
มาตรฐานการพิสูจน์และยืนยันตัวตนดิจิทัลของไทย: ETDA, DGA, IAL, AAL และเกณฑ์ความปลอดภัยแพลตฟอร์ม
มาตรฐานปัจจุบัน มธอ. 11-2566 เล่ม 1 ว่าด้วยกรอบการทำงาน เล่ม 2 ว่าด้วยการพิสูจน์ตัวตน และเล่ม 3 ว่าด้วยการยืนยันตัวตน ส่วน ขมธอ. 18, 19 และ 20-2566 ถูกยกเลิกเมื่อ 4 กุมภาพันธ์ 2569 ให้เลือกความน่าเชื่อถือตามผลกระทบของบริการ
- กลุ่มเป้าหมาย
- IdP, RP และหน่วยงานภาครัฐที่ใช้ Digital ID โดยแยกผู้ให้บริการที่ต้องได้รับใบอนุญาตและแพลตฟอร์มที่เข้าเกณฑ์ DPS
- รอบการทดสอบและทบทวน
- กำหนดตามกฎเกณฑ์ที่ใช้กับผู้ให้บริการจริง นโยบายและความเสี่ยง รวมถึงทบทวนเมื่อระบบเปลี่ยนแปลง ไม่มีรอบประจำปีร่วมสำหรับทุกบริการ
- ขอบเขตการทดสอบ
- การพิสูจน์ตัวตน การยืนยันตัวตน ลายมือชื่ออิเล็กทรอนิกส์ Session, Token และ Account Recovery ตามสถาปัตยกรรมที่ใช้
- ความเสี่ยงที่เกี่ยวข้อง
- การสวมสิทธิ์ ข้อมูลอัตลักษณ์รั่วไหล การกู้คืนบัญชีที่ไม่รัดกุม และการอ้างข้อกำหนดผิดขอบเขต
แยกการพิสูจน์ตัวตน IAL ออกจากการยืนยันตัวตน AAL
มาตรฐานปัจจุบัน มธอ. 11-2566 เล่ม 1 ว่าด้วยกรอบการทำงาน เล่ม 2 ว่าด้วยการพิสูจน์ตัวตน และเล่ม 3 ว่าด้วยการยืนยันตัวตน ส่วน ขมธอ. 18, 19 และ 20-2566 ถูกยกเลิกเมื่อ 4 กุมภาพันธ์ 2569 ให้เลือกความน่าเชื่อถือตามผลกระทบของบริการ
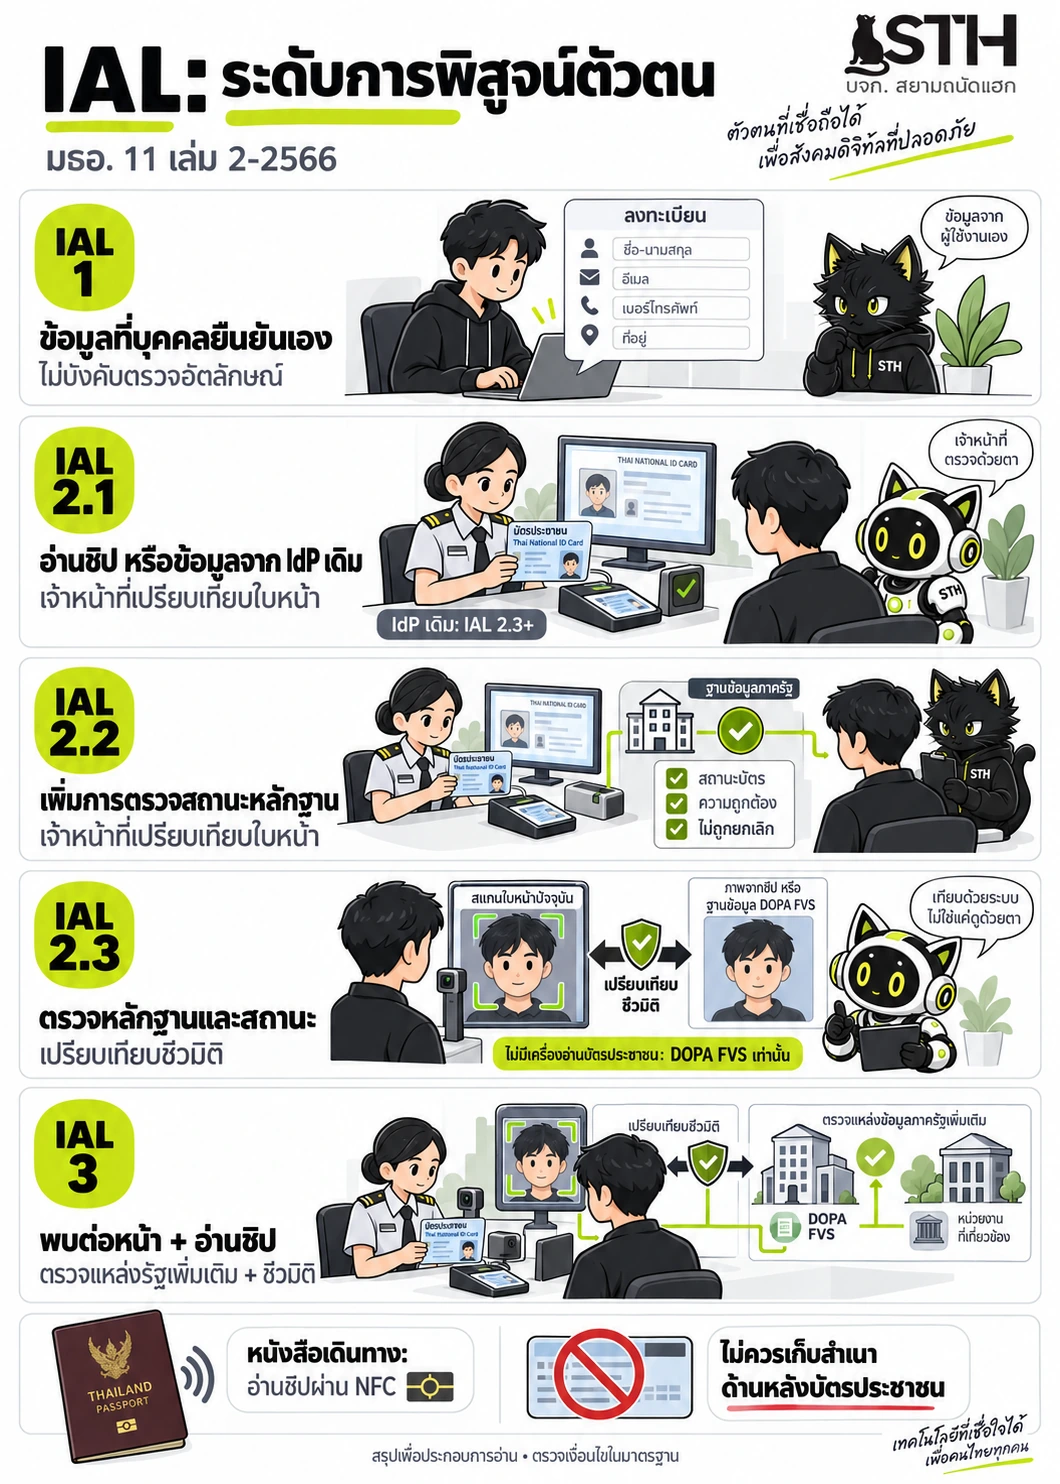
แต่ละระดับต่างกันที่การตรวจหลักฐานและการตรวจว่าผู้สมัครเป็นบุคคลเดียวกับเจ้าของหลักฐาน
- IAL 1
- ใช้ข้อมูลที่บุคคลยืนยันด้วยตนเอง
- ไม่บังคับตรวจสอบข้อมูลอัตลักษณ์
- IAL 2.1
- อ่านข้อมูลจากชิป หรือใช้ข้อมูลจาก IdP ที่เคยพิสูจน์ตัวตนที่ระดับ IAL 2.3 ขึ้นไป
- เจ้าหน้าที่เปรียบเทียบใบหน้ากับภาพจากชิปหรือ IdP เดิม
- IAL 2.2
- ตรวจสอบสถานะของหลักฐานเพิ่มเติมจาก IAL 2.1
- เจ้าหน้าที่เปรียบเทียบใบหน้าเช่นเดียวกับ IAL 2.1
- IAL 2.3
- อ่านชิปและตรวจสอบสถานะ หรือใช้ช่องทางที่ไม่ต้องใช้เครื่องอ่านตามเกณฑ์
- เปรียบเทียบข้อมูลชีวมิติกับข้อมูลจากชิปหรือ DOPA FVS
- IAL 3
- อ่านชิป ตรวจสอบสถานะ และตรวจสอบกับแหล่งข้อมูลของรัฐเพิ่มเติม
- ต้องพบเห็นต่อหน้าและเปรียบเทียบข้อมูลชีวมิติ
- กรณีใช้บัตรประชาชนที่ระดับ IAL 2.3 โดยไม่มีเครื่องอ่าน ต้องใช้ DOPA FVS เท่านั้น
- หนังสือเดินทางต้องอ่านชิปผ่าน NFC และตรวจสอบตามเกณฑ์ของแต่ละระดับ
- ไม่ควรเก็บสำเนาหรือรูปถ่ายด้านหลังบัตรประชาชน
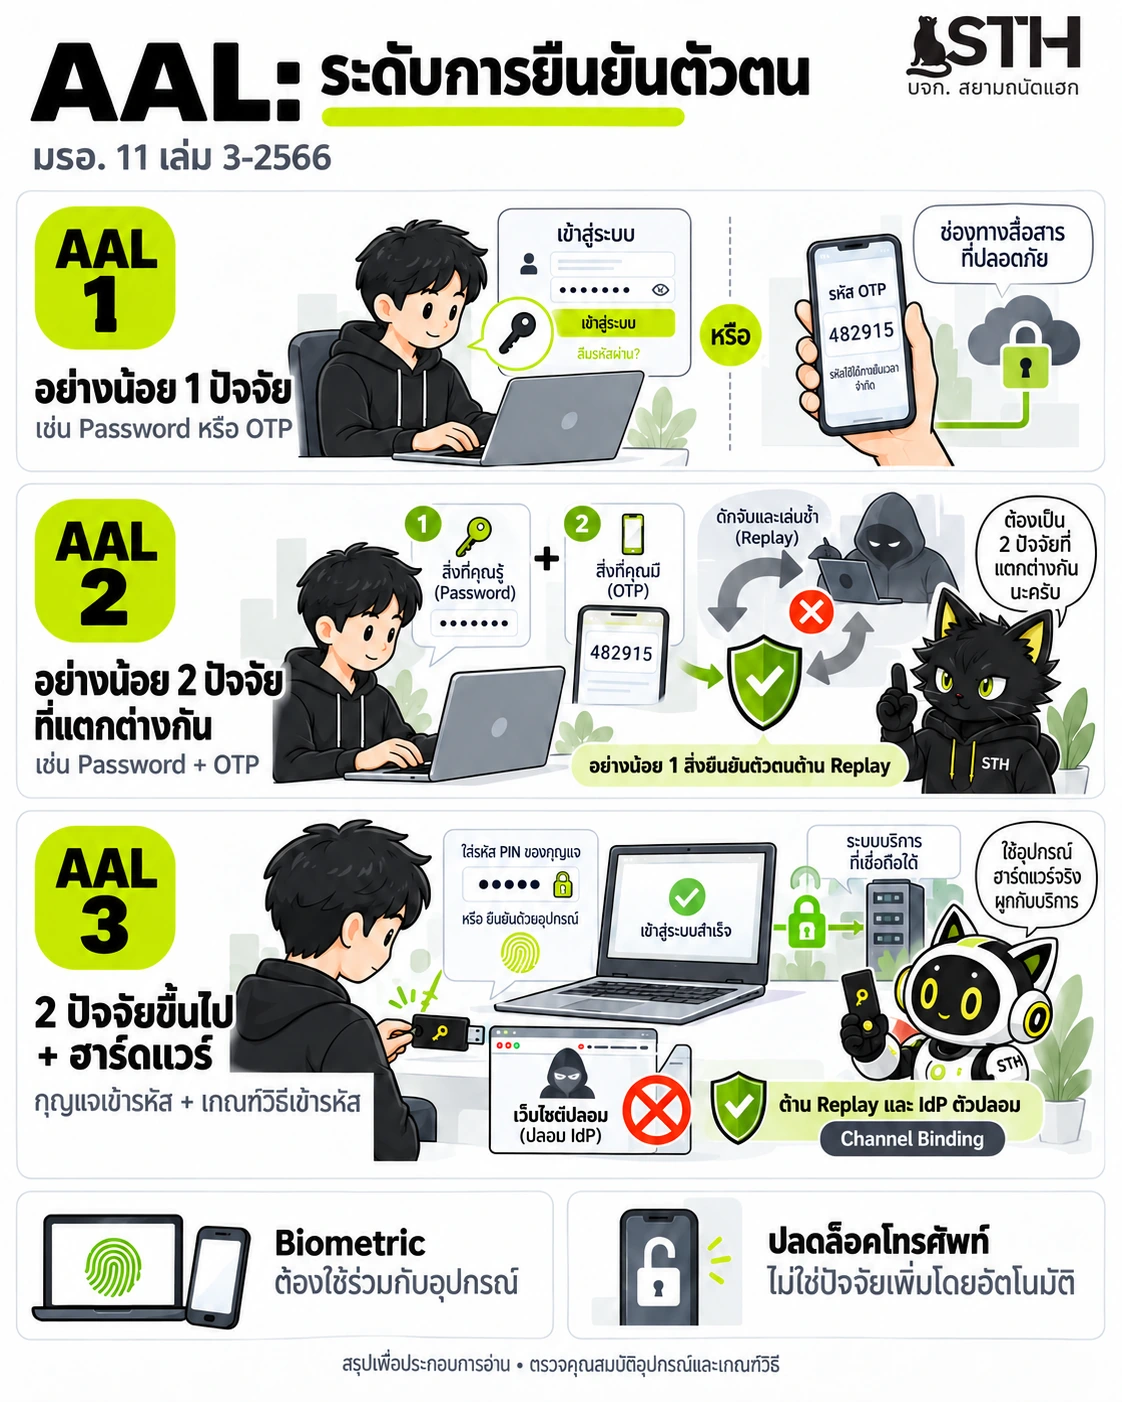
ระดับ AAL กำหนดจำนวนปัจจัยและคุณสมบัติของสิ่งที่ใช้ยืนยันตัวตน
- AAL 1
- ใช้อย่างน้อย 1 ปัจจัย เช่น Password หรือ OTP
- ใช้ช่องทางสื่อสารที่ปลอดภัย
- AAL 2
- ใช้อย่างน้อย 2 ปัจจัยที่แตกต่างกัน เช่น Password ร่วมกับ OTP
- ใช้ช่องทางสื่อสารที่ปลอดภัย
- สิ่งที่ใช้ยืนยันตัวตนอย่างน้อย 1 อันต้องป้องกันการส่งข้อมูลซ้ำ (Replay)
- AAL 3
- ใช้อย่างน้อย 2 ปัจจัยที่แตกต่างกัน และสิ่งที่ใช้ยืนยันตัวตนที่เป็นฮาร์ดแวร์
- ป้องกัน Replay และ IdP ตัวปลอม
- ใช้ Channel Binding
- AAL 3 ต้องตรวจสอบคุณสมบัติของฮาร์ดแวร์และเกณฑ์วิธีเข้ารหัส
- การใช้ชีวมิติต้องใช้ร่วมกับอุปกรณ์ยืนยันตัวตน
- การปลดล็อกโทรศัพท์ไม่ถือเป็นปัจจัยยืนยันตัวตนเพิ่มเติม
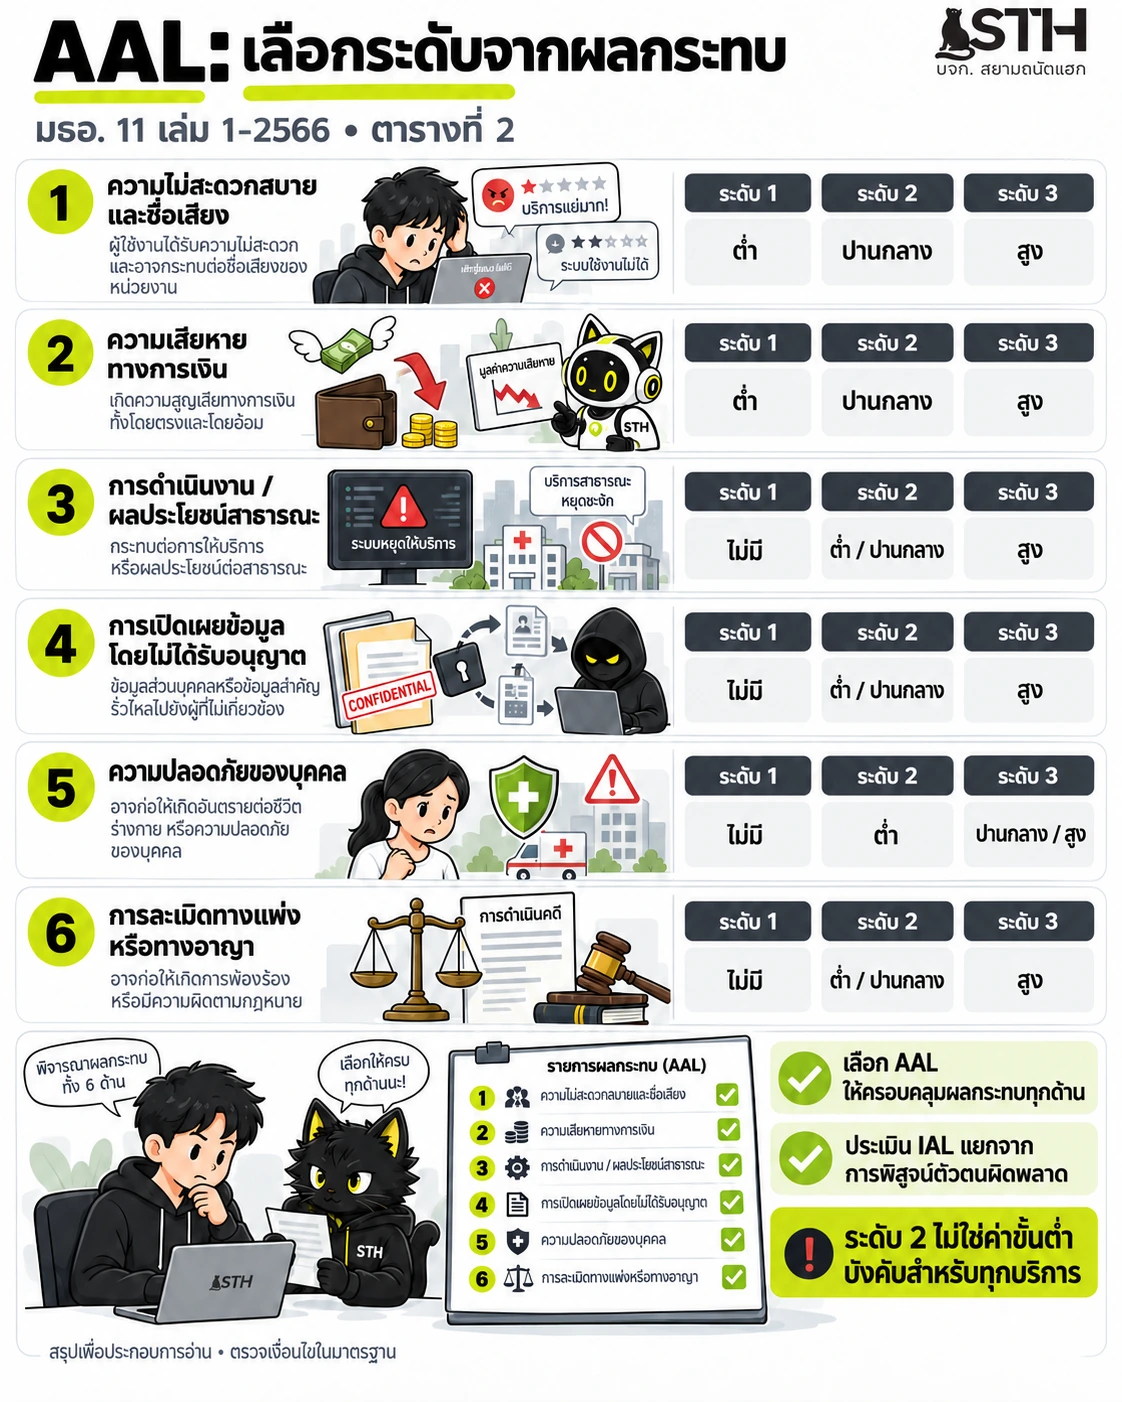
เลือก AAL ให้ครอบคลุมผลกระทบจากการยืนยันตัวตนผิดพลาดทั้ง 6 ด้าน
- ความไม่สะดวกสบายและชื่อเสียง
- ระดับ 1
- ต่ำ
- ระดับ 2
- ปานกลาง
- ระดับ 3
- สูง
- ความเสียหายทางการเงิน
- ระดับ 1
- ต่ำ
- ระดับ 2
- ปานกลาง
- ระดับ 3
- สูง
- การดำเนินงานหรือผลประโยชน์สาธารณะ
- ระดับ 1
- ไม่มี
- ระดับ 2
- ต่ำหรือปานกลาง
- ระดับ 3
- สูง
- การเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต
- ระดับ 1
- ไม่มี
- ระดับ 2
- ต่ำหรือปานกลาง
- ระดับ 3
- สูง
- ความปลอดภัยของบุคคล
- ระดับ 1
- ไม่มี
- ระดับ 2
- ต่ำ
- ระดับ 3
- ปานกลางหรือสูง
- การละเมิดทางแพ่งหรือทางอาญา
- ระดับ 1
- ไม่มี
- ระดับ 2
- ต่ำหรือปานกลาง
- ระดับ 3
- สูง
- ประเมิน IAL แยกสำหรับการพิสูจน์ตัวตนผิดพลาด
- ระดับ 2 ไม่ใช่ค่าขั้นต่ำบังคับสำหรับทุกบริการ
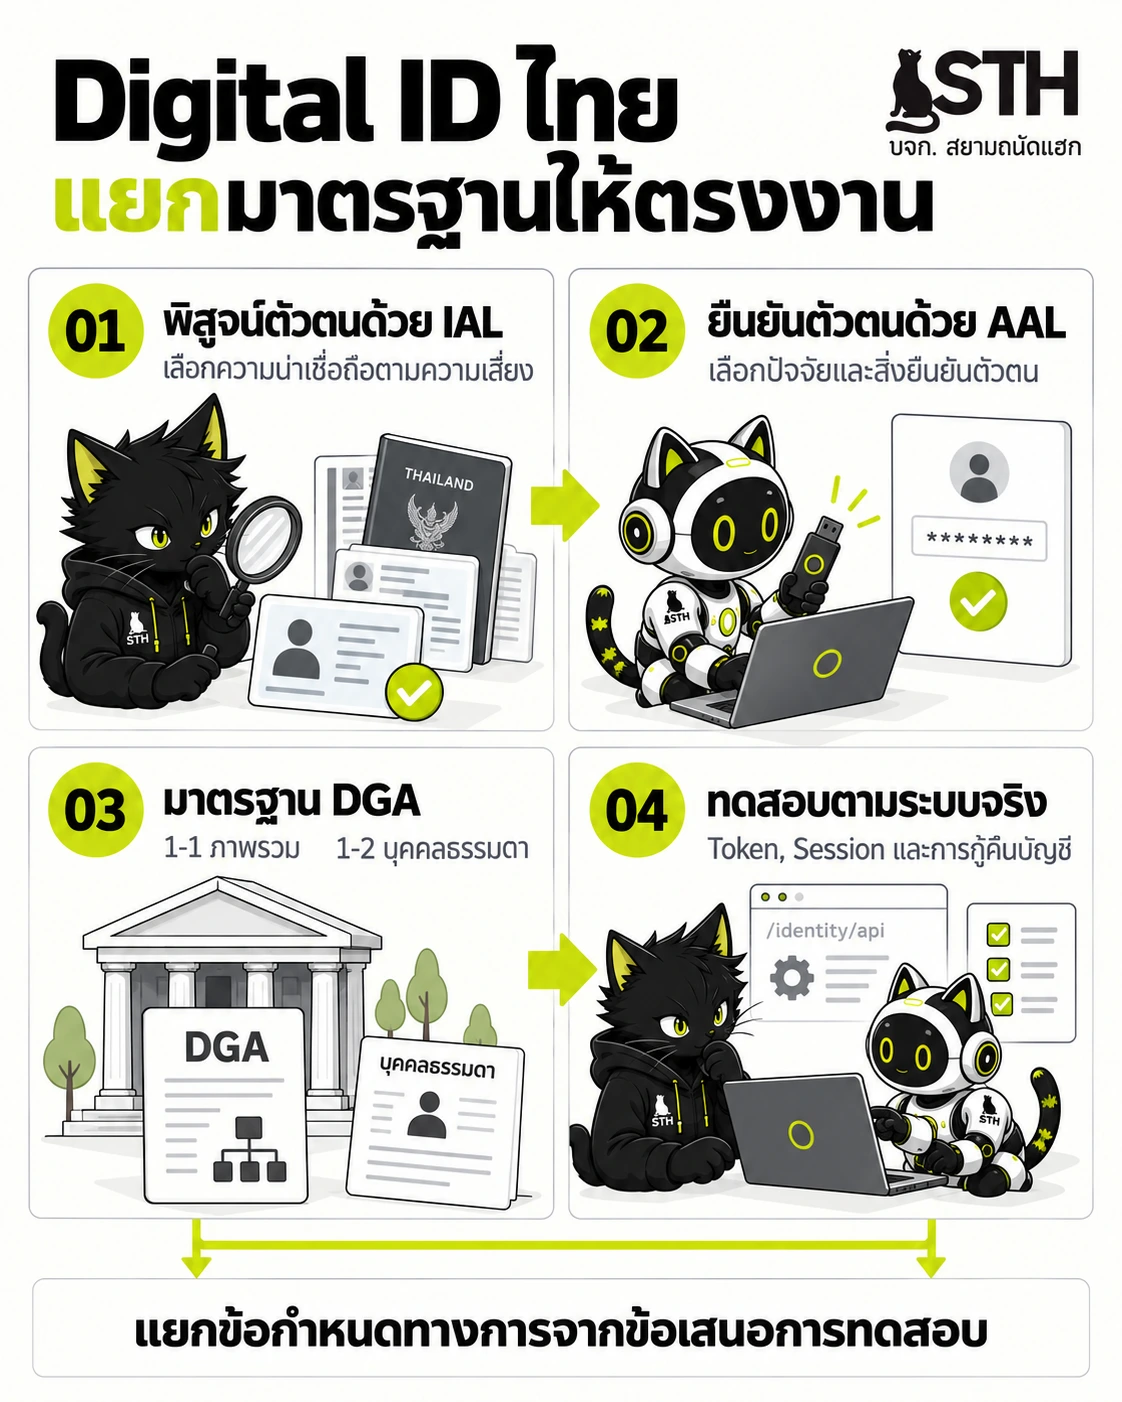
แยก IAL, AAL และมาตรฐาน DGA แล้วเลือกขอบเขตและรอบการทดสอบตามข้อกำหนดและความเสี่ยงของบริการ
- พิสูจน์ตัวตนด้วย IAL — เลือกความน่าเชื่อถือตามความเสี่ยง
- ยืนยันตัวตนด้วย AAL — เลือกปัจจัยและสิ่งยืนยันตัวตน
- มาตรฐาน DGA — 1-1 เป็นภาพรวม ส่วน 1-2 ใช้กับบุคคลธรรมดาที่มีสัญชาติไทย
- ทดสอบตามระบบจริง — ตรวจ Token, Session และ Account Recovery
- IAL ประเมินความเชื่อมั่นว่าผู้สมัครเป็นบุคคลที่กล่าวอ้าง โดยพิจารณาการจำแนกอัตลักษณ์ การตรวจหลักฐาน และการทวนสอบบุคคลตามเกณฑ์ระดับที่เลือก
- IAL 2.1 และ 2.2 ใช้เจ้าหน้าที่เปรียบเทียบใบหน้ากับภาพจากชิปหรือ IdP เดิมตามเงื่อนไข ส่วน IAL 2.3 ใช้ชีวมิติจากชิปหรือ DOPA FVS โดยกรณีบัตรประชาชนที่ไม่มีเครื่องอ่านต้องใช้ DOPA FVS เท่านั้น
- IAL 3 ต้องพบเห็นต่อหน้า อ่านชิปบัตรประชาชน ตรวจสถานะ ตรวจความมีอยู่จริงจากแหล่งข้อมูลรัฐเพิ่มเติม และเปรียบเทียบชีวมิติจากชิปหรือ DOPA FVS ตามเกณฑ์
- มธอ. 11 เล่ม 2 แนะนำไม่ให้เก็บสำเนาหรือรูปถ่ายด้านหลังบัตรประชาชนเพื่อลดความเสี่ยงจาก Laser Code และระบุการใช้รหัสนี้ตรวจสถานะบัตรในบางวิธีพิสูจน์ตัวตน
- AAL 1 ใช้อย่างน้อยหนึ่งปัจจัย AAL 2 ใช้อย่างน้อยสองปัจจัยที่แตกต่างกันและอย่างน้อยหนึ่งสิ่งยืนยันตัวตนต้าน Replay ส่วน AAL 3 เพิ่มคุณสมบัติฮาร์ดแวร์และการป้องกัน IdP ตัวปลอมด้วย Channel Binding โดย Biometric เพียงอย่างเดียวไม่เท่ากับ MFA
- ประกาศ สพธอ. ลงวันที่ 4 กุมภาพันธ์ 2569 ที่ยกเลิก ขมธอ. 18 ถึง 20-2566 ระบุวัตถุประสงค์ให้ผู้ให้บริการระบบพิสูจน์และยืนยันตัวตนทางดิจิทัลและผู้ที่เกี่ยวข้องถือปฏิบัติตามประกาศ คธอ. ว่าด้วย มธอ. 11-2566 ส่วนหลักเกณฑ์การควบคุมดูแลการประกอบธุรกิจ IdP ที่ต้องได้รับใบอนุญาตตาม พ.ร.ฎ. Digital ID พ.ศ. 2565 อยู่ในประกาศ สพธอ. ที่ ธพส. 1/2566 ซึ่งต้องตรวจจากตัวบทของประกาศนั้นโดยตรง และควรกำหนดความรับผิดชอบกับ RP ให้ชัดเจน RP ไม่ใช่ผู้ให้บริการออกใบรับรอง
มาตรฐาน DGA 1-1 เป็นภาพรวม ส่วน 1-2 ใช้กับบุคคลธรรมดาที่มีสัญชาติไทย
มรด. 1-1:2564 ว่าด้วยภาพรวมการใช้ Digital ID สำหรับบริการภาครัฐ ส่วน มรด. 1-2:2564 ว่าด้วยการพิสูจน์และยืนยันตัวตนสำหรับบุคคลธรรมดาที่มีสัญชาติไทย
- ใช้ภาพรวม มรด. 1-1:2564 เพื่อเข้าใจบทบาทและความสัมพันธ์ของผู้เกี่ยวข้อง การกล่าวถึงนิติบุคคลในภาพรวมไม่ได้ทำให้ มรด. 1-2:2564 เป็นมาตรฐานสำหรับนิติบุคคล
- หน่วยงานให้บริการภาครัฐควรประเมินความเสี่ยงของบริการและเลือก IAL กับ AAL ให้เหมาะสม พร้อมตรวจสอบแหล่งข้อมูลและวิธีพิสูจน์ตัวตนที่รองรับ
- มสพร. 6-4:2566 (DGA Community Standard v2.0 ประกาศ ม ๓/๒๕๖๖) เป็นแนวปฏิบัติภายในของ สพร. ว่าด้วยกระบวนการทางดิจิทัลภาครัฐ ส่วนที่ 4 วิธีการระดับมาตรฐาน หน่วยงานอื่นอาจใช้เป็นตัวอย่างได้ โดยข้อ 3.3.4 อ้างอิง มรด. 1-1:2564 สำหรับการประเมินความเสี่ยงและกำหนดระดับการพิสูจน์และยืนยันตัวตนของ e-Service และข้อ 3.3.4 (2) อ้างอิง มรด. 1-1:2564 และ 1-2:2564 ส่วนภาคผนวก ก ข้อ 2 กำหนดความสามารถของระบบ e-Service ในการรองรับการพิสูจน์และยืนยันตัวตน
- กำหนดอายุการเก็บหลักฐานตามกฎหมาย กฎเกณฑ์ และนโยบายที่ใช้กับบริการจริง คู่มือนี้ไม่กำหนดให้ทุกระบบเก็บ Log หนึ่งปี ส่วน IdP ที่ได้รับใบอนุญาตควรตรวจระยะเวลาการเก็บประวัติกิจกรรมจากประกาศ สพธอ. ที่ ธพส. 1/2566 โดยตรง
- ตรวจวงจรลงทะเบียน เปลี่ยนสิ่งยืนยันตัวตน ระงับสิทธิ์ และกู้คืนบัญชี เพื่อป้องกันเส้นทางที่ลดความน่าเชื่อถือของระบบ
แยกลายมือชื่ออิเล็กทรอนิกส์ออกจากขอบเขตแพลตฟอร์ม DPS
ขมธอ. 23-2563 เป็นแนวทางการใช้ลายมือชื่ออิเล็กทรอนิกส์ ส่วน พ.ร.ฎ. DPS พ.ศ. 2565 กำกับบริการแพลตฟอร์มดิจิทัลที่เข้าเกณฑ์ ทั้งสองเรื่องไม่ได้กำหนดรอบ Pentest เดียวกันสำหรับทุกบริการ
- แนวทางลายมือชื่อแบ่งเป็นประเภททั่วไป ประเภทที่เชื่อถือได้ และประเภทที่เชื่อถือได้ซึ่งใช้ใบรับรองจากผู้ให้บริการออกใบรับรอง โดยพิจารณามาตรา 9, 26 และ 28 ตามบริบทของกฎหมาย มาตรา 28 ไม่ใช่คำนิยามใหม่ของลายมือชื่อประเภทที่ 3
- เลือกวิธีลงลายมือชื่อตามความเสี่ยงของธุรกรรมและตรวจความเชื่อมโยงกับเจ้าของ ความครบถ้วนของเอกสาร และความน่าเชื่อถือของใบรับรองเมื่อใช้ใบรับรอง
- ตรวจว่าบริการเข้าข่าย DPS หรือไม่ และมีหน้าที่เพิ่มเติมตามขนาดหรือความเสี่ยงของแพลตฟอร์มหรือไม่ หน้าที่ของผู้ให้บริการ Digital ID ที่อยู่ภายใต้การกำกับไม่ได้ใช้กับทุกแพลตฟอร์ม
- กำหนดรอบ VA และ Pentest จากข้อกำหนดที่ใช้กับผู้ประกอบการจริง รวมทั้งนโยบายและความเสี่ยงของระบบ มาตรา 19 ถึง 21 ของ พ.ร.ฎ. DPS ไม่ได้กำหนดรอบ Pentest ประจำปีสำหรับทุกระบบ
ข้อเสนอการทดสอบ Digital ID ตามสถาปัตยกรรมจริง
รายการต่อไปนี้เป็นข้อเสนอการตรวจประเมินของ STH ให้ปรับตามโพรโทคอล ข้อมูล และขอบเขตที่ได้รับอนุญาต ไม่ใช่การถอดข้อบังคับทางกฎหมายรายข้อ
- เมื่อใช้ OAuth 2.0, OIDC หรือ SAML ให้ตรวจการตรวจลายมือชื่อ Issuer, Audience, Redirect URI, State, Nonce และ Replay Protection ตามโพรโทคอลที่ใช้งานจริง รวมถึงข้อกำหนดทางเทคนิค OIDC ของ สพธอ. ฉบับปี 2561 สำหรับ Scope profile และ profile_kyc และการลงนามสองชั้นของ Federation Proxy
- ตรวจ Session, การผูกและเพิกถอนสิ่งยืนยันตัวตน การยืนยันตัวตนเพิ่ม และ Account Recovery รวมถึงการป้องกันการใช้ Token ข้ามบัญชี โดยเทียบเคียงแนวปฏิบัติสากล NIST SP 800-63B-4 (กรกฎาคม 2025) ด้านสิ่งยืนยันตัวตนที่ต้านทาน Phishing และการบริหารเวลายืนยันตัวตนซ้ำตามความเสี่ยงของ RP
- หากใช้ชีวมิติ ให้ประเมิน Presentation Attack และความเป็นส่วนตัวตามวิธีที่ระบบรองรับ โดยแยกการทดสอบแอปออกจากการรับรองผลิตภัณฑ์ชีวมิติ
- ใช้ข้อมูลจำลอง ตรวจขอบเขตการเข้าถึงข้อมูล และเก็บหลักฐานการแก้ไขกับ Retest ก่อนสรุปผล
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| มธอ. 11 เล่ม 1 ถึง 3-2566 | แยกการพิสูจน์ตัวตน IAL ออกจากการยืนยันตัวตน AAL | มธอ. 11-2566 เล่ม 1 ว่าด้วยกรอบการทำงาน เล่ม 2 ว่าด้วย IAL และวิธีพิสูจน์ตัวตน เล่ม 3 ว่าด้วย AAL และสิ่งยืนยันตัวตน ให้เลือกตามผลกระทบของบริการ โดยเงื่อนไข DOPA FVS เท่านั้นใช้กับ IAL 2.3 กรณีบัตรประชาชนที่ไม่มีเครื่องอ่าน | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| มรด. 1-1 และ 1-2:2564 | มาตรฐาน DGA 1-1 เป็นภาพรวม ส่วน 1-2 ใช้กับบุคคลธรรมดาที่มีสัญชาติไทย | มรด. 1-1:2564 ว่าด้วยภาพรวมการใช้ Digital ID สำหรับบริการภาครัฐ ส่วน มรด. 1-2:2564 ว่าด้วยการพิสูจน์และยืนยันตัวตนสำหรับบุคคลธรรมดาที่มีสัญชาติไทย | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| ขมธอ. 23-2563 และ พ.ร.ฎ. DPS 2565 | แยกลายมือชื่ออิเล็กทรอนิกส์ออกจากขอบเขตแพลตฟอร์ม DPS | ขมธอ. 23-2563 เป็นแนวทางการใช้ลายมือชื่ออิเล็กทรอนิกส์ ส่วน พ.ร.ฎ. DPS พ.ศ. 2565 กำกับบริการแพลตฟอร์มดิจิทัลที่เข้าเกณฑ์ ทั้งสองเรื่องไม่ได้กำหนดรอบ Pentest เดียวกันสำหรับทุกบริการ | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| ข้อเสนอการทดสอบของ STH | ข้อเสนอการทดสอบ Digital ID ตามสถาปัตยกรรมจริง | รายการต่อไปนี้เป็นข้อเสนอการตรวจประเมินของ STH ให้ปรับตามโพรโทคอล ข้อมูล และขอบเขตที่ได้รับอนุญาต ไม่ใช่การถอดข้อบังคับทางกฎหมายรายข้อ | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
IAL กับ AAL ต่างกันอย่างไร?
IAL ประเมินความเชื่อมั่นว่าผู้สมัครเป็นบุคคลที่กล่าวอ้าง โดยพิจารณาการจำแนกอัตลักษณ์ การตรวจหลักฐาน และการทวนสอบบุคคลตามเกณฑ์ระดับที่เลือก AAL ประเมินความเชื่อมั่นในการยืนยันตัวตนของผู้ใช้ที่ลงทะเบียนแล้ว ระดับ 1, 2 และ 3 มีข้อกำหนดด้านปัจจัยและสิ่งยืนยันตัวตนต่างกัน Biometric เพียงอย่างเดียวไม่ได้เป็น MFA
มรด. 1-2:2564 ใช้กับนิติบุคคลหรือไม่?
มรด. 1-1:2564 ว่าด้วยภาพรวมการใช้ Digital ID สำหรับบริการภาครัฐ ส่วน มรด. 1-2:2564 ว่าด้วยการพิสูจน์และยืนยันตัวตนสำหรับบุคคลธรรมดาที่มีสัญชาติไทย
ทุกแพลตฟอร์มต้อง Pentest ปีละครั้งตาม พ.ร.ฎ. DPS หรือไม่?
กำหนดรอบ VA และ Pentest จากข้อกำหนดที่ใช้กับผู้ประกอบการจริง รวมทั้งนโยบายและความเสี่ยงของระบบ มาตรา 19 ถึง 21 ของ พ.ร.ฎ. DPS ไม่ได้กำหนดรอบ Pentest ประจำปีสำหรับทุกระบบ
ระบบ e-KYC เดิมที่พัฒนาตาม ขมธอ. 19-2566 ต้องปรับปรุงระบบเปรียบเทียบใบหน้าอย่างไรเมื่อเปลี่ยนเป็น มธอ. 11 เล่ม 2?
อ่านวิธีพิสูจน์ตัวตนตาม มธอ. 11 เล่ม 2 ตารางที่ 2 และ 3 โดย IAL 2.1 และ 2.2 ใช้เจ้าหน้าที่เปรียบเทียบใบหน้าตามเกณฑ์ ส่วน IAL 2.3 ใช้ชีวมิติจากชิปหรือ DOPA FVS โดยกรณีบัตรประชาชนที่ไม่มีเครื่องอ่านต้องใช้ DOPA FVS เท่านั้น และไม่ควรเก็บสำเนาหรือรูปถ่ายด้านหลังบัตร
มธอ. 11 เล่ม 3 ระบุ Inactivity Timeout 30 หรือ 15 นาทีหรือไม่?
มธอ. 11 เล่ม 3-2566 ไม่ได้กำหนดระยะเวลาดังกล่าว ให้กำหนด Session Timeout จากข้อกำหนดที่ใช้กับบริการและความเสี่ยงจริง ส่วน AAL 2 กำหนดอย่างน้อยหนึ่งสิ่งยืนยันตัวตนต้าน Replay และ AAL 3 เพิ่มการป้องกัน IdP ตัวปลอม