
มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568
มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ ครอบคลุม Governance และ Security Operation ของเว็บไซต์ทุกสถาปัตยกรรม
- กลุ่มเป้าหมายที่บังคับใช้
- หน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ที่ดูแลเว็บไซต์
- ความถี่ในการทดสอบ
- ประเมินตนเองตามแบบ ค1 อย่างน้อยปีละ 1 ครั้ง และจัดทำแผนแก้ไขแบบ ค2 เมื่อพบรายการที่ไม่สอดคล้อง
- ขอบเขตการทดสอบ
- Government Web Portal, Content Management System (CMS), Public Web API
- ความเสี่ยงหากไม่ปฏิบัติตาม
- ไม่ผ่านเกณฑ์มาตรฐานเว็บไซต์ สกมช. พ.ศ. 2568 ตามระดับผลกระทบของเว็บไซต์
การทำให้มาตรฐานเว็บไซต์เป็นวงจรปฏิบัติการ
มาตรฐานเว็บไซต์เชื่อมโยงการกำกับดูแล การประเมินผลกระทบ การประเมินตนเอง และการแก้ไขปรับปรุงเข้าด้วยกัน ดังนั้นการทดสอบเชิงเทคนิคจึงควรพิจารณาสถาปัตยกรรมของเว็บไซต์ที่ใช้งานจริง
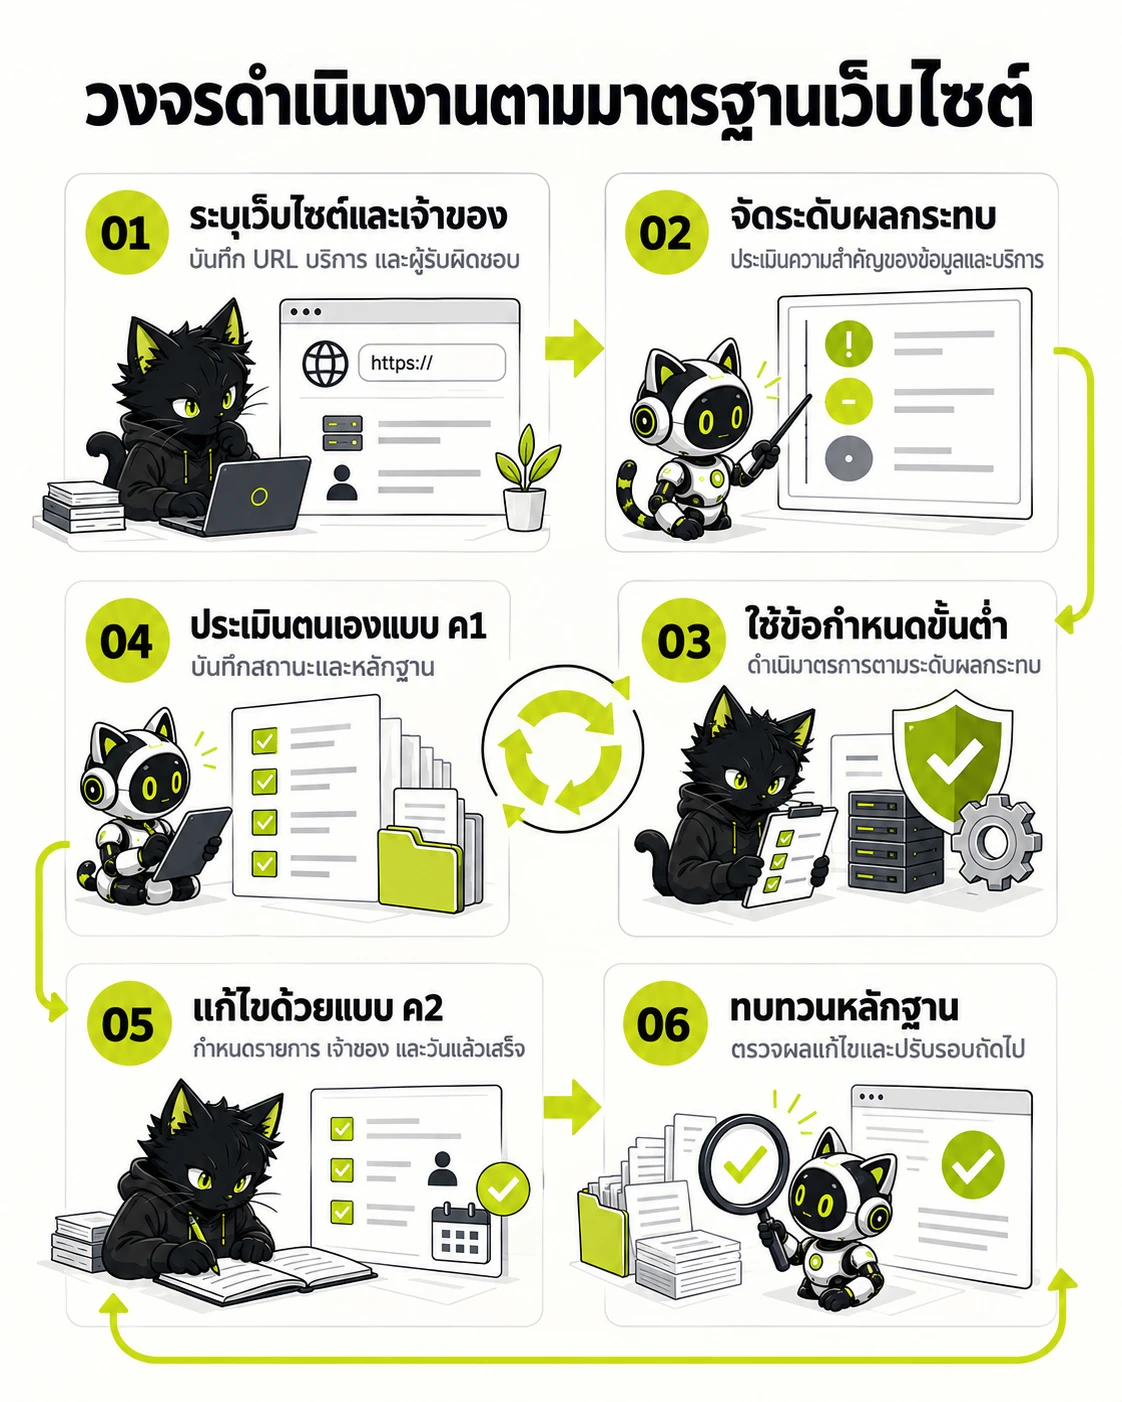
แบบ ค1 และ ค2 เชื่อมการประเมิน หลักฐาน และการแก้ไขให้ติดตามได้
- ระบุเว็บไซต์และเจ้าของ — บันทึก URL บริการ และผู้รับผิดชอบ
- จัดระดับผลกระทบ — ประเมินความสำคัญของข้อมูลและบริการ
- ใช้ข้อกำหนดขั้นต่ำ — ดำเนินมาตรการตามระดับผลกระทบ
- ประเมินตนเองแบบ ค1 — บันทึกสถานะและหลักฐาน
- แก้ไขด้วยแบบ ค2 — กำหนดรายการ เจ้าของ และวันแล้วเสร็จ
- ทบทวนหลักฐาน — ตรวจผลแก้ไขและปรับรอบถัดไป
- ยืนยันว่าหน่วยงานและเว็บไซต์อยู่ในขอบเขตของมาตรฐาน แล้วจัดระดับผลกระทบก่อนกำหนดมาตรการควบคุมและหลักฐาน
- การประเมินตนเองแบบ ค๑ อย่างน้อยปีละ 1 ครั้งควรอ้างอิงหลักฐานจาก Web Application, Web Server, Database และ Cloud หรือ Web Hosting ที่เกี่ยวข้อง
- เมื่อพบข้อไม่สอดคล้อง ให้จัดทำแผนแก้ไขแบบ ค๒ พร้อมผู้รับผิดชอบ ระยะเวลา และวิธีติดตามผล ไม่ปิดประเด็นด้วยรายงานผลทดสอบเพียงอย่างเดียว
- การทดสอบเจาะระบบ (Pentest) เป็นหลักฐานเชิงเทคนิคที่ช่วยยืนยันการปฏิบัติงานด้านความมั่นคงปลอดภัยเว็บไซต์ ไม่ได้ทำให้มาตรฐานกลายเป็นข้อบังคับให้ทดสอบเจาะระบบทุกปีโดยอัตโนมัติ
NCSA / WEBSITE SECURITY STANDARD
ใครต้องทำและ Penetration Testing เกี่ยวข้องอย่างไร
- ใช้บังคับกับหน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ส่วนเอกชนทั่วไปได้รับการส่งเสริมให้นำไปใช้
- ประกาศลงวันที่ 16 กันยายน 2568 และมีผลเมื่อพ้นหนึ่งปี จึงมีผลวันที่ 16 กันยายน 2569
- หน่วยงานในขอบเขตต้องประเมินตนเองตามแบบ ค๑ อย่างน้อยปีละ 1 ครั้ง ประเมินระดับผลกระทบ รายงานตามระดับ และจัดทำแผนแก้ไขแบบ ค๒ เมื่อไม่สอดคล้อง
- มาตรฐานไม่ได้ทำให้การประเมินตนเองกลายเป็นข้อบังคับ Penetration Testing รายปีโดยอัตโนมัติ แต่ Penetration Testing เป็นหลักฐานเชิงเทคนิคเพื่อพิสูจน์ Website Security Operation และช่องโหว่ที่โจมตีได้จริง
Scope ควรครอบคลุม Web Application, Web Server, Database และ Cloud หรือ Web Hosting ที่เกี่ยวข้อง ตามสถาปัตยกรรมและระดับผลกระทบของเว็บไซต์ ไม่ใช่ตรวจเฉพาะหน้าเว็บ
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| มาตรฐานเว็บไซต์ สกมช. 2568 | ธรรมาภิบาลเว็บไซต์ การจัดทำบัญชีเว็บไซต์ และการกำหนดผู้รับผิดชอบ | เว็บไซต์และบริการออนไลน์ของหน่วยงาน, ผู้ให้บริการ Cloud และ Web Hosting | ทบทวนตามรอบรายงาน สกมช. (ปีละ 1 ครั้ง) |
| ภาคผนวก ค แบบ ค1 | การประเมินตนเองตามข้อกำหนดและข้อเสนอแนะ พร้อมเก็บหลักฐานประกอบ | Web Portal, Content Management System (CMS), Public Web API | ประเมินตนเองปีละ 1 ครั้ง |
| ภาคผนวก ค แบบ ค2 | การจัดทำแผนแก้ไขสำหรับรายการที่ผลประเมินระบุว่ายังต้องปรับปรุง | รายการที่ยังไม่ผ่านเกณฑ์จากแบบ ค1 พร้อมผู้รับผิดชอบและวันแล้วเสร็จ | หลังการประเมิน และติดตามจนปิดรายการ |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
แนวทางปฏิบัติและเครื่องมือสำหรับมาตรฐานเว็บไซต์
WSS by STH ช่วยให้ทีมงานใช้มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568 เป็นรายการตรวจสอบที่นำไปปฏิบัติได้ ครอบคลุมการกำกับดูแล การประเมินความเสี่ยง การพัฒนา การปฏิบัติการ และหลักฐานที่ใช้ติดตามการแก้ไข
วิดีโอความรู้: มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์
รับชมวิดีโอความรู้เพื่อเริ่มต้นทำความเข้าใจมาตรฐานและการนำไปใช้กับเว็บไซต์ขององค์กร
วงจรความปลอดภัยเว็บไซต์
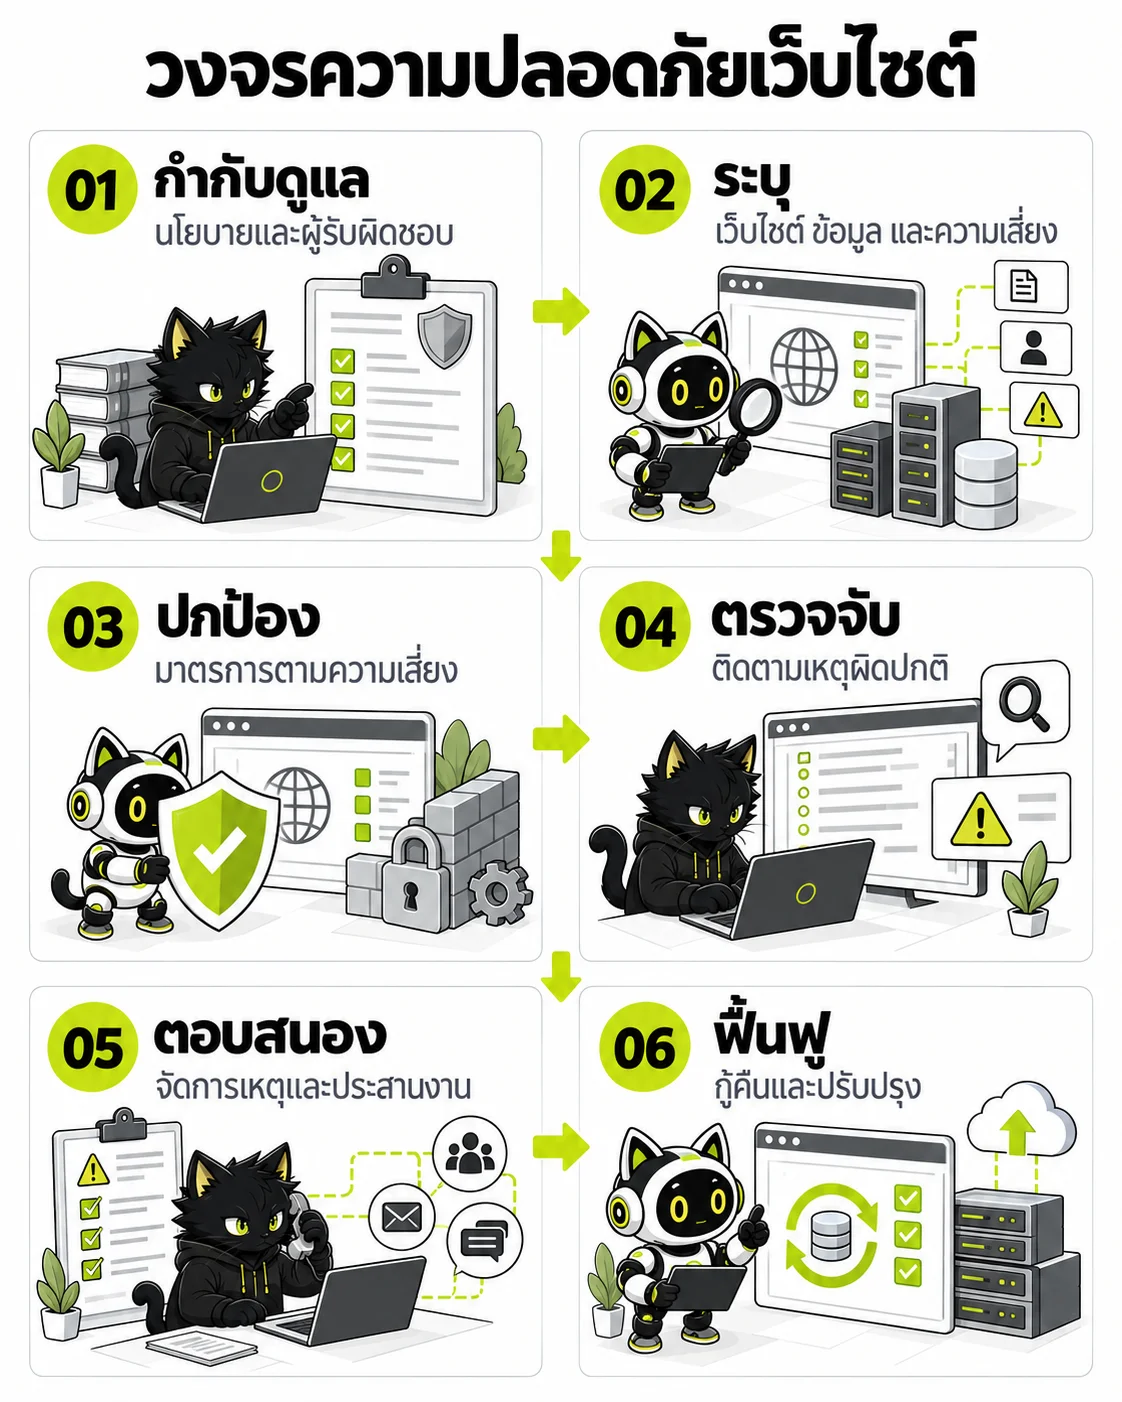
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- กำกับดูแล — นโยบายและผู้รับผิดชอบ
- ระบุ — เว็บไซต์ ข้อมูล และความเสี่ยง
- ปกป้อง — มาตรการตามความเสี่ยง
- ตรวจจับ — ติดตามเหตุผิดปกติ
- ตอบสนอง — จัดการเหตุและประสานงาน
- ฟื้นฟู — กู้คืนและปรับปรุง

ใครต้องดำเนินการ
ภาคผนวก ค ของมาตรฐานมีแบบ ค1 สำหรับหน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ และหน่วยงานเอกชน สำหรับหน่วยงานเอกชน มาตรฐานส่งเสริมให้นำแนวปฏิบัติไปใช้ ไม่ได้กำหนดหน้าที่ในระดับเดียวกับหน่วยงานของรัฐ หน่วยงานกำกับ หรือ CII
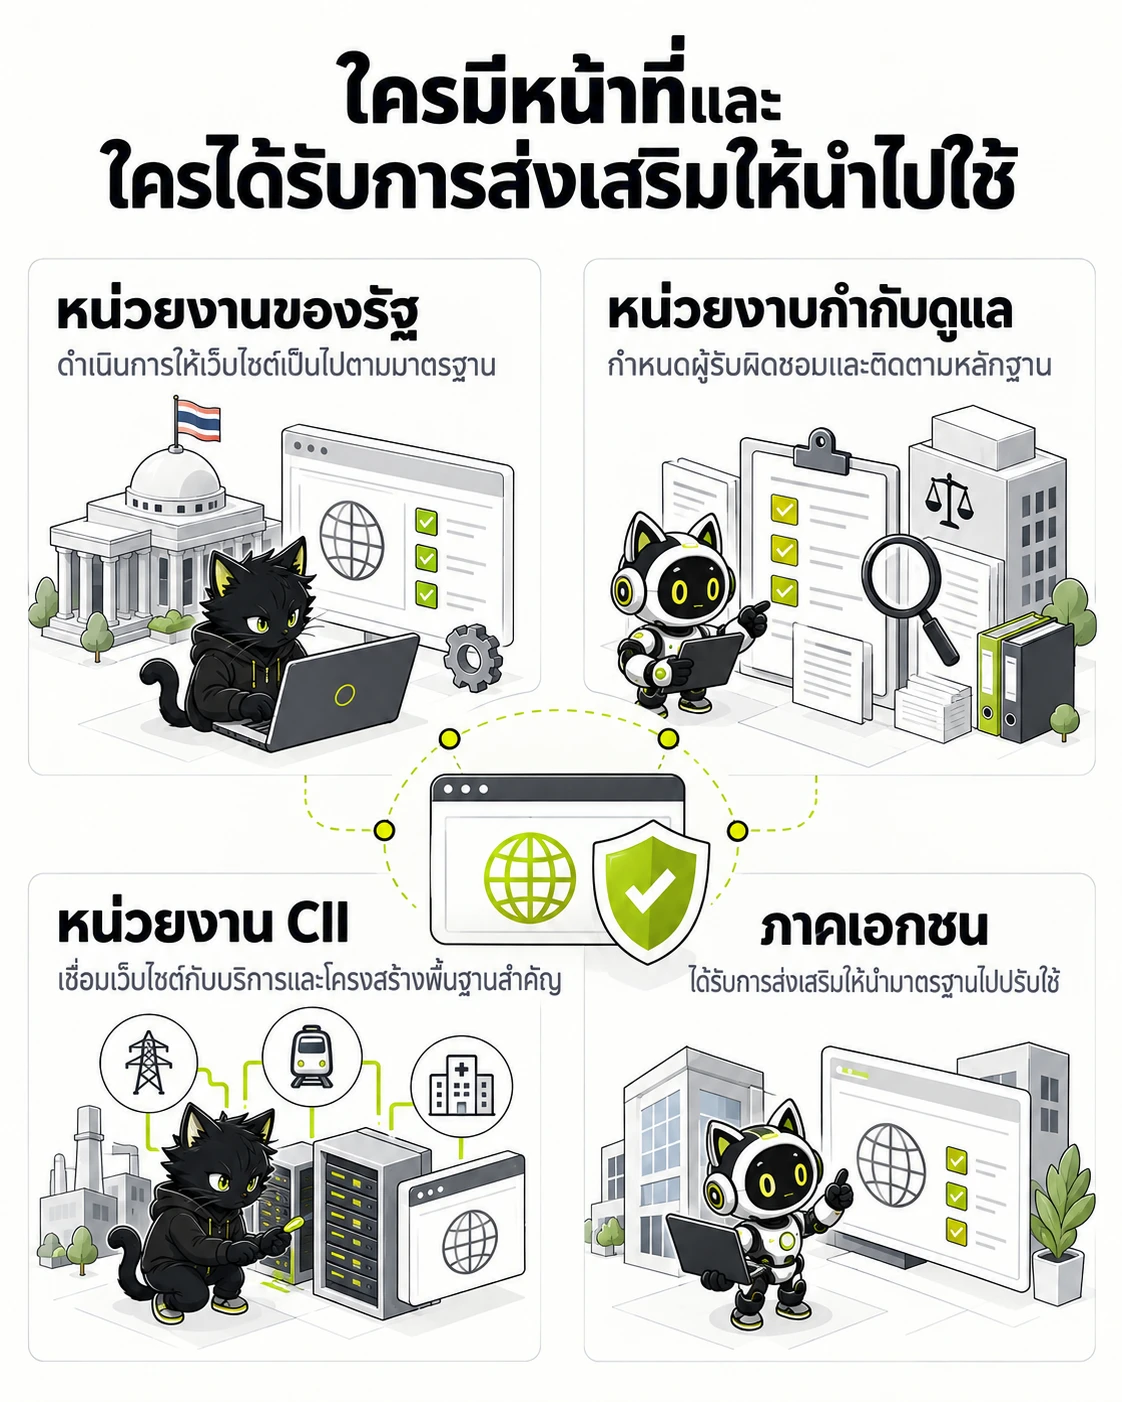
ภาคเอกชนอยู่ในกลุ่มที่ส่งเสริมให้นำไปใช้ ไม่ใช่หน้าที่ระดับเดียวกับหน่วยงานรัฐ Regulator หรือ CII
- หน่วยงานของรัฐ — ดำเนินการให้เว็บไซต์เป็นไปตามมาตรฐาน
- หน่วยงานกำกับดูแล — กำหนดผู้รับผิดชอบและติดตามหลักฐาน
- หน่วยงาน CII — เชื่อมเว็บไซต์กับบริการและโครงสร้างพื้นฐานสำคัญ
- ภาคเอกชน — ได้รับการส่งเสริมให้นำมาตรฐานไปปรับใช้
หน่วยงานของรัฐ
รวบรวมเว็บไซต์ที่ให้ข้อมูลหรือบริการออนไลน์ของหน่วยงาน ระบุเจ้าของระบบและ URL ให้ชัดเจน
หน่วยงานควบคุมหรือกำกับดูแล
กำหนดผู้รับผิดชอบ ติดตามการปฏิบัติตาม และเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
หน่วยงาน CII
พิจารณาความสำคัญของบริการและการเชื่อมโยงกับโครงสร้างพื้นฐานที่เกี่ยวข้องก่อนจัดลำดับการแก้ไข
หน่วยงานเอกชน (ส่งเสริมให้ปฏิบัติตาม)
ภาคเอกชนที่มีเว็บไซต์ให้บริการข้อมูลหรือบริการออนไลน์ควรนำแนวปฏิบัติไปใช้ โดยเริ่มจากระบุเว็บไซต์และองค์ประกอบที่พึ่งพา เช่น Cloud หรือ Web Hosting
การมีชื่อประเภทหน่วยงานในแบบ ค1 ไม่ได้ใช้แทนการพิจารณาขอบเขตหรือหน้าที่ตามกฎหมายและข้อกำหนดเฉพาะของหน่วยงาน
ใช้แบบ ค1 และ ค2 อย่างไร
แบบ ค1 ใช้บันทึกการประเมินตนเอง ส่วนแบบ ค2 ใช้ทำแผนแก้ไขสำหรับรายการที่ผลประเมินยังระบุว่า “ยังต้องปรับปรุง” ทั้งสองแบบทำให้ผลประเมินมีเจ้าของงาน หลักฐาน และการติดตามที่ชัดเจน
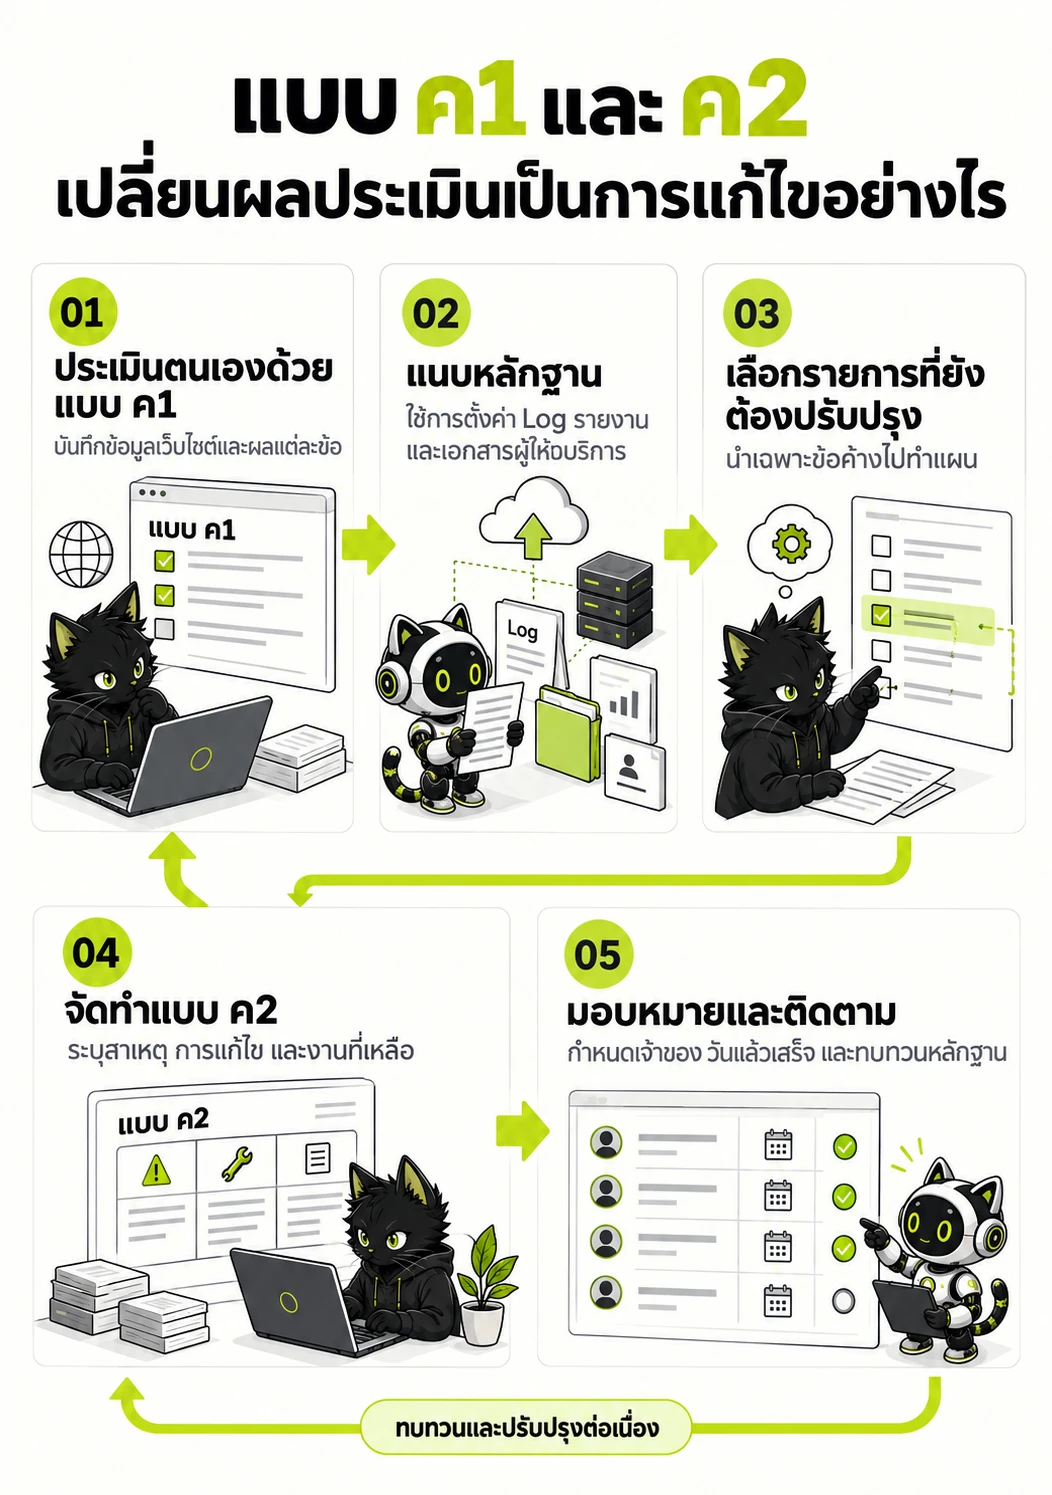
ค1 บันทึกผลและหลักฐาน ส่วน ค2 เปลี่ยนช่องว่างเป็นแผนแก้ไขที่ติดตามได้
- ประเมินตนเองด้วยแบบ ค1 — บันทึกข้อมูลเว็บไซต์และผลแต่ละข้อ
- แนบหลักฐาน — ใช้การตั้งค่า Log รายงาน และเอกสารผู้ให้บริการ
- เลือกรายการที่ยังต้องปรับปรุง — นำเฉพาะข้อค้างไปทำแผน
- จัดทำแบบ ค2 — ระบุสาเหตุ การแก้ไข และงานที่เหลือ
- มอบหมายและติดตาม — กำหนดเจ้าของ วันแล้วเสร็จ และทบทวนหลักฐาน
แบบ ค1: ประเมินตนเองและเก็บหลักฐาน
- กรอกข้อมูลเว็บไซต์: หน่วยงาน เจ้าของเว็บไซต์ URL ลักษณะการให้บริการ และรูปแบบการจัดทำ เช่น On-Premises, Cloud Service หรือ Web Hosting
- ประเมินข้อกำหนดและข้อเสนอแนะ พร้อมบันทึกหลักฐานที่ยืนยันผล เช่น การตั้งค่า บันทึกการปฏิบัติงาน รายงานทดสอบ หรือเอกสารผู้ให้บริการ
- ใช้สถานะให้ตรงกับผลจริง: ดำเนินการแล้ว, อยู่ในระหว่างดำเนินการ หรือยังไม่ได้ดำเนินการ และสรุปผลข้อกำหนดว่า “ยังต้องปรับปรุง” เมื่อยังไม่ครบถ้วน
แบบ ค2: เปลี่ยนประเด็นค้างเป็นแผนแก้ไข
- คัดเฉพาะรายการจากแบบ ค1 ที่ยังต้องปรับปรุง ไม่คัดลอกข้อที่ดำเนินการครบแล้วมาเป็นแผนงาน
- บันทึกข้อกำหนดที่ค้าง สาเหตุ การปรับปรุงแก้ไขในเบื้องต้น และรายการแก้ไขที่ต้องดำเนินการ
- กำหนดผู้รับผิดชอบและวันแล้วเสร็จ ติดตามสถานะและทบทวนหลักฐานหลังแก้ไขก่อนปรับผลในรอบถัดไป
รายละเอียดชื่อช่องและคำแนะนำอ้างอิงจากภาคผนวก ค หน้า 47-49 และแบบ ค2 หน้า 69 ของเอกสารมาตรฐานฉบับที่โฮสต์ในหน้านี้
ลำดับการใช้แบบ ค1 และ ค2
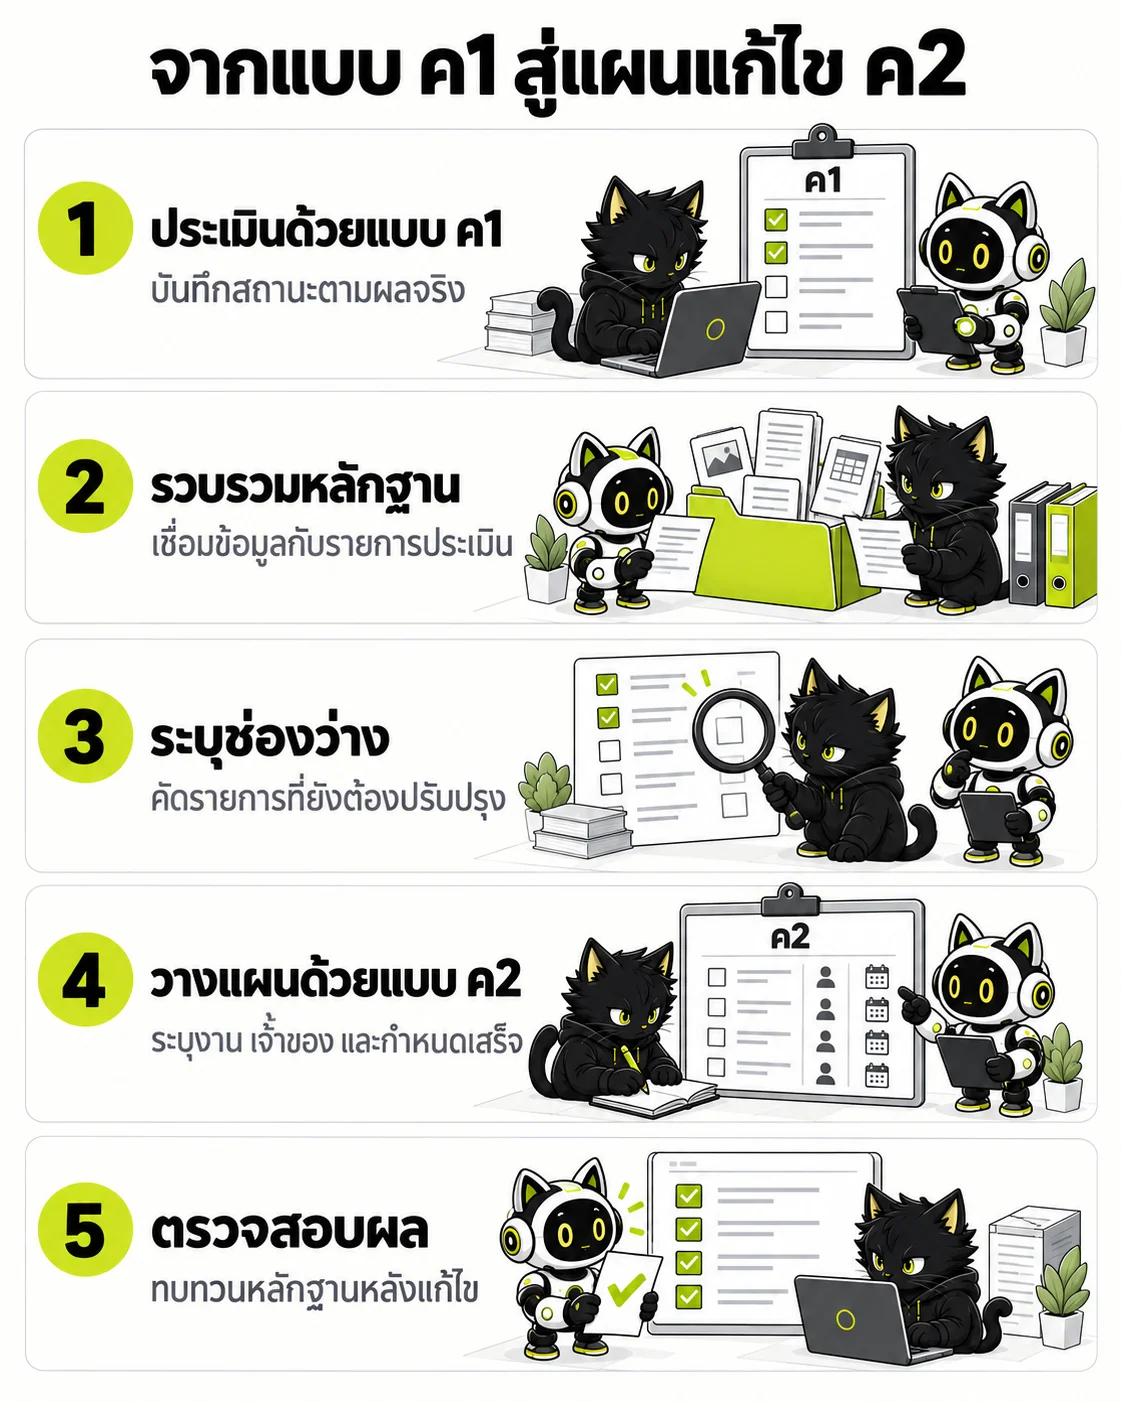
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- ประเมินด้วยแบบ ค1 — บันทึกสถานะตามผลจริง
- รวบรวมหลักฐาน — เชื่อมข้อมูลกับรายการประเมิน
- ระบุช่องว่าง — คัดรายการที่ยังต้องปรับปรุง
- วางแผนด้วยแบบ ค2 — ระบุงาน เจ้าของ และกำหนดเสร็จ
- ตรวจสอบผล — ทบทวนหลักฐานหลังแก้ไข
ภาพรวมการควบคุมทางเทคนิคของเว็บไซต์
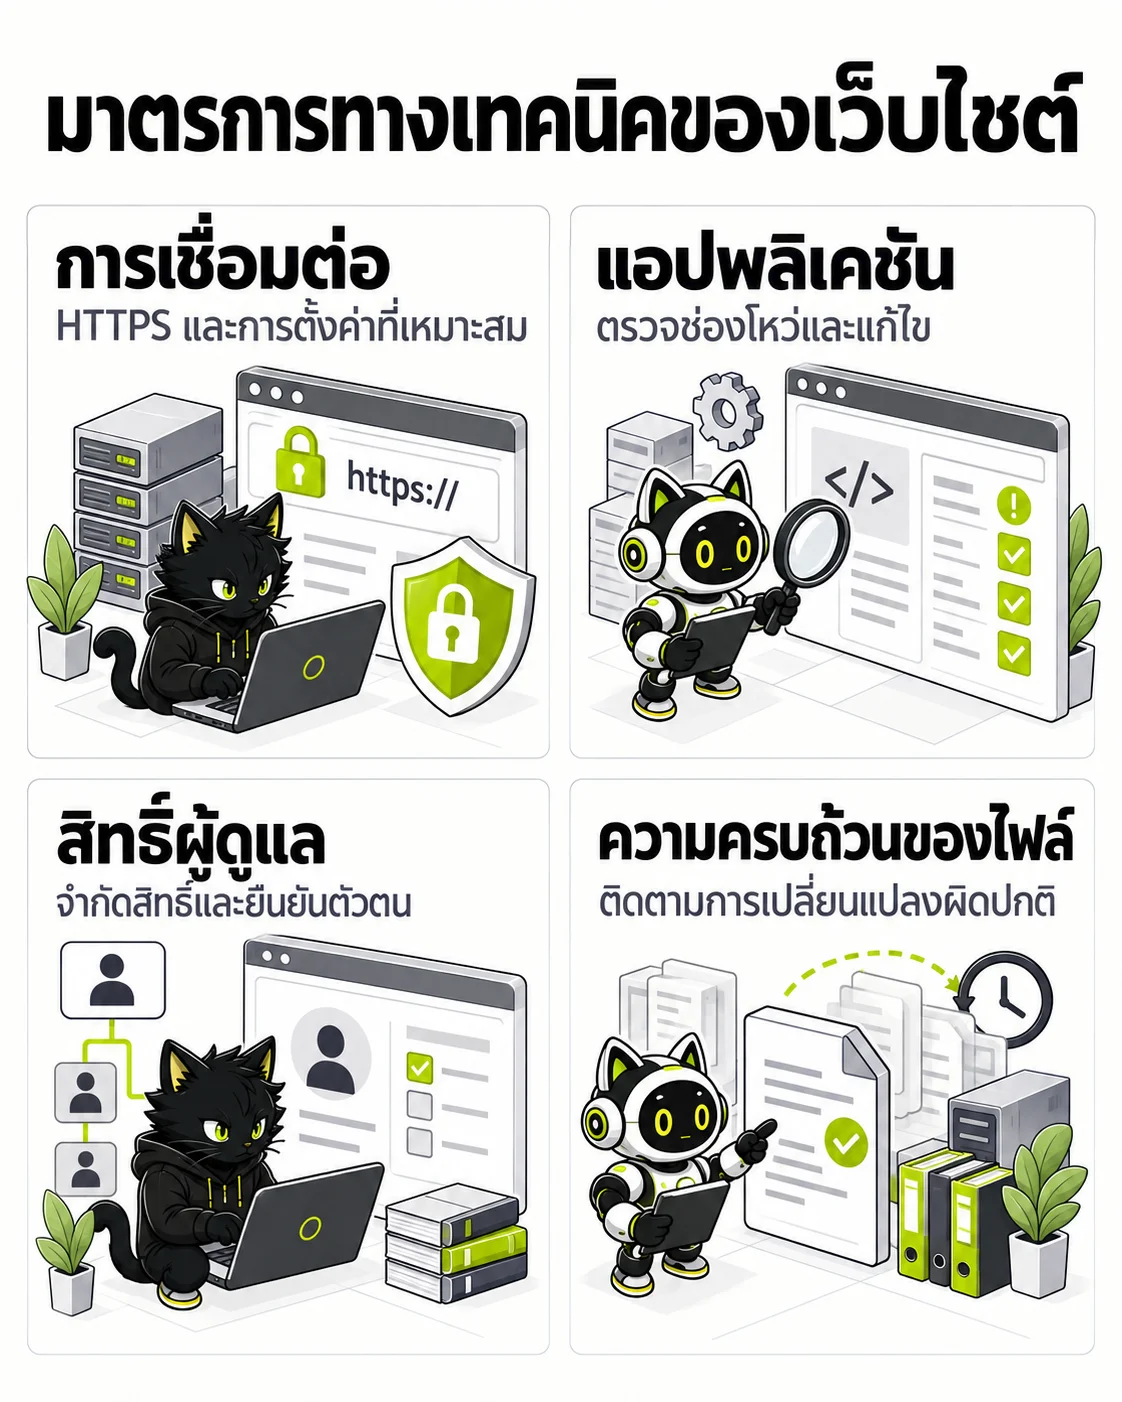
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- การเชื่อมต่อ — HTTPS และการตั้งค่าที่เหมาะสม
- แอปพลิเคชัน — ตรวจช่องโหว่และแก้ไข
- สิทธิ์ผู้ดูแล — จำกัดสิทธิ์และยืนยันตัวตน
- ความครบถ้วนของไฟล์ — ติดตามการเปลี่ยนแปลงผิดปกติ
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
มาตรฐานความมั่นคงปลอดภัยเว็บไซต์ สกมช. พ.ศ. 2568 มีผลบังคับใช้เมื่อใดและกับใครบ้าง?
ประกาศลงราชกิจจานุเบกษาเมื่อวันที่ 16 กันยายน 2568 และมีผลบังคับใช้เมื่อพ้นหนึ่งปีคือวันที่ 16 กันยายน 2569 โดยบังคับใช้กับหน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ส่วนภาคเอกชนทั่วไปได้รับการส่งเสริมให้นำไปใช้
การประเมินตนเองตามแบบ ค1 และแผนแก้ไขตามแบบ ค2 ต้องดำเนินการอย่างไร?
หน่วยงานในขอบเขตต้องประเมินตนเองตามแบบ ค1 อย่างน้อยปีละ 1 ครั้ง และหากพบรายการที่ไม่สอดคล้อง ต้องจัดทำแผนแก้ไขตามแบบ ค2 พร้อมกำหนดผู้รับผิดชอบและวันแล้วเสร็จเพื่อรายงานต่อ สกมช.
