
ข้อกำหนด Penetration Testing สำหรับสมาชิก NDID
NDID คือโครงสร้างพื้นฐานสำหรับพิสูจน์และยืนยันตัวตนดิจิทัลที่เชื่อมผู้ให้บริการในบทบาทต่าง ๆ เข้าด้วยกัน
- กลุ่มเป้าหมายที่บังคับใช้
- สมาชิกระบบ NDID ทั้ง Relying Party (RP), Identity Provider (IdP) และ Authoritative Source (AS)
- ความถี่ในการทดสอบ
- อย่างน้อยปีละ 1 ครั้ง ก่อนยื่นขอเชื่อมต่อหรือต่ออายุใบรับรองสมาชิก
- ขอบเขตการทดสอบ
- NDID Proxy Node, HSM Key Storage, OAuth2 และ OIDC Endpoint, Encryption Gateway
- ความเสี่ยงหากไม่ปฏิบัติตาม
- ถูกระงับสิทธิการเชื่อมต่อโครงข่าย NDID และไม่สามารถยืนยันตัวตนลูกค้าข้ามองค์กรได้
เส้นทางยืนยันตัวตนและข้อมูลบน NDID
NDID เชื่อมคำขอระหว่าง Requesting Party, Identity Provider และ Authoritative Source โดยทำหน้าที่ส่งต่อคำขอและบันทึกข้อมูลธุรกรรมที่จำเป็น ไม่ใช่คลังข้อมูลส่วนบุคคลแบบรวมศูนย์
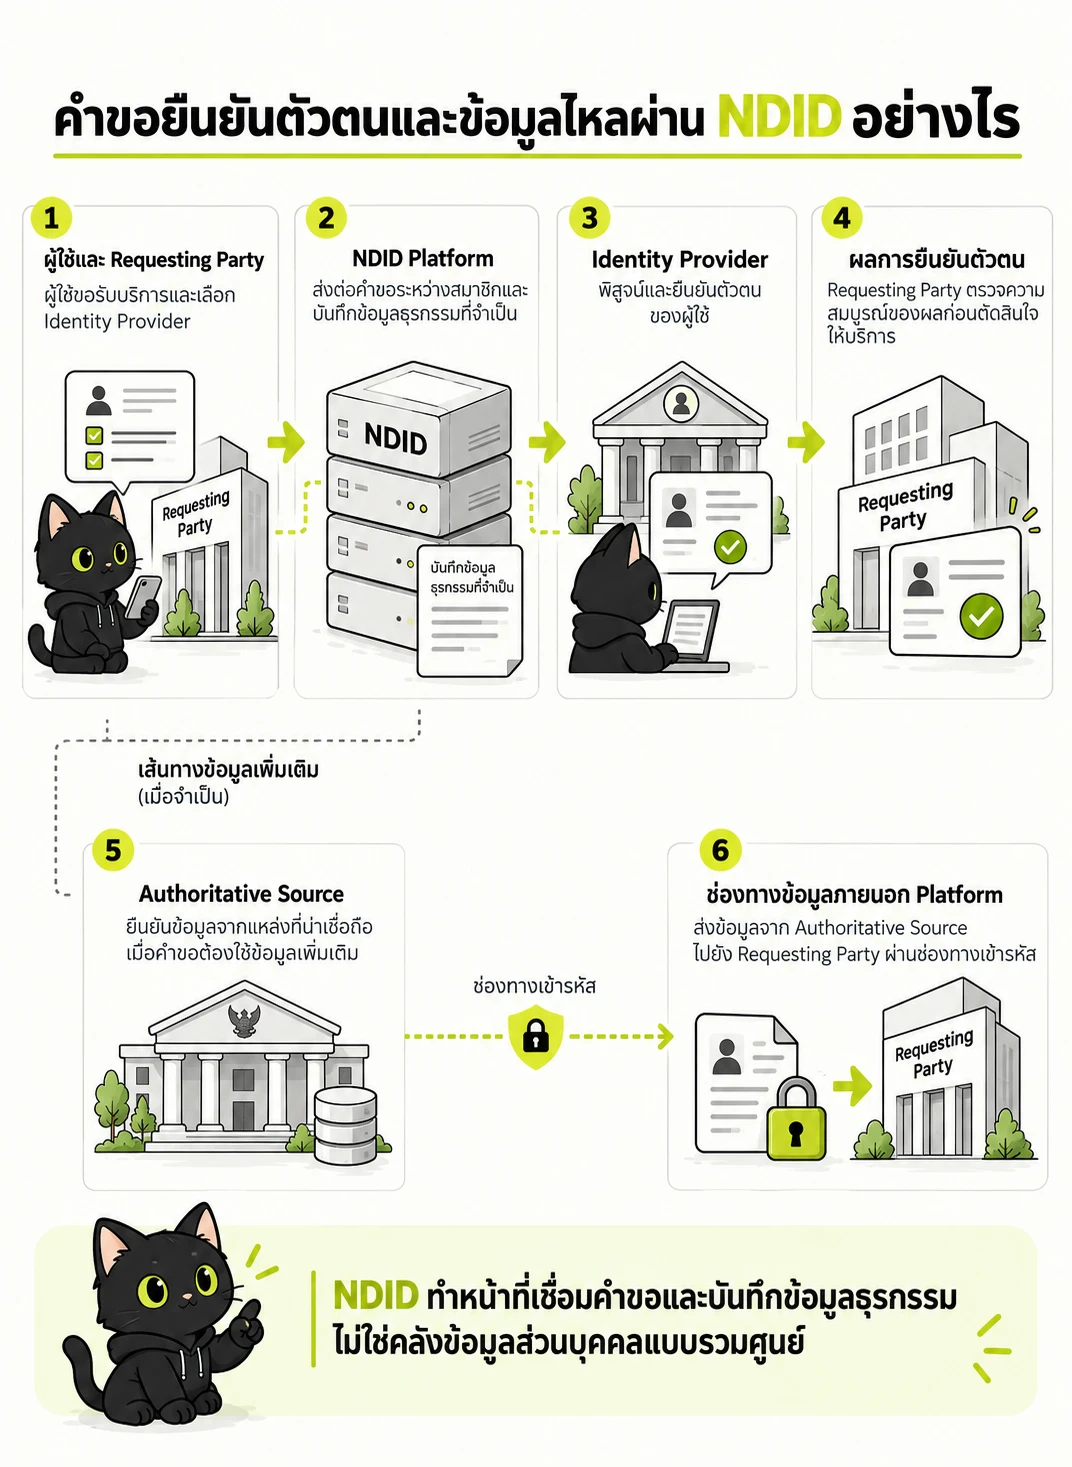
NDID ทำหน้าที่เชื่อมคำขอและบันทึกข้อมูลธุรกรรม ไม่ใช่คลังข้อมูลส่วนบุคคลแบบรวมศูนย์
- ผู้ใช้และ Requesting Party — ผู้ใช้ขอรับบริการและเลือก Identity Provider
- NDID Platform — ส่งต่อคำขอระหว่างสมาชิกและบันทึกข้อมูลธุรกรรมที่จำเป็น
- Identity Provider — พิสูจน์และยืนยันตัวตนของผู้ใช้
- ผลการยืนยันตัวตน — Requesting Party ตรวจความสมบูรณ์ของผลก่อนตัดสินใจให้บริการ
- Authoritative Source — ยืนยันข้อมูลจากแหล่งที่น่าเชื่อถือเมื่อคำขอต้องใช้ข้อมูลเพิ่มเติม
- ช่องทางข้อมูลภายนอก Platform — ส่งข้อมูลจาก Authoritative Source ไปยัง Requesting Party ผ่านช่องทางเข้ารหัส
- ผู้ใช้เริ่มขอรับบริการกับ Requesting Party และเลือก Identity Provider ที่ตนลงทะเบียนไว้
- NDID Platform ส่งต่อคำขอไปยัง Identity Provider ซึ่งพิสูจน์และยืนยันตัวตนก่อนส่งผลกลับ
- Requesting Party ตรวจความสมบูรณ์ของผลยืนยันตัวตนและลายมือชื่ออิเล็กทรอนิกส์ก่อนใช้ตัดสินใจให้บริการ
- เมื่อใช้ Authoritative Source ข้อมูลที่ยืนยันแล้วจะส่งกลับไปยัง Requesting Party ผ่านช่องทางเข้ารหัสภายนอก NDID Platform
NATIONAL DIGITAL ID
สิ่งที่สมาชิกต้องเตรียมสำหรับ Security Assessment
- ทดสอบระบบ Application, Web, Network layer และ Operating System ของสมาชิกที่เกี่ยวข้องกับระบบที่เชื่อมต่อกับ NDID Platform โดยไม่รวม NDID Node เว้นแต่เกณฑ์ที่ได้รับระบุเป็นอย่างอื่น
- เกณฑ์ onboarding ที่ผู้ใช้ให้มาระบุให้ใช้ผู้ทดสอบจากนิติบุคคลภายนอก และแนบหลักฐานคุณสมบัติผู้ทดสอบ เช่น GPEN, eCPPT, OSCP หรือใบรับรองอื่นตามรายการที่ NDID ยอมรับสำหรับบทบาทนั้น
- แนวทางทดสอบอ้างอิง OSSTMM หรือ NIST SP 800-115 ร่วมกับ OWASP Web/Mobile Testing Guide หรือใช้ PTES/ISSAF ตามเกณฑ์ฉบับที่ NDID ส่งให้สมาชิก
- Critical, High และ Medium ต้องได้รับการแก้ไข ส่วน Low ต้องแก้ไขหรือบันทึกเหตุผล พร้อม Retest ช่องโหว่ที่แก้ไขแล้ว
- จัดส่ง Final Penetration Test Report และใบรับรองผู้ทดสอบให้ NDID พิจารณา โดยเกณฑ์ที่ให้มาระบุความถี่อย่างน้อยปีละครั้งและหลัง Significant Change
รายละเอียดอาจแตกต่างตามบทบาทสมาชิกและ onboarding package ข้อความนี้สรุปจากเกณฑ์ที่ผู้ใช้ให้มา ไม่ใช่เอกสารสาธารณะฉบับควบคุม สมาชิกควรใช้ Criteria ล่าสุดที่ได้รับจาก NDID เป็นหลัก
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| NDID Security Standard 2.0 | ข้อกำหนดความมั่นคงปลอดภัยสำหรับสมาชิก Relying Party (RP) | NDID Proxy Node, Application Integration, Webhook Endpoint | อย่างน้อยปีละ 1 ครั้ง |
| NDID IdP และ AS Rules | ข้อกำหนดสำหรับ Identity Provider (IdP) และ Authoritative Source (AS) | HSM Key Storage, OAuth2 และ OIDC Endpoint, Encryption Gateway | อย่างน้อยปีละ 1 ครั้ง ก่อนยื่นขอต่ออายุสมาชิก |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
สมาชิกระบบ NDID ต้องทำ Penetration Testing ก่อนเชื่อมต่อระบบจริงหรือไม่?
ต้องทำ สมาชิกรวมถึง RP, IdP และ AS ต้องจัดส่งรายงานผลการทดสอบเจาะระบบจากผู้ทดสอบอิสระให้กับ NDID ก่อนเปิดใช้งานจริงและต้องทดสอบซ้ำอย่างน้อยปีละ 1 ครั้ง
หาก Node ของสมาชิกมีช่องโหว่ร้ายแรงจะเกิดผลกระทบอย่างไร?
NDID อาจระงับการเชื่อมต่อ Node ของสมาชิกชั่วคราวทันทีจนกว่าจะแก้ไขช่องโหว่และส่งรายงาน Retest ยืนยัน