
พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และ Penetration Testing
มาตรา 37 กำหนดให้ผู้ควบคุมข้อมูลส่วนบุคคลจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม โดย Penetration Testing เป็นวิธีหนึ่งในการตรวจสอบประสิทธิผลของการควบคุมทางเทคนิค
- กลุ่มเป้าหมายที่บังคับใช้
- ผู้ควบคุมข้อมูลส่วนบุคคลตามมาตรา 37(1) (Data Controller) และผู้ประมวลผลข้อมูลส่วนบุคคลตามมาตรา 40(2) (Data Processor) ที่อยู่ในขอบเขตบังคับใช้ของ PDPA
- ความถี่ในการทดสอบ
- ทบทวนมาตรการเมื่อมีความจำเป็นหรือเมื่อเทคโนโลยีเปลี่ยนแปลง (มาตรา 37(1)) โดยไม่ได้กำหนดรอบ Pentest รายปี
- ขอบเขตการทดสอบ
- ระบบฐานข้อมูลลูกค้า, Web Application, API ที่ประมวลผลข้อมูล PII, Cloud Storage
- ความเสี่ยงหากไม่ปฏิบัติตาม
- ผู้ควบคุมข้อมูลที่ไม่ปฏิบัติตามมาตรา 37 มีเพดานค่าปรับทางปกครอง 3 ล้านบาท (3,000,000 บาท) ตามมาตรา 83; ฐานความผิดเกี่ยวกับข้อมูลตามมาตรา 26 ที่ระบุในมาตรา 84 มีเพดาน 5 ล้านบาท โดยความรับผิดทางแพ่งและอาญาต้องพิจารณาองค์ประกอบแยกกัน
การทดสอบเพื่อสนับสนุนมาตรการความมั่นคงปลอดภัยของ PDPA
มาตรา 37 ให้ผู้ควบคุมข้อมูลส่วนบุคคลจัดมาตรการที่เหมาะสม การทดสอบช่วยให้เห็นประสิทธิผลของการควบคุม แต่ไม่ใช่หลักฐานเพียงชิ้นเดียวของการปฏิบัติตาม PDPA
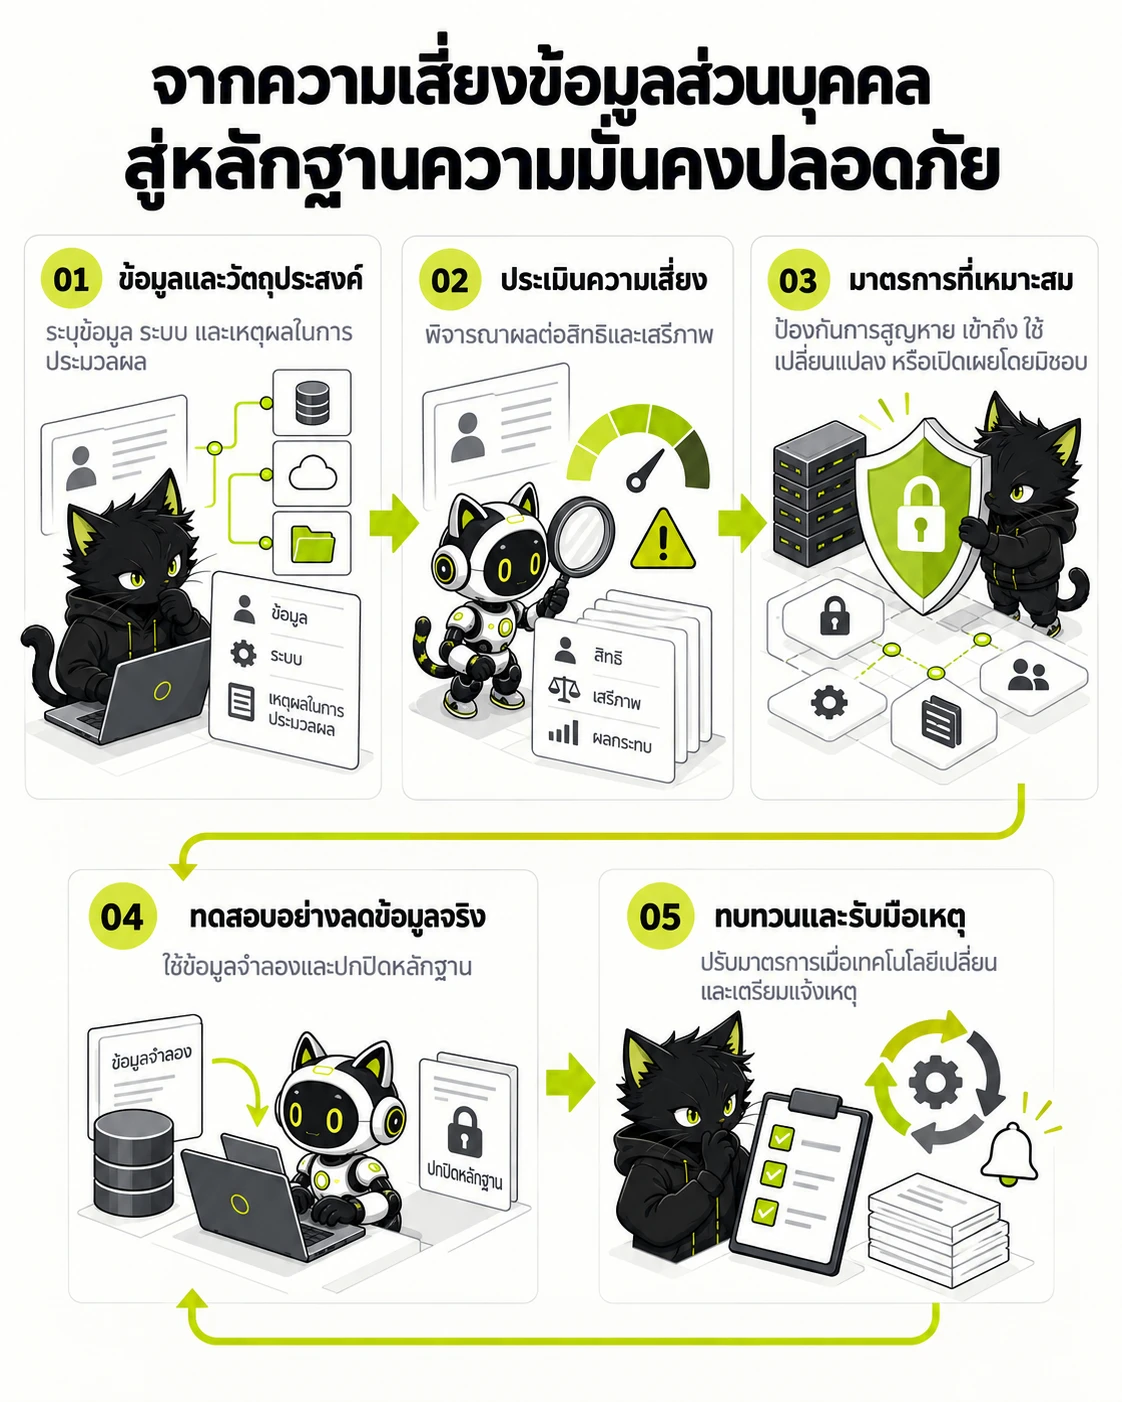
การทดสอบช่วยประเมินมาตรการ แต่ Pentest ครั้งเดียวไม่ใช่หลักฐานครบถ้วนของ PDPA
- ข้อมูลและวัตถุประสงค์ — ระบุข้อมูล ระบบ และเหตุผลในการประมวลผล
- ประเมินความเสี่ยง — พิจารณาผลต่อสิทธิและเสรีภาพ
- มาตรการที่เหมาะสม — ป้องกันการสูญหาย เข้าถึง ใช้ เปลี่ยนแปลง หรือเปิดเผยโดยมิชอบ
- ทดสอบอย่างลดข้อมูลจริง — ใช้ข้อมูลจำลองและปกปิดหลักฐาน
- ทบทวนและรับมือเหตุ — ปรับมาตรการเมื่อเทคโนโลยีเปลี่ยนและเตรียมแจ้งเหตุ
- เชื่อมระบบที่ทดสอบกับ data inventory, วัตถุประสงค์การประมวลผล และความเสี่ยงของข้อมูลส่วนบุคคล เพื่อให้ scope สะท้อนผลกระทบจริง
- ตรวจการยืนยันตัวตน การกำหนดสิทธิ์ การปกป้องข้อมูลระหว่างส่งและขณะจัดเก็บ รวมถึงการจัดการ session, API และงานผู้ดูแลระบบ
- ควบคุมข้อมูลทดสอบ ลดการใช้ข้อมูลส่วนบุคคลจริง ปกปิดข้อมูลสำคัญในหลักฐาน (Data Redaction / Masking) และกำหนดการเก็บรักษาหรือลบข้อมูลจากกิจกรรมทดสอบ
- ทบทวนมาตรการเมื่อความเสี่ยง เทคโนโลยี หรือรูปแบบการประมวลผลเปลี่ยน ไม่สรุปว่า Pentest เพียงครั้งเดียวทำให้ compliant ครบถ้วน
- ประกาศ สคส. กำหนดการแจ้งเหตุโดยไม่ชักช้าภายใน 72 ชั่วโมงเท่าที่สามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพ; การโอนข้อมูลต้องพิจารณา ม. 28 รวมข้อยกเว้น หรือกลไก ม. 29; เกณฑ์ DPO ม. 41(2) พิจารณากิจกรรมหลักที่ตรวจสอบอย่างสม่ำเสมอและข้อมูลจำนวนมากร่วมกัน โดย 100,000 รายเป็นหนึ่งกรณีที่ถือว่ามีจำนวนมาก
PERSONAL DATA PROTECTION
หน้าที่ตามมาตรา 37
- ผู้ควบคุมข้อมูลส่วนบุคคลต้องมีมาตรการที่เหมาะสม เพื่อป้องกันการสูญหาย เข้าถึง ใช้ เปลี่ยนแปลง แก้ไข หรือเปิดเผยโดยปราศจากอำนาจหรือโดยมิชอบ
- มาตรการขั้นต่ำต้องมีมาตรการเชิงองค์กรและเชิงเทคนิค และอาจรวมมาตรการทางกายภาพเมื่อจำเป็นตามระดับความเสี่ยง โดยต้องทบทวนเมื่อจำเป็นหรือเมื่อเทคโนโลยีเปลี่ยนแปลง
ข้อกำหนดตามกฎหมายลำดับรอง
- การแจ้งเหตุละเมิดข้อมูล (ประกาศ สคส. 2565): ต้องแจ้ง สคส. โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่สามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพ; เมื่อมีความเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมมาตรการเยียวยาโดยไม่ชักช้า
- การโอนข้อมูลข้ามพรมแดน (ม. 28 และ ม. 29 พ.ศ. 2566): พิจารณามาตรฐานประเทศปลายทางและข้อยกเว้นตาม ม. 28(1)-(6) หรือกลไกตาม ม. 29 เช่น BCRs ที่สำนักงานตรวจสอบและรับรอง หรือข้อสัญญาที่มีผลผูกพันและให้สิทธิเยียวยาตามเกณฑ์ประกาศ
- เกณฑ์แต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO ม. 41(2) พ.ศ. 2566): ม. 41(2) พิจารณากิจกรรมหลักที่จำเป็นต้องตรวจสอบข้อมูลหรือระบบอย่างสม่ำเสมอและมีข้อมูลจำนวนมากร่วมกัน โดย 100,000 รายเป็นหนึ่งกรณีที่ถือว่ามีจำนวนมาก; ม. 41(3) แยกกำหนดกรณีกิจกรรมหลักประมวลผลข้อมูลตาม ม. 26
บทบาทของ Penetration Testing
- ใช้ทดสอบว่าการควบคุมทางเทคนิคของ Web, Mobile, API, Network และ Cloud สามารถป้องกันการเข้าถึงหรือเปิดเผยข้อมูลโดยมิชอบได้จริงหรือไม่
- การทดสอบต้องได้รับอนุญาต กำหนดขอบเขตตามความเสี่ยง ลดการเก็บข้อมูลส่วนบุคคลที่ไม่จำเป็น ปกปิดหลักฐาน และกำหนดการเก็บรักษาและลบที่ชัดเจน
มาตรา 37 และประกาศมาตรการรักษาความมั่นคงปลอดภัยไม่ได้กำหนดให้ทำ Penetration Testing ปีละ 1 ครั้ง และผลทดสอบเพียงอย่างเดียวไม่ใช่หลักฐานว่าปฏิบัติตาม PDPA ครบถ้วน
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| มาตรา 37(1) | การจัดให้มีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม | ฐานข้อมูล PII, Web Applications, Cloud Storage | เมื่อมีความจำเป็นหรือเมื่อเทคโนโลยีเปลี่ยนแปลง |
| ประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่อง มาตรการรักษาความมั่นคงปลอดภัยของผู้ควบคุมข้อมูลส่วนบุคคล พ.ศ. 2565 ข้อ 4 และ 5 | มาตรการรักษาความมั่นคงปลอดภัยและการทบทวนตามความเสี่ยง ไม่ใช่ข้อบังคับ Pentest รายปี | ระบบรับ ส่ง และจัดเก็บข้อมูลส่วนบุคคล | เมื่อจำเป็นหรือเทคโนโลยีเปลี่ยนแปลง รวมถึงเมื่อเกิดเหตุละเมิด เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพตามข้อ 5 |
| ประกาศ สคส. การแจ้งเหตุละเมิดฯ พ.ศ. 2565 (ม. 37(4)) | การแจ้งเหตุการละเมิดข้อมูลส่วนบุคคลภายใน 72 ชั่วโมง | ระบบตรวจจับและตอบสนองเหตุการณ์ความมั่นคงปลอดภัยที่กระทบต่อข้อมูลส่วนบุคคล | แจ้ง สคส. โดยไม่ชักช้าภายใน 72 ชม. เท่าที่สามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยง; แจ้งเจ้าของข้อมูลโดยไม่ชักช้าเมื่อมีความเสี่ยงสูง |
| ประกาศ สคส. การส่งหรือโอนข้อมูลฯ ตามมาตรา 28 พ.ศ. 2566 | การส่งหรือโอนข้อมูลส่วนบุคคลไปต่างประเทศ (Adequacy Standard) | บริการ Cloud ข้ามประเทศ, API หรือระบบที่ส่งข้อมูลส่วนบุคคลออกนอกราชอาณาจักร | ประเมินมาตรฐานปลายทางและข้อยกเว้น ม. 28(1)-(6) ก่อนโอน; Data Transit และ Storage ที่บุคคลภายนอกเข้าถึงไม่ได้ต้องตรงตามเงื่อนไขประกาศ |
| ประกาศ สคส. การส่งหรือโอนข้อมูลฯ ตามมาตรา 29 พ.ศ. 2566 | มาตรการคุ้มครองที่เหมาะสม (Binding Corporate Rules และ Standard Contractual Clauses) | การถ่ายโอนข้อมูลระหว่างบริษัทในเครือ (BCRs) หรือบุคคลภายนอกในต่างประเทศ (SCCs) | จัดทำก่อนการโอน โดย BCRs ต้องผ่านความเห็นชอบจาก สคส. และข้อสัญญาต้องมีผลผูกพันตามกฎหมาย |
| ประกาศ สคส. การจัดให้มีเจ้าหน้าที่คุ้มครองข้อมูลฯ (ม. 41(2)) พ.ศ. 2566 | เกณฑ์การแต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) | กิจกรรมหลักที่ต้องตรวจสอบข้อมูลหรือระบบอย่างสม่ำเสมอและมีข้อมูลจำนวนมาก ตามข้อ 4-6; 100,000 รายเป็นหนึ่งกรณี ไม่ใช่เกณฑ์เดียว | ประเมินและแต่งตั้งก่อนดำเนินกิจกรรม หรือเมื่อขนาดการประมวลผลเข้าเกณฑ์ |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
พ.ร.บ. คุ้มครองข้อมูลส่วนบุคคล (PDPA) บังคับทำ Penetration Testing หรือไม่?
มาตรา 37(1) และประกาศคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล เรื่องมาตรการรักษาความมั่นคงปลอดภัยฯ พ.ศ. 2565 กำหนดมาตรการที่เหมาะสมตามความเสี่ยงและการทบทวน แต่ไม่ได้กำหนดให้ทุกองค์กรทำ Pentest รายปี การทดสอบเจาะระบบเป็นวิธีหนึ่งในการประเมินประสิทธิผลของมาตรการ โดยต้องตรวจข้อกำหนดเฉพาะอุตสาหกรรมและสัญญาที่ใช้กับองค์กรเพิ่มเติม
เหตุข้อมูลรั่วไหลหรือการไม่ทำ Pentest ทำให้มีความผิดและถูกปรับโดยอัตโนมัติหรือไม่?
ต้องพิจารณาหน้าที่และองค์ประกอบความผิด ไม่ใช่ลงโทษเพราะไม่ได้ซื้อบริการ Pentest โดยอัตโนมัติ ผู้ควบคุมข้อมูลที่ไม่ปฏิบัติตามมาตรา 37 อาจถูกปรับทางปกครองไม่เกิน 3 ล้านบาท (3,000,000 บาท) ตามมาตรา 83 ส่วนเพดาน 5 ล้านบาท (5,000,000 บาท) ตามมาตรา 84 ใช้กับฐานความผิดเกี่ยวกับข้อมูลตามมาตรา 26 ที่ระบุไว้ ความรับผิดทางแพ่งตามมาตรา 77 ถึง 78 และทางอาญาตามมาตรา 79 ถึง 81 ต้องพิจารณาแยกตามข้อเท็จจริง


