
พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 และ Penetration Testing
กฎหมายกำหนดหน้าที่ด้านการประเมินความเสี่ยงและการตรวจสอบด้านความมั่นคงปลอดภัยไซเบอร์ ส่วน Penetration Testing เป็นวิธีและหลักฐานทางเทคนิคที่อาจใช้สนับสนุน ไม่ใช่การตรวจสอบทั้งหมด
- กลุ่มเป้าหมายที่บังคับใช้
- หน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงาน CII ตามมาตรา 49
- ความถี่ในการทดสอบ
- ประเมินความเสี่ยงและตรวจสอบด้านไซเบอร์อย่างน้อยปีละ 1 ครั้ง (มาตรา 54) ไม่ใช่ข้อบังคับ pentest โดยชื่อ
- ขอบเขตการทดสอบ
- ระบบสารสนเทศของหน่วยงาน CII ตาม 7 ด้านที่มีชื่อในมาตรา 49 และด้านอื่นที่คณะกรรมการประกาศกำหนดเพิ่มเติม
- ความเสี่ยงหากไม่ปฏิบัติตาม
- คำสั่งของ กกม. ตามมาตรา 55 และโทษปรับสูงสุด 300,000 บาทพร้อมปรับรายวันตามมาตรา 75 หากไม่ปฏิบัติตามคำสั่ง
การใช้การทดสอบในวงจรประเมินความเสี่ยงไซเบอร์
กฎหมายกำหนดกรอบการประเมินและตรวจสอบสำหรับหน่วยงานในขอบเขต Penetration Testing ช่วยพิสูจน์ความเสี่ยงทางเทคนิค แต่ไม่แทนกระบวนการกำกับดูแลทั้งหมด
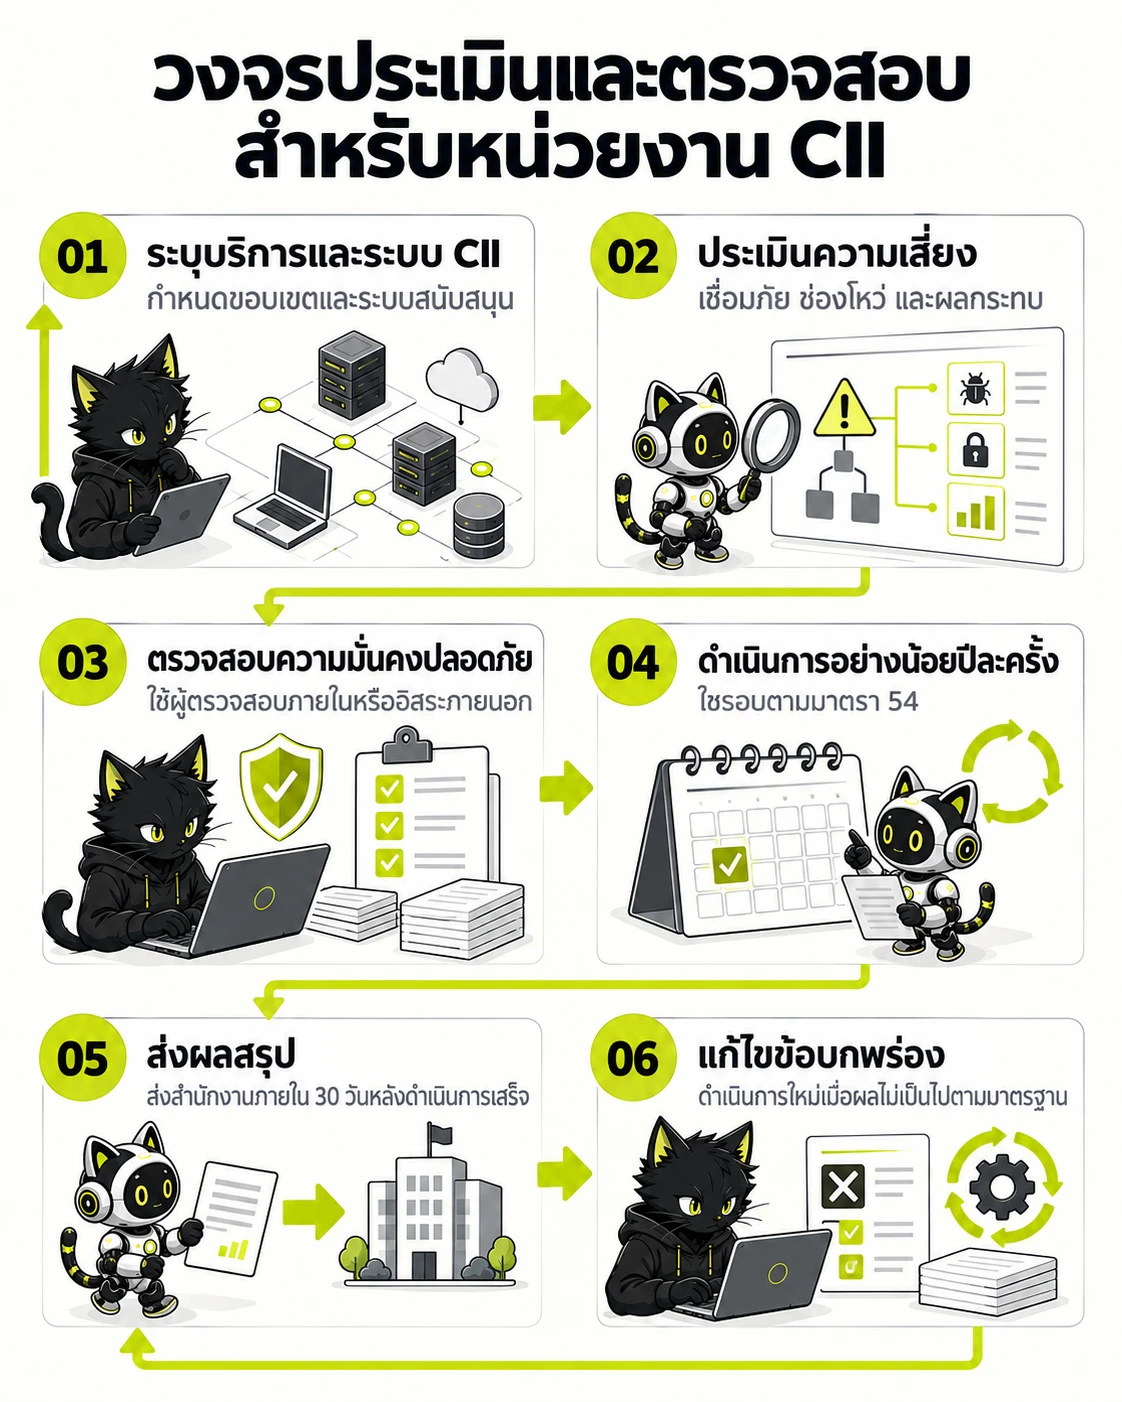
มาตรา 54 กำหนดวงจรประเมิน ตรวจสอบ รายงาน และแก้ไขสำหรับหน่วยงาน CII
- ระบุบริการและระบบ CII — กำหนดขอบเขตและระบบสนับสนุน
- ประเมินความเสี่ยง — เชื่อมภัย ช่องโหว่ และผลกระทบ
- ตรวจสอบความมั่นคงปลอดภัย — ใช้ผู้ตรวจสอบภายในหรืออิสระภายนอก
- ดำเนินการอย่างน้อยปีละครั้ง — ใช้รอบตามมาตรา 54
- ส่งผลสรุป — ส่งสำนักงานภายใน 30 วันหลังดำเนินการเสร็จ
- แก้ไขข้อบกพร่อง — ดำเนินการใหม่เมื่อผลไม่เป็นไปตามมาตรฐาน
- ระบุบริการสำคัญ ระบบสนับสนุน และความเชื่อมโยงกับโครงสร้างพื้นฐานก่อนกำหนดขอบเขตการประเมิน
- มาตรา 54 ระบุให้หน่วยงาน CII จัดการประเมินความเสี่ยงและการตรวจสอบด้านความมั่นคงปลอดภัยไซเบอร์อย่างน้อยปีละ 1 ครั้งตามเงื่อนไขของกฎหมาย
- เอกสารประเมินควรเชื่อม threat, vulnerability, impact, control owner และแผนแก้ไข ไม่ยกผล scan หรือ Pentest ออกมาพิจารณาโดยลำพัง
- ยืนยันกรอบรายงานและกำหนดเวลา 30 วันตามการใช้บังคับจริงกับหน่วยงานกำกับหรือสำนักงานที่เกี่ยวข้อง
NATIONAL CYBERSECURITY / RISK & AUDIT
หน้าที่ตามพระราชบัญญัติ
- มาตรา 44 กำหนดให้หน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) จัดทำประมวลแนวทางปฏิบัติและกรอบมาตรฐาน โดยอย่างน้อยต้องมีแผนการตรวจสอบและประเมินความเสี่ยงด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ประจำปี
- มาตรา 54 กำหนดให้หน่วยงาน CII จัดให้มีการประเมินความเสี่ยงและการตรวจสอบด้านความมั่นคงปลอดภัยไซเบอร์อย่างน้อยปีละหนึ่งครั้ง และส่งผลสรุปให้สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติภายในสามสิบวันนับแต่วันที่ดำเนินการแล้วเสร็จ
บทบาทของ Penetration Testing
- Penetration Testing เป็นหลักฐานทางเทคนิคที่ช่วยสนับสนุนการประเมินความเสี่ยงและการตรวจสอบ แต่ไม่ใช่การตรวจสอบด้านความมั่นคงปลอดภัยไซเบอร์ทั้งหมด
- ประมวลแนวทางปฏิบัติและกรอบมาตรฐาน พ.ศ. 2564 ข้อ 21.3.4 และ 21.3.6 ใช้ถ้อยคำเชิงแนะนำให้พิจารณา Penetration Testing ตามความเสี่ยงและความจำเป็น โดยเน้นบริการสำคัญและระบบที่เชื่อมต่ออินเทอร์เน็ต
- หากดำเนินการ ขอบเขตควรครอบคลุม Host, Network และ Application ที่เกี่ยวข้อง และผู้ทดสอบควรมีความเป็นอิสระจากระบบและกระบวนการที่ถูกทดสอบ
พระราชบัญญัติไม่ได้กำหนดให้ทุกองค์กรต้องทำ Penetration Testing ทุกปี ต้องแยกหน้าที่ตรวจสอบและประเมินความเสี่ยงตามกฎหมายออกจากวิธีทดสอบทางเทคนิคที่เลือกใช้
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| มาตรา 49 ถึง 54 | การกำหนดลักษณะหน่วยงาน CII และการประเมินความเสี่ยง | หน่วยงาน CII ตาม 7 ด้านที่มีชื่อในมาตรา 49 และด้านอื่นที่คณะกรรมการประกาศกำหนดเพิ่มเติม | ประเมินความเสี่ยงและตรวจสอบด้านไซเบอร์อย่างน้อยปีละ 1 ครั้ง |
| ประกาศ กกม. พ.ศ. 2564 | ประมวลแนวทางปฏิบัติและกรอบมาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ | หน่วยงานของรัฐและหน่วยงาน CII ตามกรอบมาตรฐานขั้นต่ำ | ตามรอบประเมินความเสี่ยงและตรวจสอบตามมาตรา 54 |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 บังคับใช้กับหน่วยงานใดบ้าง?
บังคับใช้กับหน่วยงานภาครัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ตามมาตรา 49 ได้แก่ ความมั่นคงของรัฐ บริการภาครัฐที่สำคัญ การเงินการธนาคาร เทคโนโลยีสารสนเทศและโทรคมนาคม การขนส่งและโลจิสติกส์ พลังงานและสาธารณูปโภค สาธารณสุข และด้านอื่นตามที่คณะกรรมการประกาศกำหนดเพิ่มเติม
หากหน่วยงาน CII ไม่ประเมินความเสี่ยงตามมาตรา 54 หรือไม่ปฏิบัติตามคำสั่งของ กกม. มีบทลงโทษอย่างไร?
มาตรา 54 กำหนดให้ CII ประเมินความเสี่ยงและตรวจสอบด้านความมั่นคงปลอดภัยไซเบอร์อย่างน้อยปีละหนึ่งครั้ง ไม่ใช่ข้อบังคับ pentest โดยชื่อ หากไม่ปฏิบัติตามคำสั่งของ กกม. ตามมาตรา 75 อาจถูกปรับไม่เกิน 300,000 บาท และปรับรายวันไม่เกินวันละ 10,000 บาทจนกว่าจะปฏิบัติให้ถูกต้อง

