
แนวปฏิบัติการรักษาความมั่นคงปลอดภัยระบบ CCTV และ AI CCTV ของ สกมช. พ.ศ. 2569
แนวปฏิบัติ TCSG และ TCSG AI ของ สกมช. ร่วมกับ iCA ครอบคลุมสถาปัตยกรรมป้องกันเชิงลึก 4 ชั้น การกำหนดระดับมาตรการ B, E และ H ตามผลกระทบและความเสี่ยง การตรวจรับทางเทคนิค และหลักฐานการสร้างความเชื่อมั่นที่เลือกใช้ตามบริบท
- กลุ่มผู้ใช้งานแนวปฏิบัติ
- หน่วยงานของรัฐ หน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ผู้ดูแลระบบกล้องโทรทัศน์วงจรปิด และผู้ประกอบการที่ประยุกต์ใช้ AI ในการวิเคราะห์ภาพวิดีโอ
- การตรวจรับและรอบทบทวน
- ตรวจรับก่อนเปิดใช้งาน และกำหนดรอบทบทวนตามความสำคัญของภารกิจ ผลกระทบด้านข้อมูลและ AI การเปลี่ยนแปลง และประวัติเหตุการณ์ พร้อมทบทวนเพิ่มเติมเมื่อเกิดเหตุการณ์หรือการเปลี่ยนแปลงสำคัญ
- ขอบเขตระบบ
- กล้อง IP Camera, Edge Device, Network Switch, VMS, NVR, Video Storage, ระบบวิเคราะห์ภาพ AI, Video Analytics API และ Management Console
- ความเสี่ยงที่ต้องบริหาร
- การถูกเข้าถึงภาพโดยไม่ได้รับอนุญาต, การถูกใช้เป็น Botnet DDoS, การละเมิดข้อมูลส่วนบุคคลตาม PDPA, การโจมตี Adversarial Attack ต่อ AI และการไม่ผ่านเกณฑ์ตรวจรับด้านความมั่นคงปลอดภัย
สถาปัตยกรรม 4 ชั้นและวงจรชีวิตระบบ
แนวปฏิบัติ TCSG เสนอกรอบป้องกันเชิงลึก 4 ชั้นและวงจรชีวิต 10 ระยะ โดยให้องค์กรเลือกมาตรการให้เหมาะสมและได้สัดส่วนกับวัตถุประสงค์ ระดับความสำคัญ และความเสี่ยงของระบบ ตัวอย่างมาตรการในแต่ละชั้นมีดังนี้
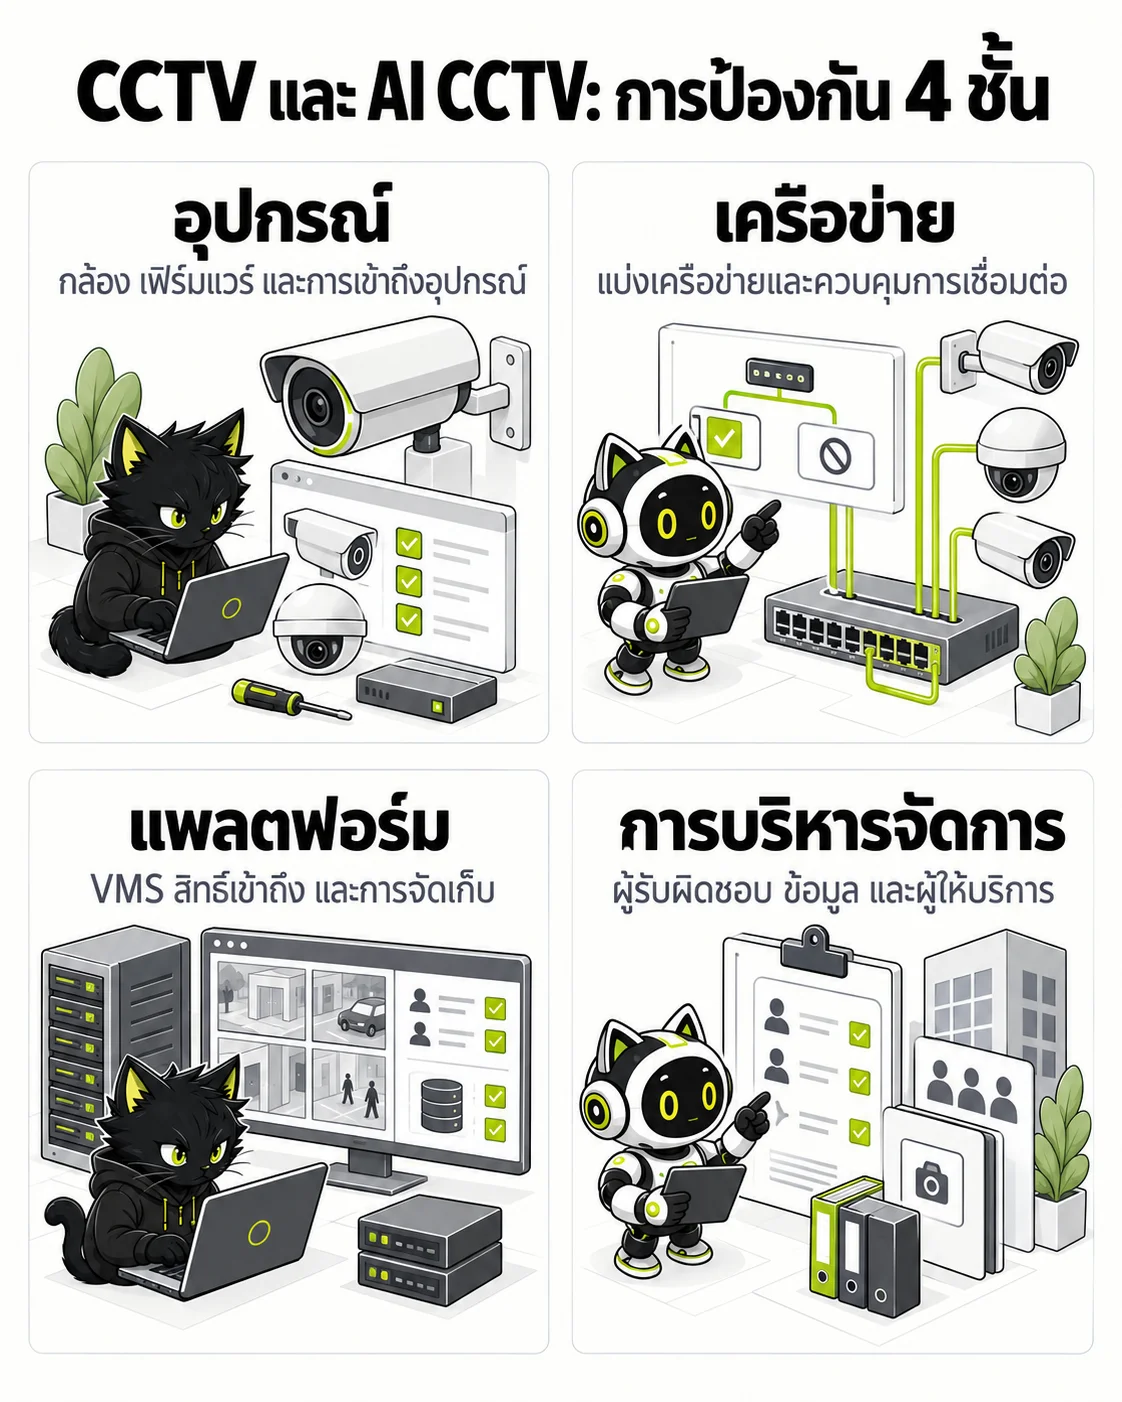
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- อุปกรณ์ — กล้อง เฟิร์มแวร์ และการเข้าถึงอุปกรณ์
- เครือข่าย — แบ่งเครือข่ายและควบคุมการเชื่อมต่อ
- แพลตฟอร์ม — VMS สิทธิ์เข้าถึง และการจัดเก็บ
- การบริหารจัดการ — ผู้รับผิดชอบ ข้อมูล และผู้ให้บริการ

- ชั้นอุปกรณ์และพื้นที่หน้างาน: ป้องกันการเข้าถึงอุปกรณ์โดยไม่ได้รับอนุญาต เปลี่ยนข้อมูลรับรองเริ่มต้น ปิดบริการที่ไม่จำเป็น และตรวจสอบรุ่นกับความน่าเชื่อถือของ Firmware
- ชั้นเครือข่ายและการเชื่อมต่อ: กำหนดขอบเขตเครือข่ายและช่องทางบริหารจากระยะไกล เลือกใช้การแบ่งเครือข่าย การควบคุมสิทธิ และการเข้ารหัสตามระดับความเสี่ยง หลีกเลี่ยงการเปิด Public Port Forwarding ที่ไม่มีมาตรการควบคุม
- ชั้นระบบและแพลตฟอร์ม: ดูแลระบบ VMS, NVR และพื้นที่จัดเก็บภาพ กำหนดสิทธิเท่าที่จำเป็น เก็บ Log และเลือกมาตรการป้องกันข้อมูลขณะจัดเก็บและส่งผ่านให้เหมาะกับความเสี่ยง
- ชั้นผู้ใช้งานและการบริหารจัดการ: กำหนดนโยบาย ผู้รับผิดชอบ และการควบคุมผู้ให้บริการ เมื่อใช้คลาวด์ให้พิจารณาสถานที่จัดเก็บและประมวลผล เขตอำนาจ การเข้าถึงเพื่อบริหาร ผู้ให้บริการช่วง การควบคุมกุญแจ และแผนย้ายออกจากบริการตามความเสี่ยง
การประเมินความเสี่ยงและระดับ B, E และ H
ประเมินผลกระทบของระบบร่วมกับลักษณะการใช้ AI เพื่อเลือกระดับมาตรการที่เหมาะสม ระดับ B, E และ H เป็นระดับสะสม ไม่ได้กำหนดจากเทคโนโลยีหรือประเภทสถานที่เพียงอย่างเดียว
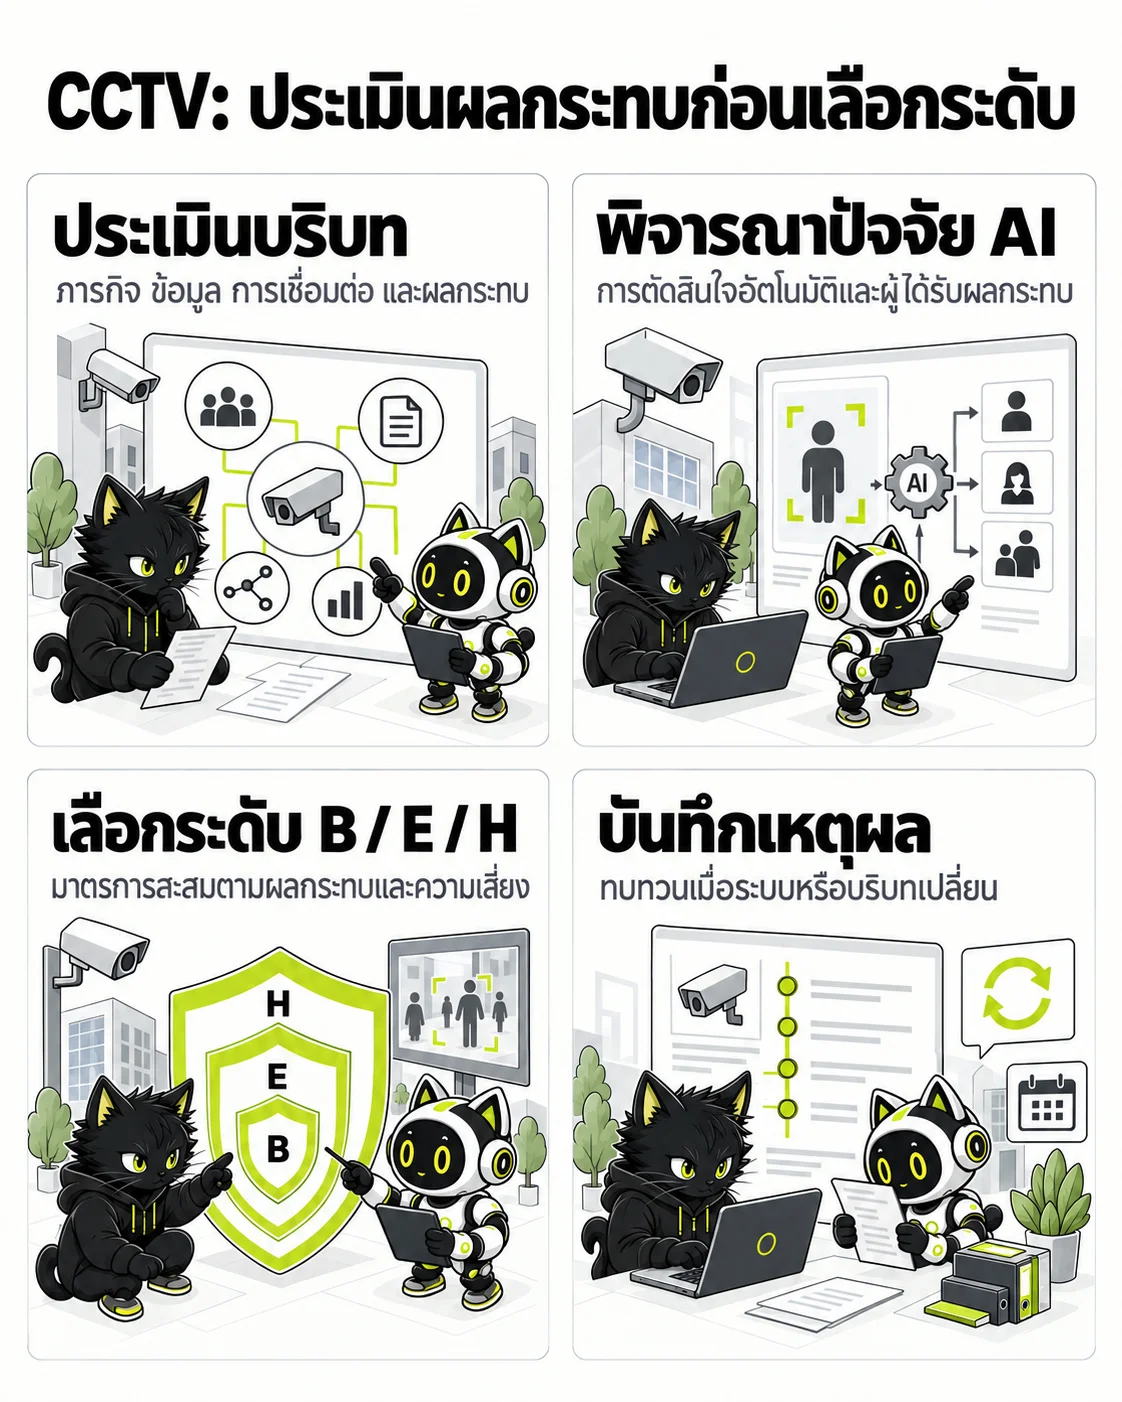
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- ประเมินบริบท — ภารกิจ ข้อมูล การเชื่อมต่อ และผลกระทบ
- พิจารณาปัจจัย AI — การตัดสินใจอัตโนมัติและผู้ได้รับผลกระทบ
- เลือกระดับ B / E / H — มาตรการสะสมตามผลกระทบและความเสี่ยง
- บันทึกเหตุผล — ทบทวนเมื่อระบบหรือบริบทเปลี่ยน
- มิติหลัก 4 มิติ: ความสำคัญของระบบหรือภารกิจ ผลกระทบด้านข้อมูล การเชื่อมต่อและการเปิดรับความเสี่ยง และผลกระทบจากความล้มเหลวหรือการถูกโจมตี
- ผลกระทบจาก AI: พิจารณาหน้าที่ของ AI ผลจากความผิดพลาด การตรวจสอบโดยมนุษย์ จำนวนผู้ได้รับผลกระทบ ความย้อนกลับได้ และระดับอำนาจของผลลัพธ์ตั้งแต่การให้ข้อมูลจนถึงการดำเนินการอัตโนมัติ
- ปัจจัยขยายผลกระทบ: พิจารณา API, Workflow, ระบบควบคุมการเข้าออกหรือระบบสั่งการ ระบบที่เชื่อมต่อ ขนาดและความเร็วของผลกระทบ ความย้อนกลับได้ และการกำกับดูแลโดยมนุษย์
- ระดับ B เป็นมาตรการพื้นฐาน ระดับ E เพิ่มมาตรการจาก B และระดับ H เพิ่มความเชื่อมั่นจาก B และ E โดยพิจารณาความเสี่ยงโดยรวม ไม่จัดระดับอัตโนมัติจากจำนวนกล้อง การใช้คลาวด์ ข้อมูลชีวมิติ หรือสถานะ CII เพียงปัจจัยเดียว
การตรวจรับและการทดสอบระบบ
TCSG ข้อ 3.3.5 และภาคผนวก ก รวมถึง TCSG AI ข้อ 4.4.7 และ 5.2 แนะนำให้ตรวจรับระบบตามแบบและกรณีใช้งาน พร้อมเลือกขอบเขตการทดสอบและหลักฐานตามระดับผลกระทบและความเสี่ยง
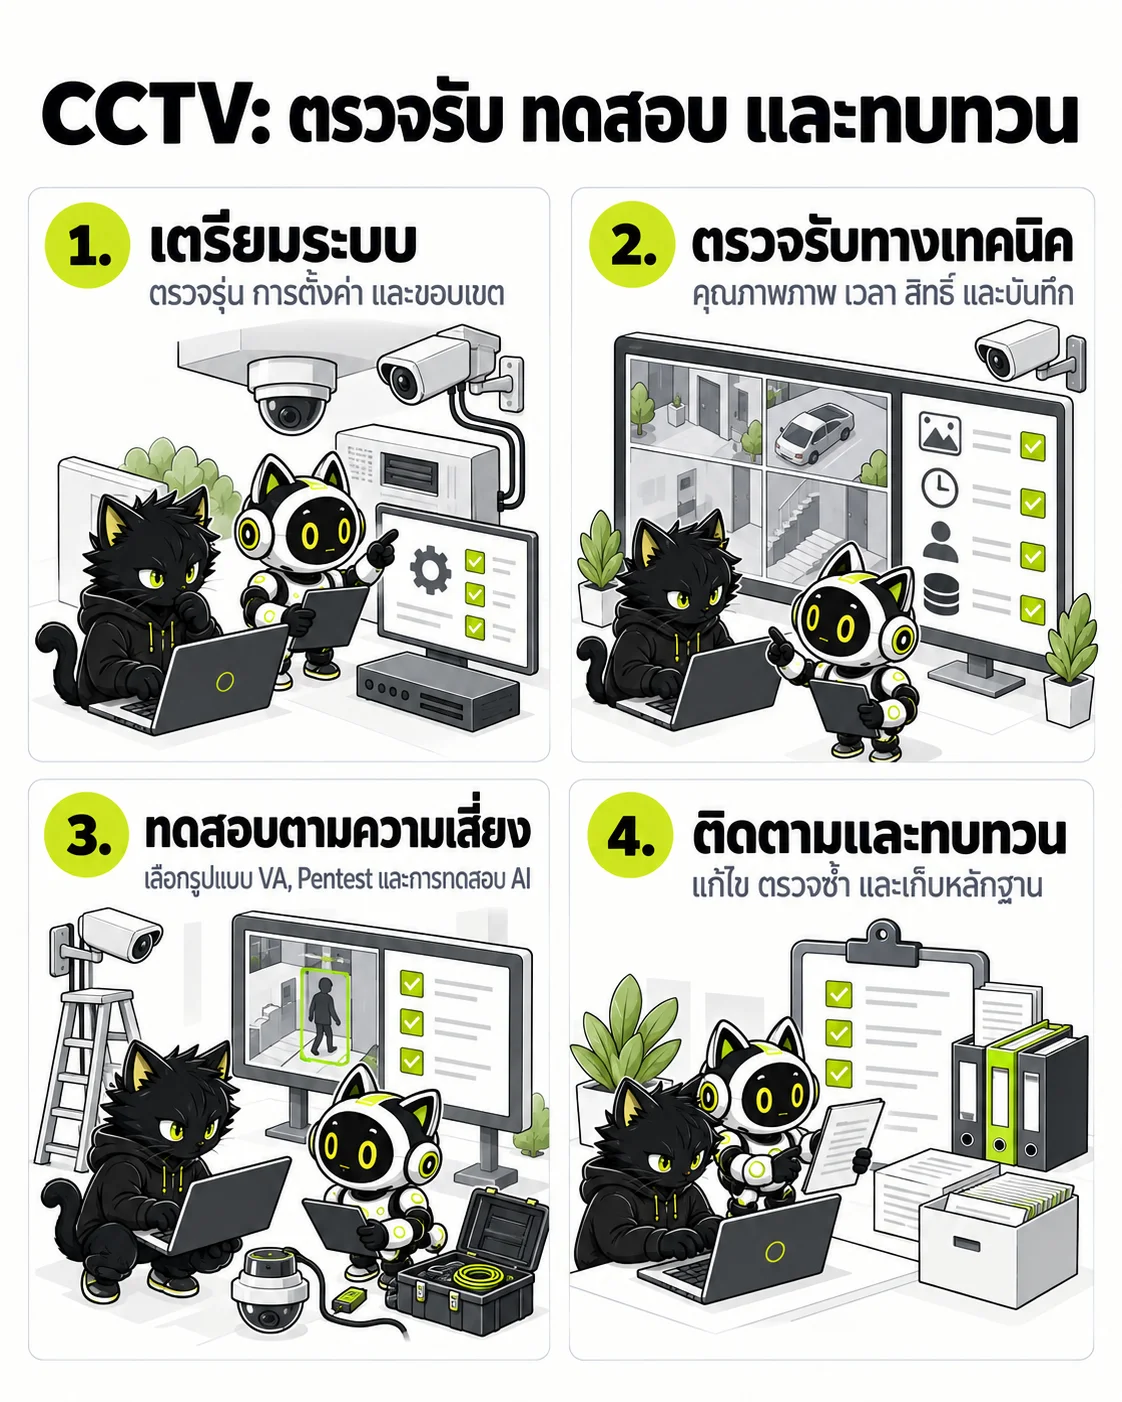
ไม่ได้กำหนดให้ CCTV ทุกระบบต้องทำ Pentest ระบบระดับ H อาจพิจารณาหลักฐาน VA หรือ Pentest ที่เป็นอิสระ ส่วนการทดสอบ AI ให้เลือกตามกรณีใช้งานและความเสี่ยง
- เตรียมระบบ — ตรวจรุ่น การตั้งค่า และขอบเขต
- ตรวจรับทางเทคนิค — คุณภาพภาพ เวลา สิทธิ์ และบันทึก
- ทดสอบตามความเสี่ยง — เลือกรูปแบบ VA, Pentest และการทดสอบ AI
- ติดตามและทบทวน — แก้ไข ตรวจซ้ำ และเก็บหลักฐาน
- การตรวจรับ: ตรวจตำแหน่งและมุมกล้อง คุณภาพภาพตาม DORI ทั้งกลางวันและกลางคืน Privacy Mask เวลา ระยะเก็บข้อมูล การแบ่งเครือข่าย Port และ Service รุ่น Firmware และ Software รวมถึง Log, Alert, Backup, Recovery และเอกสาร As-built
- สำหรับระบบระดับ H อาจพิจารณาหลักฐานจากการประเมินหรือทดสอบที่เป็นอิสระและมีขอบเขตชัดเจน เช่น VA หรือ Pentest ตามความเสี่ยง ไม่ใช่ข้อบังคับอัตโนมัติสำหรับทุกระบบ H
- การทดสอบ AI ควรครอบคลุมกรณีใช้งาน รูปแบบความผิดพลาด ขอบเขตการสั่งการ การกำกับดูแลโดยมนุษย์ การทำงานเมื่อสมรรถนะลดลง และ Fail-Safe ส่วนการทดสอบ Adversarial Robustness ให้เลือกตามลักษณะและความเสี่ยงของระบบ
- ส่งมอบหลักฐานที่เพียงพอต่อการบริหารระบบ เช่น เอกสาร As-built รุ่นและค่าตั้ง ผลการทดสอบ การสนับสนุนด้านช่องโหว่ ระยะสนับสนุนผลิตภัณฑ์ และข้อมูลการเลิกใช้งาน
แนวปฏิบัติและขอบเขตการประเมินตามความเสี่ยง
สรุปแนวปฏิบัติและตัวอย่างขอบเขตที่เลือกใช้ตามบริบทและความเสี่ยง ไม่ใช่ข้อบังคับสำหรับทุกระบบ
| แนวปฏิบัติอ้างอิง | หัวข้อแนวปฏิบัติ | ตัวอย่างขอบเขตตามความเสี่ยง | ช่วงเวลาทบทวนตามบริบท |
|---|---|---|---|
| TCSG ข้อ 3.2.1 ถึง 3.2.4 | การออกแบบสถาปัตยกรรมและค่าตั้งต้นความปลอดภัยของอุปกรณ์ | การแบ่งแยก VLAN, การปิดพอร์ตและโปรโตคอลที่ไม่ปลอดภัย, การเปลี่ยน Default Credential, การเข้ารหัส และการควบคุมทางกายภาพ | ในขั้นตอนการออกแบบและติดตั้งก่อนเปิดใช้งาน |
| TCSG ข้อ 3.3.5 และ ภาคผนวก ก | การทดสอบและตรวจรับด้านเทคนิคหลังการติดตั้ง (Technical Acceptance) | ตรวจสอบการตั้งค่าพอร์ต, เฟิร์มแวร์, การแยกเครือข่าย, ฟังก์ชัน Privacy Masking, NTP Time Sync และระบบบันทึก Audit Log | ก่อนการตรวจรับและส่งมอบระบบเพื่อเปิดใช้งานจริง |
| TCSG ข้อ 3.2.5.5 | หลักฐานการสร้างความเชื่อมั่นสำหรับระบบระดับ H | อาจพิจารณารายงาน VA หรือ Pentest ที่เป็นอิสระและมีขอบเขตชัดเจนตามความเสี่ยง | ตามความเสี่ยง เหตุการณ์ และการเปลี่ยนแปลงที่มีนัยสำคัญ |
| TCSG AI ข้อ 3.2.5, 4.4.7 และ 5.2 | การทดสอบสมรรถนะ ความน่าเชื่อถือ และความมั่นคงปลอดภัยของ AI | กรณีใช้งาน รูปแบบความผิดพลาด ขอบเขตการสั่งการ การกำกับดูแลโดยมนุษย์ Degraded Mode, Fail-Safe และความทนทานตามความเสี่ยง | ก่อนใช้งานและเมื่อมีการเปลี่ยนแปลงที่อาจกระทบผลกระทบหรือความเสี่ยง |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
แนวปฏิบัติ TCSG และ TCSG AI ของ สกมช. มีสถานะบังคับใช้ทางกฎหมายอย่างไร?
แนวปฏิบัติทั้งสองฉบับเป็นข้อเสนอแนะเบื้องต้น ไม่มีสภาพบังคับใช้ และไม่ใช้แทนกฎหมาย ประกาศ หลักเกณฑ์ สัญญา หรือข้อกำหนดอื่น องค์กรต้องพิจารณาหน้าที่ตามกฎหมายและข้อกำหนดที่ใช้บังคับกับตนแยกต่างหาก
ระบบ CCTV ทั่วไปจำเป็นต้องทำ Penetration Testing หรือไม่?
แนวปฏิบัติไม่ได้กำหนดให้ทุกระบบ CCTV ต้องทำ Penetration Testing สำหรับระบบระดับ H อาจพิจารณาหลักฐานจาก VA หรือ Pentest ที่เป็นอิสระและมีขอบเขตชัดเจนตามความเสี่ยง โดยไม่จัดระดับจากสถานะ CII, พื้นที่สาธารณะ หรือข้อมูลชีวมิติเพียงปัจจัยเดียว
ระบบ AI CCTV มีความเสี่ยงด้านความปลอดภัยไซเบอร์แตกต่างจากกล้องวงจรปิดทั่วไปอย่างไร?
ระบบ AI CCTV มีพื้นผิวการโจมตีที่ขยายใหญ่ขึ้น ทั้งจากการประมวลผลข้อมูลชีวมิติที่มีความอ่อนไหวสูง, ความเสี่ยงจากการโจมตีเชิงปฏิปักษ์ (Adversarial Attack เช่น แผ่นป้ายลวงตาที่ทำให้ AI ตรวจจับผิดพลาด), การเชื่อมต่อ API กับระบบภายนอก และความเสี่ยงจากการตัดสินใจอัตโนมัติ จึงต้องประเมินปัจจัยขยายผลกระทบตามกรอบ TCSG AI

