
IEC 62443: ความมั่นคงปลอดภัยไซเบอร์อุตสาหกรรม (OT/ICS) และการทำ Pentest โดยไม่กระทบการผลิต
เจาะลึกมาตรฐาน ISA/IEC 62443 สถาปัตยกรรม Purdue Model และระเบียบวิธีการทดสอบเจาะระบบโรงงานและระบบควบคุมอัตโนมัติ (OT / ICS / SCADA) โดยยึดหลักความปลอดภัยทางกายภาพและไม่รบกวนกระบวนการผลิต
- กลุ่มเป้าหมาย
- โรงงานอุตสาหกรรม ผู้ผลิต สาธารณูปโภค ระบบไฟฟ้า พลังงาน ปิโตรเคมี และหน่วยงานโครงสร้างพื้นฐานสำคัญ (OT / ICS / SCADA)
- รอบการทดสอบและทบทวน
- ตามรอบการประเมินความเสี่ยงประจำปี, เมื่อปรับปรุงระบบครั้งใหญ่ และช่วงรอบซ่อมบำรุงโรงงานประจำปี (Turnaround Shutdown)
- ขอบเขตการทดสอบ
- Purdue Model Levels 0 ถึง 5, Industrial DMZ 3.5, Security Zones and Conduits, SCADA, HMI, PLC, Historian และ Industrial Network
- ความเสี่ยงที่เกี่ยวข้อง
- การสะดุดหยุดลงของกระบวนการผลิต (Plant Trip), ความเสียหายต่อเครื่องจักรมูลค่าสูง, อันตรายต่อความปลอดภัยทางกายภาพและชีวิตของพนักงาน
โครงสร้างมาตรฐาน ISA/IEC 62443 และสถาปัตยกรรม Purdue Model
ทำความเข้าใจกรอบมาตรฐานความปลอดภัยสำหรับระบบควบคุมอุตสาหกรรม (IACS) และการจำแนกชั้นเครือข่ายอุตสาหกรรม
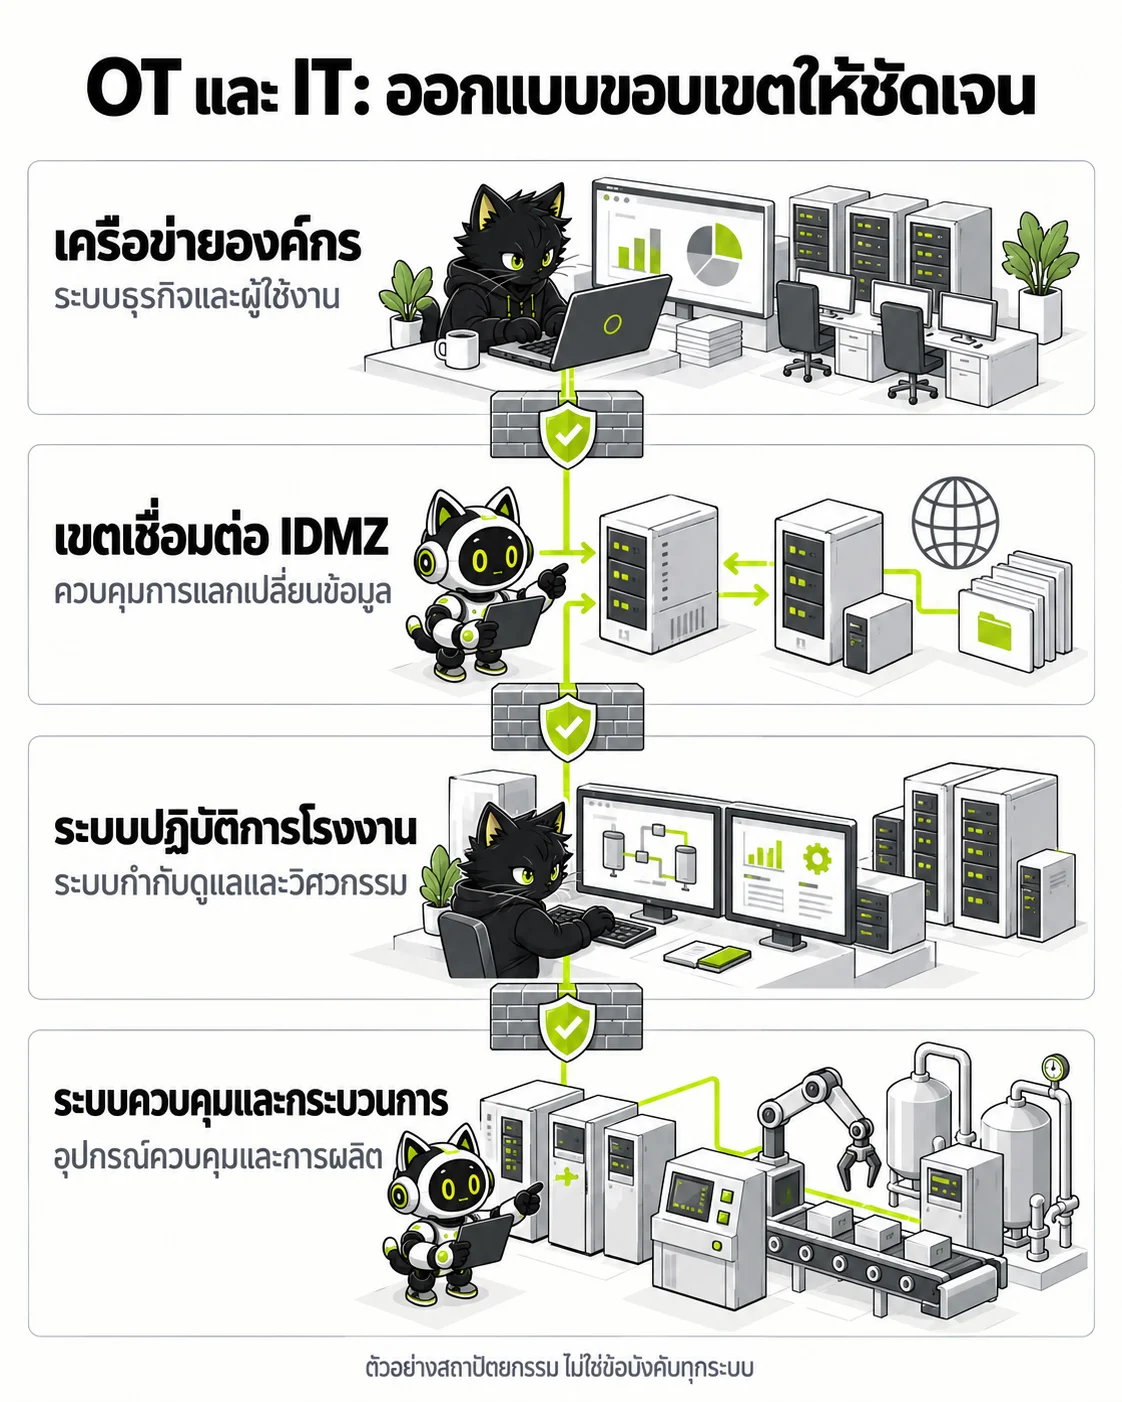
Purdue และ IDMZ เป็นตัวอย่างการออกแบบ ไม่ใช่สถาปัตยกรรมบังคับของ IEC 62443 ทุกระบบ การแบ่งโซนและควบคุมข้อมูลต้องอิงความเสี่ยง
- เครือข่ายองค์กร — ระบบธุรกิจและผู้ใช้งาน
- เขตเชื่อมต่อ IDMZ — ควบคุมการแลกเปลี่ยนข้อมูล
- ระบบปฏิบัติการโรงงาน — ระบบกำกับดูแลและวิศวกรรม
- ระบบควบคุมและกระบวนการ — อุปกรณ์ควบคุมและการผลิต

- แบ่งออกเป็น 4 หมวดหลัก: 1-General (ภาพรวมและคำศัพท์), 2-Policies (นโยบายความปลอดภัย), 3-System (ระบบและโซน), และ 4-Component (ความปลอดภัยอุปกรณ์ฮาร์ดแวร์/เฟิร์มแวร์)
- Purdue Enterprise Reference Architecture (PERA): แบ่งชั้นระบบตั้งแต่ Level 0 (กระบวนการผลิตทางกายภาพ), Level 1 (PLCs/RTUs), Level 2 (HMIs), Level 3 (SCADA/Operations), จนถึง Level 4-5 (Enterprise IT)
- Industrial DMZ (มักแสดงเป็น Level 3.5 ในผังแบบ Purdue): เป็นรูปแบบการแบ่งเครือข่ายที่ใช้ได้ตามบริบท โดยต้องกำหนด Zones, Conduits, Boundary Control และ SL-T ตามการประเมินความเสี่ยงและข้อกำหนดของระบบ มาตรฐานไม่ได้กำหนดผัง Purdue แบบเดียวสำหรับทุกระบบ
- กำหนดระดับความมั่นคงปลอดภัย Security Levels 4 ระดับ (SL 1 ป้องกันความผิดพลาดโดยไม่ตั้งใจ, SL 2 ป้องกันการโจมตีทั่วไป, SL 3 ป้องกันการโจมตีเจาะจงซับซ้อน, และ SL 4 ป้องกันการโจมตีด้วยวิธีซับซ้อน ทรัพยากรสูง ทักษะเฉพาะ IACS และแรงจูงใจสูง) ตามขีดความสามารถและทรัพยากรของผู้โจมตี
การแบ่งโซนและท่อทางผ่าน (Zones and Conduits ตาม IEC 62443-3-2)
แบ่งกลุ่มสินทรัพย์ตามความต้องการด้านความปลอดภัย และเลือกมาตรการควบคุมการสื่อสารตามความเสี่ยง
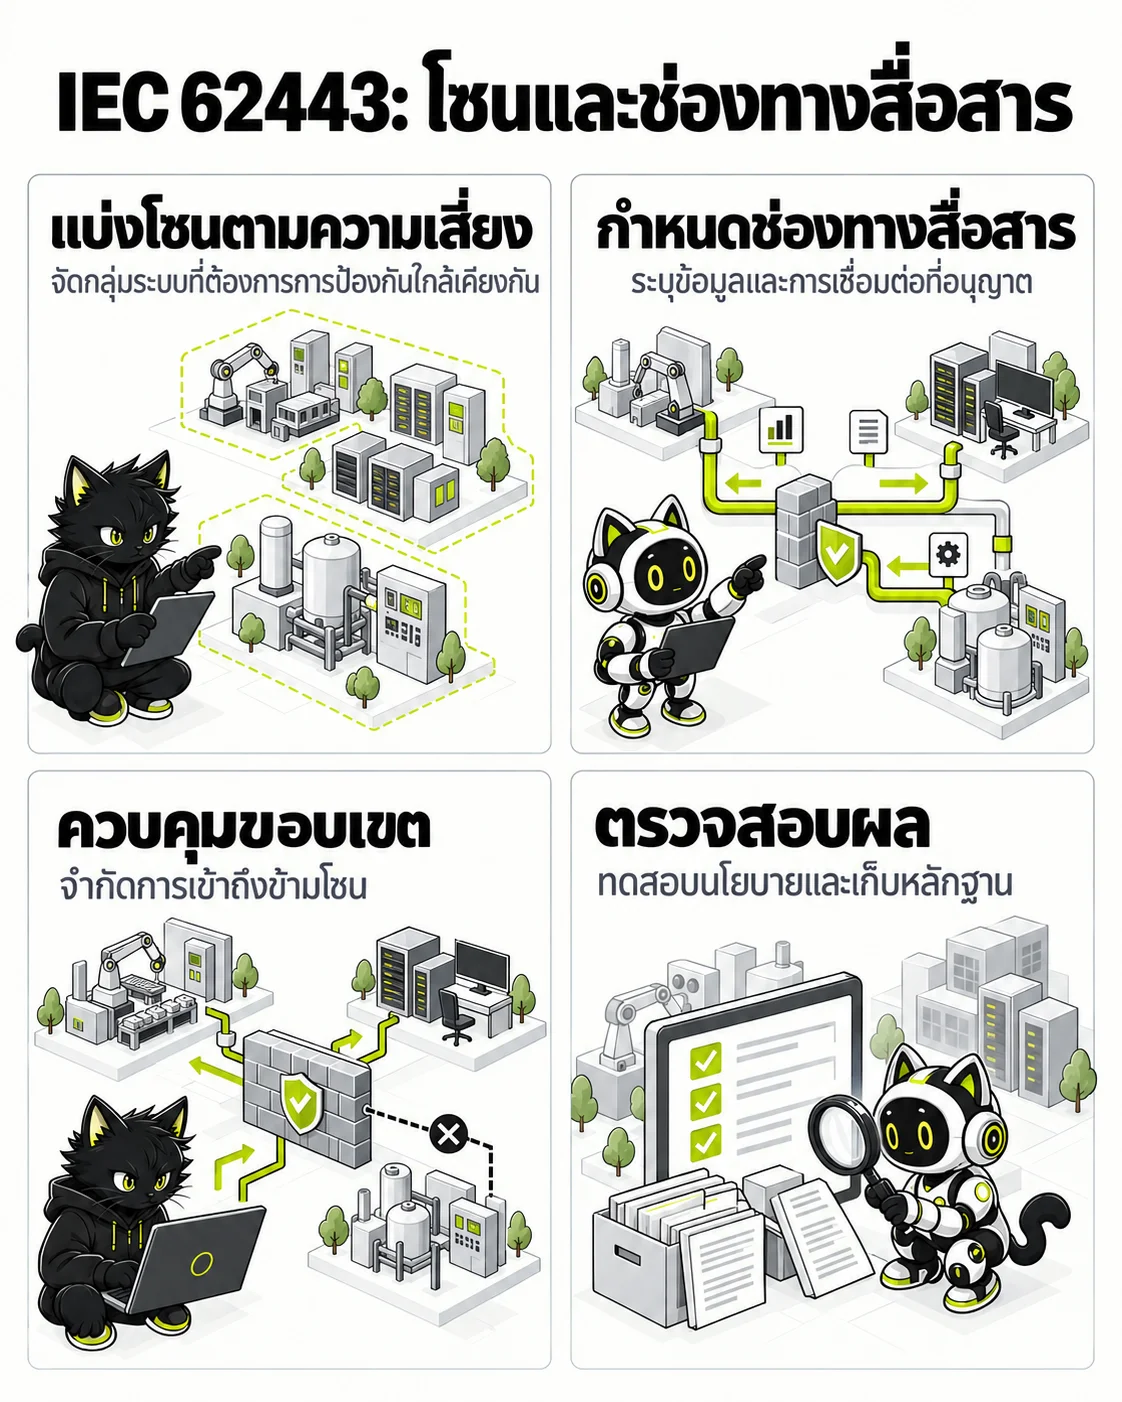
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- แบ่งโซนตามความเสี่ยง — จัดกลุ่มระบบที่ต้องการการป้องกันใกล้เคียงกัน
- กำหนดช่องทางสื่อสาร — ระบุข้อมูลและการเชื่อมต่อที่อนุญาต
- ควบคุมขอบเขต — จำกัดการเข้าถึงข้ามโซน
- ตรวจสอบผล — ทดสอบนโยบายและเก็บหลักฐาน
- Security Zones (ต้องทำ): จัดกลุ่มสินทรัพย์ที่มีความต้องการความปลอดภัยในระดับเดียวกัน เพื่อจำกัดขอบเขตความเสียหายหากเกิดการบุกรุก
- Conduits (ต้องทำ): กำหนดท่อทางผ่านสำหรับการสื่อสารระหว่างโซนอย่างชัดเจน พร้อมเลือกมาตรการควบคุมเขตแดนที่เหมาะกับความเสี่ยง
- Deep Packet Inspection (DPI): ตรวจสอบคำสั่งระดับ Function Code ในโพรโทคอล เช่น Modbus TCP, DNP3, IEC 60870-5-104, OPC UA, และ PROFINET เพื่อบล็อกคำสั่งอันตราย
- ควบคุมและอนุญาตการสื่อสารข้ามเขต IT/OT อย่างชัดเจนตามการประเมินความเสี่ยงและข้อกำหนดด้าน Restricted Data Flow โดย Industrial DMZ เป็นทางเลือกในการออกแบบที่ใช้กันแพร่หลาย ไม่ใช่เหตุให้ยกเว้นการตรวจเส้นทางอื่นหรืออ้างว่าทุกระบบต้องมีผัง Level 3.5 แบบเดียวกัน
ระเบียบวิธีทดสอบเจาะระบบ OT / SCADA โดยไม่กระทบการผลิต (Safety-First Pentest)
กฎเหล็กแห่งความปลอดภัยในการทดสอบระบบไซเบอร์อุตสาหกรรมเพื่อป้องกันเครื่องจักรหยุดทำงานและรักษาความปลอดภัยทางกายภาพ
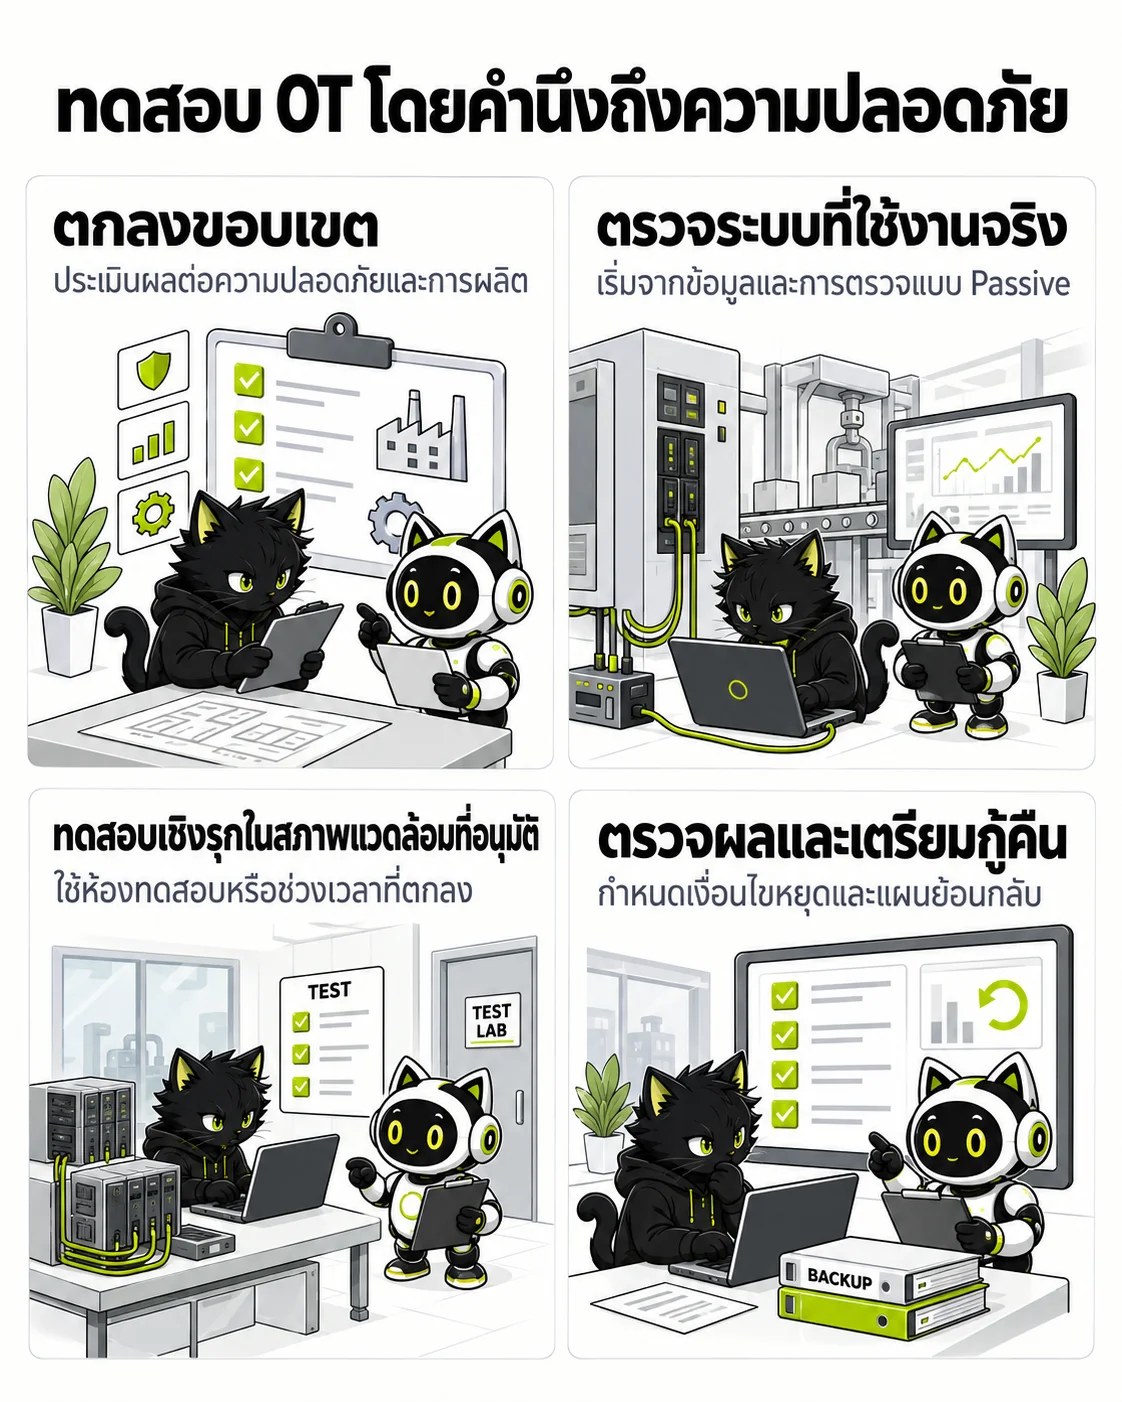
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- ตกลงขอบเขต — ประเมินผลต่อความปลอดภัยและการผลิต
- ตรวจระบบที่ใช้งานจริง — เริ่มจากข้อมูลและการตรวจแบบ Passive
- ทดสอบเชิงรุกในสภาพแวดล้อมที่อนุมัติ — ใช้ห้องทดสอบหรือช่วงเวลาที่ตกลง
- ตรวจผลและเตรียมกู้คืน — กำหนดเงื่อนไขหยุดและแผนย้อนกลับ
- กฎเหล็กข้อห้ามเด็ดขาด (Strictly Prohibited): ห้ามยิงสแกนช่องโหว่แบบก้าวร้าว (Aggressive Port Scanning) หรือส่งทราฟฟิกโจมตีแบบ DoS/Fuzzing ใส่ PLC หรือ RTU หรือระบบนิรภัย (Safety Instrumented System - SIS) ในสายการผลิตที่กำลังทำงานจริงโดยเด็ดขาด เพราะอาจทำให้ Controller ค้างและระบบหยุดชะงัก (Plant Trip)
- แนวปฏิบัติที่แนะนำ (ควรทำ): ใช้การดักจับข้อมูลแบบพาสซีฟ (Passive Network Monitoring) ผ่าน Mirror Port หรือ Network TAP เพื่อวิเคราะห์พฤติกรรมและทำ Asset Discovery โดยไม่ส่งแพ็กเก็ตแทรกแซงสายการผลิต
- ขอบเขตการทดสอบเจาะระบบเชิงรุก (Active Pentest): มุ่งเน้นที่เขตแดน Level 3.5 Industrial DMZ ตรวจสอบ Jump Host, การ Bypass ไฟร์วอลล์, และช่องโหว่ใน Historian Server
- การทดสอบเจาะลึกต่ออุปกรณ์ควบคุม (PLCs, Protocol Fuzzing, Firmware Extraction): ต้องกระทำในห้องปฏิบัติการจำลอง (Staging Lab / Digital Twin) หรือช่วง Turnaround Shutdown ประจำปีเท่านั้น
- ทีมผู้ทดสอบต้องมีความเชี่ยวชาญเฉพาะทางและถือประกาศนียบัตรสากลด้านความปลอดภัยอุตสาหกรรม เช่น GICSP, GRID, หรือ ISA/IEC 62443 Expert ร่วมกับประสบการณ์หน้างาน
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| IEC 62443-3-2 | การประเมินความเสี่ยงและการแบ่งโซน (Security Zones and Conduits) | จำแนกทรัพย์สินระบบ IACS/SCADA, ประเมินความเสี่ยงต่อกระบวนการผลิต, และแบ่งแยกโซนพร้อมกำหนดท่อทางผ่านข้อมูล | ดำเนินการในขั้นตอนออกแบบระบบ และทบทวนเมื่อมีการปรับปรุงโรงงานหรือกระบวนการผลิต |
| IEC 62443-3-3 | ข้อกำหนดความปลอดภัยของระบบและการป้องกันการบุกรุก (System Security Requirements) | ตรวจข้อกำหนดตาม SL-T และมาตรการควบคุมการเข้าถึงกับการสื่อสารที่เลือกตามความเสี่ยง | กำหนดรอบตรวจและทดสอบตามความเสี่ยงและแผนที่องค์กรอนุมัติ |
| IEC 62443-2-4 / 4-1 | ความปลอดภัยของผู้ให้บริการและวงจรพัฒนาผลิตภัณฑ์ (Service Provider & Secure Development) | ประเมินความปลอดภัยของผู้รับเหมาและผู้ผลิตอุปกรณ์, การเข้าถึงระยะไกล (Remote Maintenance), และการทดสอบเฟิร์มแวร์ | ก่อนการจัดซื้อจัดจ้างและตรวจสอบก่อนนำอุปกรณ์เข้าใช้งานในโรงงาน |
| Non-Disruptive OT Testing Policy | ระเบียบวิธีการทดสอบแบบไม่รบกวนกระบวนการผลิต (Safety-First Testing Methodology) | การทดสอบโดยเน้นการดักจับข้อมูลแบบพาสซีฟ (Passive Monitoring), ตรวจสอบ Jump Host ใน IDMZ, และหลีกเลี่ยงการสแกน PLC/SIS ในสายการผลิตจริง | ทดสอบตามแผนที่อนุมัติ โดยเลือกสภาพแวดล้อมและช่วงเวลาที่ปลอดภัย |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
ทำไมการทดสอบเจาะระบบ OT จึงไม่สามารถใช้เครื่องมือและวิธีการเหมือนระบบไอทีทั่วไป?
อุปกรณ์ OT เช่น PLC, RTU และคอนโทรลเลอร์ในโรงงานมีระบบประมวลผลและหน่วยความจำจำกัด การส่งแพ็กเก็ตทดสอบหรือสแกนพอร์ตแบบก้าวร้าวของเครื่องมือไอทีอาจทำให้อุปกรณ์ควบคุมค้าง เกิดความผิดพลาดในการส่งสัญญาณ หรือทำให้โรงงานหยุดการผลิตฉุกเฉิน (Plant Trip) ได้ จึงต้องใช้ระเบียบวิธี Safety-First และการตรวจสอบแบบพาสซีฟ
Industrial DMZ (Level 3.5) มีความสำคัญอย่างไรในสถาปัตยกรรม IEC 62443?
Industrial DMZ เป็นรูปแบบการออกแบบตาม Purdue ที่อาจใช้ควบคุมการสื่อสารระหว่างเครือข่าย IT กับ OT การแบ่ง Zone และ Conduit รวมถึงมาตรการควบคุมเขตแดนต้องสอดคล้องกับความเสี่ยงและการปฏิบัติงาน IEC 62443 ไม่ได้กำหนดให้ทุกระบบต้องใช้ Level 3.5 หรืออุปกรณ์ชนิดเดียวกัน
หากจำเป็นต้องทดสอบความปลอดภัยต่ออุปกรณ์ PLC หรือเฟิร์มแวร์จริง ควรทำอย่างไร?
ควรดำเนินการในห้องปฏิบัติการทดสอบจำลอง (OT Staging Lab) ที่ใช้อุปกรณ์ฮาร์ดแวร์รุ่นเดียวกัน หรืออาศัยแบบจำลองเสมือน (Digital Twin) หรือดำเนินการในช่วงรอบหยุดซ่อมบำรุงโรงงานประจำปี (Turnaround Shutdown) ที่ไม่มีการเดินสายการผลิตจริง เพื่อความปลอดภัยสูงสุด