
ISO/IEC 27001:2022 และการทดสอบเจาะระบบ
มาตรฐาน ISO/IEC 27001:2022 กำหนดกรอบระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (ISMS) โดยการประเมินช่องโหว่และการทดสอบเจาะระบบเป็นมาตรการสำคัญในการยืนยันประสิทธิผลของการควบคุมทางเทคนิคตาม Annex A.8.8 และสนับสนุนข้อกำหนดหลักของ ISMS
- กลุ่มเป้าหมายที่บังคับใช้
- องค์กรที่ได้รับการรับรอง ISO/IEC 27001:2022 หรืออยู่ระหว่างการจัดทำระบบ ISMS
- ความถี่ในการทดสอบ
- กำหนดตามระดับความเสี่ยงและการเปลี่ยนแปลงสำคัญ (Risk-based Cadence) พร้อมทบทวนก่อนรอบการตรวจประเมิน Surveillance Audit ประจำปี
- ขอบเขตการทดสอบ
- สินทรัพย์สารสนเทศในขอบเขต ISMS คลาวด์ โครงสร้างพื้นฐาน และระบบงานสำคัญที่ระบุใน SoA
- ความเสี่ยงหากไม่ปฏิบัติตาม
- เกิดข้อบกพร่องระดับ Major หรือ Minor Non-Conformity (NC) หากปล่อยปละละเลยช่องโหว่ หรือถูกระงับการรับรอง ISMS
การใช้ผลทดสอบในระบบบริหาร ISO/IEC 27001:2022
ISO/IEC 27001:2022 เป็นมาตรฐานระบบบริหารความมั่นคงปลอดภัยสารสนเทศ (ISMS) โดยผลการทดสอบเจาะระบบมีคุณค่าสูงสุดเมื่อเชื่อมโยงเข้ากับบริบทของขอบเขต (Scope) แผนจัดการความเสี่ยง (Risk Treatment) เจ้าของมาตรการ (Control Owner) และการปรับปรุงอย่างต่อเนื่อง
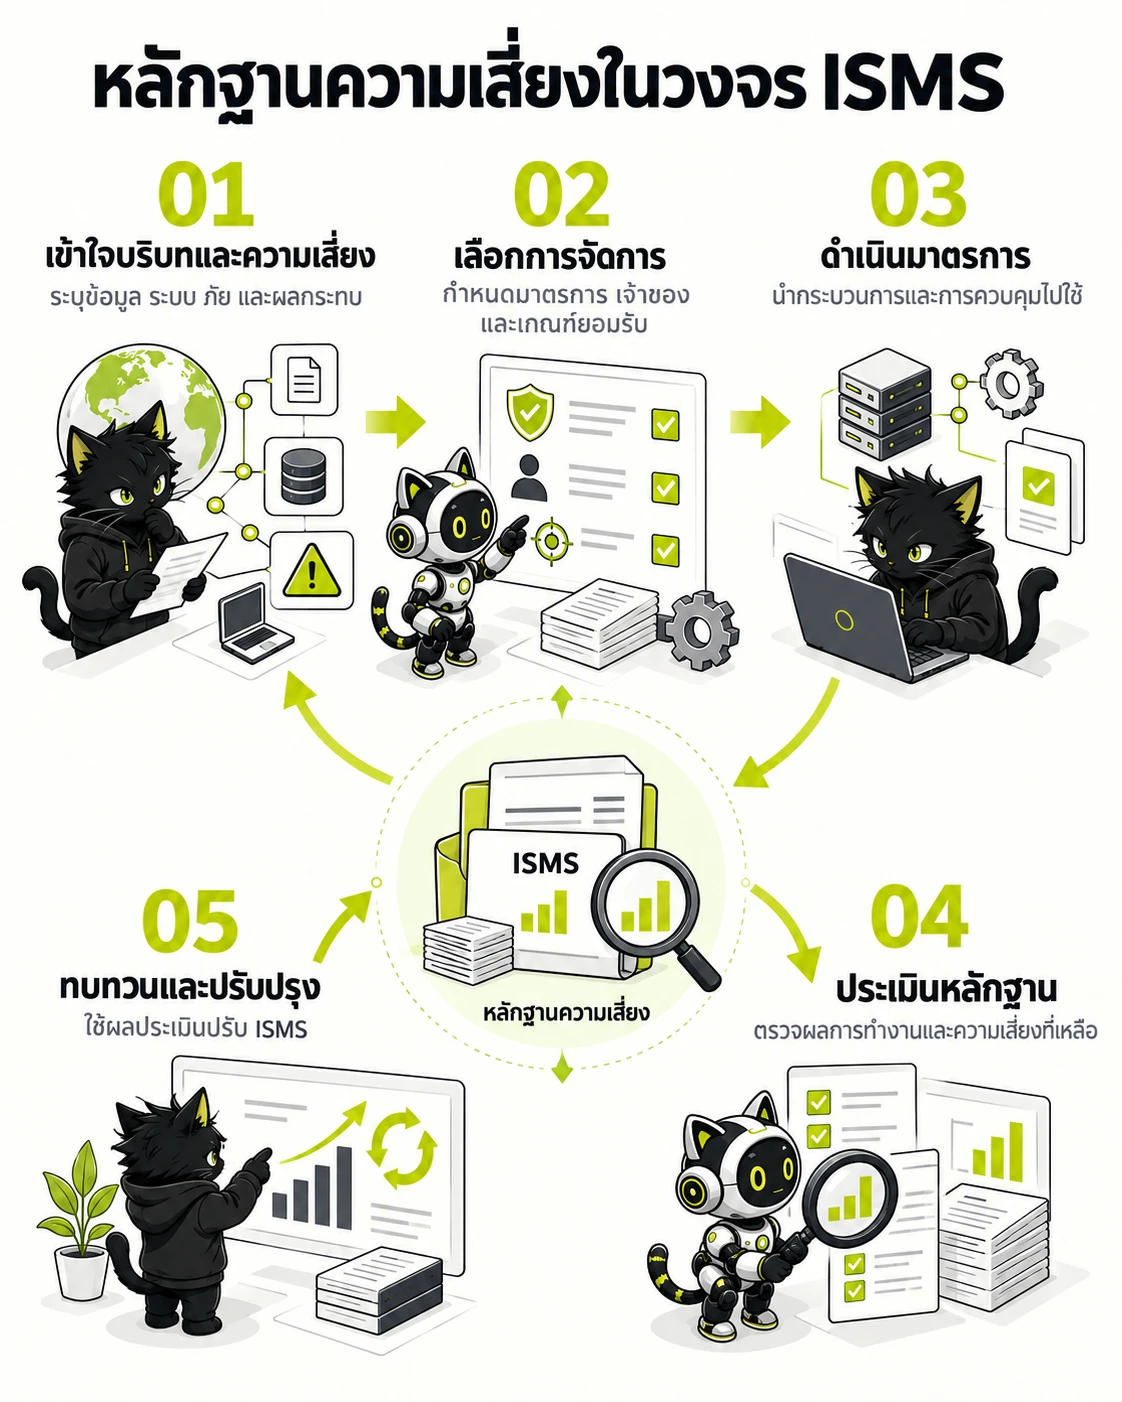
ผลทดสอบมีคุณค่าเมื่อเชื่อมกลับไปสู่การจัดการความเสี่ยงและการปรับปรุง ISMS
- เข้าใจบริบทและความเสี่ยง — ระบุข้อมูล ระบบ ภัย และผลกระทบ
- เลือกการจัดการ — กำหนดมาตรการ เจ้าของ และเกณฑ์ยอมรับ
- ดำเนินมาตรการ — นำกระบวนการและการควบคุมไปใช้
- ประเมินหลักฐาน — ตรวจผลการทำงานและความเสี่ยงที่เหลือ
- ทบทวนและปรับปรุง — ใช้ผลประเมินปรับ ISMS
- แยกแยะจุดอ่อนทางเทคนิคตามนิยาม ISO/IEC 27000:2018 (Clause 3.77) ออกจากความผิดพลาดของบุคลากร โดยเน้นการวิเคราะห์ช่องโหว่เชิงระบบและสถาปัตยกรรมทางเทคนิคตาม Annex A.8 มากกว่าการชี้โทษรายบุคคล
- เชื่อมโยงผลการประเมินช่องโหว่และการทดสอบเจาะระบบเข้ากับข้อกำหนดหลักของ ISMS ทั้งการระบุความเสี่ยง (Clause 6.1.2 และ 8.2) การจัดทำแผนจัดการความเสี่ยง (Clause 6.1.3 และ 8.3) และการทบทวนของฝ่ายบริหาร (Clause 9.3)
- ทำความเข้าใจมุมมองการตรวจประเมิน: การพบช่องโหว่ระหว่างทดสอบไม่ใช่ความไม่สอดคล้อง (Non-Conformity) แต่คือหลักฐานว่ากลไก A.8.8 ทำงานจริง สิ่งที่นำไปสู่ข้อบกพร่องคือการละเลยช่องโหว่หรือขาดการทดสอบซ้ำ (Retest)
- บูรณาการมาตรการควบคุมร่วมอย่างเป็นระบบ ทั้งบัญชีทรัพย์สิน (A.5.9) ข้อมูลภัยคุกคาม (A.5.7) การควบคุมการตั้งค่า (A.8.9) และการทดสอบก่อนขึ้นใช้งานจริง (A.8.29)
- ยกระดับการจัดลำดับความสำคัญของช่องโหว่ตามบริบทภัยคุกคามจริง โดยใช้ข้อมูล CISA KEV ร่วมกับ EPSS และระดับการเปิดรับของสินทรัพย์ (Asset Exposure) แทนการพึ่งพาคะแนน CVSS โดยตรงเพียงลำพัง
ISO/IEC 27001:2022 / ANNEX A.8.8 REQUIREMENTS
ข้อกำหนดด้านการทดสอบความปลอดภัยและการจัดการช่องโหว่ทางเทคนิค (Annex A.8.8)
Annex A Control A.8.8 ในมาตรฐาน ISO/IEC 27001:2022 กำหนดให้องค์กรต้องรวบรวมข้อมูลช่องโหว่ทางเทคนิคของระบบสารสนเทศ ประเมินระดับการเปิดรับความเสี่ยง และดำเนินการควบคุมแก้ไขอย่างเหมาะสม
- มาตรฐานกำหนดแนวทางแบบ Risk-based: ISO/IEC 27001:2022 ไม่ได้บังคับรอบความถี่ตายตัว เช่น ทุก 6 เดือน หรือทุก 1 ปี แต่กำหนดให้ความถี่ในการประเมินและทดสอบขึ้นอยู่กับระดับความเสี่ยงของสินทรัพย์ (Asset Criticality) และการเปลี่ยนแปลงของภัยคุกคาม
- การทดสอบเจาะระบบ (Penetration Testing) ในฐานะหลักฐานเชิงประจักษ์: การสแกนช่องโหว่ (Vulnerability Assessment) ช่วยระบุรายการจุดอ่อนในเบื้องต้น ขณะที่การทำ Pentest เป็นการจำลองการโจมตีจริงเพื่อยืนยันว่าการควบคุมความปลอดภัยทางเทคนิคสามารถป้องกันหรือตรวจจับการบุกรุกได้จริงหรือไม่
- การเชื่อมโยงกับเอกสาร Statement of Applicability (SoA): หากองค์กรประกาศนำ Control A.8.8 และ A.8.29 มาใช้งานในขอบเขต ISMS องค์กรต้องมีกระบวนการตรวจหาช่องโหว่และแผนจัดการความเสี่ยงที่ระบุเจ้าของระบบ (Control Owner) ชัดเจน
- การกำหนดกรอบเวลาแก้ไข (Remediation SLA): ต้องมีนโยบายระบุระยะเวลาแก้ไขช่องโหว่ตามระดับความรุนแรง เช่น ช่องโหว่ระดับวิกฤตต้องได้รับการแก้ไขหรือมีมาตรการชดเชย (Compensating Controls) ภายในกรอบเวลาที่ตกลงกัน
- การทดสอบซ้ำเพื่อปิดประเด็น (Retest Verification): การแก้ไขทางเทคนิคต้องผ่านการตรวจซ้ำโดยผู้ทดสอบที่มีความเชี่ยวชาญ เพื่อยืนยันว่าช่องโหว่ถูกปิดสนิทและไม่ก่อให้เกิดจุดอ่อนใหม่ในระบบ
การทำ Pentest ภายใต้กรอบ ISO 27001 ไม่ใช่เพียงการตรวจแบบ Checklist ให้ผ่านรอบปี แต่เป็นการทดสอบเพื่อยืนยันประสิทธิผลของระบบควบคุมและนำข้อมูลเชิงลึกเข้าสู่แผนจัดการความเสี่ยง
OFFENSIVE PERSPECTIVE / ATTACK SURFACE
จุดอ่อนทางเทคนิคตามนิยามมาตรฐาน ไม่ใช่ความผิดพลาดของบุคลากร
ในมุมมองของนักทดสอบเจาะระบบและมาตรฐานความมั่นคงปลอดภัยสากล ช่องโหว่คือข้อบกพร่องเชิงสถาปัตยกรรมและการตั้งค่าระบบที่ต้องแก้ไขด้วยมาตรการทางเทคนิค ไม่ใช่การกล่าวโทษการทำงานของบุคคล
- นิยามมาตรฐานตาม ISO/IEC 27000:2018 (Clause 3.77): นิยามช่องโหว่ (Vulnerability) ว่าเป็น จุดอ่อนของสินทรัพย์หรือมาตรการควบคุมที่อาจถูกใช้ประโยชน์โดยภัยคุกคามหนึ่งหรือหลายภัยคุกคาม (Weakness of an asset or control) โดยไม่มีข้อความใดระบุว่าเป็นความผิดพลาดหรือข้อบกพร่องของบุคคล
- การแยกหมวดหมู่การควบคุม (Annex A Themes): มาตรฐานฉบับ 2022 จัดกลุ่มการควบคุมออกเป็น 4 หมวดชัดเจน โดย Control A.8 (Technological controls) มุ่งเน้นการจัดการช่องโหว่ทางเทคนิค โครงสร้างสถาปัตยกรรม และการตั้งค่าระบบ แยกจาก Control A.6 (People controls) ที่ดูแลเรื่องการตระหนักรู้และวินัยของบุคลากร
- ตัวอย่างภัยคุกคามจริงปี 2026 บน CISA KEV: กรณีช่องโหว่ Remote Code Execution (RCE) บนอุปกรณ์ Fortinet FortiOS และ SSL-VPN ที่ถูกบรรจุในฐานข้อมูล CISA KEV ชี้ให้เห็นว่าผู้โจมตีมุ่งเป้าเจาะระบบ Edge Appliance โดยตรงจากภายนอก ซึ่งเป็นประเด็นความเสี่ยงด้านสถาปัตยกรรมและการเปิดรับของอุปกรณ์ ไม่ใช่ความบกพร่องของผู้ใช้งานทั่วไป
- ผลเสียของวัฒนธรรมการชี้โทษ (Blame Culture): หากองค์กรมองว่าการพบช่องโหว่คือความผิดของผู้ดูแลระบบ จะทำให้เกิดการปกปิดข้อมูลหรือเลี่ยงการทดสอบระบบสำคัญ ส่งผลให้ระบบตกอยู่ในความเสี่ยงต่อการถูกเจาะจริงในโลกไซเบอร์
การบริหารจัดการช่องโหว่ตาม Annex A.8.8 ต้องมุ่งเน้นการปรับปรุงสุขอนามัยทางเทคนิคและสถาปัตยกรรมความปลอดภัย โดยสร้างบรรยากาศการรายงานที่โปร่งใสและตรวจสอบได้อย่างตรงไปตรงมา
AUDIT & GOVERNANCE / NON-CONFORMITY REALITIES
มุมมองการตรวจประเมิน: การพบช่องโหว่ไม่ใช่ความไม่สอดคล้อง (Non-Conformity)
การตรวจพบช่องโหว่ระหว่างการทดสอบเจาะระบบสะท้อนว่าระบบตรวจสอบทำงานจริง สิ่งที่นำไปสู่ข้อบกพร่องในการตรวจประเมินคือการขาดกระบวนการจัดการและการละเลยความเสี่ยง
- การพบช่องโหว่คือหลักฐานเชิงบวกของการทำงาน: การที่รายงาน Pentest ระบุพบช่องโหว่ พิสูจน์ให้ผู้ตรวจประเมินเห็นว่าองค์กรปฏิบัติตาม Control A.8.8 ในการค้นหาและระบุจุดอ่อนทางเทคนิคอย่างเป็นรูปธรรม
- เงื่อนไขแท้จริงที่ก่อให้เกิดข้อบกพร่อง (Non-Conformity: NC): การเกิดข้อบกพร่องมักมีสาเหตุจากการไม่มีนโยบายหรือกระบวนการตรวจหาช่องโหว่ การเพิกเฉยต่อช่องโหว่ที่ตรวจพบโดยไม่มีการประเมินความเสี่ยง การปล่อยให้ช่องโหว่ค้างเกินกำหนดเวลา SLA โดยไม่ขออนุมัติยอมรับความเสี่ยง หรือการรายงานว่าแก้ไขแล้วแต่ขาดหลักฐานการทดสอบซ้ำ
- บทบาทของกระบวนการยอมรับความเสี่ยง (Risk Acceptance): หากช่องโหว่ไม่สามารถแพตช์ได้ทันทีเนื่องจากข้อจำกัดทางธุรกิจ องค์กรสามารถกำหนดมาตรการชดเชยและขออนุมัติยอมรับความเสี่ยงชั่วคราวจากผู้มีอำนาจตามเกณฑ์ Clause 6.1.3 และ 8.3 ได้โดยไม่ถือเป็นข้อบกพร่อง
- ความจำเป็นของการทดสอบซ้ำ (Retest): ผู้ตรวจประเมินจะให้ความสำคัญกับหลักฐานการปิดช่องโหว่ (Evidence of Closure) รายงาน Retest จากผู้ทดสอบจึงเป็นหลักฐานยืนยันความสมบูรณ์ของกระบวนการแก้ไข
สิ่งที่ผู้ตรวจประเมิน ISMS ค้นหาไม่ใช่ระบบที่ปราศจากช่องโหว่โดยสิ้นเชิง แต่เป็นระบบบริหารจัดการที่ตอบสนองต่อช่องโหว่ได้อย่างเป็นมืออาชีพ มีกระบวนการ และตรวจสอบได้
ISMS INTEGRATION / CLAUSES 6, 8, 9, 10
นำผลทดสอบกลับเข้าสู่วงจร ISMS
ผลการทดสอบความปลอดภัยทางเทคนิคต้องไม่ถูกจำกัดอยู่เพียงเอกสารสรุปผล แต่ต้องถูกนำเข้าสู่กลไกบริหารจัดการหลักของระบบ ISMS เพื่อขับเคลื่อนการปรับปรุงอย่างต่อเนื่อง
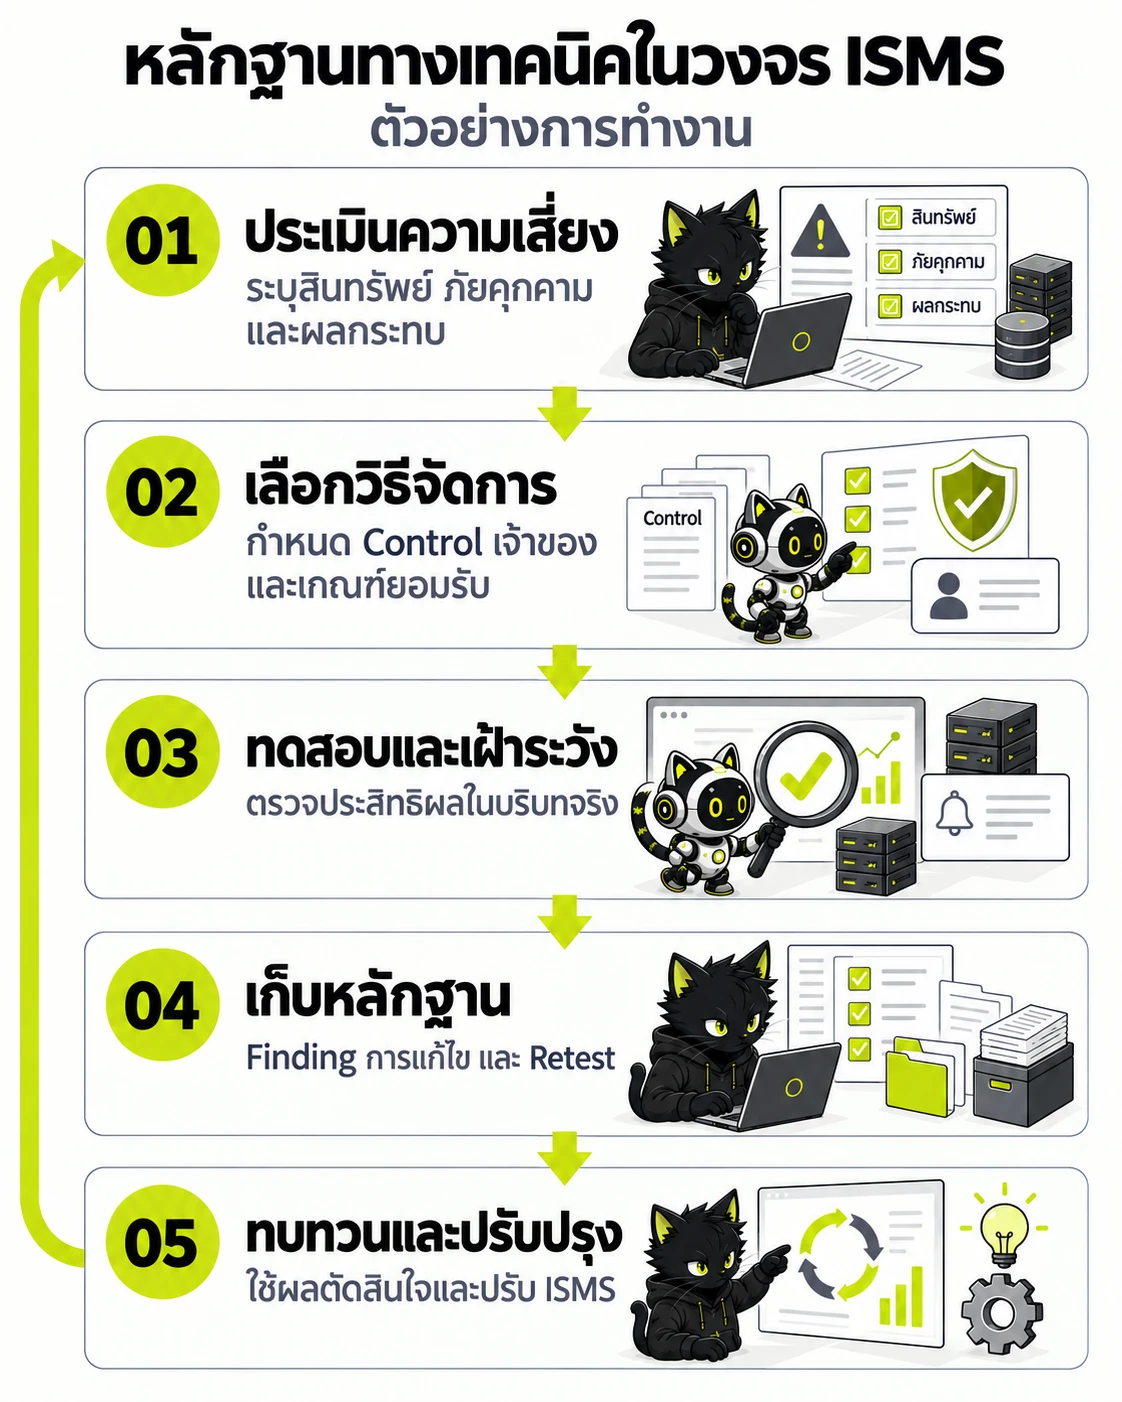
ตัวอย่างการใช้ผลทดสอบในงาน ISMS: ผูก Finding กับความเสี่ยงและเจ้าของงาน เก็บผลแก้ไขและ Retest แล้วนำความเสี่ยงที่ยังเหลือไปทบทวนต่อ
- ประเมินความเสี่ยง — ระบุสินทรัพย์ ภัยคุกคาม และผลกระทบ
- เลือกวิธีจัดการ — กำหนด Control เจ้าของ และเกณฑ์ยอมรับ
- ทดสอบและเฝ้าระวัง — ตรวจประสิทธิผลในบริบทจริง
- เก็บหลักฐาน — Finding การแก้ไข และ Retest
- ทบทวนและปรับปรุง — ใช้ผลตัดสินใจและปรับ ISMS
- Clause 6.1.2 และ 8.2 (การประเมินความเสี่ยงด้านความมั่นคงปลอดภัย): ผลการทำ Pentest ให้ข้อมูลเชิงเทคนิคที่แม่นยำเกี่ยวกับความเป็นไปได้ในการถูกโจมตี (Likelihood) และผลกระทบจริง (Impact) ต่อสินทรัพย์สารสนเทศใน Risk Register
- Clause 6.1.3 และ 8.3 (การจัดการความเสี่ยงด้านความมั่นคงปลอดภัย): ทุกช่องโหว่ที่ระบุในรายงานต้องได้รับการกำหนดทางเลือกในการจัดการ (Risk Treatment) เช่น การแก้ไข (Mitigate) การเลี่ยงความเสี่ยง (Avoid) การถ่ายโอนความเสี่ยง (Transfer) หรือการยอมรับความเสี่ยงอย่างเป็นลายลักษณ์อักษร (Accept)
- Clause 9.1 และ 9.3 (การติดตาม วัดผล และการทบทวนของฝ่ายบริหาร): ตัวชี้วัดทางเทคนิค เช่น ระยะเวลาเฉลี่ยในการปิดช่องโหว่ (Mean Time to Remediate: MTTR) สถิติการตรวจพบช่องโหว่ซ้ำ และอัตราการผ่านการทดสอบซ้ำ ต้องถูกนำเสนอในวาระการประชุม Management Review
- Clause 10.1 และ 10.2 (สิ่งที่ไม่เป็นไปตามข้อกำหนด การปฏิบัติการแก้ไข และการปรับปรุงอย่างต่อเนื่อง): เมื่อพบช่องโหว่ที่มีลักษณะเชิงระบบหรือเกิดขึ้นซ้ำซาก ต้องนำเข้าสู่กระบวนการวิเคราะห์หาสาเหตุที่แท้จริง (Root Cause Analysis: RCA) เพื่อปรับปรุงกระบวนการพัฒนาซอฟต์แวร์และการตั้งค่าระบบให้มั่นคงปลอดภัยยิ่งขึ้น
การผสานผล Pentest เข้ากับกระบวนการตาม Clause 6, 8, 9 และ 10 ช่วยเปลี่ยนข้อมูลทางเทคนิคให้เป็นกลไกการตัดสินใจระดับบริหาร และแสดงความสมบูรณ์ของระบบ ISMS
THREAT-INFORMED DEFENSE / RISK-BASED REMEDIATION
เกณฑ์จัดลำดับความสำคัญของช่องโหว่ตามบริบทภัยคุกคามจริง
การใช้คะแนน CVSS พื้นฐานเพียงอย่างเดียวไม่เพียงพอต่อการรับมือกับภัยคุกคามในปัจจุบัน องค์กรควรจัดลำดับความสำคัญตามระดับความเสี่ยงที่แท้จริง โดยผสานข้อมูลภัยคุกคาม (Annex A.5.7) และบริบทการใช้งานของระบบ
- ข้อจำกัดของการพึ่งพา CVSS โดยตรง: คะแนน Base CVSS สะท้อนเพียงความรุนแรงทางทฤษฎีในสภาพแวดล้อมสมมุติ ส่งผลให้ทีมวิศวกรต้องจัดการช่องโหว่ High หรือ Critical จำนวนมากจนเกิดภาวะแจ้งเตือนล้น (Alert Fatigue) ทั้งที่ช่องโหว่ส่วนใหญ่ไม่มีโค้ดโจมตีจริงในธรรมชาติ
- การใช้ข้อมูล CISA KEV (Known Exploited Vulnerabilities): ช่องโหว่ที่ถูกยืนยันว่ามีการนำมาใช้โจมตีจริงในโลกไซเบอร์ เช่น ช่องโหว่ Fortinet FortiOS RCE ต้องได้รับความสำคัญในการแก้ไขระดับสูงสุดทันที ไม่ว่าความซับซ้อนในการโจมตีทางทฤษฎีจะเป็นอย่างไร
- การประเมินด้วยแบบจำลอง EPSS (Exploit Prediction Scoring System): ใช้แบบจำลองทางสถิติเพื่อคาดการณ์โอกาสที่ช่องโหว่จะถูกโจมตีจริงภายใน 30 วันข้างหน้า ช่วยให้ทีมรักษาความปลอดภัยโฟกัสช่องโหว่ที่มีความเสี่ยงเกิดขึ้นจริงก่อน
- การวิเคราะห์ระดับการเปิดรับของสินทรัพย์ (Asset Exposure Context): สินทรัพย์ที่เชื่อมต่อกับอินเทอร์เน็ตสาธารณะ (Internet-facing) หรือถือข้อมูลสำคัญ ย่อมมีความเสี่ยงสูงกว่าระบบที่อยู่ลึกในเครือข่ายภายในที่มีมาตรการชดเชย เช่น Network Segmentation หรือการจำกัดสิทธิ์แบบ Least Privilege
- ความสอดคล้องกับหลักเกณฑ์ Risk Assessment ใน ISO 27001: การผสาน CISA KEV ร่วมกับ EPSS และ Asset Exposure เป็นการนำข้อมูล Threat Intelligence ตาม Annex A.5.7 มาประยุกต์ใช้ร่วมกับ Clause 6.1.2 เพื่อให้การลงทุนด้านความปลอดภัยเกิดความคุ้มค่าและลดความเสี่ยงได้ตรงจุดที่สุด
แนวทาง Threat-informed Prioritization ช่วยให้องค์กรเปลี่ยนจากการไล่แพตช์แบบหว่านแห มาเป็นการปิดประตูบุกรุกที่มีโอกาสถูกโจมตีจริงสูงสุด ช่วยลดความเสี่ยงได้อย่างมีประสิทธิภาพภายใต้ทรัพยากรที่มีจำกัด
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| Annex A 8.8 | การจัดการช่องโหว่ทางเทคนิค (Technical Vulnerability Management) | สินทรัพย์สารสนเทศในขอบเขต ISMS คลาวด์ และโครงสร้างพื้นฐานระบบ | กำหนดตามระดับความเสี่ยงและการเปลี่ยนแปลงสำคัญ และทบทวนทุกรอบ Surveillance Audit |
| Annex A 8.29 | การทดสอบความปลอดภัยระหว่างพัฒนาและก่อนรับมอบระบบ (Security Testing in Development and Acceptance) | ระบบที่พัฒนาใหม่ แอปพลิเคชันสำคัญ และการเปลี่ยนแปลงระบบก่อนขึ้นใช้งานจริง | ก่อนเปิดใช้งานระบบ (Pre-go-live) และหลังการปรับปรุงสถาปัตยกรรมสำคัญ |
| Annex A 5.9 | ทะเบียนสินทรัพย์สารสนเทศและสินทรัพย์ที่เกี่ยวข้อง (Inventory of Information and Other Associated Assets) | ฮาร์ดแวร์ ซอฟต์แวร์ คลาวด์เซอร์วิส และอินเทอร์เฟซภายนอกที่อยู่ในขอบเขต ISMS | ปรับปรุงข้อมูลให้เป็นปัจจุบันอย่างต่อเนื่องและตรวจสอบก่อนการทดสอบความปลอดภัย |
| Annex A 8.9 & A.8.32 | การควบคุมการกำหนดค่าและการบริหารการเปลี่ยนแปลง (Configuration and Change Management) | ระบบปฏิบัติการ ฐานข้อมูล อุปกรณ์เครือข่าย และขั้นตอนการนำส่งแพตช์ความปลอดภัย | บังคับใช้ Security Baseline และทบทวนเมื่อมีการแพตช์หรือปรับปรุงระบบ |
| Annex A 5.7 | ข้อมูลภัยคุกคาม (Threat Intelligence) | ฟีดข้อมูลช่องโหว่ที่มีการใช้โจมตีจริง (CISA KEV, EPSS) เพื่อนำมาจัดลำดับความเสี่ยง | ติดตามและประเมินผลกระทบต่อระบบขององค์กรอย่างสม่ำเสมอ |
| Annex A 5.35 | การทบทวนความมั่นคงปลอดภัยสารสนเทศโดยผู้ประเมินอิสระ (Independent Review) | มาตรการควบคุมความปลอดภัยและกระบวนการจัดการช่องโหว่ที่ระบุใน SoA | ตามรอบที่กำหนดในแผนการทบทวนประจำปีโดยผู้เชี่ยวชาญอิสระภายนอก |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
ISO/IEC 27001:2022 มีข้อกำหนดใดบ้างที่เกี่ยวข้องกับการประเมินช่องโหว่และการทดสอบเจาะระบบ?
มาตรการควบคุมหลักได้แก่ Annex A Control A.8.8 (Management of technical vulnerabilities) ซึ่งกำหนดให้องค์กรต้องระบุและจัดการช่องโหว่ทางเทคนิคอย่างรัดกุม นอกจากนี้ Control A.8.29 กำหนดให้ทดสอบความปลอดภัยของระบบใหม่และการเปลี่ยนแปลงก่อนรับมอบใช้งานจริง Control A.5.9 บัญชีสินทรัพย์เพื่อกำหนดขอบเขต Control A.5.7 ข้อมูลภัยคุกคามเพื่อจัดลำดับความเสี่ยง และ Control A.5.35 กำหนดให้มีการทบทวนความมั่นคงปลอดภัยโดยผู้ประเมินอิสระที่มีความเชี่ยวชาญ
หากทีม Pentest ตรวจพบช่องโหว่ระดับวิกฤต (Critical Vulnerability) ในระบบ จะถือเป็นข้อบกพร่อง (Non-Conformity: NC) หรือไม่?
การพบช่องโหว่ไม่ใช่ข้อบกพร่อง (NC) แต่เป็นข้อพิสูจน์เชิงประจักษ์ว่ากลไกการตรวจหาช่องโหว่ตาม Control A.8.8 ทำงานได้ผล สิ่งที่จะทำให้เกิดข้อบกพร่องระดับ NC คือการไม่มีกระบวนการติดตามแก้ไข การปล่อยช่องโหว่ทิ้งไว้เกินกำหนดเวลา SLA โดยไม่มีการประเมินและยอมรับความเสี่ยงอย่างเป็นทางการตาม Clause 6.1.3 และ 8.3 หรือการรายงานว่าปิดช่องโหว่แล้วแต่ไม่มีการทดสอบซ้ำ (Retest) เพื่อยืนยันประสิทธิผล
ผลการทดสอบเจาะระบบและรายงาน VA เชื่อมโยงเข้ากับข้อกำหนดหลัก (Clauses 4-10) ของมาตรฐาน ISO/IEC 27001 อย่างไร?
ผลการทดสอบทางเทคนิคเป็นข้อมูลนำเข้าสำคัญโดยตรงต่อกระบวนการประเมินความเสี่ยง (Clause 6.1.2 และ 8.2) เพื่อวิเคราะห์โอกาสเกิดและผลกระทบจริง จากนั้นนำไปสู่การกำหนดแผนจัดการความเสี่ยง (Clause 6.1.3 และ 8.3) ตัวชี้วัดทางเทคนิค เช่น ระยะเวลาเฉลี่ยในการปิดช่องโหว่ (MTTR) จะถูกนำเสนอต่อการทบทวนของฝ่ายบริหาร (Clause 9.3) และหากพบช่องโหว่ซ้ำซากเชิงระบบ จะถูกนำเข้าสู่กระบวนการแก้ไขต้นเหตุและการปรับปรุงอย่างต่อเนื่อง (Clause 10.1 และ 10.2)
ทำไมการจัดลำดับความสำคัญของช่องโหว่ตามเกณฑ์ ISO/IEC 27001 ยุคใหม่ จึงไม่ควรพึ่งพาคะแนน CVSS โดยตรงเพียงอย่างเดียว?
คะแนน CVSS พื้นฐานสะท้อนเฉพาะความรุนแรงทางทฤษฎี แต่ไม่ได้คำนึงถึงบริบทภัยคุกคามจริงในปัจจุบัน การจัดลำดับความสำคัญที่มีประสิทธิภาพตามแนวคิด Risk-based ใน ISO 27001 ต้องผสานข้อมูลภัยคุกคาม (Annex A.5.7) เช่น ฐานข้อมูล CISA KEV (Known Exploited Vulnerabilities) ที่ระบุช่องโหว่ที่มีโค้ดโจมตีจริงในโลกไซเบอร์ ร่วมกับคะแนน EPSS และระดับการเปิดรับของสินทรัพย์ (Asset Exposure เช่น Internet-facing vs Internal Network) เพื่อให้ทีมเทคนิคสามารถจัดการช่องโหว่ที่เสี่ยงถูกเจาะจริงได้ทันท่วงที