
Penetration Testing ตามหลักเกณฑ์ธนาคารแห่งประเทศไทย
ธนาคารแห่งประเทศไทยกำหนดการทดสอบความมั่นคงปลอดภัยไว้ในหลายหลักเกณฑ์ ตั้งแต่แนวปฏิบัติการทดสอบเจาะระบบ iPentest ไปจนถึงข้อกำหนดเฉพาะของ Mobile Banking และ e-Money หน้านี้สรุปแต่ละฉบับพร้อมลิงก์ไปยังเอกสารต้นทาง
- กลุ่มเป้าหมายที่บังคับใช้
- ผู้ให้บริการและผู้ประกอบธุรกิจระบบการชำระเงินที่อยู่ในขอบเขต สนช. 1/2564 และสถาบันการเงินตามประกาศ สกช. 5/2566
- ความถี่ในการทดสอบ
- สำหรับ สกช. 5/2566 เอกสารแนบ 2 ข้อ 6.6 ให้ทำ VA ทุกระบบตามความเสี่ยง โดยระบบงานสำคัญอย่างน้อยปีละ 1 ครั้งและเมื่อเปลี่ยนแปลงสำคัญ ส่วนข้อ 6.7 ให้ทำ Pentest ระบบ Internet-facing อย่างน้อยปีละ 1 ครั้งและเมื่อเปลี่ยนแปลงสำคัญ ผู้ประกอบธุรกิจระบบการชำระเงินต้องตรวจหน้าที่ตาม สนช. 1/2564 แยกต่างหาก
- ขอบเขตการทดสอบ
- ระบบงานและเครือข่าย Internet-facing ตาม สนช. 1/2564 หรือ สกช. 5/2566 รวมถึงบริการ Mobile Banking ตามประกาศ 4/2568
- ความเสี่ยงหากไม่ปฏิบัติตาม
- ข้อทักท้วงจากการกำกับดูแลของ ธปท. และคำสั่งให้ปรับปรุงระบบตามประกาศที่ใช้บังคับ
สิ่งที่ต้องพิจารณาเมื่อกำหนดแผนทดสอบตามหลักเกณฑ์ ธปท.
เริ่มจากยืนยันประเภทใบอนุญาตและประกาศที่ใช้บังคับกับองค์กร แล้วเชื่อมแผน VA และ Penetration Testing เข้ากับความเสี่ยง การเปลี่ยนแปลง และหลักฐานการแก้ไข
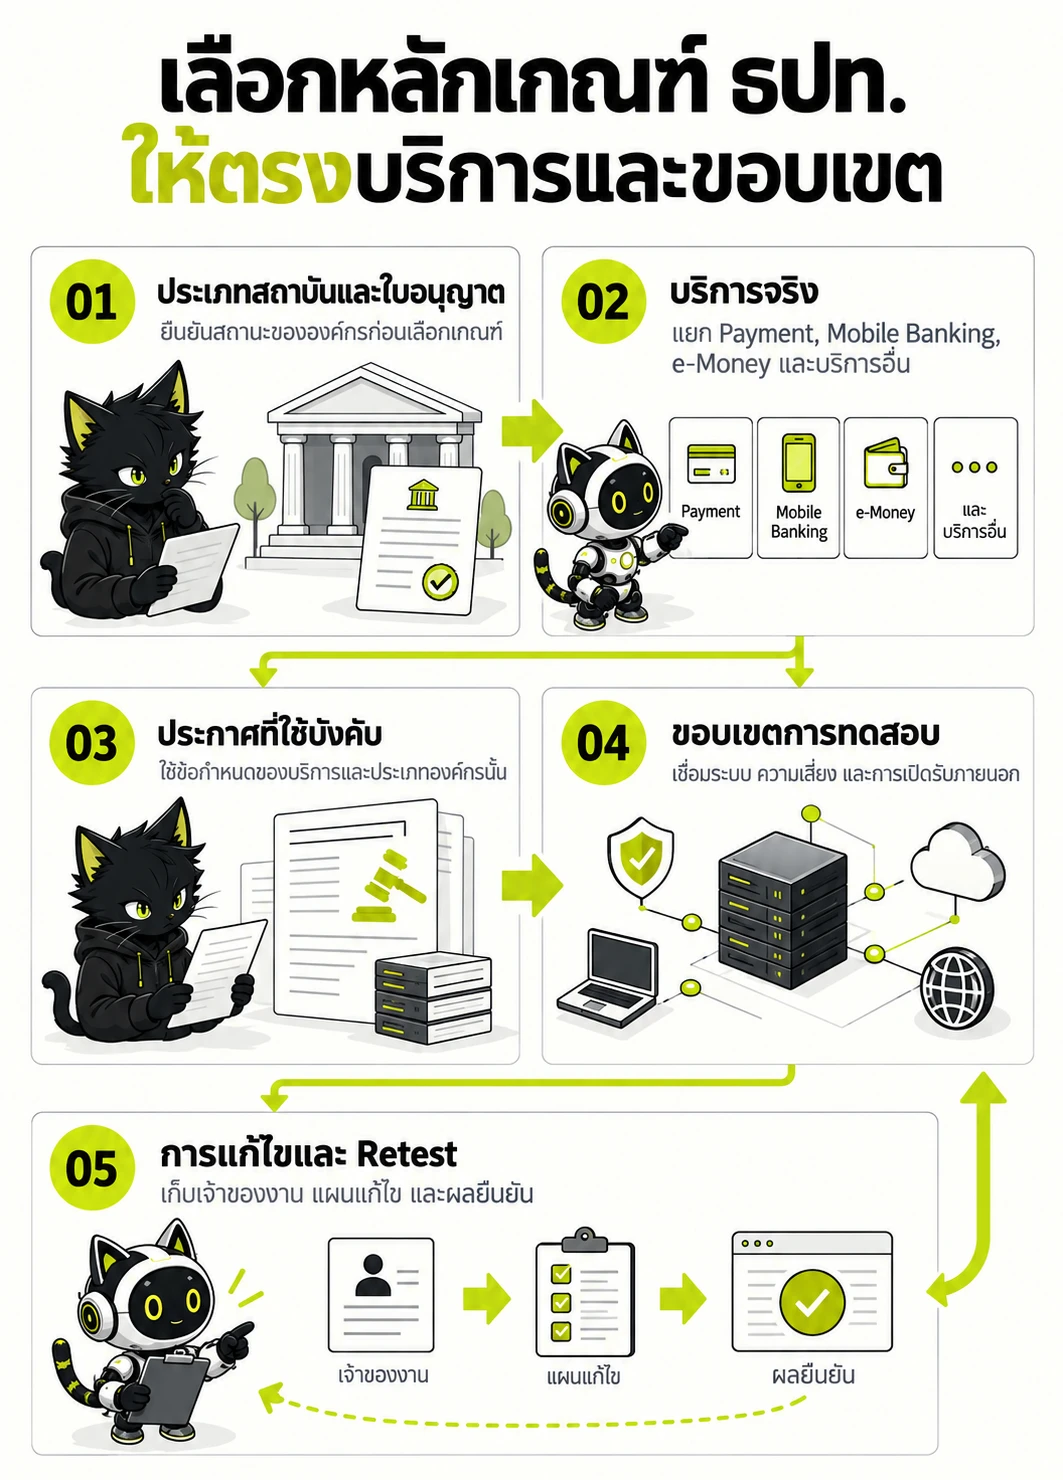
รอบและขอบเขตการทดสอบต้องมาจากประกาศที่ใช้กับองค์กรและบริการจริง
- ประเภทสถาบันและใบอนุญาต — ยืนยันสถานะขององค์กรก่อนเลือกเกณฑ์
- บริการจริง — แยก Payment, Mobile Banking, e-Money และบริการอื่น
- ประกาศที่ใช้บังคับ — ใช้ข้อกำหนดของบริการและประเภทองค์กรนั้น
- ขอบเขตการทดสอบ — เชื่อมระบบ ความเสี่ยง และการเปิดรับภายนอก
- การแก้ไขและ Retest — เก็บเจ้าของงาน แผนแก้ไข และผลยืนยัน
- สำหรับผู้ประกอบธุรกิจที่อยู่ในขอบเขต สนช. 1/2564 ข้อ 5.1.6 ระบุการประเมินช่องโหว่ตามระดับความเสี่ยงอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ
- การทดสอบเจาะระบบของระบบงานและเครือข่ายที่เชื่อมต่อเครือข่ายสาธารณะควรดำเนินการโดยผู้เชี่ยวชาญที่มีความเป็นอิสระ ตามเงื่อนไขของประกาศที่ใช้กับองค์กร
- Mobile Banking, iPentest และ e-Money มีบริบทควบคุมต่างกัน จึงต้องกำหนด scope จากบริการจริง ไม่ใช้รอบการทดสอบเดียวแทนทุกระบบ
- เก็บรายงาน แผนแก้ไข และผล Retest ให้เชื่อมโยงกับ risk owner และการอนุมัติเปลี่ยนแปลง เพื่อให้ตรวจสอบย้อนหลังได้
- แนวนโยบาย ธปท. ว. 5994/2568 ใช้เป็นแนวทางอ้างอิงสำหรับผู้ให้บริการทางการเงินในขอบเขต ครอบคลุมความเสี่ยงด้านข้อมูล การพัฒนาโมเดล และภัยคุกคามไซเบอร์ โดยแนะนำ Content Filtering ขาเข้าและขาออก การติดตามประสิทธิภาพก่อนและหลังใช้งาน และการทดสอบรูปแบบการโจมตีอย่างต่อเนื่อง
BANK OF THAILAND / ELECTRONIC MONEY
ธนาคารแห่งประเทศไทย: ความมั่นคงปลอดภัย e-Money Mobile Application — ประกาศ 18/2568
ประกาศ 18/2568 ใช้กับผู้ประกอบธุรกิจ e-Money ภายใต้การกำกับที่ให้บริการ Mobile Application ซึ่งโอนเงินไปยังบัญชีของบุคคลอื่นกับผู้ให้บริการทางการเงินรายอื่นได้ โดยแยกการป้องกัน Fraud ออกจากความมั่นคงปลอดภัยของบริการ e-Money บนมือถือ
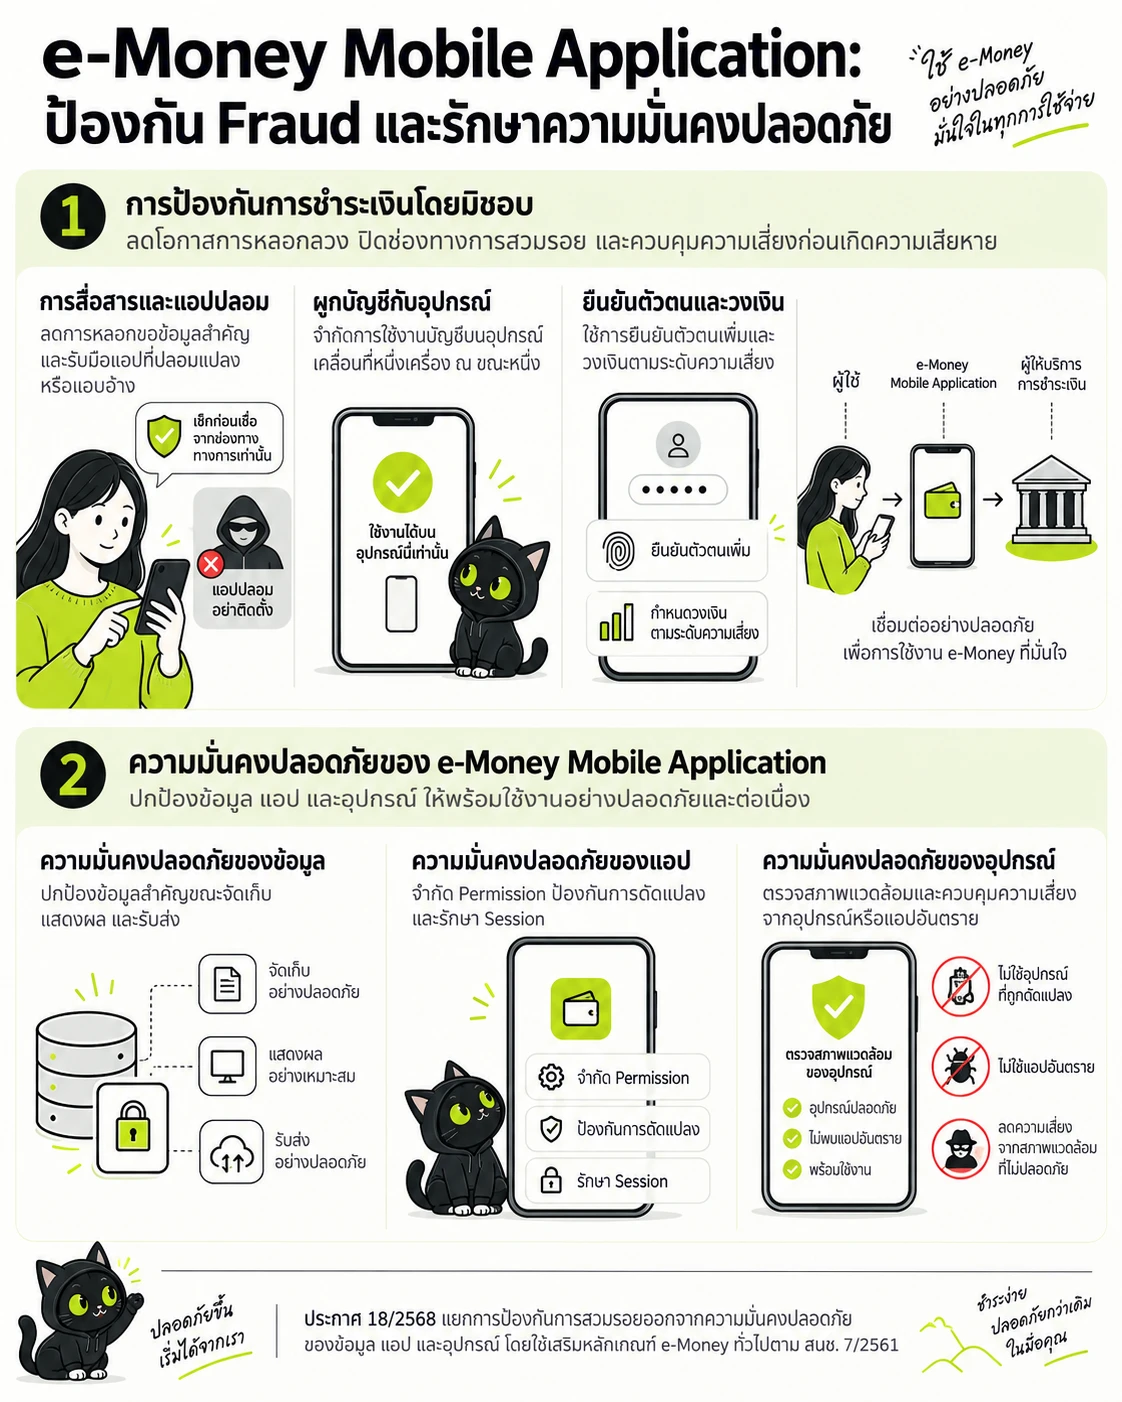
ประกาศ 18/2568 แยกการป้องกันการสวมรอยออกจากความมั่นคงปลอดภัยของข้อมูล แอป และอุปกรณ์ โดยใช้เสริมหลักเกณฑ์ e-Money ทั่วไปตาม สนช. 7/2561
- การสื่อสารและแอปปลอม — ลดการหลอกขอข้อมูลสำคัญและรับมือแอปที่ปลอมแปลงหรือแอบอ้าง
- ผูกบัญชีกับอุปกรณ์ — จำกัดการใช้งานบัญชีบนอุปกรณ์เคลื่อนที่หนึ่งเครื่อง ณ ขณะหนึ่ง
- ยืนยันตัวตนและวงเงิน — ใช้การยืนยันตัวตนเพิ่มและวงเงินตามระดับความเสี่ยง
- ความมั่นคงปลอดภัยของข้อมูล — ปกป้องข้อมูลสำคัญขณะจัดเก็บ แสดงผล และรับส่ง
- ความมั่นคงปลอดภัยของแอป — จำกัด Permission ป้องกันการดัดแปลง และรักษา Session
- ความมั่นคงปลอดภัยของอุปกรณ์ — ตรวจสภาพแวดล้อมและควบคุมความเสี่ยงจากอุปกรณ์หรือแอปอันตราย
- ป้องกันการสวมรอยทำธุรกรรมครอบคลุมการสื่อสารที่ปลอดภัย การรับมือแอปปลอม การผูกบัญชีกับอุปกรณ์ การยืนยันตัวตนเพิ่ม และวงเงินตามระดับความเสี่ยง
- ความมั่นคงปลอดภัยของบริการครอบคลุมการควบคุมข้อมูล แอป และอุปกรณ์ รวมถึง encryption, permissions, anti-tampering, session protection และความเสี่ยงของสภาพแวดล้อมอุปกรณ์
- สนช. 7/2561 ยังเป็นหลักเกณฑ์ทั่วไปของธุรกิจ e-Money ส่วนประกาศ 18/2568 เพิ่มมาตรการเฉพาะสำหรับ e-Money Mobile Application
- ประกาศทั้งสองฉบับไม่ใช่รอบ Penetration Testing กลางสำหรับผู้ประกอบการทุกประเภท ต้องใช้ร่วมกับข้อกำหนด IT Risk ที่ใช้กับองค์กรจริง
ยืนยันก่อนว่าบริการอยู่ในนิยาม e-Money Mobile Application ตามประกาศ 18/2568 และตรวจประกาศ ธปท. ที่ใช้กับใบอนุญาตและบริการจริง
BANK OF THAILAND - MOBILE BANKING
ธนาคารแห่งประเทศไทย: Mobile Banking Security - ประกาศ ธปท. ที่ 4/2568
ประกาศกำหนดมาตรการขั้นต่ำสำหรับสถาบันการเงินที่ให้บริการ Mobile Banking โดยแยกการป้องกันการสวมรอยทำธุรกรรมออกจากการรักษาความมั่นคงปลอดภัยของบริการ Mobile Banking
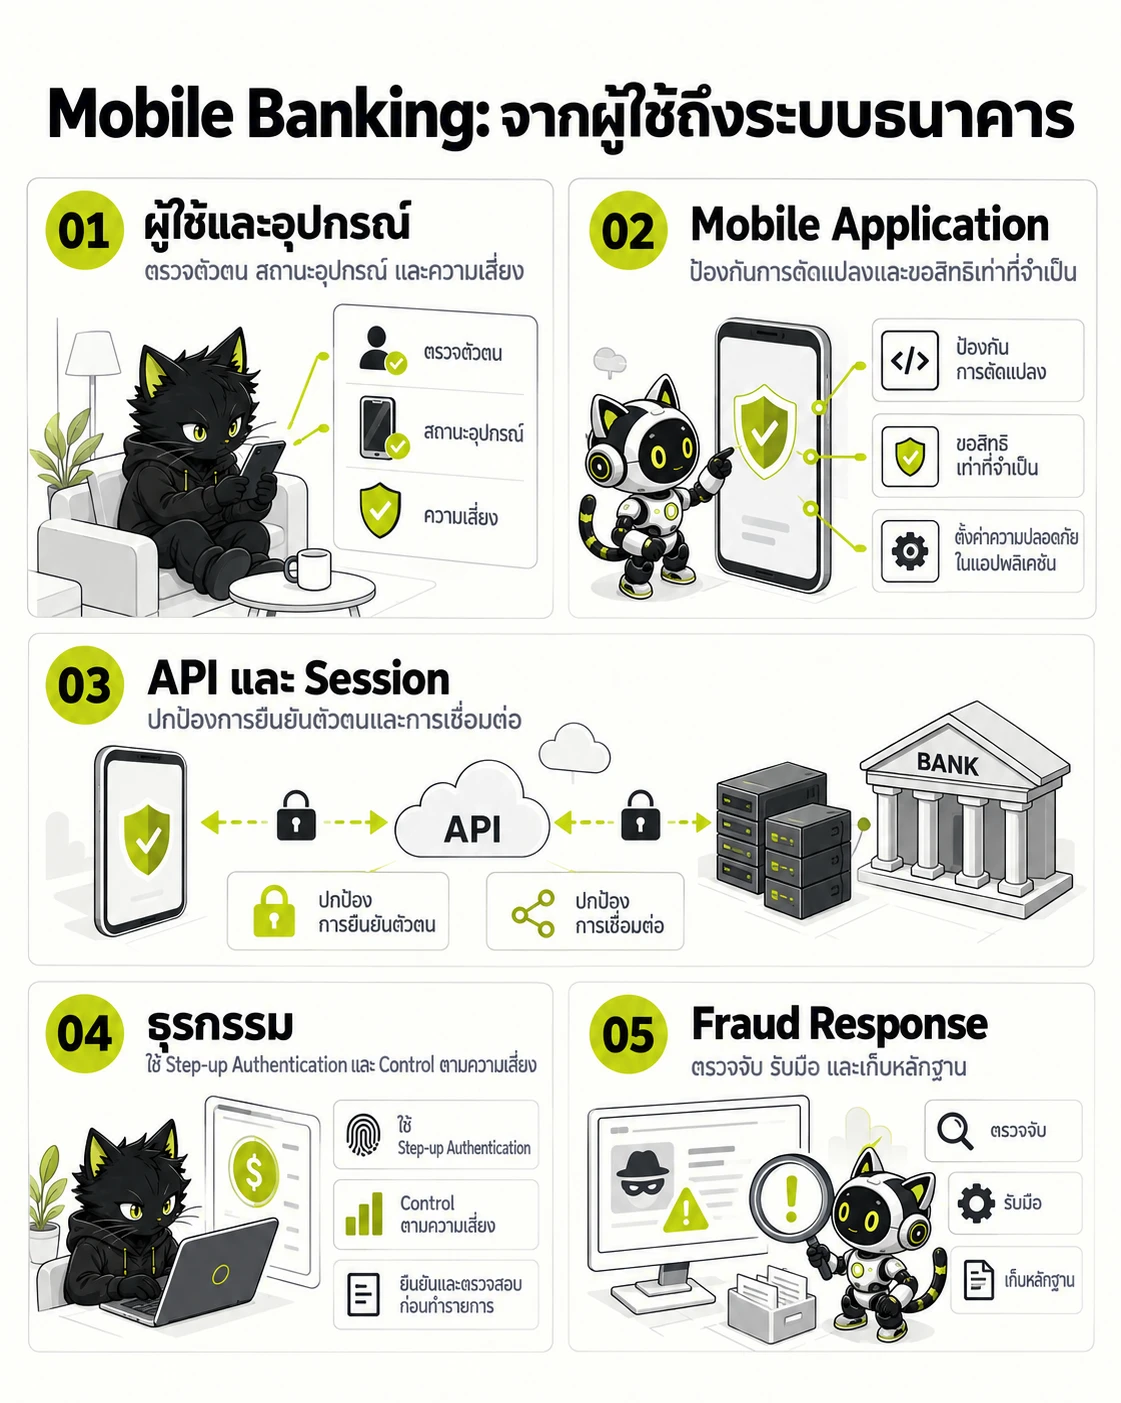
ต้องทดสอบอุปกรณ์ แอป API ตัวตน และธุรกรรมเป็นเส้นทางเดียวกัน
- ผู้ใช้และอุปกรณ์ — ตรวจตัวตน สถานะอุปกรณ์ และความเสี่ยง
- Mobile Application — ป้องกันการดัดแปลงและขอสิทธิเท่าที่จำเป็น
- API และ Session — ปกป้องการยืนยันตัวตนและการเชื่อมต่อ
- ธุรกรรม — ใช้ Step-up Authentication และ Control ตามความเสี่ยง
- Fraud Response — ตรวจจับ รับมือ และเก็บหลักฐาน
- ประกาศใช้กับสถาบันการเงินตามกฎหมายว่าด้วยธุรกิจสถาบันการเงินทุกแห่ง และนิยาม Mobile Banking ครอบคลุมบริการผ่านแอปบนอุปกรณ์เคลื่อนที่ที่มีการถอน โอน หรือชำระเงิน
- ทดสอบการป้องกันการสวมรอยควบคู่กับการยืนยันตัวตนเพิ่มสำหรับธุรกรรมเสี่ยง การควบคุมวงเงิน และการรับมือแอปปลอมหรือ Malware
- ทดสอบความปลอดภัยของข้อมูล แอป และอุปกรณ์ร่วมกัน เช่น การเข้ารหัส การป้องกันการดัดแปลง Session Security สิทธิ์แอปที่จำเป็น และการจัดการอุปกรณ์ Rooted, Jailbroken หรือ Remote-control
ประกาศนี้เป็น Control Baseline ของบริการ Mobile Banking ไม่ได้กำหนดรอบ Penetration Testing แยกต่างหาก จึงต้องใช้ร่วมกับกรอบ IT Risk ที่มีผลต่อองค์กร
BANK OF THAILAND - INTELLIGENCE-LED TESTING
ธนาคารแห่งประเทศไทย: iPentest - หนังสือเวียน 1252/2562
iPentest เป็นแนวทางให้ใช้ Threat Intelligence สร้างสถานการณ์ที่สมจริงเพื่อดูว่ากระบวนการป้องกัน ตรวจจับ และตอบสนองของธนาคารทำงานต่อเนื่องหรือไม่
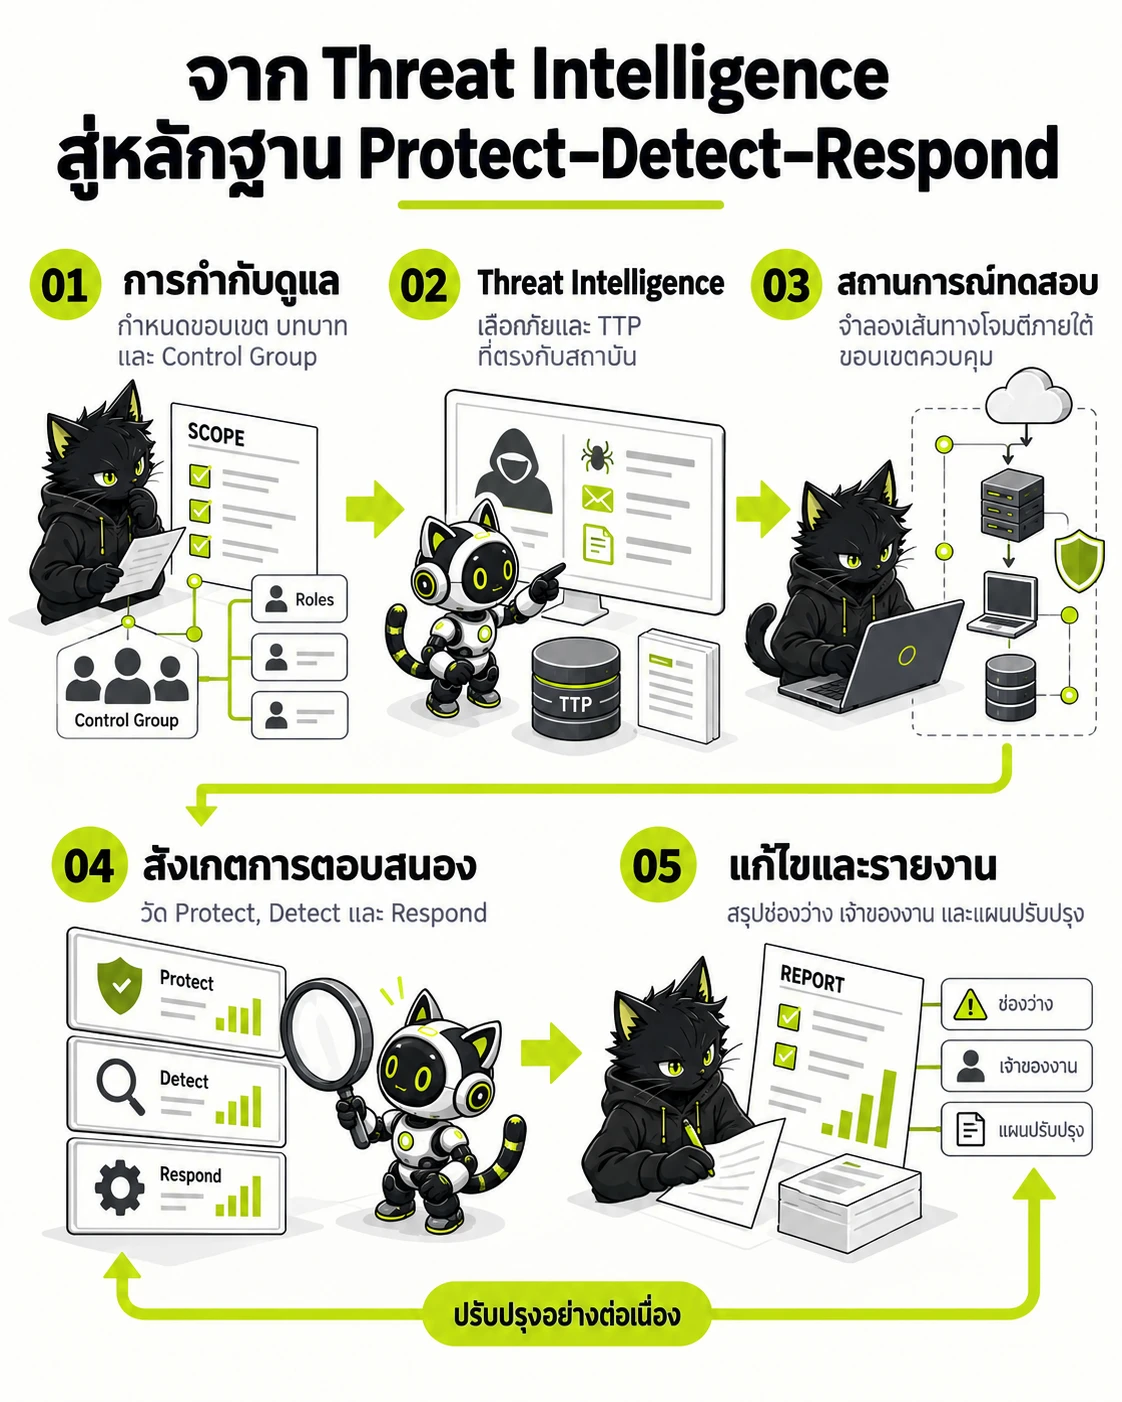
iPentest วัดการทำงานร่วมกันของบุคลากร กระบวนการ และเทคโนโลยี
- การกำกับดูแล — กำหนดขอบเขต บทบาท และ Control Group
- Threat Intelligence — เลือกภัยและ TTP ที่ตรงกับสถาบัน
- สถานการณ์ทดสอบ — จำลองเส้นทางโจมตีภายใต้ขอบเขตควบคุม
- สังเกตการตอบสนอง — วัด Protect, Detect และ Respond
- แก้ไขและรายงาน — สรุปช่องว่าง เจ้าของงาน และแผนปรับปรุง
- จัด Governance ผู้รับผิดชอบ และเกณฑ์คัดเลือกผู้ทดสอบก่อนกำหนดสถานการณ์ เพื่อให้การทดสอบมีเจ้าของความเสี่ยงและช่องทางตัดสินใจที่ชัดเจน
- ใช้ Threat Intelligence กำหนด Scenario ที่ครอบคลุม Critical Function, บุคลากร และความสามารถในการป้องกัน ตรวจจับ และรับมือ แทนการตรวจเพียงรายการช่องโหว่
- การทดสอบอาจเน้น Production เพื่อความสมจริง แต่ขั้นตอนที่เสี่ยงสามารถย้ายไป UAT หรือ Pre-production ได้เมื่อระบุเหตุผล ขอบเขต และผลกระทบไว้ในรายงาน
หนังสือเวียนปี 2562 ส่งถึงธนาคารพาณิชย์ การนำไปใช้ต้องยืนยันสถานะและความเหมาะสมตามความเสี่ยงกับ Compliance และผู้กำกับดูแลก่อนเริ่มงาน
BANK OF THAILAND - CYBER HYGIENE
ธนาคารแห่งประเทศไทย: VA และ Penetration Testing - สนช. 1/2564
สนช. 1/2564 ระบุข้อกำหนดโดยตรงสำหรับการบริหารจัดการช่องโหว่และการทดสอบเจาะระบบของผู้ให้บริการและผู้ประกอบธุรกิจระบบการชำระเงินที่อยู่ในขอบเขต
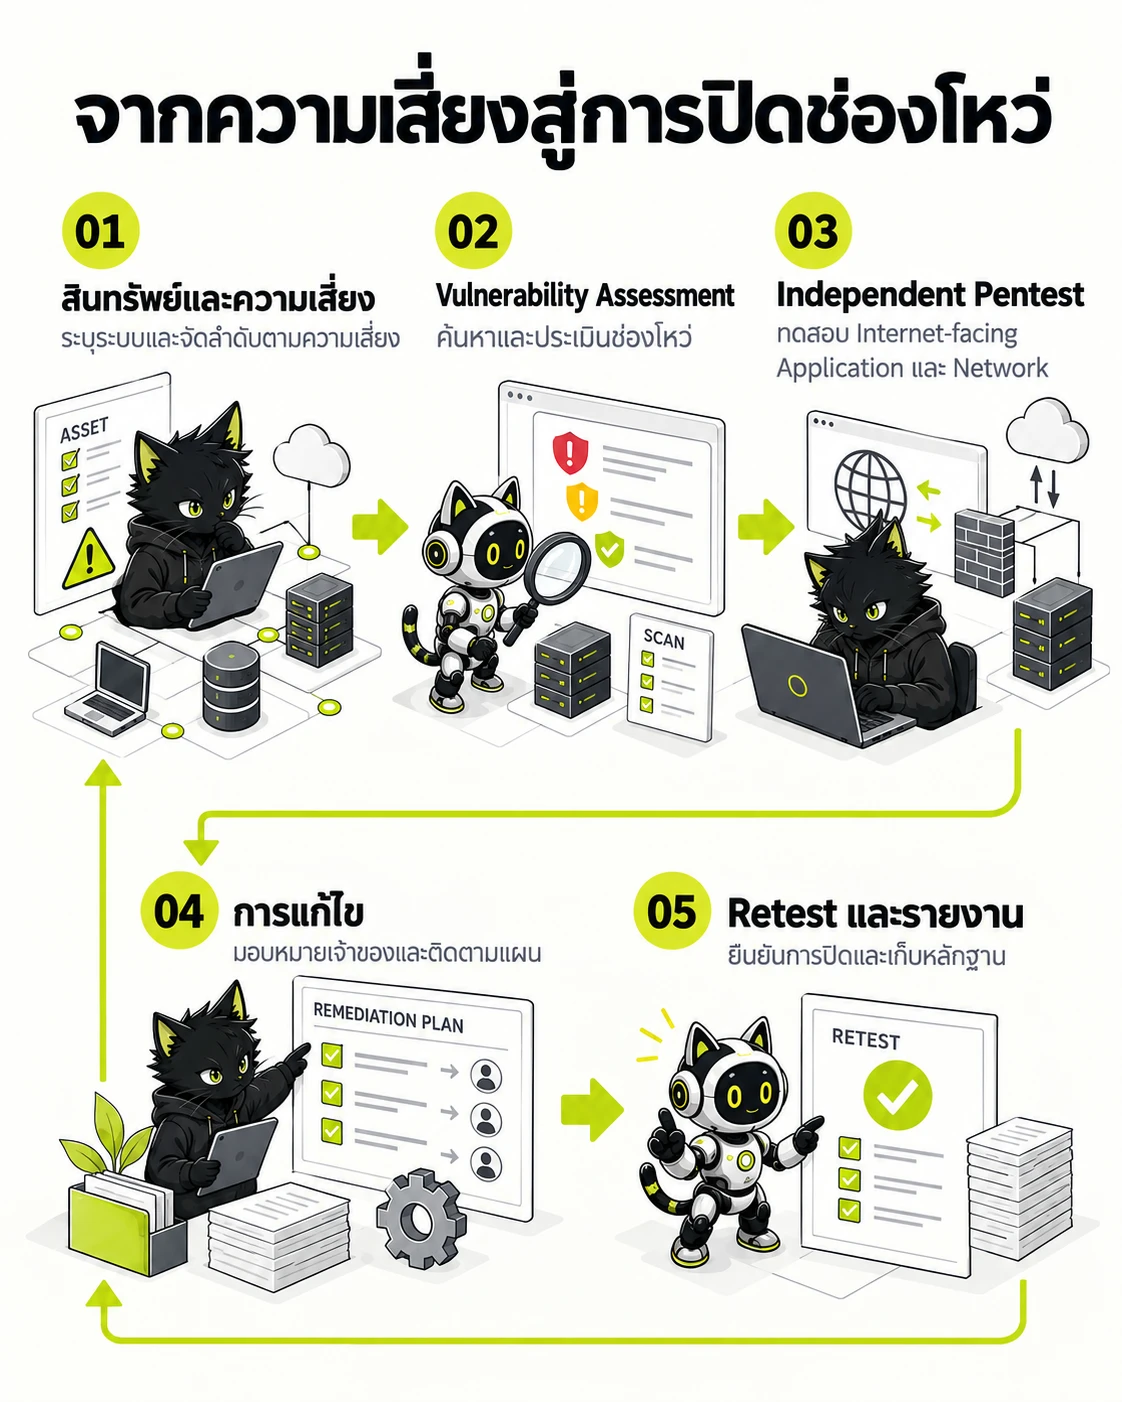
VA, Pentest, การแก้ไข และ Retest ต้องเชื่อมเป็นวงจรเดียวกัน
- สินทรัพย์และความเสี่ยง — ระบุระบบและจัดลำดับตามความเสี่ยง
- Vulnerability Assessment — ค้นหาและประเมินช่องโหว่
- Independent Pentest — ทดสอบ Internet-facing Application และ Network
- การแก้ไข — มอบหมายเจ้าของและติดตามแผน
- Retest และรายงาน — ยืนยันการปิดและเก็บหลักฐาน
- สำหรับผู้ที่อยู่ในขอบเขต ต้องประเมินช่องโหว่ของทุกระบบตามระดับความเสี่ยงอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ
- Penetration Testing ต้องดำเนินการโดยผู้เชี่ยวชาญที่มีความเป็นอิสระ ครอบคลุมระบบงานและเครือข่ายที่เชื่อมต่อเครือข่ายสื่อสารสาธารณะอย่างน้อยปีละ 1 ครั้งและเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ
- ผลการทดสอบต้องไปถึงผู้รับผิดชอบ แผนแก้ไข และหลักฐาน Retest เพื่อแสดงว่าความเสี่ยงที่พบถูกจัดการ ไม่ใช่เพียงมีรายงานฉบับหนึ่ง
ขอบเขตของประกาศครอบคลุมผู้ให้บริการระบบการชำระเงินที่มีความสำคัญ และผู้ประกอบธุรกิจระบบหรือบริการการชำระเงินภายใต้การกำกับที่ไม่ใช่สถาบันการเงินหรือสถาบันการเงินเฉพาะกิจ จึงต้องยืนยันสถานะขององค์กรก่อนนำรอบการทดสอบไปใช้
TECHNOLOGY CRIME EMERGENCY DECREE - B.E. 2566 AND (NO. 2) B.E. 2568
พระราชกำหนดมาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ. 2566 และที่แก้ไขเพิ่มเติมโดย (ฉบับที่ 2) พ.ศ. 2568
พระราชกำหนดฉบับนี้กำหนดหน้าที่ของสถาบันการเงินและผู้ประกอบธุรกิจในการแลกเปลี่ยนข้อมูลบัญชีและธุรกรรมที่ต้องสงสัยและระงับธุรกรรมชั่วคราว ฉบับที่ 2 พ.ศ. 2568 มีผลใช้บังคับตั้งแต่วันที่ 13 เมษายน 2568 และรัฐสภาอนุมัติแล้วตามประกาศในราชกิจจานุเบกษาวันที่ 30 พฤษภาคม 2568 โดยขยายนิยามผู้ประกอบธุรกิจให้รวมผู้ประกอบธุรกิจสินทรัพย์ดิจิทัล เพิ่มหน้าที่ตามรายชื่อที่ ศปอท. แจ้ง และกำหนดความรับผิดร่วมในความเสียหาย
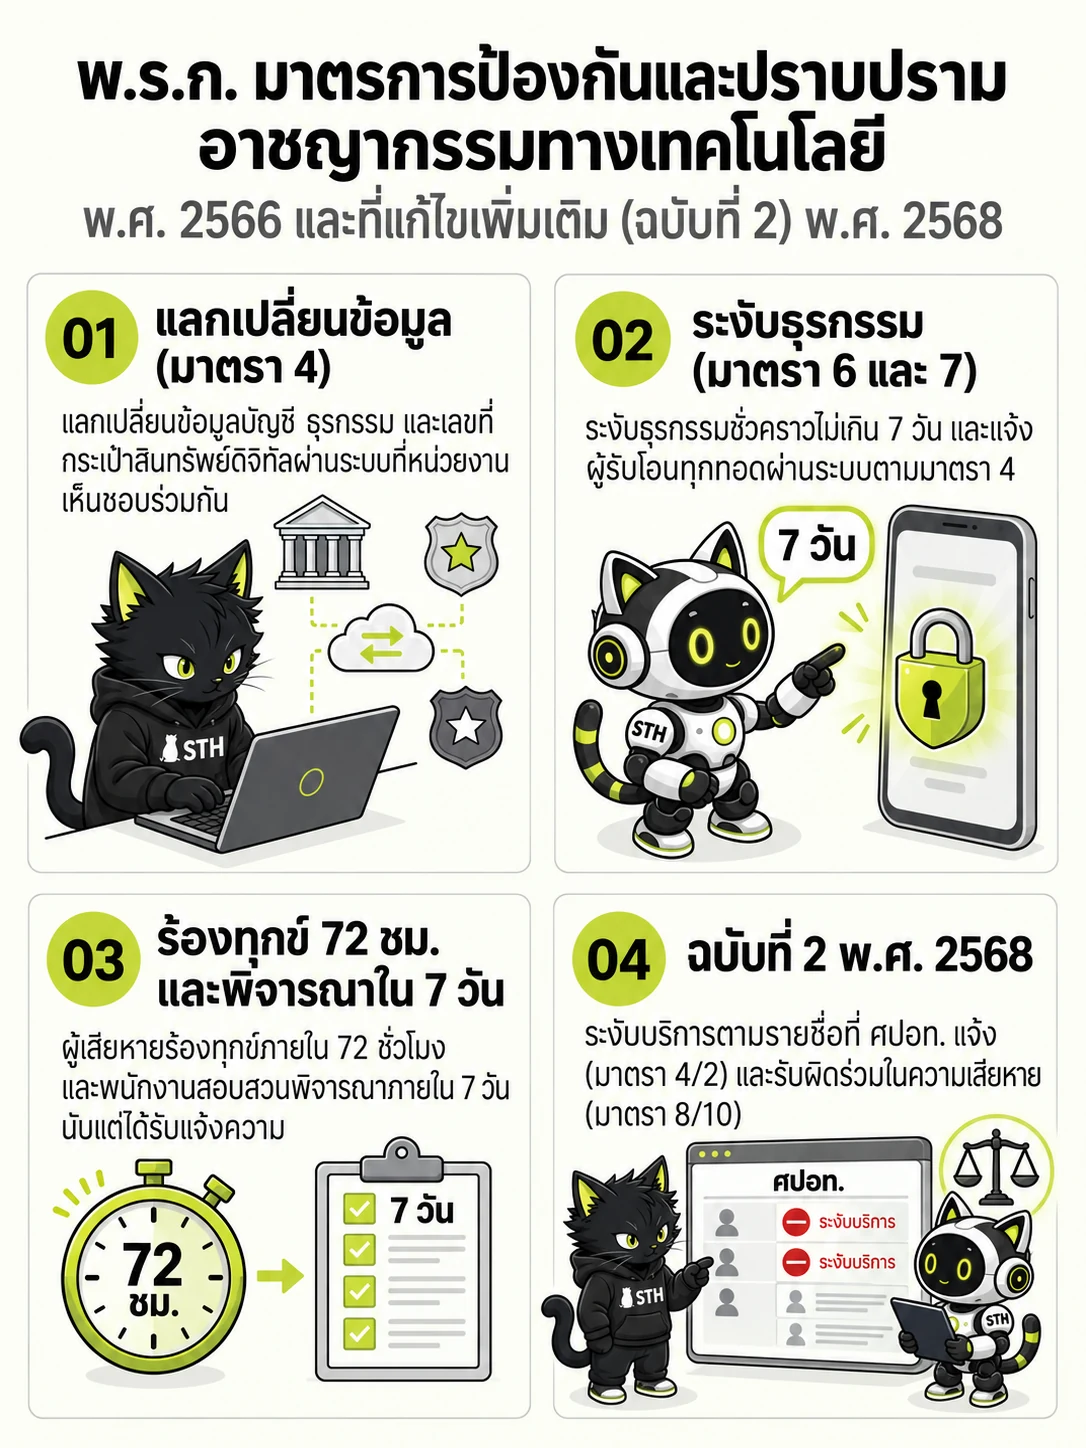
พ.ศ. 2566 และที่แก้ไขเพิ่มเติม (ฉบับที่ 2) พ.ศ. 2568
- แลกเปลี่ยนข้อมูล (มาตรา 4)
- แลกเปลี่ยนข้อมูลบัญชี ธุรกรรม และเลขที่กระเป๋าสินทรัพย์ดิจิทัลผ่านระบบที่หน่วยงานเห็นชอบร่วมกัน
- ระงับธุรกรรม (มาตรา 6 และ 7)
- ระงับธุรกรรมชั่วคราวไม่เกิน 7 วัน และแจ้งผู้รับโอนทุกทอดผ่านระบบตามมาตรา 4
- ร้องทุกข์ 72 ชม. และพิจารณาใน 7 วัน
- ผู้เสียหายร้องทุกข์ภายใน 72 ชั่วโมง และพนักงานสอบสวนพิจารณาภายใน 7 วันนับแต่ได้รับแจ้งความ
- ฉบับที่ 2 พ.ศ. 2568
- ระงับบริการตามรายชื่อที่ ศปอท. แจ้ง (มาตรา 4/2) และรับผิดร่วมในความเสียหาย (มาตรา 8/10)
- มาตรา 4 ตามที่แก้ไขในปี 2568 ให้สถาบันการเงินและผู้ประกอบธุรกิจเปิดเผยหรือแลกเปลี่ยนข้อมูลบัญชีและธุรกรรมของลูกค้าที่เกี่ยวข้อง และเลขที่กระเป๋าสินทรัพย์ดิจิทัล ผ่านระบบหรือกระบวนการที่กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม สำนักงานตำรวจแห่งชาติ กรมสอบสวนคดีพิเศษ สำนักงาน ปปง. ธนาคารแห่งประเทศไทย และสำนักงาน ก.ล.ต. เห็นชอบร่วมกัน
- มาตรา 6 กำหนดว่าเมื่อพบเหตุอันควรสงสัยเองหรือได้รับข้อมูลจากระบบตามมาตรา 4 ให้ระงับการทำธุรกรรม แจ้งผู้รับโอนถัดไป และนำข้อมูลเข้าระบบเพื่อให้ผู้รับโอนทุกทอดระงับธุรกรรมไว้ทันทีเป็นการชั่วคราวไม่เกิน 7 วัน กรณีได้รับแจ้งจากเจ้าพนักงานผู้มีอำนาจดำเนินคดีอาญาหรือเลขาธิการ ปปง. ให้ระงับธุรกรรมและนำข้อมูลเข้าระบบเช่นกัน และหากพ้นกำหนดเวลาโดยไม่มีการแจ้งผลการดำเนินการ ให้ยกเลิกการระงับ
- มาตรา 7 กำหนดว่าเมื่อผู้เสียหายซึ่งเป็นผู้ถือบัญชีแจ้งเหตุ ให้ระงับธุรกรรมไว้ชั่วคราว นำข้อมูลเข้าระบบเพื่อให้ผู้รับโอนทุกทอดระงับทันที และแจ้งให้ผู้เสียหายไปร้องทุกข์ภายใน 72 ชั่วโมง โดยพนักงานสอบสวนพิจารณาดำเนินการภายใน 7 วันนับแต่วันที่ได้รับแจ้งความร้องทุกข์ ส่วนมาตรา 8 ให้แจ้งข้อมูลหรือหลักฐานทางโทรศัพท์หรือวิธีการทางอิเล็กทรอนิกส์ได้ และให้ร้องทุกข์ ณ สถานีตำรวจแห่งใดในราชอาณาจักร กองบัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี หรือทางอิเล็กทรอนิกส์ก็ได้
- ฉบับที่ 2 เพิ่มมาตรา 4/1 ให้ ธปท. สำนักงาน ก.ล.ต. กสทช. สำนักงาน กสทช. และคณะกรรมการธุรกรรมทางอิเล็กทรอนิกส์ กำหนดมาตรฐานหรือมาตรการป้องกันอาชญากรรมทางเทคโนโลยี และเพิ่มมาตรา 4/2 ให้สถาบันการเงินหรือผู้ประกอบธุรกิจปฏิเสธการเปิดบัญชี ระงับการให้บริการหรือการทำธุรกรรม หรือปิดบัญชีกับบุคคลหรือเลขที่กระเป๋าสินทรัพย์ดิจิทัลที่ ศปอท. แจ้งจนกว่าจะมีการเพิกถอน โดยการไม่ปฏิบัติตามมาตรา 4/2 มีโทษปรับไม่เกิน 500,000 บาทตามมาตรา 8/11
- มาตรา 8/10 ให้สถาบันการเงิน ผู้ประกอบธุรกิจ ผู้ให้บริการโทรคมนาคม และผู้ให้บริการสื่อสังคมออนไลน์มีส่วนร่วมรับผิดชอบในความเสียหายจากอาชญากรรมทางเทคโนโลยี เว้นแต่จะพิสูจน์ได้ว่าได้ปฏิบัติตามมาตรฐานหรือมาตรการที่หน่วยงานตามมาตรา 4/1 กำหนด มาตรา 8/1 ถึง 8/4 วางกลไกคืนเงินแก่ผู้เสียหายผ่านสำนักงาน ปปง. และมาตรา 8/5 จัดตั้ง ศปอท. ในสำนักงานปลัดกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
- มาตรา 9 ถึง 11 กำหนดโทษผู้เปิดหรือยินยอมให้บุคคลอื่นใช้บัญชีเงินฝาก บัตรอิเล็กทรอนิกส์ บัญชีเงินอิเล็กทรอนิกส์ หรือเลขหมายโทรศัพท์เคลื่อนที่ของตน จำคุกไม่เกิน 3 ปี หรือปรับไม่เกิน 300,000 บาท หรือทั้งจำทั้งปรับ และผู้เป็นธุระจัดหา โฆษณา หรือไขข่าวเพื่อซื้อขายบัญชีหรือเลขหมายดังกล่าว จำคุก 2 ถึง 5 ปี หรือปรับ 200,000 ถึง 500,000 บาท หรือทั้งจำทั้งปรับ ฉบับที่ 2 เพิ่มมาตรา 11/1 สำหรับการลงทะเบียนเลขหมายไม่ถูกต้องครบถ้วน และมาตรา 11/2 สำหรับการใช้ข้อมูลเกี่ยวกับบุคคลเพื่อกระทำความผิด ซึ่งมีโทษสูงสุดจำคุกไม่เกิน 5 ปี หรือปรับไม่เกิน 500,000 บาท เมื่อมีการซื้อขายข้อมูล
พระราชกำหนดฉบับนี้กำหนดหน้าที่ด้านการแลกเปลี่ยนข้อมูล การระงับธุรกรรม และความรับผิด แต่ไม่ได้กำหนดรอบ VA หรือ Penetration Testing จึงต้องใช้รอบตามประกาศที่องค์กรอยู่ภายใต้กำกับ เช่น สนช. 1/2564 หรือ สกช. 5/2566 และควรรวม API เชื่อมต่อระบบแลกเปลี่ยนข้อมูล การควบคุมสิทธิ์คำสั่งระงับธุรกรรม และการป้องกันคำสั่งระงับที่ปลอมแปลงไว้ในขอบเขตการทดสอบ
ธนาคารแห่งประเทศไทย: การบริหารความเสี่ยงระบบปัญญาประดิษฐ์ (AI) - ว. 5994/2568
BANK OF THAILAND / AI RISK MANAGEMENT
แนวนโยบาย ธปท. (รหัสเอกสาร 25680178) เสนอหลักการและแนวทางให้ผู้ให้บริการทางการเงินในขอบเขตนำไปอ้างอิงและประยุกต์ใช้ตามลักษณะการใช้งาน AI
ขอบเขตและลักษณะความเสี่ยง 3 ด้าน (ข้อ 4.2)
- ใช้กับสถาบันการเงิน สถาบันการเงินเฉพาะกิจ (SFIs) ผู้ประกอบธุรกิจระบบการชำระเงินและบริการการชำระเงินภายใต้การกำกับ
- ความเสี่ยงด้านข้อมูล: คุณภาพข้อมูล ความเป็นปัจจุบัน ความเป็นส่วนตัว และความมั่นคงปลอดภัยเพื่อป้องกันข้อมูลสำคัญหรือข้อมูลส่วนบุคคลรั่วไหล
- ความเสี่ยงด้านการพัฒนาโมเดล: ความสามารถในการอธิบายที่มาของผลลัพธ์ (Explainability) และผลลัพธ์ที่ไม่น่าเชื่อถือ เชิงลบ โน้มเอียง หรือเป็นเท็จ
- ความเสี่ยงด้านภัยคุกคามทางไซเบอร์: รูปแบบการโจมตีเจาะจงกับ AI ได้แก่ Prompt Injection, Model Inversion, Data Poisoning และ Adversarial Attack
การควบคุมทางเทคนิคและการทดสอบ (ข้อ 4.4)
- แนะนำการป้องกันไม่ให้ระบบ AI แสดงข้อมูลสำคัญที่ไม่พึงเปิดเผยหรือข้อมูลเชิงลบ เช่น ใช้ Content Filtering กับคำสั่งขาเข้าและผลลัพธ์ขาออก
- แนะนำการติดตามประสิทธิภาพและความน่าเชื่อถือก่อนและหลังใช้งานอย่างต่อเนื่อง โดยอาจใช้ Unseen Data, Noise และ Edge Cases; แยกจากการทดสอบรูปแบบการโจมตีอย่างต่อเนื่อง เช่น Data Poisoning หรือ Adversarial Attack
- สำหรับงานตัดสินใจเชิงกลยุทธ์หรืองานที่กระทบลูกค้าโดยตรง อาจพิจารณา Human in the Loop หรือ Human over the Loop ตามความเสี่ยงและผลกระทบ
แนวนโยบายนี้เพิ่มเติมจากหลักเกณฑ์และแนวทาง ธปท. ที่เกี่ยวข้อง เช่น IT Risk, Third Party Risk, Data Governance และ Market Conduct โดยยก FEAT เป็นตัวอย่างหลักการ Responsible AI ที่ยอมรับทั่วไป
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| สนช. 1/2564 ข้อ 5.1.6 | VA และ Penetration Testing ของผู้ประกอบธุรกิจระบบการชำระเงิน | VA ทุกระบบตามระดับความเสี่ยง และ Pentest ระบบงานและเครือข่าย Internet-facing | อย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ |
| สกช. 5/2566 เอกสารแนบ 2 ข้อ 6.6 และ 6.7 | VA และ Penetration Testing ของสถาบันการเงินและสถาบันการเงินเฉพาะกิจ | VA ทุกระบบตามระดับความเสี่ยง โดยระบบงานสำคัญอย่างน้อยปีละ 1 ครั้ง และ Pentest ระบบงานและเครือข่าย Internet-facing | อย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ |
| หนังสือเวียน 1252/2562 | แนวทางการทำ iPentest (Threat Intelligence-Led) | ธนาคารพาณิชย์ตามหนังสือเวียน โดยเฉพาะ D-SIB และสถาบันที่มี Cyber Inherent Risk สูง | ตามรอบที่ ธปท. กำหนด ไม่ใช่ข้อบังคับรายปีของทุกสถาบันการเงิน |
| ประกาศ ธปท. ที่ 4/2568 | Control Baseline ของบริการ Mobile Banking | แอป Mobile Banking การยืนยันตัวตนเพิ่ม และมาตรการกันสวมรอย | เป็นมาตรการควบคุมบริการ ไม่ใช่รอบ Penetration Testing |
| พ.ร.ก. มาตรการป้องกันและปราบปรามอาชญากรรมทางเทคโนโลยี พ.ศ. 2566 และ (ฉบับที่ 2) พ.ศ. 2568 | การแลกเปลี่ยนข้อมูล การระงับธุรกรรม และความรับผิดร่วมในความเสียหาย | สถาบันการเงิน ผู้ประกอบธุรกิจระบบการชำระเงิน และผู้ประกอบธุรกิจสินทรัพย์ดิจิทัล ระงับธุรกรรมชั่วคราวไม่เกิน 7 วันตามมาตรา 6 แจ้งผู้เสียหายร้องทุกข์ภายใน 72 ชั่วโมงตามมาตรา 7 และปฏิเสธหรือระงับบริการตามรายชื่อที่ ศปอท. แจ้งตามมาตรา 4/2 | ไม่ได้กำหนดรอบ VA หรือ Penetration Testing ให้ใช้รอบตามประกาศที่องค์กรอยู่ภายใต้กำกับ |
| ว. 5994/2568 (รหัส 25680178) | แนวนโยบายการบริหารจัดการความเสี่ยงระบบปัญญาประดิษฐ์ (AI) | การใช้งาน AI ของผู้ให้บริการทางการเงินในขอบเขต โดยประยุกต์ส่วนที่เกี่ยวข้องตาม Use Case ทั้งระบบที่พัฒนาเองและของบุคคลภายนอก | ไม่มีรอบตายตัว; แนวนโยบายแนะนำการติดตามความเสี่ยงและประสิทธิภาพ รวมถึงการทดสอบรูปแบบการโจมตีอย่างต่อเนื่องตามการใช้งาน |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
ธนาคารแห่งประเทศไทย (ธปท.) กำหนดให้ต้องทำ Penetration Testing บ่อยแค่ไหน?
สนช. 1/2564 ข้อ 5.1.6 กำหนดให้ประเมินช่องโหว่ทุกระบบตามระดับความเสี่ยงอย่างน้อยปีละ 1 ครั้ง และทดสอบเจาะระบบ internet-facing โดยผู้เชี่ยวชาญอิสระอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงอย่างมีนัยสำคัญ ส่วนแนวปฏิบัติ iPentest (หนังสือเวียน 1252/2562) เป็นการทดสอบแบบ intelligence-led สำหรับ D-SIB หรือธนาคารที่มี Cyber Inherent Risk สูงภายในปี 2563 ไม่ใช่ข้อกำหนดรายปีสำหรับทุกสถาบันการเงิน
ระบบใดบ้างที่อยู่ในขอบเขตการทดสอบความปลอดภัยตามเกณฑ์ ธปท.?
ต้องเริ่มจากประกาศที่ใช้บังคับกับองค์กร ผู้ประกอบธุรกิจระบบการชำระเงินตรวจ สนช. 1/2564 ข้อ 5.1.6 ส่วนสถาบันการเงินและสถาบันการเงินเฉพาะกิจตรวจ สกช. 5/2566 เอกสารแนบ 2 ข้อ 6.6 และ 6.7 ซึ่งแยก VA ทุกระบบตามความเสี่ยง โดยระบบงานสำคัญอย่างน้อยปีละ 1 ครั้งและเมื่อเปลี่ยนแปลงสำคัญ ออกจาก Pentest ที่ต้องครอบคลุมอย่างน้อยระบบงานและเครือข่าย Internet-facing ปีละ 1 ครั้งและเมื่อเปลี่ยนแปลงสำคัญ ผู้ทดสอบอาจเป็นผู้เชี่ยวชาญภายในหรือภายนอกที่มีความเป็นอิสระ ไม่ได้กำหนดว่าต้องจ้างภายนอกทุกกรณี ส่วนประกาศ 4/2568 เป็น Control Baseline ของ Mobile Banking ไม่ได้กำหนดรอบ Pentest แยกต่างหาก


