
แนวปฏิบัติการป้องกันความเสี่ยงของระบบ ATM จากโปรแกรม Malware ของ ธปท.
สรุปหนังสือ ธปท. ที่ รปท.ฝตส.(03) ว. 1180/2559 ลงวันที่ 26 กันยายน 2559 เรื่องแนวปฏิบัติในการป้องกันความเสี่ยงของระบบ ATM จากโปรแกรม Malware ซึ่งส่งถึงธนาคารพาณิชย์และสถาบันการเงินเฉพาะกิจ เนื้อหาครอบคลุมการคุมกายภาพ Core PC ระบบปฏิบัติการ อุปกรณ์เครือข่าย การเติมเงิน การกระทบยอด ระบบ SDMS และการแจ้งเตือนความผิดปกติ
- กลุ่มเป้าหมายที่บังคับใช้
- ธนาคารพาณิชย์และสถาบันการเงินเฉพาะกิจตามหนังสือ ธปท. ที่ รปท.ฝตส.(03) ว. 1180/2559
- ความถี่ในการทดสอบ
- มาตรการระยะสั้นภายใน 6 เดือน และระยะยาวภายใน 2 ปีนับจากหนังสือปี 2559 โดยไม่ได้กำหนดรอบ Pentest รายปี
- ขอบเขตการทดสอบ
- ตู้ ATM, Core PC, ระบบปฏิบัติการ, อุปกรณ์เครือข่าย, การเติมเงิน, การกระทบยอด, ระบบ SDMS และการแจ้งเตือนความผิดปกติ
- ความเสี่ยงหากไม่ปฏิบัติตาม
- การถูกฝัง Malware บนตู้ ATM การเข้าถึง Core PC โดยไม่ได้รับอนุญาต และความผิดปกติของปริมาณเงินสด
ขอบเขตเอกสารและกรอบเวลาที่หนังสือกำหนด
ธปท. ระบุว่า ATM เป็นช่องทางธุรกรรมการเงินอิเล็กทรอนิกส์หลักและภัยจาก Malware มีแนวโน้มเพิ่มขึ้น จึงให้สถาบันการเงินยกระดับมาตรการทั้งระยะสั้นและระยะยาว
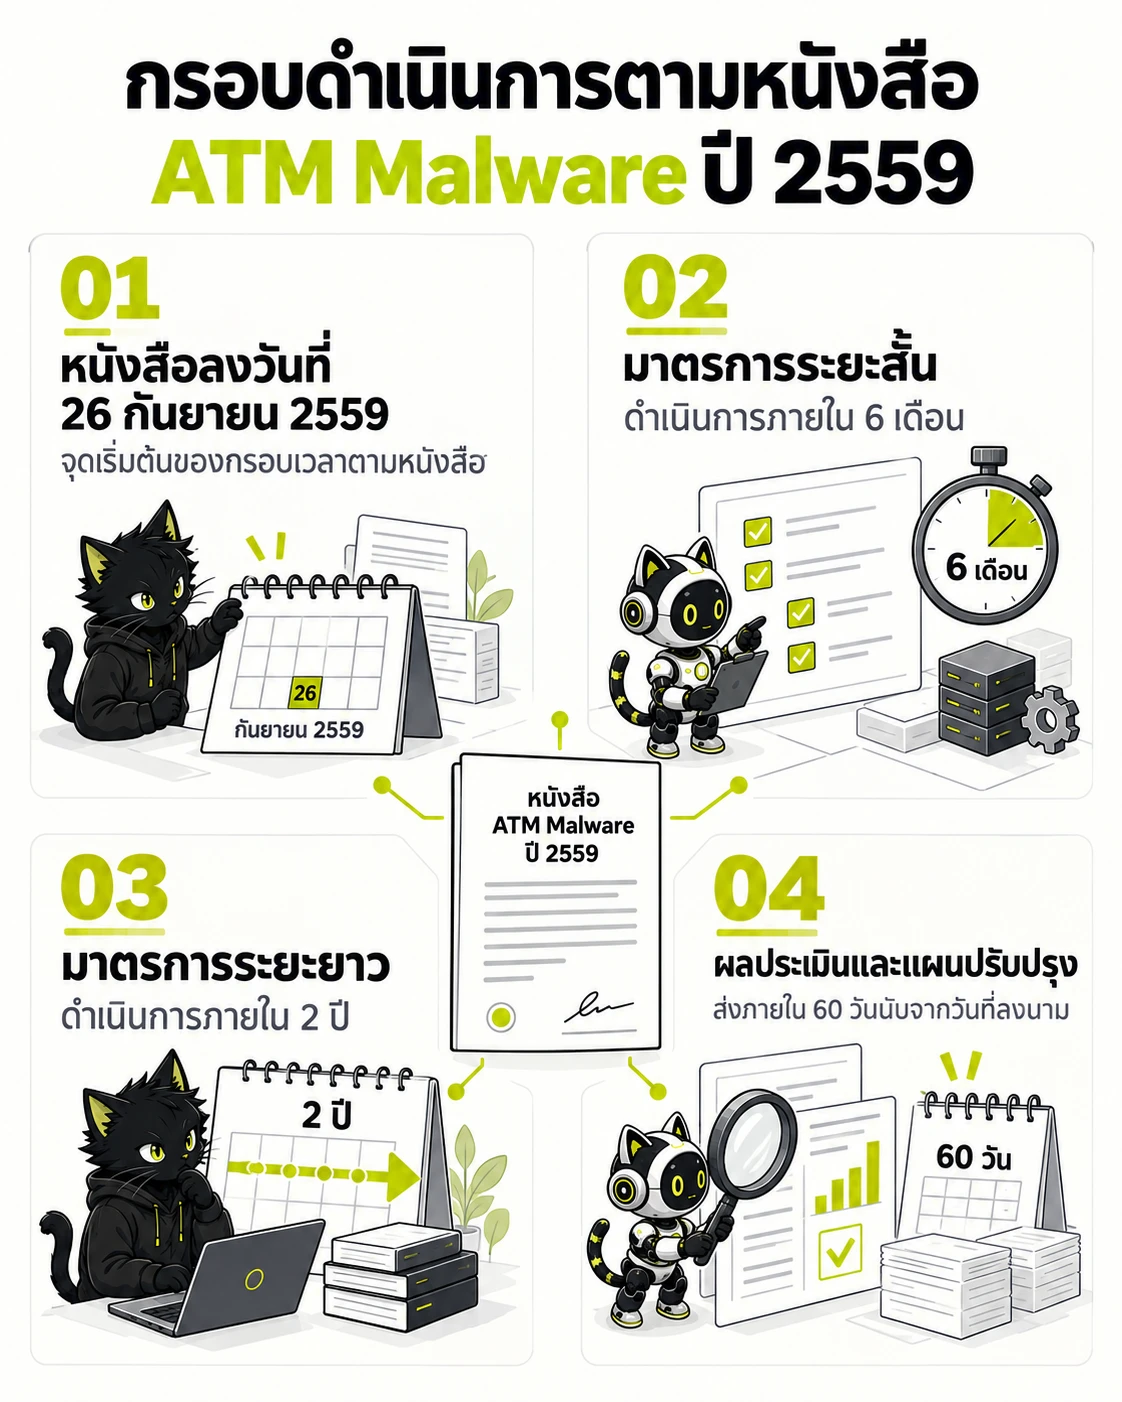
กรอบเวลาเหล่านี้เป็นข้อกำหนดในหนังสือปี 2559 ไม่ใช่รอบใหม่ที่เริ่มนับจากปัจจุบัน
- หนังสือลงวันที่ 26 กันยายน 2559 — จุดเริ่มต้นของกรอบเวลาตามหนังสือ
- มาตรการระยะสั้น — ดำเนินการภายใน 6 เดือน
- มาตรการระยะยาว — ดำเนินการภายใน 2 ปี
- ผลประเมินและแผนปรับปรุง — ส่งภายใน 60 วันนับจากวันที่ลงนาม
- หนังสือกำหนดให้ดำเนินมาตรการระยะสั้นให้แล้วเสร็จภายใน 6 เดือน และมาตรการระยะยาวภายใน 2 ปี นับจากวันที่หนังสือมีผลในปี 2559
- หน่วยงานกำกับการปฏิบัติงานและหน่วยงานตรวจสอบภายในต้องมีส่วนร่วมกำกับดูแลและประเมินการปฏิบัติตาม พร้อมส่งผลประเมินและแผนพัฒนา หรือแผนปรับปรุงภายใน 60 วันตามหนังสือ
- หน้านี้เป็นสรุปจากเอกสารปี 2559 ไม่ใช่การวินิจฉัยหน้าที่ปัจจุบันของสถาบันการเงิน ควรตรวจฉบับล่าสุดและข้อกำหนดเฉพาะที่ ธปท. ใช้บังคับกับองค์กรของตน
มาตรการระยะสั้น: สภาพตู้ Core PC และอุปกรณ์หน้างาน
มาตรการระยะสั้นของเอกสารผูกการตรวจสถานที่เข้ากับการลดช่องทางที่ทำให้ Core PC และอุปกรณ์สื่อสารถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต
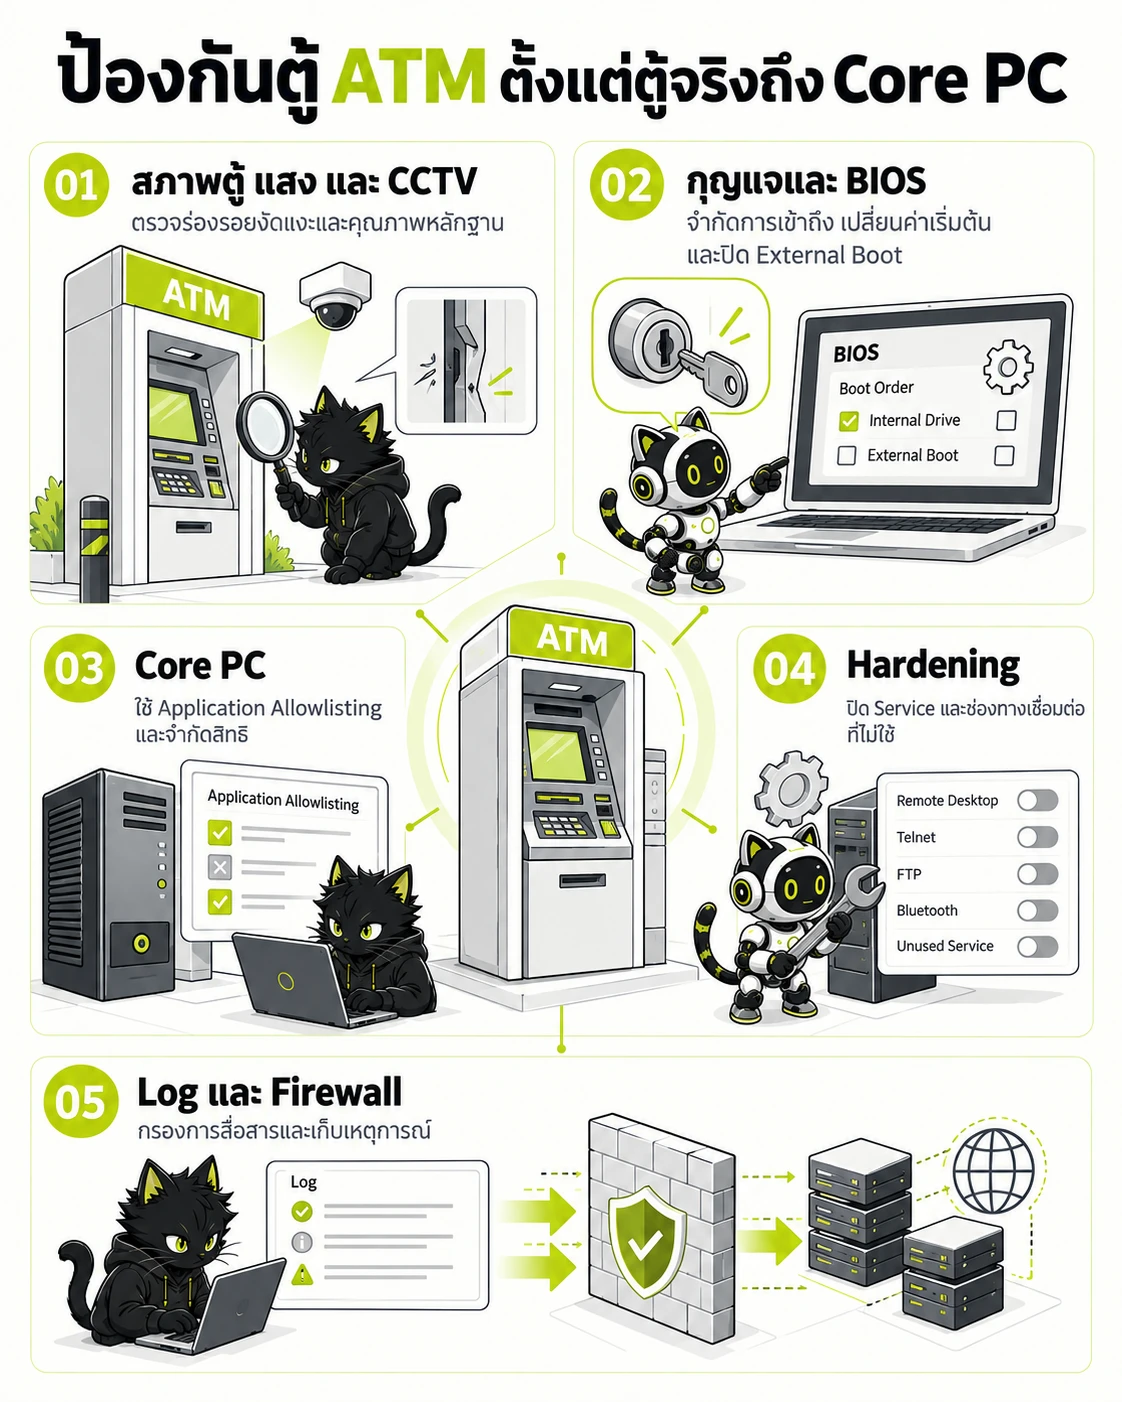
การป้องกันมัลแวร์เริ่มตั้งแต่การเข้าถึงทางกายภาพจนถึงโปรแกรมที่อนุญาตให้ทำงาน
- สภาพตู้ แสง และ CCTV — ตรวจร่องรอยงัดแงะและคุณภาพหลักฐาน
- กุญแจและ BIOS — จำกัดการเข้าถึง เปลี่ยนค่าเริ่มต้น และปิด External Boot
- Core PC — ใช้ Application Allowlisting และจำกัดสิทธิ
- Hardening — ปิด Service และช่องทางเชื่อมต่อที่ไม่ใช้
- Log และ Firewall — กรองการสื่อสารและเก็บเหตุการณ์
- ตรวจสภาพตู้ ATM อุปกรณ์สื่อสาร สายสื่อสาร จุดติดตั้ง แสงสว่าง และกล้องวงจรปิดอย่างสม่ำเสมอ โดยมี checklist เพื่อให้การตรวจสอบทำซ้ำได้
- ควบคุมการจัดเก็บและเบิกใช้กุญแจตู้ ATM และอุปกรณ์สื่อสาร รวมทั้งเปลี่ยนรหัสผ่านเริ่มต้นของ BIOS, Core PC และอุปกรณ์เครือข่ายให้ไม่ซ้ำกัน และเก็บรักษาอย่างรัดกุม
- กำหนด BIOS ไม่ให้อัปเดตอัตโนมัติ ปิดหรือจำกัดช่องทางเชื่อมต่ออุปกรณ์ภายนอก และกำหนดให้บูตจาก Primary Hard Disk เท่านั้นตามที่หนังสือระบุ
- ใช้การควบคุมให้โปรแกรมที่ได้รับอนุญาตเท่านั้นทำงานบนตู้ ATM, ทบทวนสิทธิ์ผู้ใช้, ปิดบริการหรือโปรแกรมที่ไม่จำเป็น, เปิด Firewall, จัดเก็บ Security/Event Log และทบทวน Hardening ของ Core PC
เครือข่าย การเติมเงิน และการกระทบยอด
เอกสารเชื่อมมาตรการทางเทคนิคเข้ากับการควบคุมงานปฏิบัติการ เพื่อให้ทั้งการสื่อสารและการจัดการเงินสดมีผู้รับผิดชอบและตรวจสอบย้อนหลังได้
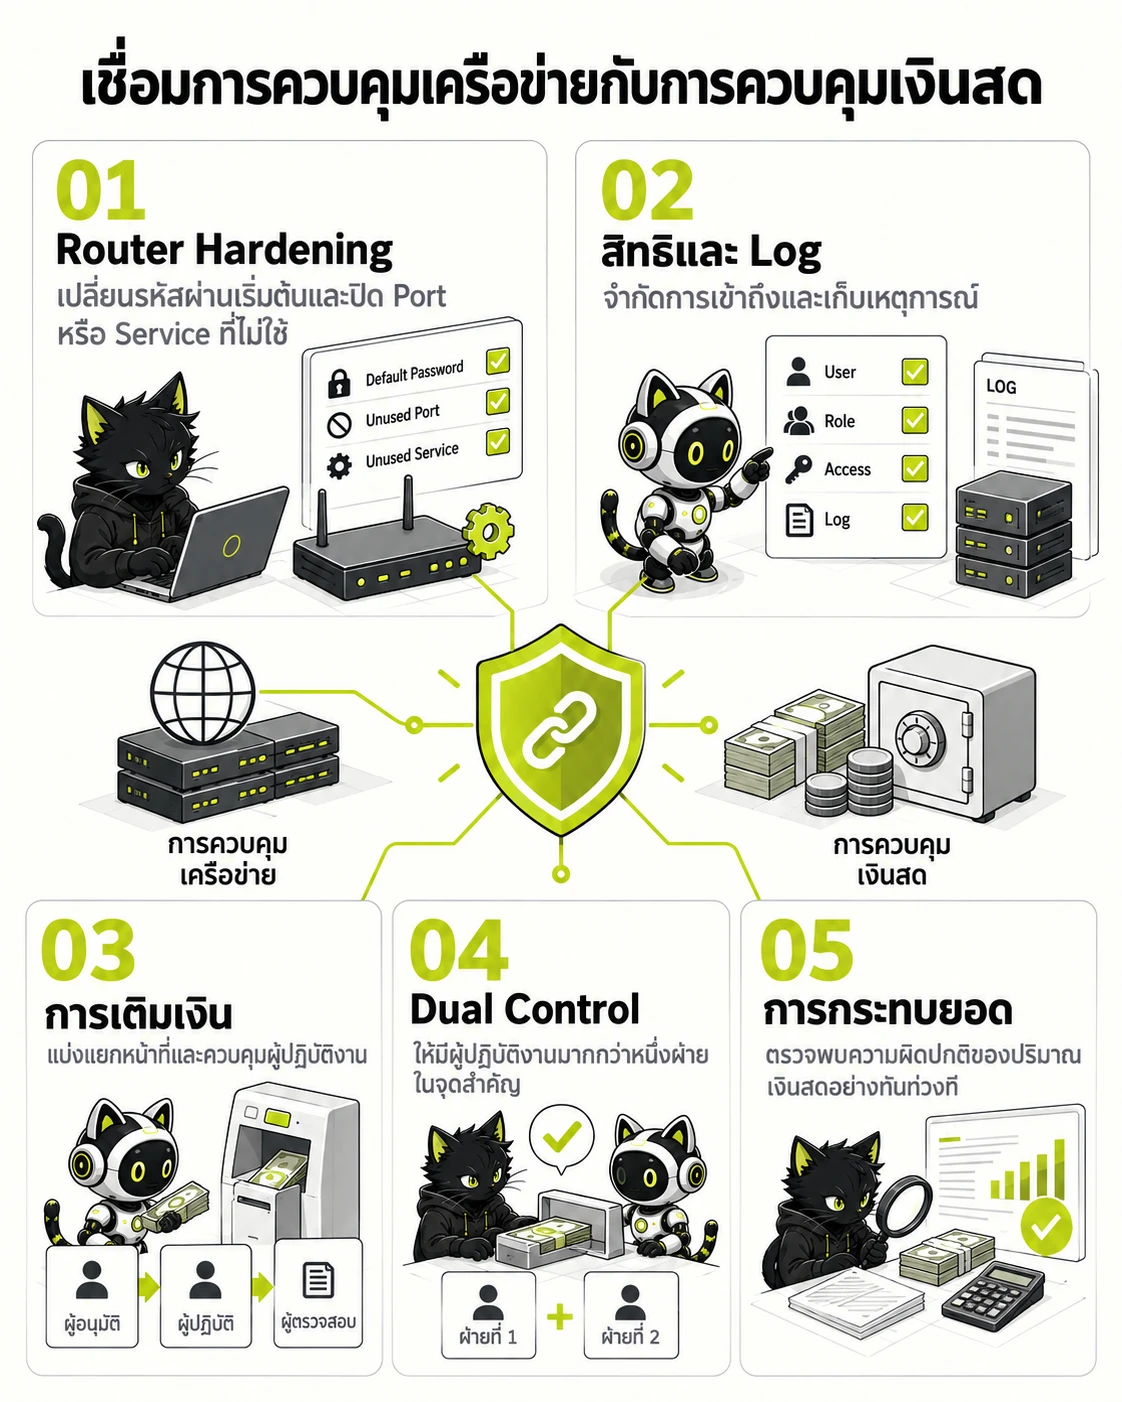
หลักฐานเครือข่ายและการควบคุมเงินสดต้องช่วยกันเปิดเผยความผิดปกติ
- Router Hardening — เปลี่ยนรหัสผ่านเริ่มต้นและปิด Port หรือ Service ที่ไม่ใช้
- สิทธิและ Log — จำกัดการเข้าถึงและเก็บเหตุการณ์
- การเติมเงิน — แบ่งแยกหน้าที่และควบคุมผู้ปฏิบัติงาน
- Dual Control — ให้มีผู้ปฏิบัติงานมากกว่าหนึ่งฝ่ายในจุดสำคัญ
- การกระทบยอด — ตรวจพบความผิดปกติของปริมาณเงินสดอย่างทันท่วงที
- ปรับรหัสผ่านเริ่มต้นของ Router, จำกัดสิทธิ์ตามความจำเป็น, เปลี่ยนรหัสผ่านตามรอบที่เหมาะสม, ปิดพอร์ตและบริการที่ไม่ใช้, ทำ Hardening อุปกรณ์ และเก็บ Security/Event Log
- ทบทวนการเติมเงินที่ตู้ ATM ให้สอดคล้องกับการควบคุมภายใน รวมถึงการแบ่งแยกหน้าที่, Dual Control และการสอบทานโดยผู้บังคับบัญชาที่มีความเป็นอิสระอย่างสม่ำเสมอ
- ทบทวนและปรับปรุงการกระทบยอดเงินที่ตู้ ATM เพื่อให้ตรวจพบความผิดปกติของปริมาณเงินสดได้ทันการณ์
มาตรการระยะยาว: เครือข่าย SDMS การเข้ารหัส และการแจ้งเตือน
มาตรการระยะยาวขยายจากการคุมตู้รายเครื่องไปสู่การออกแบบเครือข่าย ระบบจัดการซอฟต์แวร์ การพิสูจน์ตัวตน การเข้ารหัส และการติดตามเหตุการณ์ตลอดวงจรปฏิบัติการ
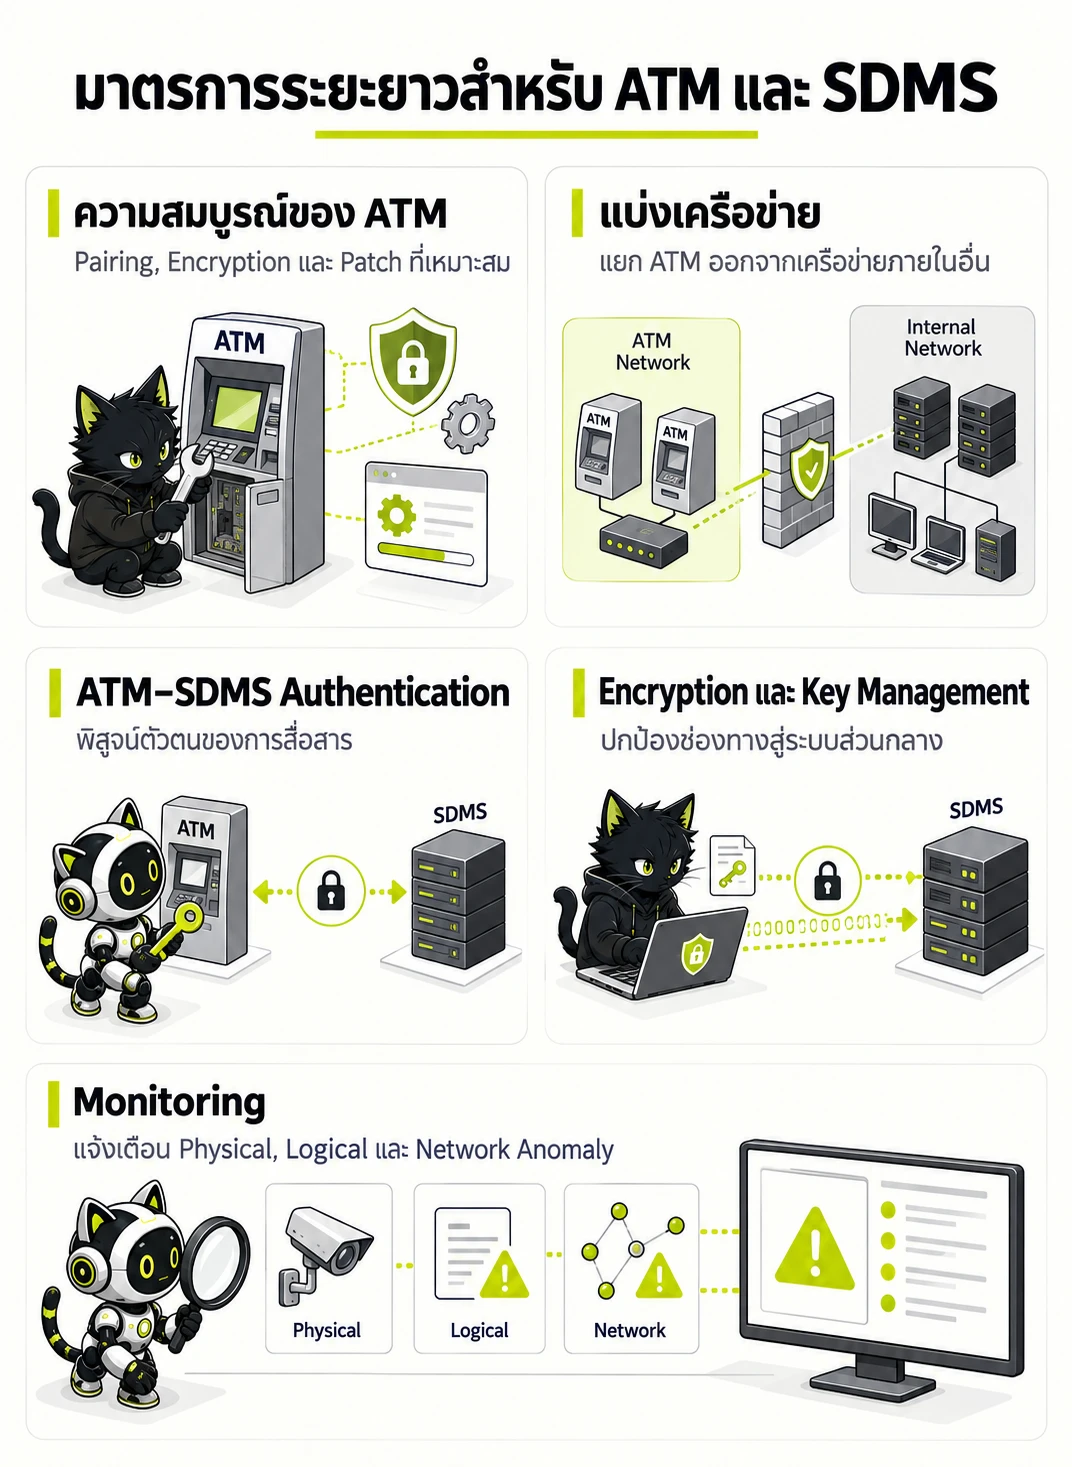
มาตรการระยะยาวต้องเชื่อมความสมบูรณ์ของตู้ เครือข่าย SDMS และการแจ้งเตือน
- ความสมบูรณ์ของ ATM — Pairing, Encryption และ Patch ที่เหมาะสม
- แบ่งเครือข่าย — แยก ATM ออกจากเครือข่ายภายในอื่น
- ATM–SDMS Authentication — พิสูจน์ตัวตนของการสื่อสาร
- Encryption และ Key Management — ปกป้องช่องทางสู่ระบบส่วนกลาง
- Monitoring — แจ้งเตือน Physical, Logical และ Network Anomaly
- จัดให้มีกระบวนการจัดการกุญแจตู้และมาตรฐานหรือกระบวนการสอบทานการทำงานของเจ้าหน้าที่ รวมทั้งใช้ Pairing Authentication ระหว่างเครื่องจ่ายเงินและ Core PC เมื่อทำได้ และเข้ารหัสข้อมูลในฮาร์ดดิสก์ด้วย Full Harddisk Encryption
- แยกเครือข่าย ATM ออกจากเครือข่ายภายในอื่น ควบคุมการเชื่อมต่อระหว่างตู้ ATM, SDMS และ ATM Host ด้วย Access Control List, ตรวจสอบความถูกต้องของการสื่อสารระหว่าง SDMS กับตู้ และเข้ารหัสช่องทางสื่อสารโดยมีกระบวนการจัดการกุญแจ
- สแกนและกำจัด Virus หรือ Malware ที่พบและดูแล Anti-Virus และ Anti-Malware บนระบบ SDMS, เปลี่ยนรหัสผ่านเริ่มต้น, จำกัดสิทธิ์, ทำ Hardening ระบบ และเก็บ Security/Event Log อย่างเพียงพอ
- มีระบบแจ้งเตือนความผิดปกติทางกายภาพ (Physical), ทางตรรกะระบบ (Logical) และทางเครือข่าย เช่น การเปิดหรืองัดแงะตู้ การติดตั้งอุปกรณ์หรือโปรแกรมแปลกปลอม และ Unplanned Reboot รวมถึงจำกัดผู้เข้าถึงชุดโปรแกรม Master, ตรวจ Malware ก่อนติดตั้ง และสอบทานการทำงานของเจ้าหน้าที่เป็นระยะ
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| มาตรการระยะสั้น (ว. 1180/2559) | สภาพตู้ Core PC รหัสผ่าน BIOS และการจำกัดโปรแกรมที่ทำงาน | ตู้ ATM, Core PC, อุปกรณ์สื่อสาร, Firewall, Security/Event Log | ให้แล้วเสร็จภายใน 6 เดือนนับจากหนังสือปี 2559 |
| มาตรการระยะยาว (ว. 1180/2559) | แยกเครือข่าย ATM เข้ารหัสสื่อสาร SDMS และการแจ้งเตือนความผิดปกติ | เครือข่าย ATM, SDMS, ATM Host, Full Harddisk Encryption, Pairing Authentication | ให้แล้วเสร็จภายใน 2 ปีนับจากหนังสือปี 2559 |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
หนังสือแนวปฏิบัติ ATM ของ ธปท. กำหนดให้ทำ Penetration Testing หรือไม่?
หนังสือ ว. 1180/2559 เป็นแนวปฏิบัติป้องกันความเสี่ยงจาก Malware บนตู้ ATM ไม่ได้กำหนดรอบ Penetration Testing รายปี เนื้อหาเน้นการคุมกายภาพ Core PC ระบบปฏิบัติการ เครือข่าย การเติมเงิน การกระทบยอด ระบบ SDMS และการแจ้งเตือนความผิดปกติ
มาตรการระยะสั้นและระยะยาวในหนังสือกำหนดกรอบเวลาอย่างไร?
หนังสือกำหนดให้ดำเนินมาตรการระยะสั้นให้แล้วเสร็จภายใน 6 เดือน และมาตรการระยะยาวภายใน 2 ปี นับจากวันที่หนังสือมีผลในปี 2559 พร้อมให้หน่วยงานกำกับการปฏิบัติงานและตรวจสอบภายในส่งผลประเมินและแผนพัฒนาภายใน 60 วันตามหนังสือ
