
Swift CSP และ CSCF กับการเตรียมประเมินความมั่นคงปลอดภัย
กำหนดขอบเขต เลือกมาตรการ และเตรียมหลักฐานสำหรับการประเมินอิสระและการยืนยันตนผ่าน KYC-SA
- กลุ่มเป้าหมาย
- องค์กรผู้ใช้งาน Swift ตามรูปแบบการเชื่อมต่อ
- รอบการทดสอบและทบทวน
- ยืนยันตนประจำปี ส่วนการทดสอบเป็นไปตามมาตรการที่ใช้
- ขอบเขตการทดสอบ
- ระบบและมาตรการที่ใช้กับสถาปัตยกรรมขององค์กร
- ความเสี่ยงที่เกี่ยวข้อง
- ความเสี่ยงต่อระบบ ข้อความธุรกรรม และความเชื่อมั่นของคู่ค้า
ขอบเขตของ Swift CSCF
CSCF กำหนดมาตรการบังคับและมาตรการแนะนำ โดยข้อที่ใช้ขึ้นอยู่กับรูปแบบการเชื่อมต่อขององค์กร
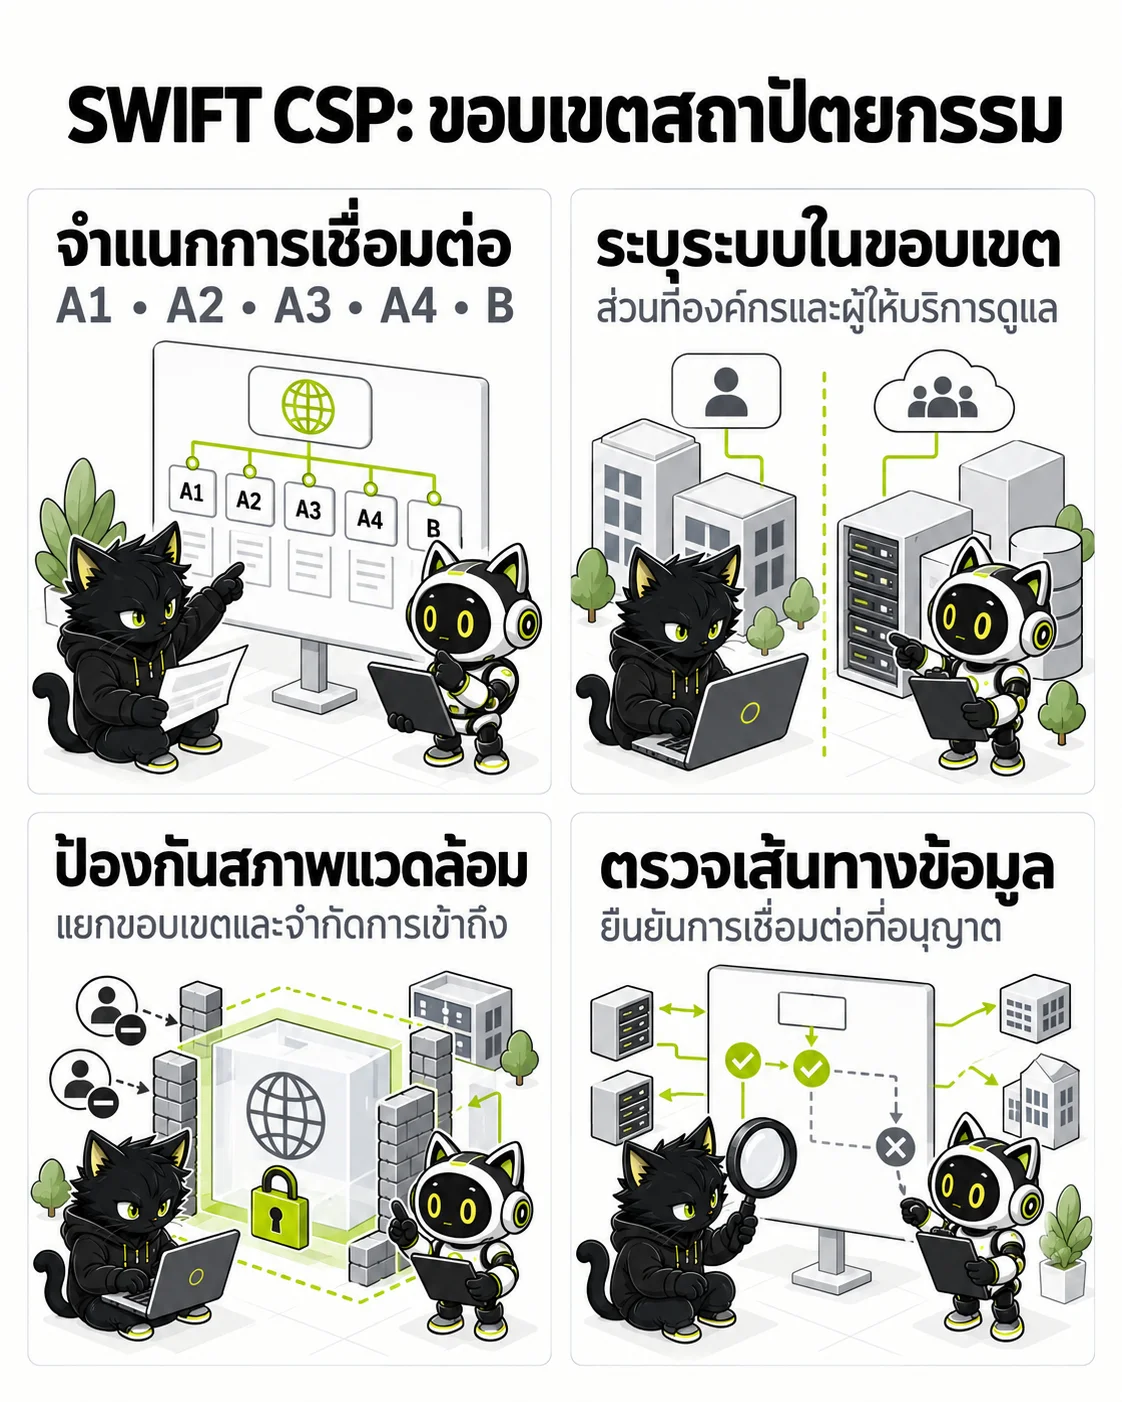
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- จำแนกการเชื่อมต่อ — A1 • A2 • A3 • A4 • B
- ระบุระบบในขอบเขต — ส่วนที่องค์กรและผู้ให้บริการดูแล
- ป้องกันสภาพแวดล้อม — แยกขอบเขตและจำกัดการเข้าถึง
- ตรวจเส้นทางข้อมูล — ยืนยันการเชื่อมต่อที่อนุญาต

- ใช้ Decision Tree ของ Swift จำแนก Architecture Type แล้วระบุระบบและความรับผิดชอบขององค์กรกับผู้ให้บริการ
- กรอบครอบคลุมการคุ้มครองสภาพแวดล้อม การจำกัดสิทธิ์เข้าถึง และการตรวจจับพร้อมตอบสนอง
- เลือกฉบับ CSCF ให้ตรงกับรอบการยืนยันตน และใช้ Security Guidance ของผลิตภัณฑ์ประกอบ
การประเมินอิสระและการยืนยันตน
การยืนยันตนประจำปีผ่าน KYC-SA ต้องมีการประเมินอิสระรองรับตาม Independent Assessment Framework (IAF)
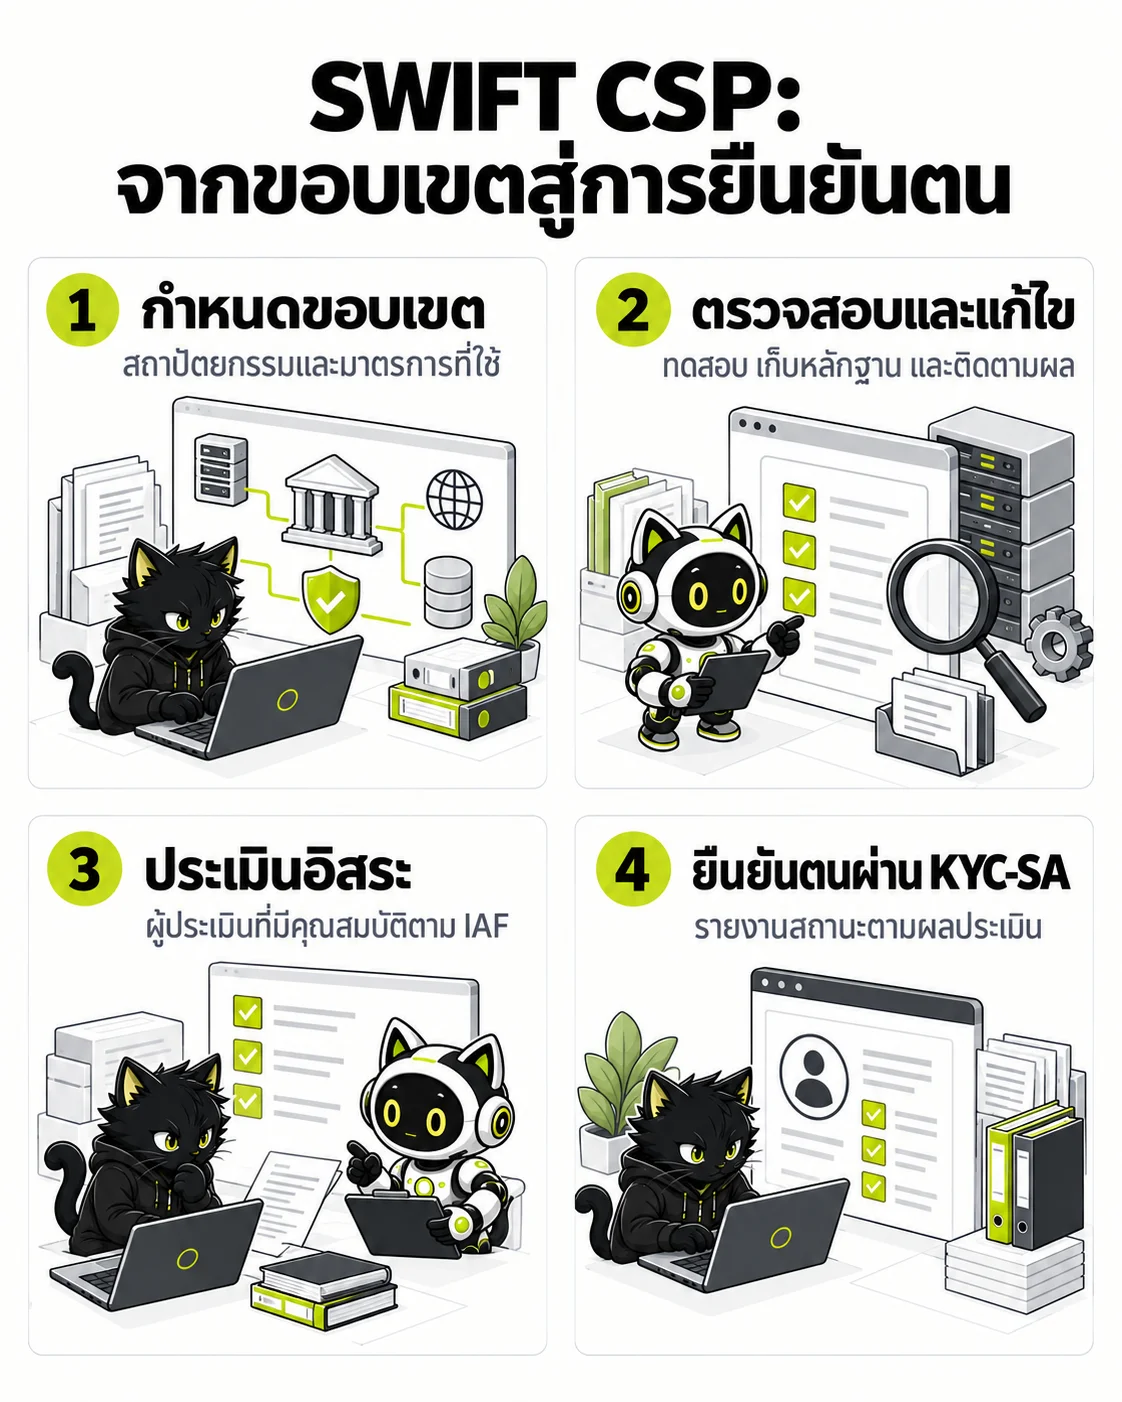
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- กำหนดขอบเขต — สถาปัตยกรรมและมาตรการที่ใช้
- ตรวจสอบและแก้ไข — ทดสอบ เก็บหลักฐาน และติดตามผล
- ประเมินอิสระ — ผู้ประเมินที่มีคุณสมบัติตาม IAF
- ยืนยันตนผ่าน KYC-SA — รายงานสถานะตามผลประเมิน
- ใช้หน่วยงานภายในที่เป็นอิสระ ผู้ประเมินภายนอก หรือทีมผสมที่มีคุณสมบัติตาม IAF
- เตรียมหลักฐานของมาตรการที่ใช้และติดตามการแก้ไขข้อบกพร่อง
- ยื่นสถานะผ่าน KYC-Security Attestation ระหว่างวันที่ 1 กรกฎาคม ถึง 31 ธันวาคมของรอบที่เกี่ยวข้อง
การเตรียมขอบเขตและหลักฐานทางเทคนิค
เลือกการทดสอบให้ตรงกับวัตถุประสงค์ ขอบเขต และรอบเวลาของมาตรการที่ใช้
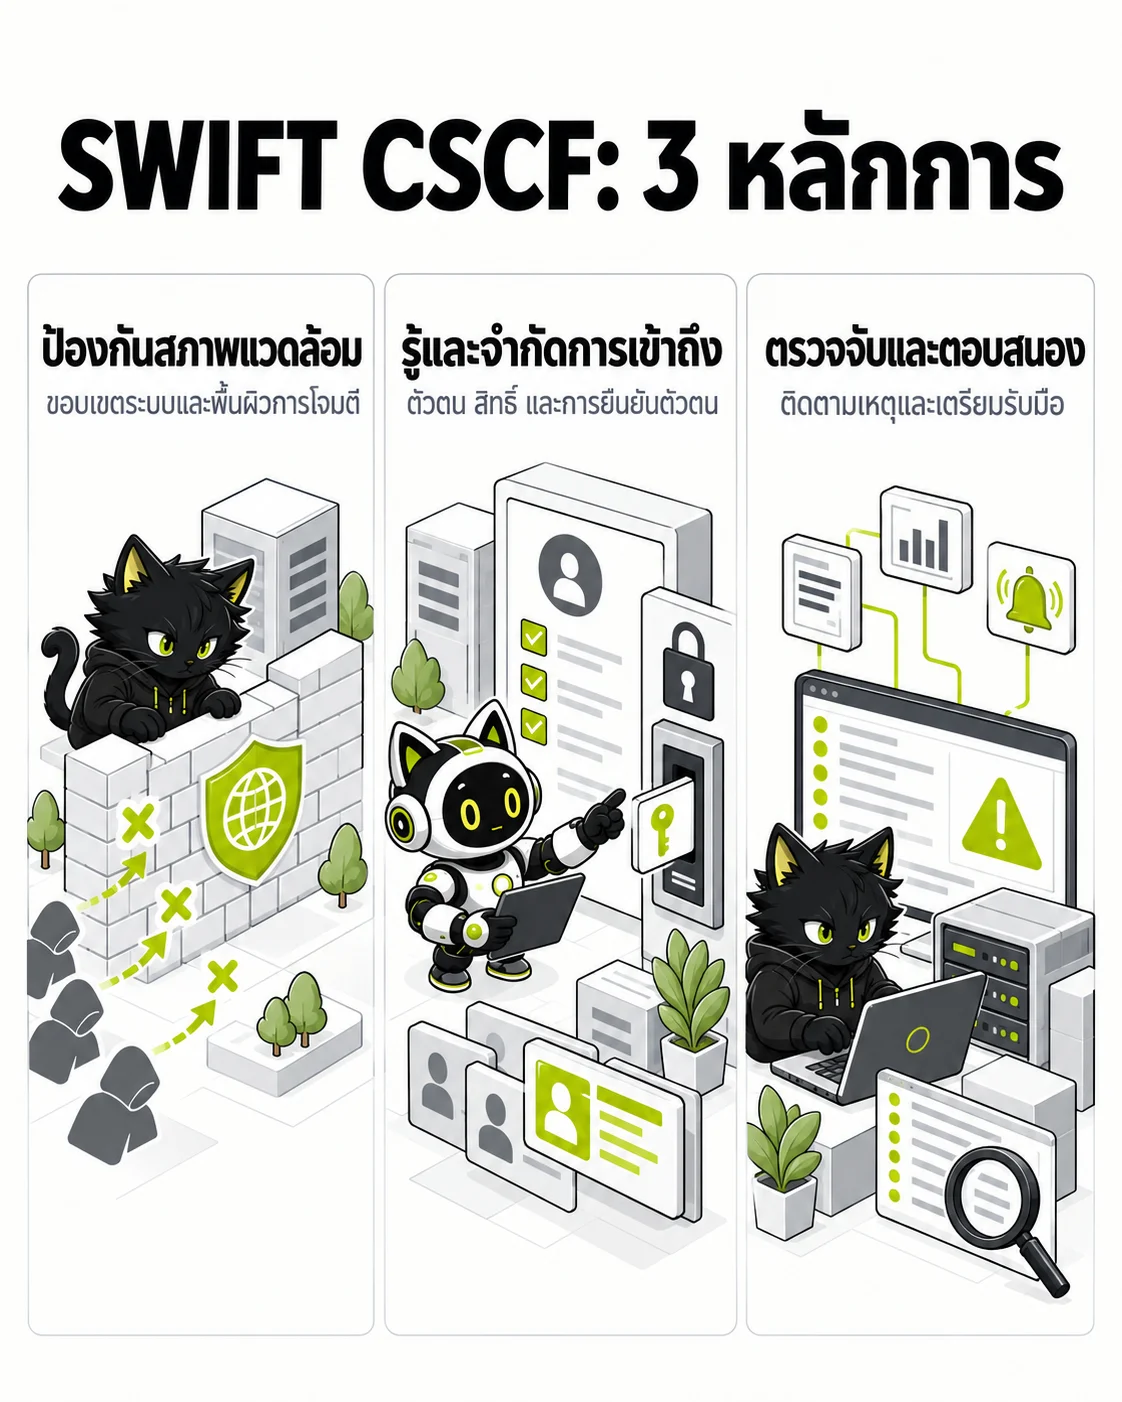
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- ป้องกันสภาพแวดล้อม — ขอบเขตระบบและพื้นผิวการโจมตี
- รู้และจำกัดการเข้าถึง — ตัวตน สิทธิ์ และการยืนยันตัวตน
- ตรวจจับและตอบสนอง — ติดตามเหตุและเตรียมรับมือ
- จัดทำผังระบบ เส้นทางข้อมูล และขอบเขตความรับผิดชอบ
- ทบทวนการแบ่งแยกระบบสำคัญ สิทธิ์เข้าถึง และการตรวจจับเหตุการณ์ตามมาตรการที่เกี่ยวข้อง
- ผล Pentest เป็นหลักฐานประกอบและไม่ทดแทนการประเมินมาตรการทั้งหมดหรือการยืนยันตน
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| CSCF | มาตรการที่ใช้กับองค์กร | เลือกตามสถาปัตยกรรมและความรับผิดชอบ | ตามมาตรการในฉบับที่ใช้กับรอบนั้น |
| IAF และ KYC-SA | การประเมินอิสระและการยืนยันตน | ประเมินมาตรการบังคับที่เกี่ยวข้อง | ยืนยันตนประจำปีในช่วง 1 กรกฎาคม ถึง 31 ธันวาคม |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
ใครทำการประเมินอิสระได้?
ใช้หน่วยงานภายในที่เป็นอิสระ ผู้ประเมินภายนอก หรือทีมผสมที่มีคุณสมบัติตาม IAF
กำหนดขอบเขตทดสอบอย่างไร?
เลือกการทดสอบให้ตรงกับวัตถุประสงค์ ขอบเขต และรอบเวลาของมาตรการที่ใช้
การใช้ Service Bureau หรือคลาวด์กำหนด Architecture Type ได้ทันทีหรือไม่?
การใช้บริการภายนอกเพียงอย่างเดียวไม่เพียงพอที่จะสรุป Architecture Type ต้องใช้ Decision Tree ของ Swift และระบุความรับผิดชอบที่เกี่ยวข้อง