
SOC 2 Type II และหลักฐานจากการทดสอบความปลอดภัย
SOC 2 Type II ประเมินการออกแบบและประสิทธิผลของมาตรการควบคุมตลอดช่วงเวลาที่ระบุ ผลทดสอบเจาะระบบอาจใช้สนับสนุนหลักฐานตามความเสี่ยง ข้อผูกพันในการให้บริการ และมาตรการที่ใช้ในการตรวจประเมิน
- กลุ่มเป้าหมาย
- ผู้ให้บริการเทคโนโลยี ผู้ให้บริการคลาวด์ SaaS ฟินเทค และศูนย์ข้อมูลที่จัดเก็บหรือประมวลผลข้อมูลของลูกค้า
- รอบการทดสอบและทบทวน
- ประเมินประสิทธิผลตลอดช่วงเวลาที่ระบุ และกำหนดการทดสอบตามความเสี่ยงและมาตรการที่ใช้
- ขอบเขตการทดสอบ
- Trust Services Criteria หมวด Security (CC7.1), ขอบเขตคลาวด์, โครงสร้างพื้นฐาน, ซอฟต์แวร์ SaaS, API และระบบ CI/CD
- ความเสี่ยงที่เกี่ยวข้อง
- รายงานจาก CPA Auditor ติดข้อยกเว้น (Qualified Opinion), สูญเสียความเชื่อมั่นจากลูกค้าองค์กร และไม่ผ่านเกณฑ์จัดซื้อจัดจ้างระดับสากล
SOC 2 และความแตกต่างระหว่าง Type I กับ Type II
รายงาน SOC 2 ใช้ Trust Services Criteria เพื่อประเมินมาตรการควบคุมขององค์กรผู้ให้บริการ
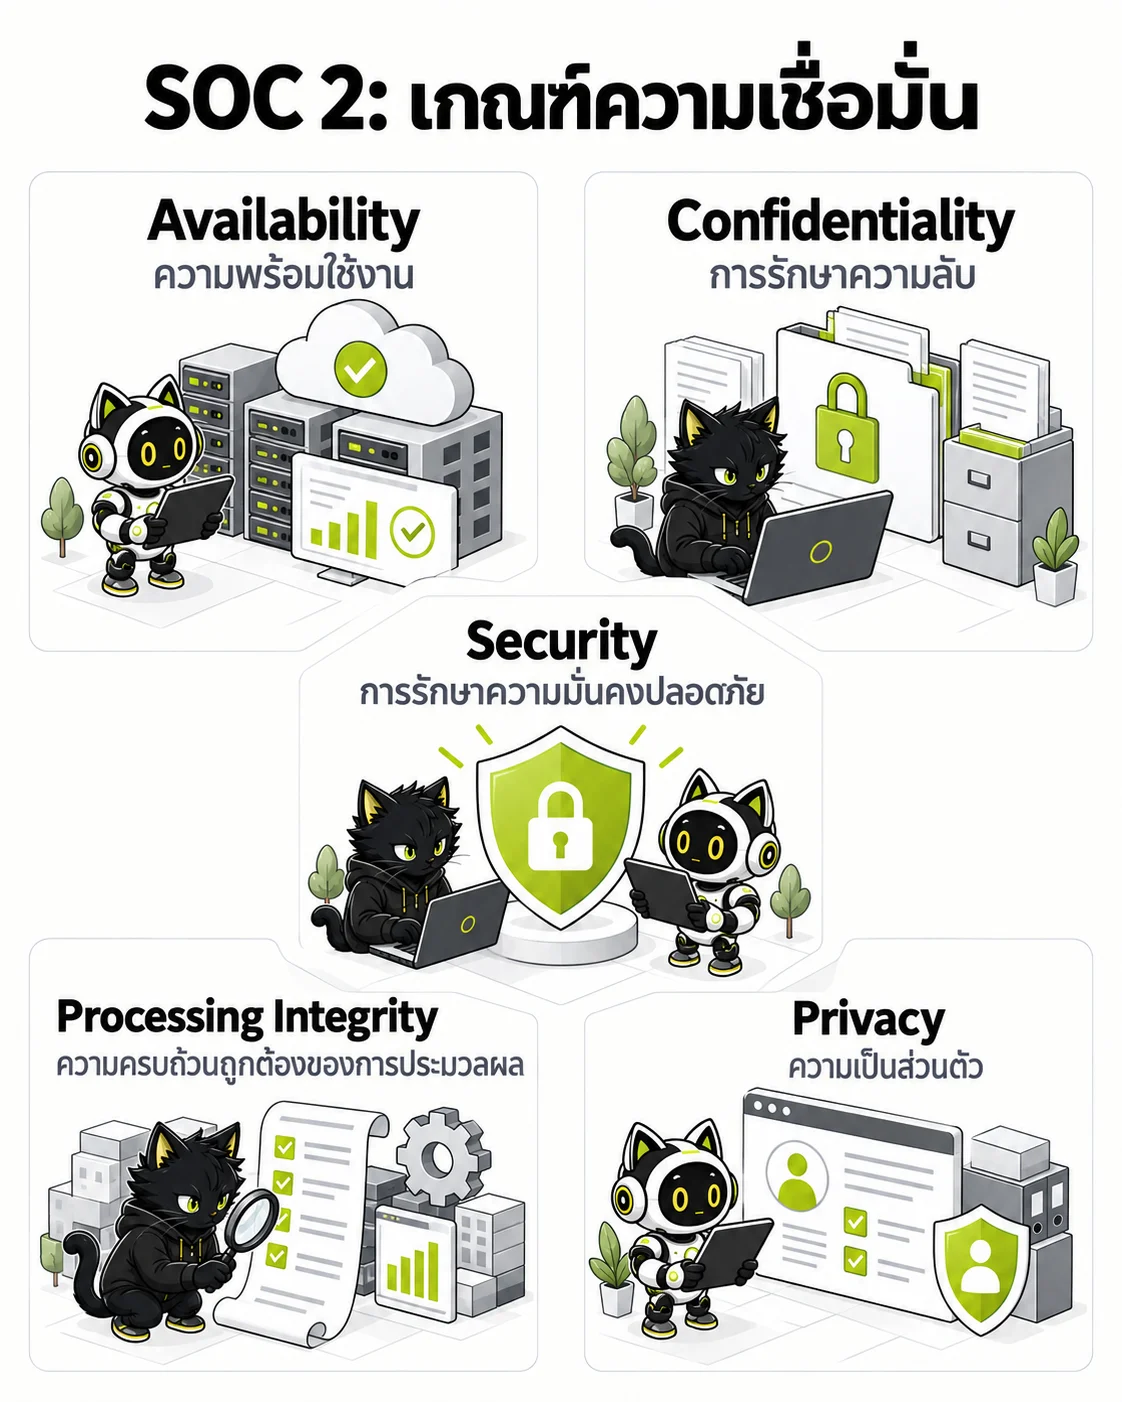
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- Security — การรักษาความมั่นคงปลอดภัย
- Availability — ความพร้อมใช้งาน
- Confidentiality — การรักษาความลับ
- Processing Integrity — ความครบถ้วนถูกต้องของการประมวลผล
- Privacy — ความเป็นส่วนตัว

- Trust Services Criteria ครอบคลุม Security, Availability, Processing Integrity, Confidentiality และ Privacy โดยกำหนดหมวดที่เกี่ยวข้องกับบริการและขอบเขตการตรวจประเมิน
- Type I ประเมินการออกแบบมาตรการควบคุม ณ วันที่ระบุ ส่วน Type II รวมการประเมินประสิทธิผลการทำงานตลอดช่วงเวลาที่ระบุ
- กำหนดขอบเขตระบบ บริการ ข้อผูกพัน และช่วงเวลาตรวจประเมินร่วมกับผู้สอบบัญชีก่อนวางแผนหลักฐาน
บทบาทของผลทดสอบต่อ CC4.1 และ CC7.1
เชื่อมหลักฐานทางเทคนิคกับวัตถุประสงค์ของมาตรการที่องค์กรใช้
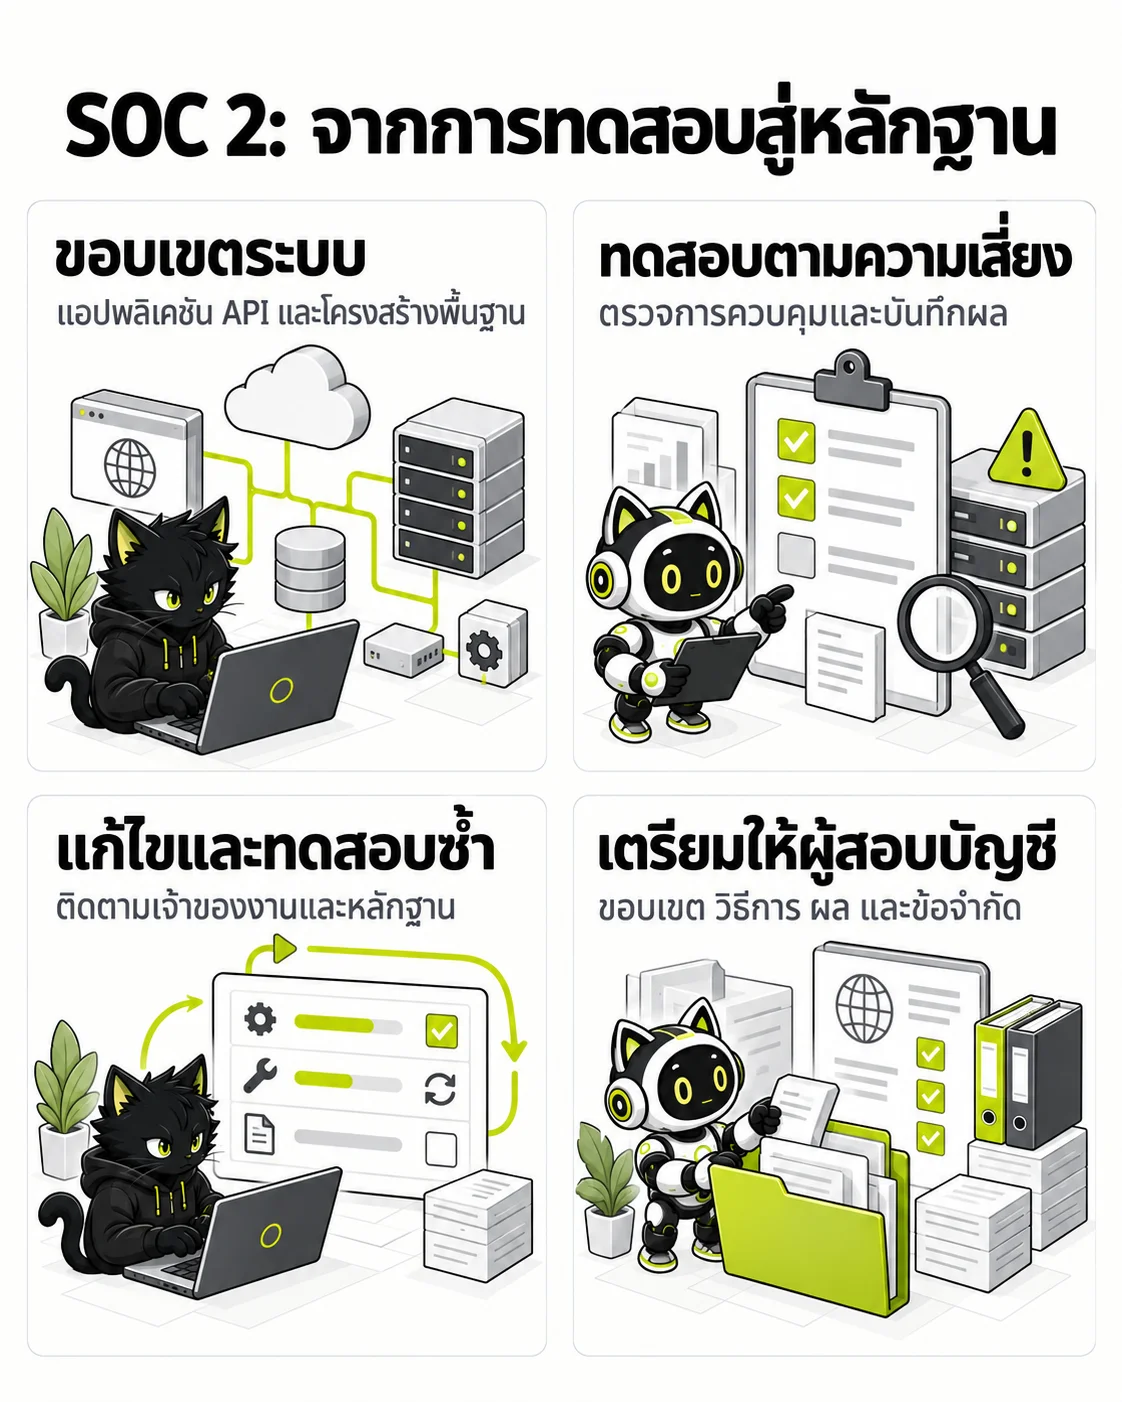
ภาพสรุปเพื่อประกอบการอ่าน โปรดพิจารณาขอบเขตและรายละเอียดในบทความ
- ขอบเขตระบบ — แอปพลิเคชัน API และโครงสร้างพื้นฐาน
- ทดสอบตามความเสี่ยง — ตรวจการควบคุมและบันทึกผล
- แก้ไขและทดสอบซ้ำ — ติดตามเจ้าของงานและหลักฐาน
- เตรียมให้ผู้สอบบัญชี — ขอบเขต วิธีการ ผล และข้อจำกัด
- CC4.1 เชื่อมกับ COSO Principle 16 ว่าด้วยการประเมินอย่างต่อเนื่องหรือแยกต่างหากเพื่อพิจารณาว่าการควบคุมภายในมีอยู่และทำงาน
- CC7.1 กล่าวถึงการตรวจจับและติดตามการเปลี่ยนแปลงการตั้งค่าที่ทำให้เกิดช่องโหว่ รวมถึงความเสี่ยงจากช่องโหว่ที่ค้นพบใหม่
- กำหนดขอบเขต วิธีทดสอบ ความถี่ คุณสมบัติผู้ทดสอบ และหลักฐานให้สอดคล้องกับความเสี่ยงและมาตรการที่ใช้ โดยหารือกับผู้สอบบัญชี
- เลือกใช้ VA, Pentest หรือวิธีตรวจอื่นตามวัตถุประสงค์ของมาตรการ ความถี่และการใช้ผู้ทดสอบภายนอกขึ้นอยู่กับมาตรการที่องค์กรใช้
การแก้ไขจุดอ่อนและหลักฐานสำหรับผู้สอบบัญชี
จัดเก็บหลักฐานที่ตรวจสอบย้อนกลับได้และอธิบายข้อจำกัดของผลทดสอบ
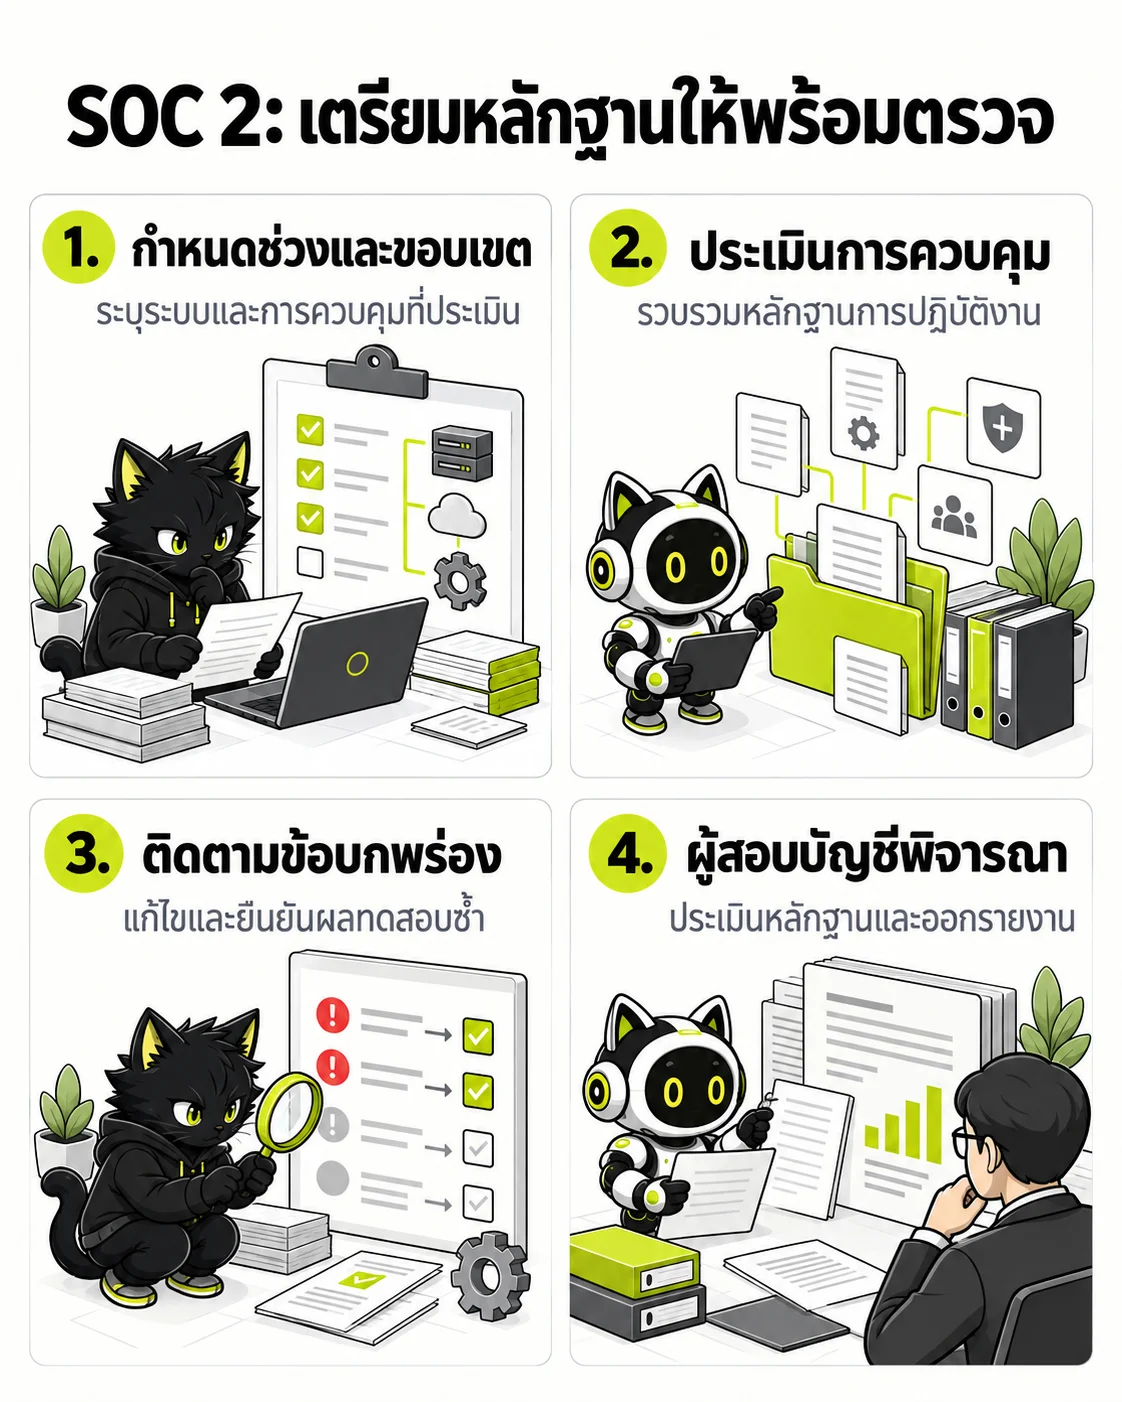
ตัวอย่างการเตรียมหลักฐานระหว่างช่วงตรวจประเมิน Type II ผู้สอบบัญชีเป็นผู้ประเมินหลักฐานและให้ความเห็น ผล Pentest ไม่ได้รับประกันความเห็นในรายงาน
- กำหนดช่วงและขอบเขต — ระบุระบบและการควบคุมที่ประเมิน
- ประเมินการควบคุม — รวบรวมหลักฐานการปฏิบัติงาน
- ติดตามข้อบกพร่อง — แก้ไขและยืนยันผลทดสอบซ้ำ
- ผู้สอบบัญชีพิจารณา — ประเมินหลักฐานและออกรายงาน
- CC4.2 กล่าวถึงการประเมินและสื่อสารข้อบกพร่องของการควบคุมภายในให้ผู้รับผิดชอบดำเนินการแก้ไขอย่างทันเวลา
- กำหนดผู้รับผิดชอบและกรอบเวลาแก้ไขตามความเสี่ยง นโยบาย และข้อผูกพันขององค์กร พร้อมตรวจยืนยันประสิทธิผล
- รายงานผลทดสอบและผลตรวจซ้ำอาจใช้เป็นหลักฐานประกอบการตรวจประเมิน โดยต้องสอดคล้องกับขอบเขตและช่วงเวลาที่เกี่ยวข้อง
- เอกสารสรุปผลทดสอบควรระบุขอบเขต วันที่ วิธีการ และข้อจำกัด ไม่ใช่รายงานรับรอง SOC 2 หรือการรับประกันความปลอดภัย ผลทดสอบไม่รับประกันความเห็นของผู้สอบบัญชี
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| Trust Services Criteria CC4.1 | การประเมินมาตรการควบคุม | ประเมินว่าการควบคุมภายในมีอยู่และทำงาน โดยเลือกวิธีและหลักฐานตามมาตรการที่ใช้ | ตามกระบวนการประเมินที่องค์กรกำหนดให้สอดคล้องกับความเสี่ยง |
| Trust Services Criteria CC7.1 | การติดตามการตั้งค่าและช่องโหว่ | ตรวจจับการเปลี่ยนแปลงที่ทำให้เกิดช่องโหว่และความเสี่ยงจากช่องโหว่ที่ค้นพบใหม่ | ตามความเสี่ยงและมาตรการที่ใช้ในการตรวจประเมิน |
| Trust Services Criteria CC4.2 | การประเมินและสื่อสารข้อบกพร่อง | แจ้งผู้รับผิดชอบให้ดำเนินการแก้ไขและเก็บหลักฐานติดตามผล | อย่างทันเวลาตามความเสี่ยงและข้อผูกพันขององค์กร |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
Type I และ Type II ต่างกันอย่างไร?
Type I ประเมินการออกแบบมาตรการควบคุม ณ วันที่ระบุ ส่วน Type II รวมการประเมินประสิทธิผลการทำงานตลอดช่วงเวลาที่ระบุ
SOC 2 กำหนดให้ทุกองค์กรทำ Pentest ปีละครั้งโดยบริษัทภายนอกหรือไม่?
กำหนดขอบเขต วิธีทดสอบ ความถี่ คุณสมบัติผู้ทดสอบ และหลักฐานให้สอดคล้องกับความเสี่ยงและมาตรการที่ใช้ โดยหารือกับผู้สอบบัญชี เลือกใช้ VA, Pentest หรือวิธีตรวจอื่นตามวัตถุประสงค์ของมาตรการ ความถี่และการใช้ผู้ทดสอบภายนอกขึ้นอยู่กับมาตรการที่องค์กรใช้
ควรส่งรายงานทดสอบให้ผู้สอบบัญชีและผู้ใช้บริการอย่างไร?
จัดส่งหลักฐานที่เกี่ยวข้องกับมาตรการและขอบเขตการตรวจประเมินผ่านช่องทางที่ปลอดภัย สำหรับผู้ใช้บริการอาจจัดทำสรุปที่ไม่เปิดเผยรายละเอียดช่องโหว่ พร้อมระบุขอบเขตและข้อจำกัดของผลทดสอบ