
สำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย
IT Risk พ.ศ. 2563 กำหนดหลักเกณฑ์การกำกับดูแลและบริหารจัดการความเสี่ยงด้านเทคโนโลยีสารสนเทศสำหรับบริษัทประกันชีวิตและบริษัทประกันวินาศภัย
- กลุ่มเป้าหมายที่บังคับใช้
- บริษัทประกันชีวิตและบริษัทประกันวินาศภัยตามประกาศด้าน IT พ.ศ. 2563 ของแต่ละประเภท นายหน้าประกันภัยและผู้ให้บริการ InsurTech ต้องตรวจข้อกำหนดที่ใช้กับบทบาทของตนแยกต่างหาก
- ความถี่ในการทดสอบ
- ทดสอบเจาะระบบ Internet-facing โดยผู้เชี่ยวชาญภายนอกอย่างสม่ำเสมอ หรือทุกครั้งที่มีการเปลี่ยนแปลงระบบอย่างมีนัยสำคัญ (ข้อ 21(6))
- ขอบเขตการทดสอบ
- ระบบออกกรมธรรม์ออนไลน์, แอปพลิเคชันรับแจ้งเคลม, Web Portal ลูกค้าและตัวแทน, Insurance API, Core Database
- ความเสี่ยงหากไม่ปฏิบัติตาม
- การเข้าตรวจสอบพิเศษจาก คปภ., คำสั่งปรับปรุงระบบเร่งด่วน และความเสี่ยงถูกสั่งระงับการให้บริการ
การทดสอบเจาะระบบและการบริหารความเสี่ยง IT ตามประกาศ คปภ.
ประกาศ คปภ. กำหนดให้บริษัทประกันภัยต้องจัดให้มีผู้เชี่ยวชาญภายนอกทดสอบเจาะระบบ Internet-facing ควบคู่กับการบริหารจัดการช่องโหว่และแผนจัดการความเสี่ยง (Risk Treatment Plan)
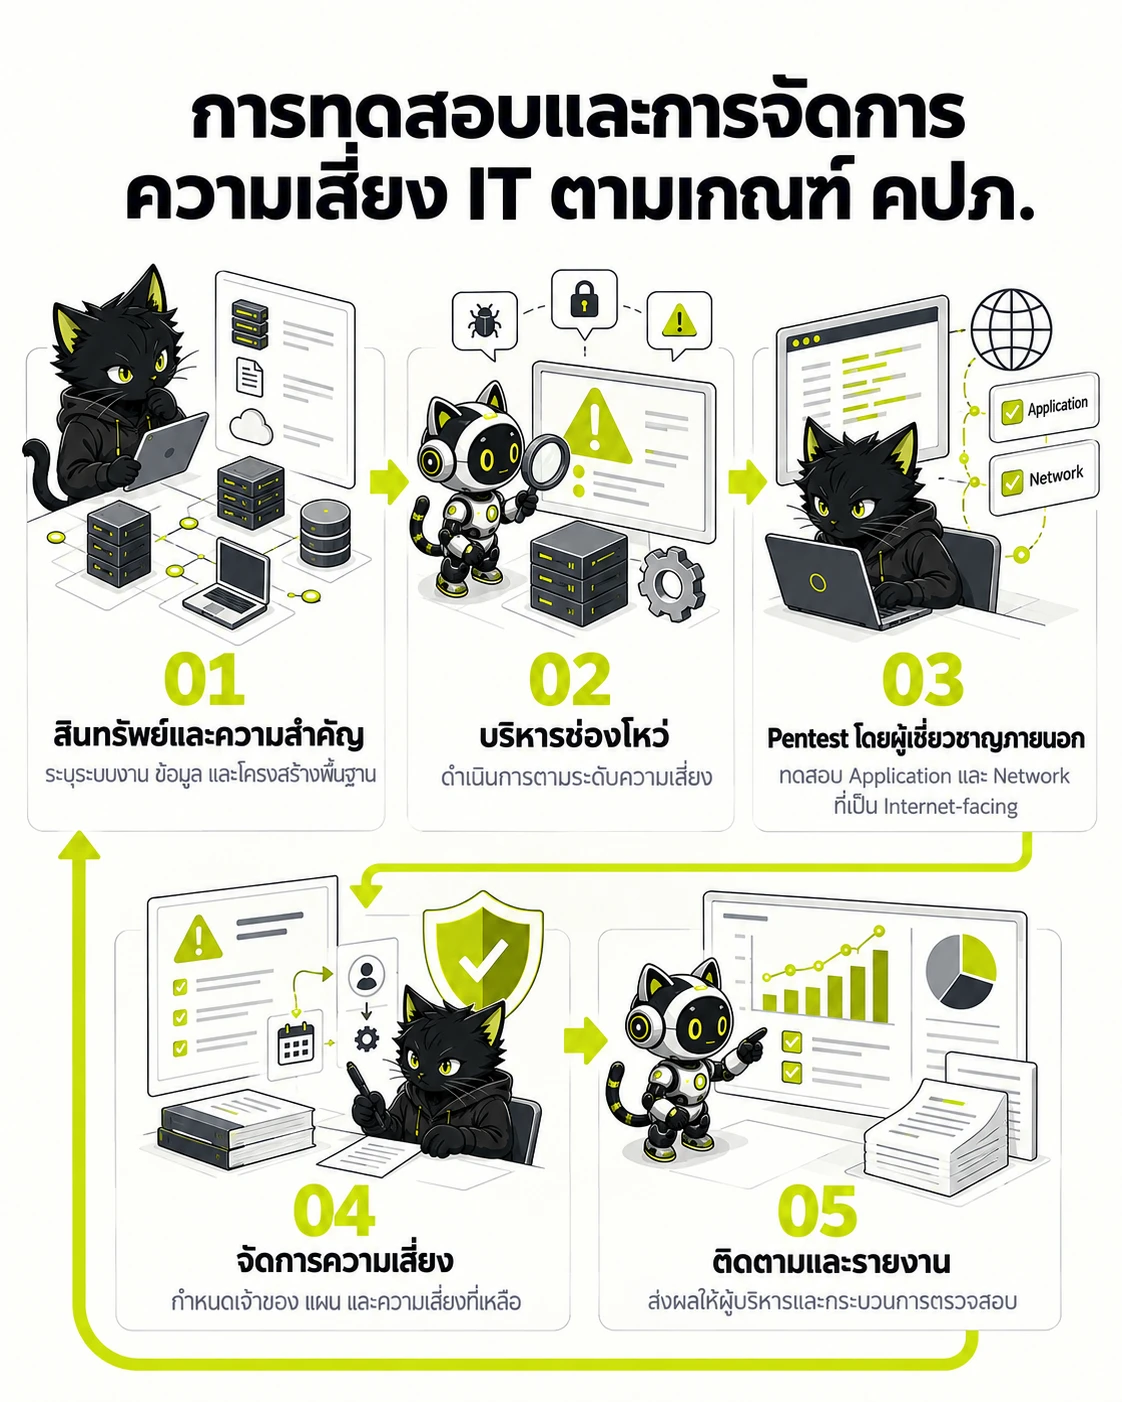
ผลทดสอบต้องเข้าสู่ Risk Treatment การติดตาม และการรายงานของบริษัท
- สินทรัพย์และความสำคัญ — ระบุระบบงาน ข้อมูล และโครงสร้างพื้นฐาน
- บริหารช่องโหว่ — ดำเนินการตามระดับความเสี่ยง
- Pentest โดยผู้เชี่ยวชาญภายนอก — ทดสอบ Application และ Network ที่เป็น Internet-facing
- จัดการความเสี่ยง — กำหนดเจ้าของ แผน และความเสี่ยงที่เหลือ
- ติดตามและรายงาน — ส่งผลให้ผู้บริหารและกระบวนการตรวจสอบ
- จัดทำบัญชีทรัพย์สินสารสนเทศและการจัดระดับความสำคัญของ Core Insurance System, Customer และ Agent Portal, Mobile Application, Insurance API ตลอดจนโครงสร้างพื้นฐานสำคัญ
- ข้อ 21(6) กำหนดให้จัดให้มีผู้เชี่ยวชาญจากภายนอกทดสอบเจาะระบบ (Penetration Testing) บน Application และ Network ที่เป็น Internet-facing อย่างสม่ำเสมอ หรือทุกครั้งที่มีการเปลี่ยนแปลงระบบอย่างมีนัยสำคัญ
- เชื่อมโยงผลการทดสอบเข้าสู่กระบวนการประเมินความเสี่ยง (Risk Assessment) โดยส่งต่อข้อค้นพบไปยังผู้รับผิดชอบมาตรการควบคุม (Control Owner), แผนจัดการความเสี่ยง (Risk Treatment), กำหนดเวลาแล้วเสร็จ และหลักฐาน Retest เพื่อยืนยันประสิทธิผลของ Control
- นำผลการประเมินความเสี่ยงและหลักฐานการทดสอบความปลอดภัยเสนอต่อคณะกรรมการบริหารความเสี่ยงและคณะกรรมการบริษัท เพื่อรองรับการตรวจสอบด้าน IT ประจำปี (IT Audit ตามข้อ 34 และ 35)
OFFICE OF INSURANCE COMMISSION / IT RISK
ข้อกำหนดการทดสอบเจาะระบบและการบริหารความเสี่ยง IT ของ คปภ.
- ใช้บังคับกับบริษัทประกันชีวิตและบริษัทประกันวินาศภัยภายใต้การกำกับของสำนักงาน คปภ. เพื่อวางกรอบ IT Governance, Information Asset Management, IT Risk Management และ Cybersecurity Control ที่เหมาะสม
- ข้อ 21(6) กำหนดชัดเจนให้จัดให้มีผู้เชี่ยวชาญจากภายนอกทำหน้าที่ทดสอบเจาะระบบ (Penetration Testing) โดยเฉพาะระบบงาน (Application) และระบบเครือข่าย (Network) ที่มีการเชื่อมต่อกับระบบเครือข่ายสื่อสารสาธารณะ (Internet-facing) อย่างสม่ำเสมอ หรือทุกครั้งที่มีการเปลี่ยนแปลงระบบอย่างมีนัยสำคัญ
- ต้องดำเนินการควบคู่กับการบริหารจัดการช่องโหว่ (Vulnerability Management) และการติดตามเฝ้าระวังภัยคุกคาม (Security Monitoring) ตามระดับความเสี่ยง โดยเลือกขอบเขตจาก Information Asset Inventory และผลการประเมินความเสี่ยง (Risk Assessment)
- ระบบสำคัญที่ต้องครอบคลุม ได้แก่ ระบบออกกรมธรรม์ออนไลน์, แอปพลิเคชันรับแจ้งเคลม, Customer และ Agent Portal, Mobile Application, Insurance API, External-facing System ตลอดจน Core Insurance System และฐานข้อมูลผู้เอาประกันภัย
- ผลการทดสอบต้องเชื่อมโยงเข้าสู่แผนจัดการความเสี่ยง (Risk Treatment Plan) กำหนดผู้รับผิดชอบมาตรการควบคุม (Control Owner) และจัดเก็บหลักฐานการทดสอบซ้ำ (Retest) เพื่อรายงานต่อคณะกรรมการบริษัทและรองรับการตรวจสอบ IT Audit ประจำปี
ประกาศ คปภ. กำหนดให้ทดสอบเจาะระบบ Internet-facing โดยผู้เชี่ยวชาญภายนอกอย่างสม่ำเสมอหรือเมื่อมี Significant Change โดยผลการทดสอบเชิงเทคนิคจะทำหน้าที่เป็นหลักฐานยืนยันประสิทธิผลของมาตรการควบคุม เพื่อประกอบการบริหารความเสี่ยงด้าน IT และการตรวจสอบระบบสารสนเทศประจำปี
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| ประกาศ คปภ. พ.ศ. 2563 ข้อ 21(6) | การทดสอบเจาะระบบงานและเครือข่าย Internet-facing โดยผู้เชี่ยวชาญภายนอก | ระบบออกกรมธรรม์ออนไลน์, แอปพลิเคชันรับแจ้งเคลม, Web Portal, Insurance API, Core Database | อย่างสม่ำเสมอ หรือเมื่อมีการเปลี่ยนแปลงมีนัยสำคัญ |
| หมวด 4 และหมวด 6 (ข้อ 28, 29 และ 34) | การประเมินความเสี่ยง การจัดทำ Risk Treatment Plan และการตรวจสอบด้าน IT ประจำปี | การประเมินความเสี่ยง IT, การทดสอบระบบที่ Outsource (ข้อ 23), การส่งผลทดสอบให้คณะกรรมการและผู้ตรวจสอบอิสระ | ตรวจสอบด้าน IT อย่างน้อยปีละ 1 ครั้ง |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
ประกาศ คปภ. กำหนดให้บริษัทประกันภัยต้องทดสอบ Penetration Testing อย่างไร?
ประกาศ คปภ. พ.ศ. 2563 ข้อ 21(6) (ทั้งฉบับประกันชีวิตและประกันวินาศภัย) กำหนดให้บริษัทต้องจัดให้มีผู้เชี่ยวชาญจากภายนอกทำหน้าที่ทดสอบเจาะระบบ (Penetration Testing) โดยเฉพาะระบบงาน (Application) และระบบเครือข่าย (Network) ที่มีการเชื่อมต่อกับระบบเครือข่ายสื่อสารสาธารณะ (Internet-facing) อย่างสม่ำเสมอ หรือทุกครั้งที่มีการเปลี่ยนแปลงระบบอย่างมีนัยสำคัญ พร้อมทั้งต้องมีการบริหารจัดการช่องโหว่ (Vulnerability Management) ตามระดับความเสี่ยง
หากเกิดเหตุระบบประกันภัยขัดข้องหรือถูกโจมตีทางไซเบอร์โดยไม่ได้ทดสอบความปลอดภัย มีผลกระทบอย่างไร?
คปภ. มีอำนาจสั่งการให้หยุดปรับปรุงระบบฉุกเฉิน ออกหนังสือเตือนทางกฎหมาย เข้าตรวจสอบกิจการเป็นกรณีพิเศษ และอาจสั่งระงับการให้บริการระบบที่พบปัญหาจนกว่าจะแก้ไขและมีรายงานผลการทดสอบยืนยันความปลอดภัย

