
แนวทางเตรียมความพร้อมสำหรับยุคควอนตัมของ สกมช.
สรุปคำแนะนำเรื่องแนวทางการปฏิบัติการเตรียมความพร้อมสำหรับยุคควอนตัม (Guidelines for Post-Quantum Readiness) ของ สกมช. สำหรับหน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศที่ประมวลผลข้อมูลความลับ โดยเน้นการประเมินความเสี่ยงด้วยโมเดล Mosca การจัดทำบัญชีสินทรัพย์สารสนเทศสองเสาหลัก และการวางแผนเปลี่ยนผ่านระบบรหัสลับอย่างเป็นรูปธรรม
- กลุ่มเป้าหมายที่บังคับใช้
- หน่วยงานรัฐและหน่วยงาน CII ที่ประมวลผลข้อมูลลับผ่านระบบสารสนเทศ ตามคำแนะนำของ สกมช. (ไม่ใช่ประกาศกำหนดหน้าที่)
- ความถี่ในการทดสอบ
- ตาม Roadmap 7 ขั้นตอนของเอกสาร ไม่ใช่ข้อบังคับรายปี
- ขอบเขตการทดสอบ
- ระบบรหัสลับแบบกุญแจสาธารณะ, IT Asset Inventory, Crypto Assets Inventory, PQC, QKD และแนวทางแบบผสม
- ความเสี่ยงหากไม่ปฏิบัติตาม
- Harvest Now Decrypt Later เมื่อข้อมูลต้องคงความลับนานกว่าเวลาที่ระบบรหัสลับปัจจุบันยังทนทาน
ขอบเขตและความเสี่ยงที่ต้องเริ่มประเมิน
คำแนะนำฉบับนี้กำหนดกรอบการปฏิบัติสำหรับหน่วยงานของรัฐและหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ (CII) ที่ประมวลผลข้อมูลความลับผ่านระบบสารสนเทศ โดยไม่ได้เป็นประกาศบังคับทางกฎหมาย แต่เป็นแนวทางเตรียมการเชิงรุก
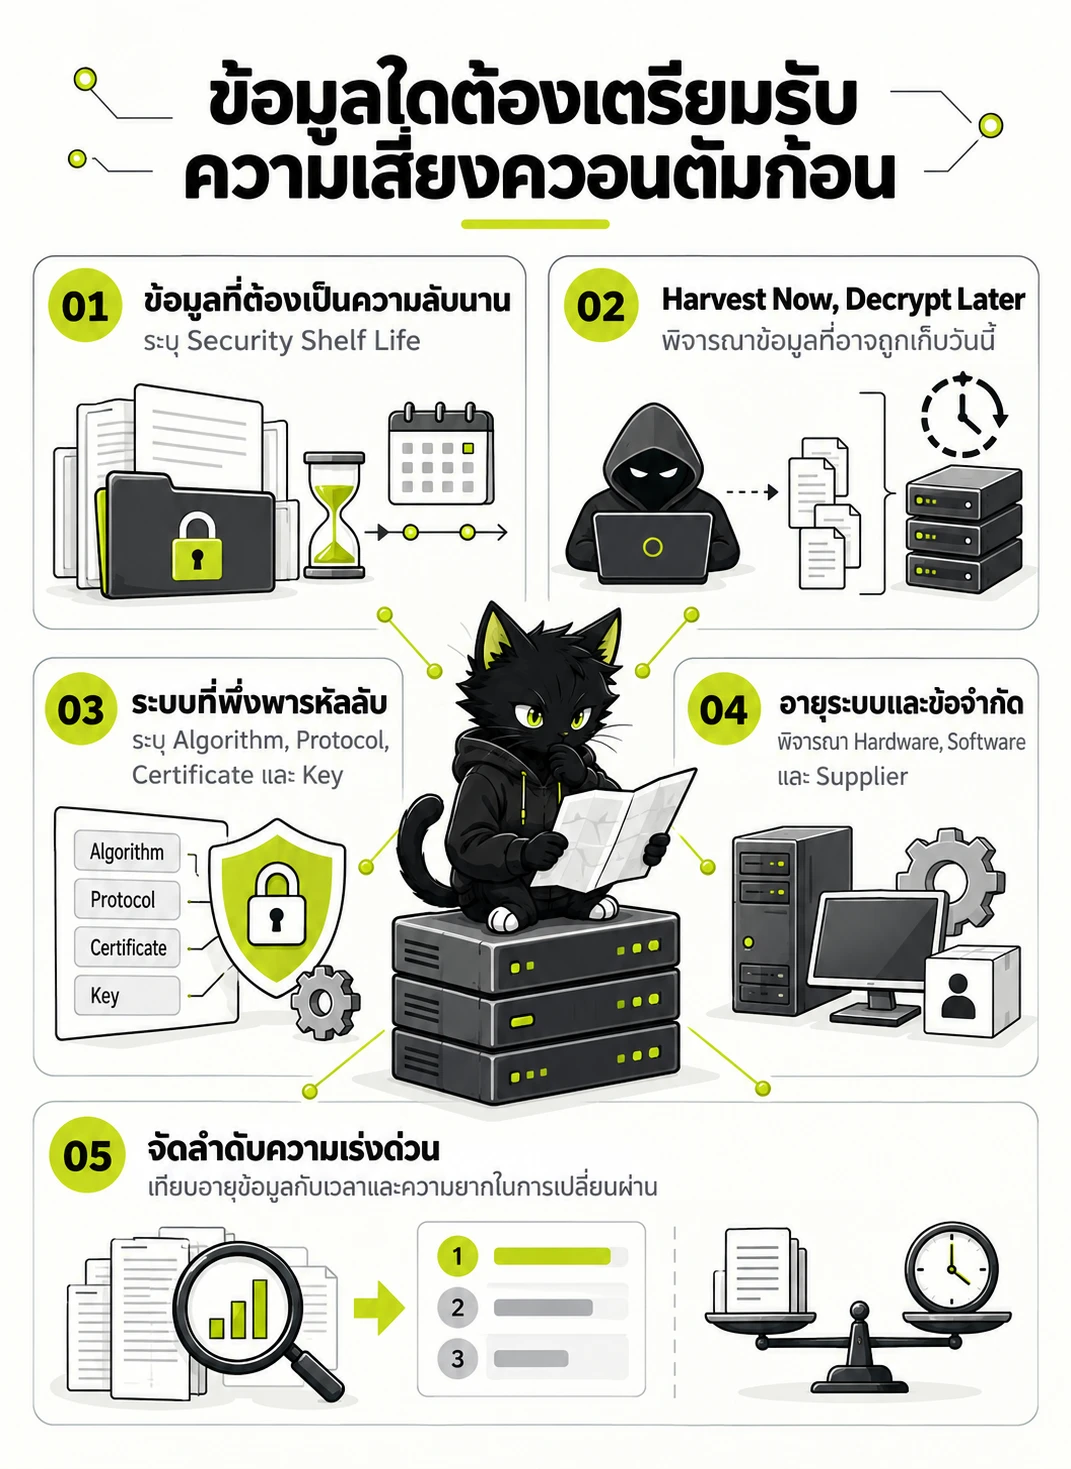
ให้ความสำคัญกับข้อมูลอายุยาวและระบบที่เปลี่ยนรหัสลับได้ยากก่อน
- ข้อมูลที่ต้องเป็นความลับนาน — ระบุ Security Shelf Life
- Harvest Now, Decrypt Later — พิจารณาข้อมูลที่อาจถูกเก็บวันนี้
- ระบบที่พึ่งพารหัสลับ — ระบุ Algorithm, Protocol, Certificate และ Key
- อายุระบบและข้อจำกัด — พิจารณา Hardware, Software และ Supplier
- จัดลำดับความเร่งด่วน — เทียบอายุข้อมูลกับเวลาและความยากในการเปลี่ยนผ่าน
- ระบบรหัสลับแบบกุญแจสาธารณะในปัจจุบัน เช่น RSA, ECC และ Diffie-Hellman มีความเสี่ยงที่จะถูกทำลายความปลอดภัยอย่างสิ้นเชิงด้วย Shor's Algorithm บนคอมพิวเตอร์ควอนตัมขนาดใหญ่ ส่งผลกระทบต่อกระบวนการแลกเปลี่ยนกุญแจ การลงลายมือชื่อดิจิทัล และการยืนยันตัวตนในระบบเครือข่าย
- ภัยคุกคาม Harvest Now, Decrypt Later เป็นความเสี่ยงที่เกิดขึ้นจริงแล้วในปัจจุบัน โดยผู้โจมตีสามารถดักรับและจัดเก็บข้อมูลการสื่อสารที่เข้ารหัสลับไว้ล่วงหน้า เพื่อรอถอดรหัสลับย้อนหลังเมื่อคอมพิวเตอร์ควอนตัมที่มีขีดความสามารถพัฒนาขึ้นสำเร็จในอนาคต เช่นเดียวกับบทเรียนในอดีตของโครงการ Venona
- ระบบรหัสลับแบบกุญแจสมมาตร เช่น AES ได้รับผลกระทบจาก Grover's Algorithm ในระดับที่เบากว่า โดยความปลอดภัยลดลงกึ่งหนึ่ง ซึ่งสามารถแก้ไขได้ด้วยการเพิ่มขนาดกุญแจรหัสลับเป็นสองเท่า เช่น ขยับจาก AES-128 ไปใช้ AES-256 และปรับฟังก์ชันแฮชไปใช้ SHA-384 หรือ SHA-512
- องค์กรต้องจัดลำดับความสำคัญของข้อมูลที่มีอายุการเก็บรักษาความลับยาวนานกว่า 10 ปี เช่น ข้อมูลเวชระเบียน ข้อมูลความลับทางการค้า ข้อมูลธุรกรรมการเงิน และข้อมูลความมั่นคง เพื่อวางแผนป้องกันเป็นลำดับแรก
ประเมินความเสี่ยงและกรอบเวลาด้วยโมเดล Mosca
ดร. มิเคเล มอสกา เสนอกรอบการประเมินความเร่งด่วนในการเปลี่ยนผ่านระบบรหัสลับ ซึ่ง สกมช. นำมากำหนดเป็นโมเดลหลัก เพื่อคำนวณว่าองค์กรตกอยู่ในภาวะความเสี่ยงแล้วหรือไม่
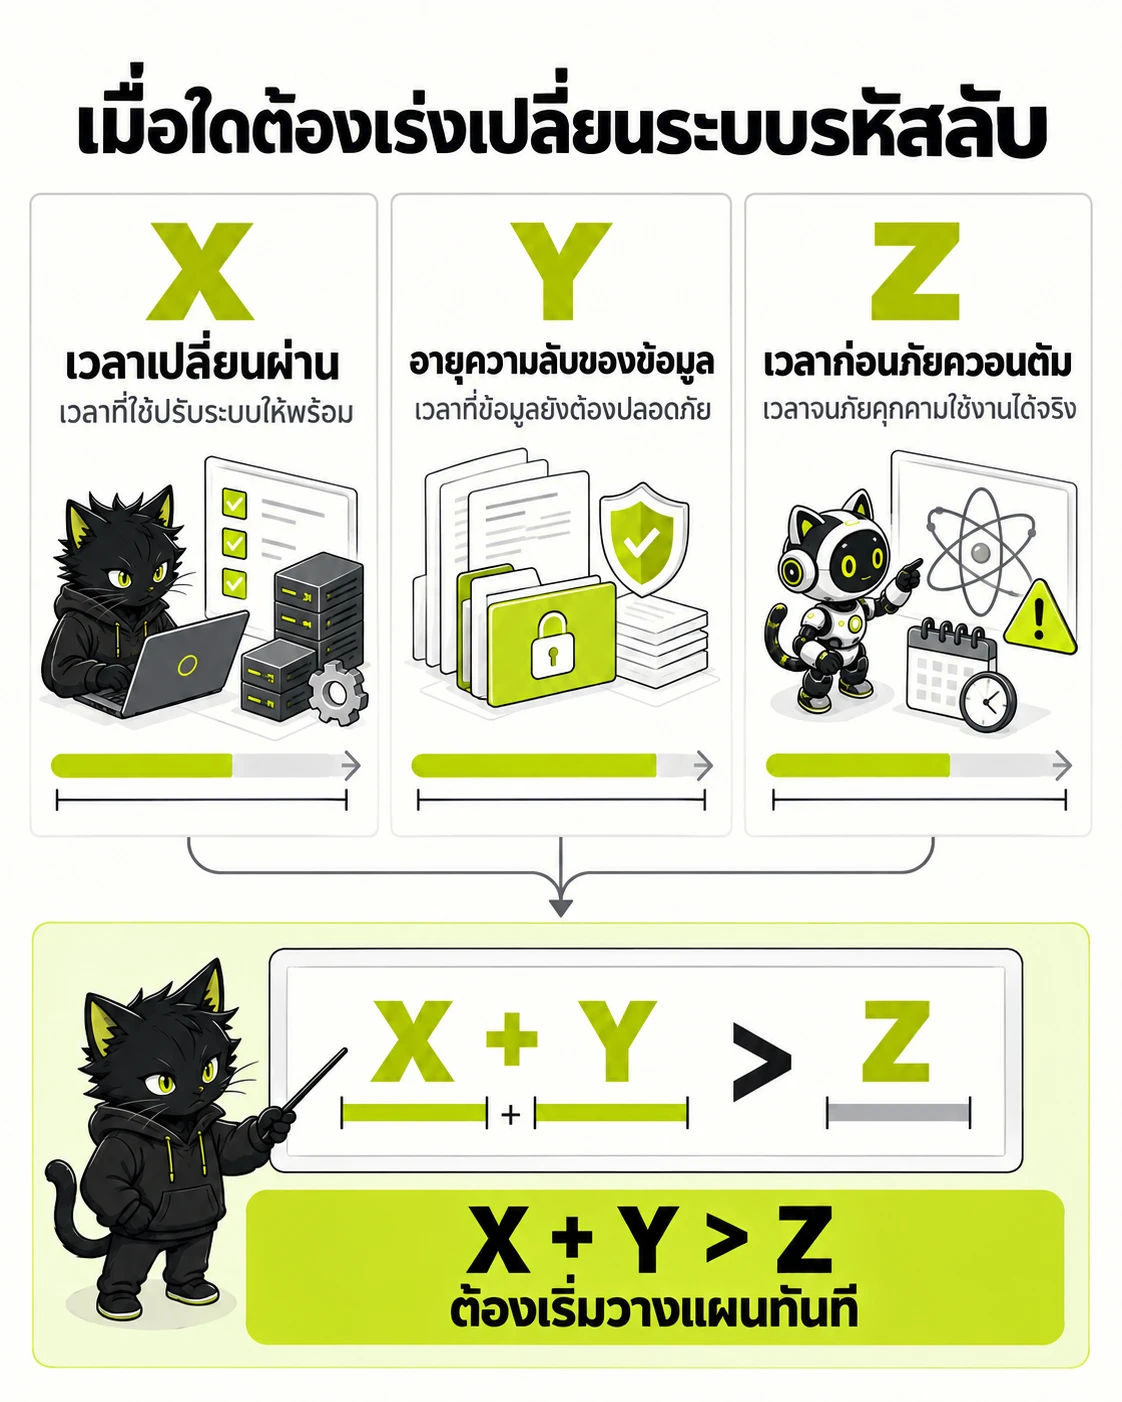
ใช้ X และ Y เทียบกับ Z เพื่อประเมินความเร่งด่วน ค่านี้เป็นการประเมินขององค์กร ไม่ใช่วันที่แน่นอนที่คอมพิวเตอร์ควอนตัมจะโจมตีได้
- X เวลาเปลี่ยนผ่าน — เวลาที่ใช้ปรับระบบให้พร้อม
- Y อายุความลับของข้อมูล — เวลาที่ข้อมูลยังต้องปลอดภัย
- Z เวลาก่อนภัยควอนตัม — เวลาจนภัยคุกคามใช้งานได้จริง
- X + Y > Z — ต้องเริ่มวางแผนทันที
- สมการประเมินความเสี่ยงตามโมเดล Mosca กำหนดเงื่อนไขวิกฤตไว้ว่า หากผลรวมของระยะเวลาเตรียมความพร้อมและระยะเวลาเก็บรักษาข้อมูลยาวนานกว่าระยะเวลาก่อนเกิดภัยคุกคาม หรือเขียนในรูปสมการ (x + y) - z > 0 แสดงว่าข้อมูลสำคัญขององค์กรตกอยู่ในภาวะเสี่ยงทันทีในปัจจุบัน
- ตัวแปร x หรือ Migration Time หมายถึงระยะเวลาที่องค์กรต้องใช้ปรับปรุงโครงสร้างพื้นฐาน PKI แอปพลิเคชัน อุปกรณ์เครือข่าย และกระบวนการของคู่ค้า โดยผู้เชี่ยวชาญประเมินว่าองค์กรทั่วไปอาจต้องใช้เวลาปรับเปลี่ยนระบบทั้งหมดนานถึง 5 ถึง 20 ปี
- ตัวแปร y หรือ Security Shelf Life หมายถึงระยะเวลาที่ข้อมูลยังคงต้องรักษาความลับและความสมบูรณ์ ตัวอย่างเช่น ข้อมูลสุขภาพและเวชระเบียนที่ต้องปกป้องนานนับสิบปี หรือเฟิร์มแวร์อุปกรณ์ IoT และโครงข่าย Smart Grid ที่มีอายุการใช้งานยาวนานในระบบ
- ตัวแปร z หรือ Threat Timeline หมายถึงระยะเวลาจนกว่าคอมพิวเตอร์ควอนตัมขนาดใหญ่ที่สามารถถอดรหัสลับได้จริงจะเกิดขึ้น ซึ่งองค์กรต้องติดตามตัวชี้วัดความก้าวหน้าอย่าง คิวบิตเชิงตรรกะ เพื่อปรับปรุงการคาดการณ์อย่างต่อเนื่อง
PQC, QKD และสถาปัตยกรรมแบบผสม
สกมช. อธิบายทางเลือกเทคโนโลยีความปลอดภัยยุคหลังควอนตัม ทั้ง Post-Quantum Cryptography, Quantum Key Distribution และแนวทางแบบผสม เพื่อให้องค์กรเลือกใช้ได้สอดคล้องกับข้อจำกัดทางเทคนิค
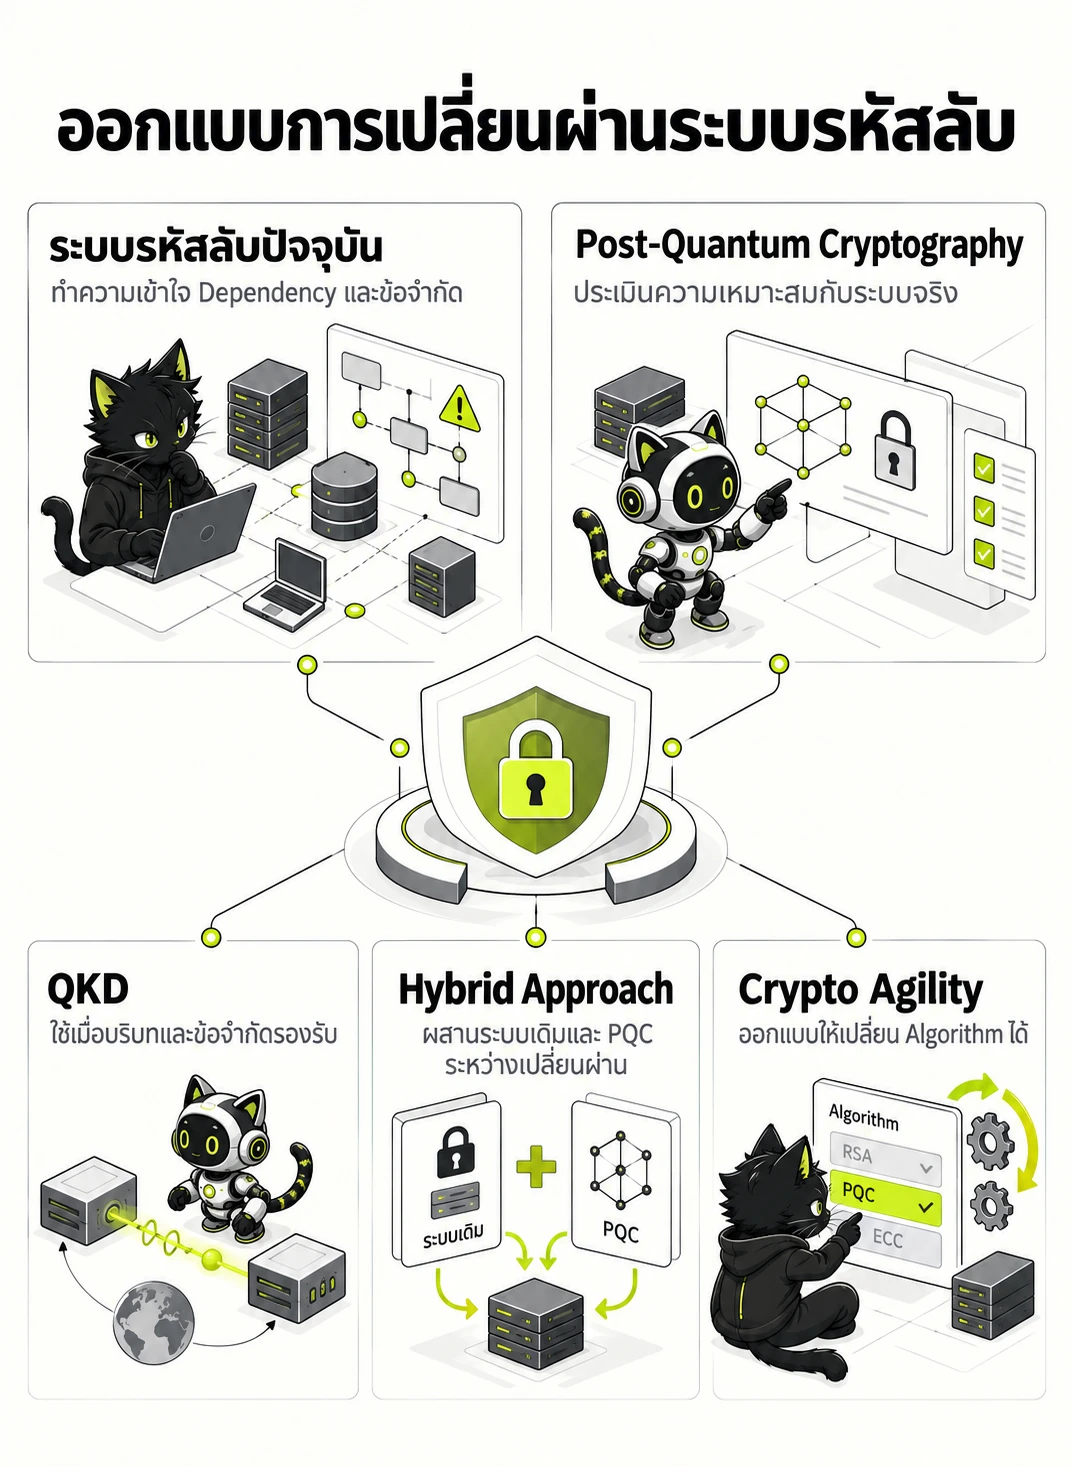
เลือกแนวทางจากความเสี่ยง ความเข้ากันได้ และข้อจำกัดของระบบ
- ระบบรหัสลับปัจจุบัน — ทำความเข้าใจ Dependency และข้อจำกัด
- Post-Quantum Cryptography — ประเมินความเหมาะสมกับระบบจริง
- QKD — ใช้เมื่อบริบทและข้อจำกัดรองรับ
- Hybrid Approach — ผสานระบบเดิมและ PQC ระหว่างเปลี่ยนผ่าน
- Crypto Agility — ออกแบบให้เปลี่ยน Algorithm ได้
- Post-Quantum Cryptography หรือ PQC เป็นทางเลือกหลักที่เหมาะสมกับโครงสร้างพื้นฐานอินเทอร์เน็ตเดิม โดยอาศัยโครงสร้างทางคณิตศาสตร์ที่คอมพิวเตอร์ควอนตัมแก้ไม่ได้ เช่น CRYSTALS-Kyber สำหรับการแลกเปลี่ยนกุญแจ รวมถึง CRYSTALS-Dilithium และ SPHINCS+ สำหรับลายมือชื่อดิจิทัล
- Quantum Key Distribution หรือ QKD มีข้อจำกัดสำคัญในการใช้งานจริงหลายด้าน ทั้งระยะทางที่จำกัดไม่เกิน 125 กิโลเมตรในสายใยแก้วนำแสงแบบจุดต่อจุด อัตราส่งกุญแจต่ำ ต้นทุนอุปกรณ์ฮาร์ดแวร์เฉพาะทางที่สูง และไม่สามารถยืนยันตัวตนได้ในตัวเอง ทำให้หน่วยงานความมั่นคงชั้นนำอย่าง NSA, NCSC และ ANSSI ยังไม่สนับสนุนการใช้งาน QKD ในระบบโครงสร้างพื้นฐานสำคัญ
- ระบบความปลอดภัยแบบผสมผสานหรือ Hybrid Solution เป็นทางเลือกที่คุ้มค่าและปลอดภัยสูงสุดในระยะเปลี่ยนผ่าน เช่น การใช้ระบบรหัสลับเดิมร่วมกับ PQC ตามมาตรฐาน IETF RFC 9370 สำหรับ IKEv2 เพื่อคงความเข้ากันได้ของระบบและอุดช่องโหว่ที่ไม่คาดคิด
- หลักการ Crypto Agility หรือความคล่องตัวของระบบรหัสลับมีความสำคัญอย่างยิ่ง โดยระบบต้องได้รับการออกแบบให้สามารถสลับเปลี่ยนอัลกอริทึมได้สะดวกรวดเร็ว ดังตัวอย่างบทเรียนจากอัลกอริทึม SIKE ที่ถูกค้นพบจุดอ่อนด้านความปลอดภัยหลังจากผ่านการประเมินมาหลายปี
Roadmap 7 ขั้นตอนและการขับเคลื่อนในองค์กร
คำแนะนำกำหนดขั้นตอนการเตรียมความพร้อม 7 ขั้นตอน โดยประสานความร่วมมือระหว่างฝ่ายบริหาร ฝ่ายจัดการ และฝ่ายปฏิบัติการ เพื่อให้การเปลี่ยนผ่านดำเนินไปอย่างเป็นระบบ
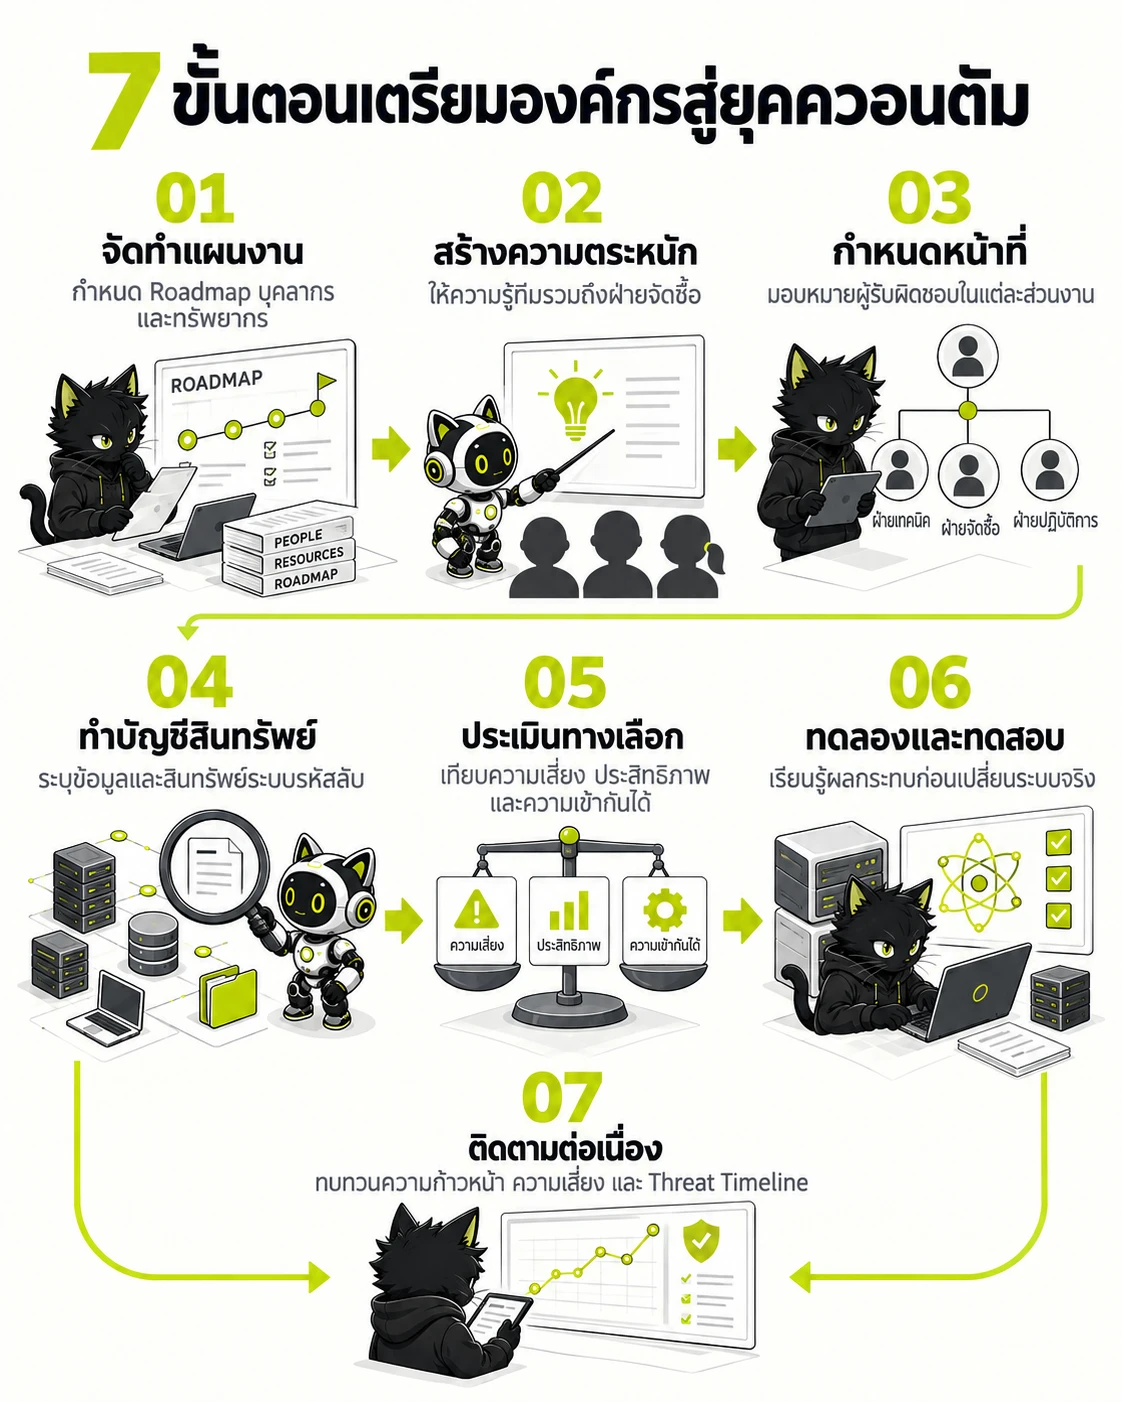
การเปลี่ยนผ่านเริ่มจากแผนและบัญชีสินทรัพย์ก่อนเลือกเทคโนโลยี
- จัดทำแผนงาน — กำหนด Roadmap บุคลากร และทรัพยากร
- สร้างความตระหนัก — ให้ความรู้ทีมรวมถึงฝ่ายจัดซื้อ
- กำหนดหน้าที่ — มอบหมายผู้รับผิดชอบในแต่ละส่วนงาน
- ทำบัญชีสินทรัพย์ — ระบุข้อมูลและสินทรัพย์ระบบรหัสลับ
- ประเมินทางเลือก — เทียบความเสี่ยง ประสิทธิภาพ และความเข้ากันได้
- ทดลองและทดสอบ — เรียนรู้ผลกระทบก่อนเปลี่ยนระบบจริง
- ติดตามต่อเนื่อง — ทบทวนความก้าวหน้า ความเสี่ยง และ Threat Timeline
- 1. จัดทำแผนงาน: กำหนดผู้จัดทำ Roadmap และประเมินทรัพยากร โดยเริ่มได้แม้ทีมยังไม่มีผู้เชี่ยวชาญควอนตัม
- 2. เสริมสร้างความตระหนักรู้: ให้ความรู้ทีมที่เกี่ยวข้อง รวมถึงฝ่ายจัดซื้อ เพื่อให้การเลือกซอฟต์แวร์และฮาร์ดแวร์คำนึงถึงภัยควอนตัม
- 3. กำหนดหน้าที่ความรับผิดชอบ: ระบุเจ้าของงานในแต่ละส่วน และทำความเข้าใจระบบรหัสลับที่องค์กรใช้อยู่
- 4. จัดทำรายการสินทรัพย์ทางสารสนเทศ: สำรวจซอฟต์แวร์ ฮาร์ดแวร์ และการสร้าง จัดเก็บ ใช้งานกุญแจรหัสลับ
- 5. ประเมินความเหมาะสมของเทคโนโลยีตัวเลือก: เทียบความเสี่ยง ประสิทธิภาพ ข้อจำกัด และความเข้ากันได้กับระบบจริง
- 6. ทำการทดลองและทดสอบ: ใช้ระบบนำร่องเพื่อเรียนรู้ผลกระทบและปัญหาก่อนเปลี่ยนระบบงานหลัก
- 7. ติดตามความก้าวหน้าอย่างต่อเนื่อง: ทบทวนความคืบหน้า ความเสี่ยง และระยะเวลาก่อนเกิดภัยคุกคามเป็นระยะ
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| ขั้นตอนที่ 1 ถึง 3 (สกมช. PQC) | จัดทำแผนงาน สร้างความตระหนักรู้ และประเมินความเสี่ยงด้วยโมเดล Mosca | Roadmap การเปลี่ยนผ่าน การประเมินสมการ (x + y) - z > 0 และภัย Harvest Now, Decrypt Later | ขั้นตอนเตรียมความพร้อม ไม่ใช่ข้อบังคับรายปี |
| ขั้นตอนที่ 4 (สกมช. PQC หัวข้อ 8.3) | จัดทำบัญชีสินทรัพย์สารสนเทศสองเสาหลัก (Data and Crypto Assets Inventory) | Data Inventory สำหรับข้อมูลลับอายุเกิน 10 ปี และ Crypto Assets Inventory สำหรับอัลกอริทึม กุญแจ และใบรับรอง | สำรวจเริ่มต้นและทบทวนเมื่อมีการปรับปรุงระบบ |
| ขั้นตอนที่ 5 (สกมช. PQC หัวข้อ 5) | ประเมินความเหมาะสมของอัลกอริทึม PQC, QKD และสถาปัตยกรรม Hybrid | CRYSTALS-Kyber, Dilithium, FALCON, SPHINCS+, มาตรฐาน FIPS 203 ถึง 205, Hybrid IKEv2 RFC 9370 และการอัปเกรด AES-256 | ตามแผนการออกแบบสถาปัตยกรรมระบบ |
| ขั้นตอนที่ 6 และ 7 (สกมช. PQC) | ทดสอบในสภาพแวดล้อมนำร่อง และติดตามความก้าวหน้าตามหลัก Crypto Agility | การทดสอบ Performance, Latency, ขนาดของกุญแจรหัสลับ และการติดตามตัวชี้วัด Logical Qubit | ตามแผนทดสอบนำร่อง และทบทวนความเสี่ยงเป็นระยะ |
NCSA POST-QUANTUM TECHNICAL GUIDE
วางแผนเปลี่ยนผ่าน PQC จากสินทรัพย์จริง
การเตรียมความพร้อมสำหรับยุคควอนตัมจำเป็นต้องเข้าใจความต่างของผลกระทบระหว่าง Shor และ Grover ประเมินเงื่อนไขวิกฤตด้วยแบบจำลอง Mosca และวางกรอบบัญชีสินทรัพย์ทั้งด้านข้อมูลและระบบรหัสลับเพื่อสร้าง Crypto Agility
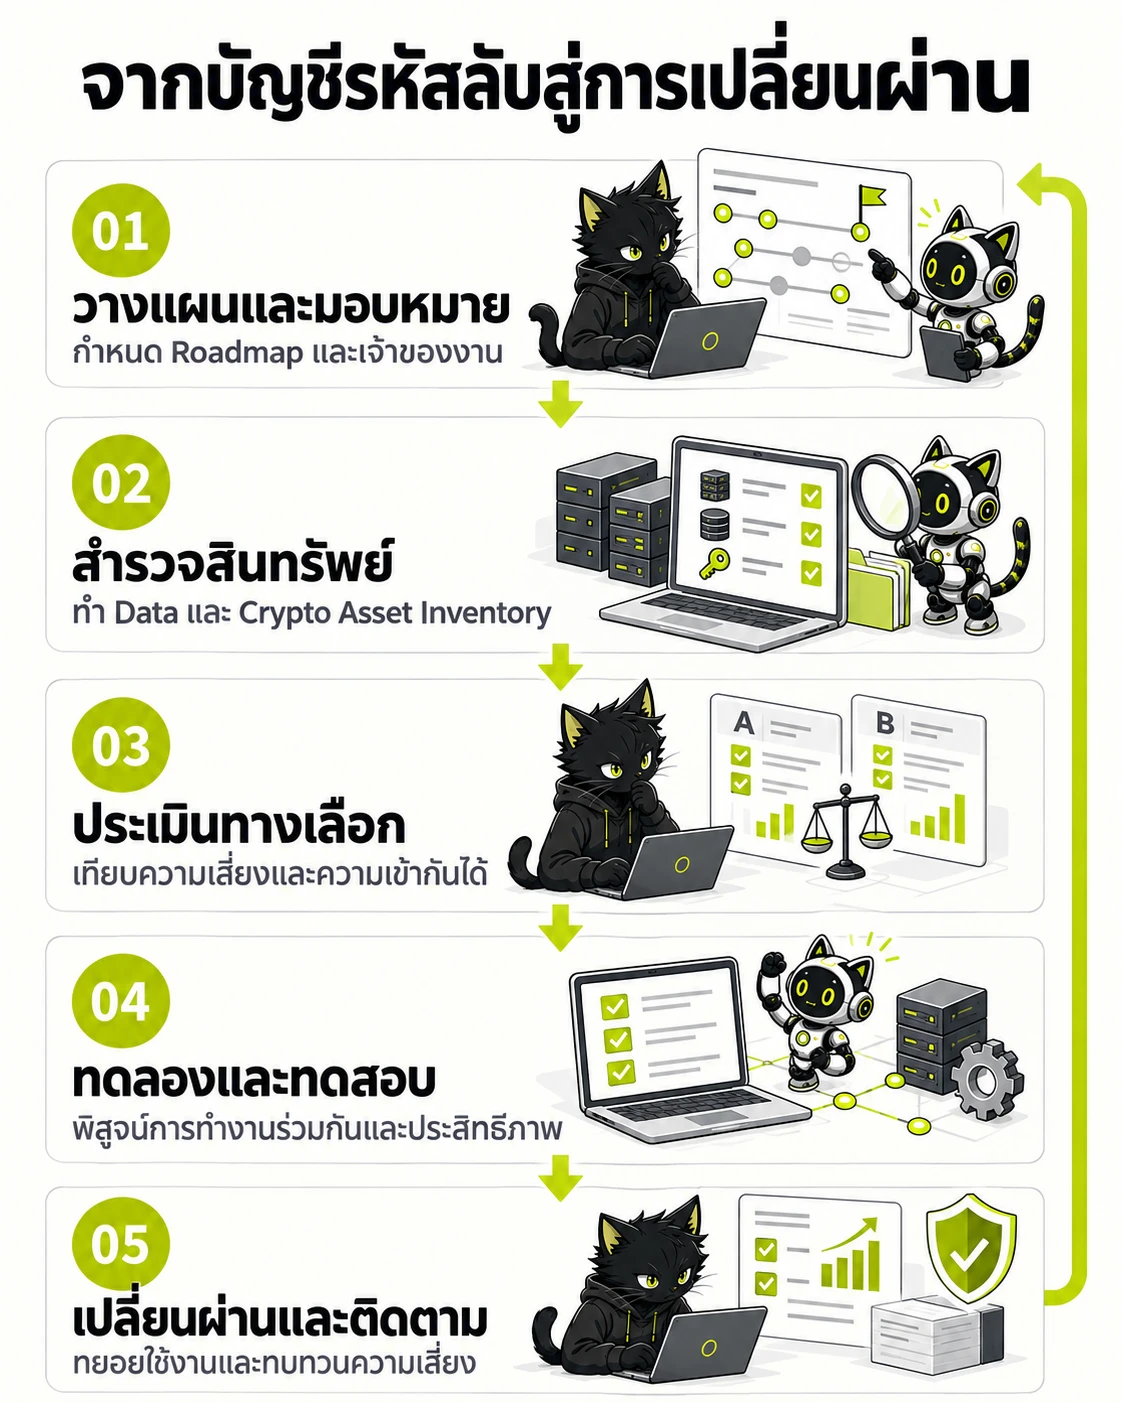
เริ่มจากระบบและข้อมูลที่มีอยู่จริง ทดลองความเข้ากันได้และผลกระทบก่อนใช้งาน สรุปนี้ช่วยจัดกลุ่มงานทางเทคนิค ส่วนแผนงานเจ็ดขั้นของ สกมช. อยู่ในหัวข้อก่อนหน้า
- วางแผนและมอบหมาย — กำหนด Roadmap และเจ้าของงาน
- สำรวจสินทรัพย์ — ทำ Data และ Crypto Asset Inventory
- ประเมินทางเลือก — เทียบความเสี่ยงและความเข้ากันได้
- ทดลองและทดสอบ — พิสูจน์การทำงานร่วมกันและประสิทธิภาพ
- เปลี่ยนผ่านและติดตาม — ทยอยใช้งานและทบทวนความเสี่ยง
ผลกระทบต่อกุญแจสองประเภท
Shor Algorithm ทำลาย Public Key Cryptography ทั้ง RSA และ ECC ในระดับ Polynomial Time ขณะที่ Grover Algorithm ลดทอนความปลอดภัยของ Symmetric Key ในระดับ Quadratic Speedup จึงแก้ไขได้ด้วยการเพิ่มขนาดกุญแจเป็น AES-256 และ Digest เป็น SHA-384 หรือ SHA-512
เงื่อนไขวิกฤต (x + y) - z > 0
หากระยะย้ายระบบรวมกับอายุความลับยาวนานกว่าระยะเวลาที่สมมติว่าภัยควอนตัมอาจเกิดขึ้น แผนมีช่องว่างด้านเวลา ข้อมูลที่ผู้โจมตีดักเก็บไว้จึงอาจเสี่ยงต่อ Harvest Now, Decrypt Later ทั้งนี้ต้องประเมินจากระบบรหัสลับที่ใช้จริงและทบทวนสมมติฐาน ไม่ใช่สรุปวันเกิด CRQC หรือยืนยันว่าเกิดการโจมตีแล้ว
บัญชีสินทรัพย์สารสนเทศ 2 เสาหลัก
ข้อ 8.3 กำหนดให้แยกสำรวจเป็น Data Inventory เพื่อชี้เป้าข้อมูลที่ต้องรักษาความลับเกิน 10 ปี และ Crypto Assets Inventory เพื่อสำรวจ Algorithm ขนาดกุญแจ ใบรับรองอิเล็กทรอนิกส์ และจัดทำ Cryptography Bill of Materials (CBOM)
ขอบเขต QKD และการมุ่งเน้น PQC
แนวทาง สกมช. พ.ศ. 2568 อธิบาย QKD บนใยแก้วนำแสงแบบจุดต่อจุดสำหรับระยะทางสั้นไม่เกิน 125 กิโลเมตร พร้อมข้อจำกัดด้านอุปกรณ์ การรักษาความปลอดภัยปลายทาง และการยืนยันตัวตน ตัวเลขนี้เป็นบริบทการใช้งานที่เอกสารอธิบาย ไม่ควรนำไปสรุปเป็นเพดานของ QKD ทุกเทคโนโลยี สำหรับการเตรียมองค์กรให้พร้อมตามแนวทาง ควรใช้ PQC ร่วมกับการสำรวจและวางแผนย้ายระบบรหัสลับ
ตารางสรุปผลกระทบจากคอมพิวเตอร์ควอนตัมต่อระบบรหัสลับ (ตารางที่ 1 ตามแนวทาง สกมช.)
การเปรียบเทียบระดับผลกระทบ อัลกอริทึมควอนตัมที่ใช้โจมตี และแนวทางบรรเทาผลกระทบตามประเภทของระบบรหัสลับ
| ประเภทระบบรหัสลับ | กรณีการใช้งานและอัลกอริทึมปัจจุบัน | การโจมตีและผลกระทบจากควอนตัม | ระดับความเร่งด่วนและแนวทางแก้ไข |
|---|---|---|---|
| กุญแจอสมมาตร (Asymmetric Key) | การแลกเปลี่ยนกุญแจ (Key Exchange เช่น RSA, DH, ECDH) | Shor Algorithm แก้โจทย์ทางคณิตศาสตร์ Factorization และ Discrete Logarithms ได้ใน Polynomial Time ส่งผลให้ระบบถูกทำลายอย่างสิ้นเชิง | เร่งด่วนสูงสุด มีความเสี่ยงทันทีจากการดักรับข้อมูลเพื่อรอถอดรหัสลับย้อนหลัง (Harvest Now, Decrypt Later) ต้องเปลี่ยนผ่านสู่ NIST PQC (FIPS 203) หรือสถาปัตยกรรม Hybrid |
| กุญแจอสมมาตร (Asymmetric Key) | การลงลายมือชื่อและการยืนยันตัวตน (Digital Signature และ Authentication เช่น RSA, ECDSA, Ed25519) | Shor Algorithm คำนวณหากุญแจส่วนตัว (Private Key) ได้อย่างสมบูรณ์ นำไปสู่การปลอมแปลงลายมือชื่อและสวมรอยทำธุรกรรม | เร่งด่วนสูง มีความเสี่ยงเมื่อเกิด CRQC ต้องเปลี่ยนผ่านสู่ NIST PQC (FIPS 204, FIPS 205) หรือ Stateful Hash-based Signature |
| กุญแจสมมาตร (Symmetric Key) | การเข้ารหัสลับข้อมูล (Data Encryption เช่น AES-128, AES-256, 3DES, ChaCha20) | Grover Algorithm เร่งการค้นหากุญแจแบบ Brute-force ระดับ Quadratic Speedup ส่งผลให้ความปลอดภัยลดลงเหลือครึ่งหนึ่งของบิตกุญแจเดิม | เร่งด่วนปานกลาง บรรเทาผลกระทบได้โดยเพิ่มขนาดกุญแจเป็น 2 เท่า เช่น ปรับเปลี่ยนจาก AES-128 ไปใช้ AES-256 เพื่อคงระดับความปลอดภัย 128 บิตในยุคควอนตัม |
| ฟังก์ชันแฮช (Hash Function) | ความสมบูรณ์ของข้อมูลและการตรวจสอบ (Integrity Verification เช่น SHA-256, SHA-384, SHA-512, SHA-3) | Grover Algorithm และเทคนิค Quantum Collision Search ลดทอนความต้านทานต่อการชนกันของแฮชและการค้นหา Pre-image | เร่งด่วนปานกลาง บรรเทาผลกระทบได้โดยขยายขนาด Digest ให้ใหญ่ขึ้น โดยยกระดับมาตรฐานขั้นต่ำเป็น SHA-384 หรือ SHA-512 |
การประเมินช่องว่างความเสี่ยงเชิงปริมาณด้วยแบบจำลอง Mosca
ดร. Michele Mosca กำหนดสมการวิเคราะห์ความเสี่ยงที่ สกมช. นำมาใช้ เพื่อช่วยให้ผู้บริหารและฝ่ายไอทีประเมินว่าองค์กรต้องเริ่มลงมือปฏิบัติการในทันทีหรือไม่
ตัวแปรหลัก 3 มิติ (x, y, z)
ตัวแปรสมการx คือระยะเวลาในการเตรียมความพร้อมและย้ายระบบ (Migration Time), y คืออายุการรักษาความลับของข้อมูลตามกฎหมายหรือธุรกิจ (Security Shelf Life), และ z คือระยะเวลาก่อนที่คอมพิวเตอร์ควอนตัมขนาดใหญ่ (CRQC) จะถูกพัฒนาสำเร็จ (Threat Timeline)
ตัวอย่างการคำนวณและช่องว่างความเสี่ยง 5 ปี
กรณีศึกษา สกมช.หากสมมติให้ระยะย้ายระบบ x = 5 ปี อายุความลับของข้อมูล y = 10 ปี และเวลาที่ภัยคุกคามอาจเกิดขึ้น z = 10 ปี จะได้ (5 + 10) - 10 = 5 ปี ผลต่างนี้เป็นช่องว่างด้านเวลาตามสมมติฐาน ไม่ใช่ระยะเวลาที่ข้อมูลจะถูกถอดรหัสแน่นอนหรือหลักฐานว่าเกิดการโจมตีแล้ว ต้องทบทวนทั้งสามสมมติฐานเมื่อมีข้อมูลใหม่
การติดตาม Logical Qubit และ Quantum Volume
การเฝ้าระวังตัวแปร zสกมช. แนะนำให้ติดตาม Logical Qubit ซึ่งเป็นคิวบิตเชิงตรรกะที่มีระบบแก้ไขความผิดพลาด และ Quantum Volume มากกว่า Physical Qubit เพียงอย่างเดียว เนื่องจาก Shor Algorithm จำเป็นต้องอาศัย Logical Qubit ที่มี Error Rate ต่ำในการแยกตัวประกอบ RSA
บทเรียนประวัติศาสตร์จาก DES สู่ AES
ประสบการณ์ในอดีตรายงานจาก Boston Consulting Group (BCG) ระบุว่าในอดีตหลายองค์กรใช้เวลาปรับเปลี่ยนระบบจาก DES และ 3DES ไปสู่ AES ยาวนานถึง 20 ปี การเปลี่ยนผ่านสู่ PQC จึงต้องเริ่มวางแผนสถาปัตยกรรมล่วงหน้าอย่างน้อย 5 ถึง 10 ปี
กรอบบัญชีสินทรัพย์ 2 เสาหลัก และการวางรากฐาน Crypto Agility
ขั้นตอนที่ 4 ของแนวทาง สกมช. เป็นหัวใจที่ซับซ้อนที่สุด การจัดทำบัญชีสินทรัพย์สารสนเทศช่วยชี้เป้าช่องโหว่เดิมและเตรียมความพร้อมสำหรับเทคโนโลยีใหม่
เสาหลักที่ 1: รายการข้อมูล (Data Inventory)
คัดกรองข้อมูลลับสำรวจประเภทข้อมูล ระดับชั้นความลับ อายุการจัดเก็บตามกฎหมาย เส้นทางการส่งผ่านเครือข่าย และที่ตั้งของระบบจัดเก็บ โดยเฉพาะข้อมูลความลับทางการค้า ข้อมูลสุขภาพ และข้อมูลโครงสร้างพื้นฐานสำคัญที่มี Shelf Life เกิน 10 ปี
เสาหลักที่ 2: สินทรัพย์รหัสลับ (Crypto Assets Inventory)
สำรวจอัลกอริทึมจัดทำรายการ Algorithm ความยาวของ Key ใบรับรอง Digital Certificate โพรโทคอลการสื่อสาร เช่น TLS, SSH หรือ IPsec และการสร้างหรือจัดเก็บกุญแจในโมดูลความปลอดภัยฮาร์ดแวร์ (HSM)
Cryptography Bill of Materials (CBOM)
Supply Chainสร้างรายการส่วนประกอบเชิงรหัสลับทั้งในระดับโค้ด ซอฟต์แวร์ภายนอก และไลบรารี เพื่อให้สามารถระบุและอัปเดตไลบรารีที่ใช้อัลกอริทึมแบบดั้งเดิมได้อย่างรวดเร็วเมื่อมาตรฐาน PQC ได้รับการรับรองในระดับสากล
การออกแบบระบบให้ยืดหยุ่น (Crypto Agility)
ความยืดหยุ่นแยกชั้นการทำงานของ Cryptographic Primitive ออกจาก Business Logic ของแอปพลิเคชัน เพื่อให้สามารถสลับหรืออัปเกรดอัลกอริทึมได้โดยไม่ต้องแก้ไขโค้ดโครงสร้างหลักของระบบ
โครงสร้างการสื่อสารและบทบาทหน้าที่ 3 ระดับตามแนวทาง สกมช. (ข้อ 8.2)
การขับเคลื่อนองค์กรสู่ความพร้อมยุคควอนตัมต้องอาศัยการประสานงานและการแบ่งบทบาทหน้าที่อย่างชัดเจนในทุกระดับการบริหาร
ผู้บริหารระดับสูง (C-Level และบอร์ด)
ทำความเข้าใจภาพรวมความเสี่ยง จัดสรรงบประมาณระยะยาว กำหนดนโยบายความมั่นคงปลอดภัย และอนุมัติหลักเกณฑ์การจัดซื้อจัดจ้างที่ระบุเงื่อนไขความพร้อมรับมือควอนตัม
ผู้จัดการและหัวหน้างาน (Management)
แปลงนโยบายเป็นกลยุทธ์ จัดลำดับความสำคัญของระบบสารสนเทศ กำกับดูแลแผนงาน Migration Roadmap และบริหารจัดการความต่อเนื่องของระบบงาน
วิศวกรและผู้ปฏิบัติการ (Operations และ IT)
สำรวจบัญชีสินทรัพย์รหัสลับ ทดสอบระบบนำร่องแบบผสม (Hybrid Solution) ตรวจสอบความเข้ากันได้ และเฝ้าระวังผลกระทบด้านสมรรถนะของระบบ
ฝ่ายจัดซื้อจัดจ้างและคู่ค้า (Procurement และ Vendor)
กำหนดข้อกำหนด Post-Quantum Readiness ในสัญญาจ้างและการจัดซื้อฮาร์ดแวร์หรือซอฟต์แวร์ใหม่ เพื่อป้องกันการนำเทคโนโลยีที่เสี่ยงต่อควอนตัมเข้ามาในองค์กร
อ้างอิงจากคำแนะนำเรื่องแนวทางการปฏิบัติการเตรียมความพร้อมสำหรับยุคควอนตัม (Guideline for Post-Quantum Readiness) สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) พ.ศ. 2568: ข้อ 4 ภัยคุกคามจากคอมพิวเตอร์ควอนตัม, ข้อ 5 วิธีการรักษาความมั่นคงปลอดภัย, ข้อ 6 โมเดล Mosca, และข้อ 8 แนวปฏิบัติการเตรียมความพร้อมและบัญชีสินทรัพย์
ปรึกษา STH เกี่ยวกับการประเมินความพร้อม PQC และสถาปัตยกรรม Crypto Agility
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
PQC BY STH
ตรวจสอบความพร้อม PQC ของเว็บไซต์ฟรี
เริ่มจากทรัพย์สินที่เปิดเผยต่ออินเทอร์เน็ต: เครื่องมือ PQC by STH ตรวจสอบการตั้งค่า TLS ที่เว็บไซต์นำเสนอ เพื่อช่วยเห็นอัลกอริทึมและสัญญาณความพร้อมสำหรับการเปลี่ยนผ่านสู่ Post-Quantum Cryptography
ผลการตรวจเป็นจุดเริ่มต้นของ Crypto Assets Inventory ไม่ใช่การรับรองความปลอดภัยหรือการประเมินระบบภายในทั้งหมด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
เหตุใดองค์กรจึงต้องเตรียมความพร้อมด้าน PQC แม้คอมพิวเตอร์ควอนตัมจะยังพัฒนาไม่สมบูรณ์?
เพราะผู้โจมตีสามารถดักเก็บข้อมูลที่เข้ารหัสไว้ในปัจจุบัน (Harvest Now) เพื่อรอถอดรหัสในอนาคตเมื่อคอมพิวเตอร์ควอนตัมพร้อมใช้งาน (Decrypt Later) ข้อมูลที่มีอายุความลับยาวนานจึงเสี่ยงทันที
อัลกอริทึมเข้ารหัสแบบใดที่จะได้รับผลกระทบจากคอมพิวเตอร์ควอนตัม?
อัลกอริทึมแบบ Public Key เช่น RSA, ECC และ Diffie-Hellman จะถูกถอดรหัสได้ ส่วนอัลกอริทึมแบบ Symmetric เช่น AES-256 ยังคงปลอดภัยหากใช้ความยาวกุญแจที่เหมาะสม
เหตุใดหน่วยงานกำกับดูแลระดับสากลจึงแนะนำ PQC มากกว่า QKD สำหรับระบบสารสนเทศทั่วไป?
แนวทาง สกมช. พ.ศ. 2568 อธิบาย QKD บนใยแก้วนำแสงแบบจุดต่อจุดสำหรับระยะทางสั้นไม่เกิน 125 กิโลเมตร พร้อมข้อจำกัดด้านอุปกรณ์ การรักษาความปลอดภัยปลายทาง และการยืนยันตัวตน ตัวเลขนี้เป็นบริบทการใช้งานที่เอกสารอธิบาย ไม่ควรนำไปสรุปเป็นเพดานของ QKD ทุกเทคโนโลยี สำหรับการเตรียมองค์กรให้พร้อมตามแนวทาง ควรใช้ PQC ร่วมกับการสำรวจและวางแผนย้ายระบบรหัสลับ
สมการโมเดล Mosca บ่งชี้ว่าองค์กรตกอยู่ในภาวะความเสี่ยงได้อย่างไร?
เมื่อระยะเวลาเตรียมความพร้อมรวมกับอายุที่ต้องเก็บรักษาข้อมูล มีค่ายาวนานกว่าระยะเวลาก่อนที่คอมพิวเตอร์ควอนตัมจะเกิดขึ้นจริง หรือ (x + y) - z > 0 แสดงว่าข้อมูลสำคัญจะถูกดักจับและถอดรหัสลับได้ในอนาคต ทำให้ต้องเริ่มเปลี่ยนผ่านทันที
