
ธรรมาภิบาล AI และแนวปฏิบัติความเสี่ยงรายภาคส่วนของไทย: ธปท., ก.ล.ต., คปภ., ETDA, สกมช. และการทวนสอบเชิงเทคนิค
รวมกรอบธรรมาภิบาลและแนวปฏิบัติการใช้งาน AI ของหน่วยงานกำกับดูแลและหน่วยงานภาครัฐไทย ทั้งแนวนโยบาย ธปท. ว. 5994/2568, กรอบ ก.ล.ต. AI ตลาดทุน 2569, แนวปฏิบัติ คปภ. AI ประกันภัย 2568, แนวทาง GenAI และ EIA Playbook ฉบับร่างของ ETDA และแนวทาง สกมช. พร้อมข้อเสนอการทดสอบเจาะระบบและประเมินความมั่นคงปลอดภัยทางเทคนิค
- กลุ่มเป้าหมาย
- สถาบันการเงินและผู้ให้บริการชำระเงิน (ธปท.), ผู้ประกอบธุรกิจตลาดทุน (ก.ล.ต.), บริษัทประกันชีวิตและประกันวินาศภัย (คปภ.) รวมถึงองค์กรที่ประยุกต์ใช้แนวทาง สกมช. และ ETDA
- รอบการทดสอบและทบทวน
- เลือกวิธีทดสอบและรอบทบทวนตามระดับความเสี่ยงและการเปลี่ยนแปลงระบบ โดยแยกแนวนโยบายและแนวปฏิบัติเชิงหลักการออกจากข้อบังคับตามกฎหมาย เช่น คู่มือ ก.ล.ต. 2569 ข้อ 2.4.7(3) แนะนำการทำ Red Team และ Adversarial Testing, แนวปฏิบัติ Soft Regulation คปภ. 2568 ข้อ 2.2.2 แนะนำให้ทดสอบตามระดับความเสี่ยง และ ธปท. ว. 5994/2568 แนะนำการติดตามความเสี่ยงและทดสอบรูปแบบการโจมตีอย่างเหมาะสมกับ Use Case
- ขอบเขตการทดสอบ
- ความเสี่ยงข้อมูล โมเดล และไซเบอร์, ตัวอย่างมาตรการ AIMS รวมถึงการประเมิน EIA และ AIA, ความทนทานและทดสอบช่องโหว่ AI ประกันภัย (คปภ.), วงจรความมั่นคงปลอดภัย สกมช. และ EIA Playbook ฉบับร่าง
- ความเสี่ยงที่เกี่ยวข้อง
- ข้อมูลรั่วไหล, ผลลัพธ์ผิดพลาด, Model Bias หรือ Drift, การละเมิดสิทธิ์ผ่าน AI Tool และความเสี่ยงจากการขาด Human Oversight ที่เหมาะสม
แนวนโยบาย ธปท. ว. 5994/2568 และผู้ให้บริการที่อยู่ในขอบเขต
เอกสาร 25680178 เป็นแนวนโยบายให้ผู้ให้บริการทางการเงินนำไปอ้างอิงและประยุกต์ใช้ตามลักษณะการใช้งาน AI ไม่ใช่ข้อบังคับ Pentest ต่อเนื่องสำหรับทุกองค์กร
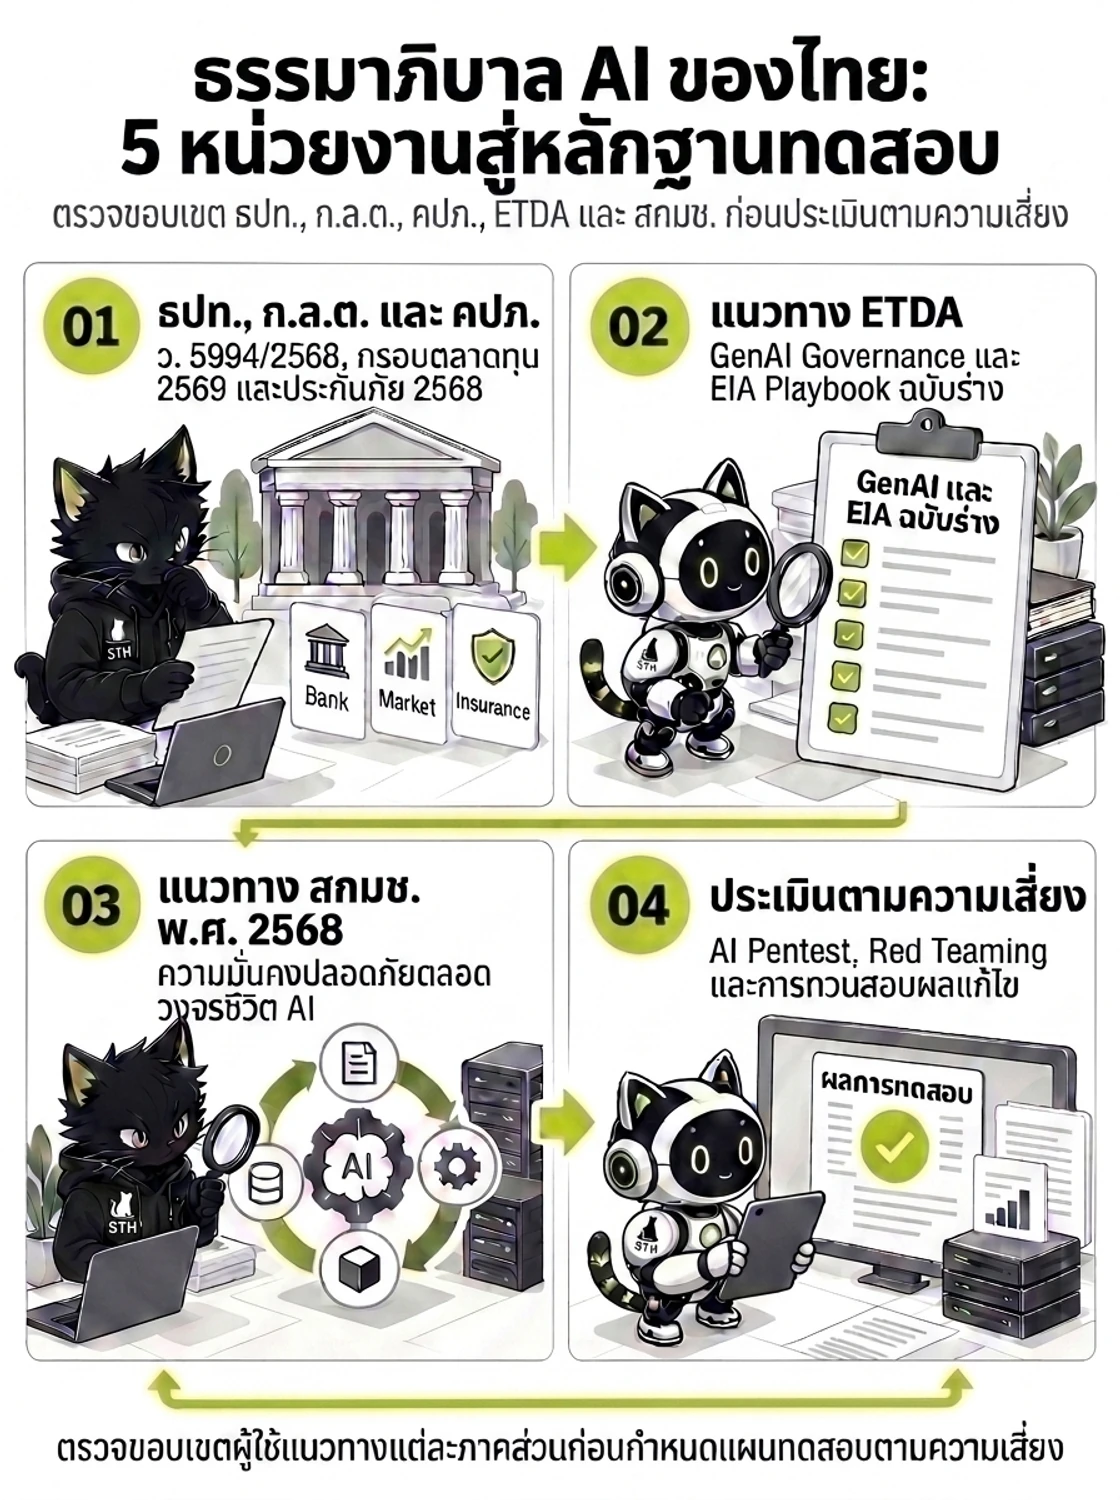
ตรวจขอบเขตผู้ใช้แนวนโยบาย ธปท. กรอบ ก.ล.ต. แนวปฏิบัติ คปภ. แนวทาง ETDA และแนวทาง สกมช. ก่อนกำหนดแผนทดสอบตามความเสี่ยง
- ธปท., ก.ล.ต. และ คปภ. — ว. 5994/2568, กรอบตลาดทุน 2569 และแนวปฏิบัติประกันภัย 2568
- แนวทาง ETDA — GenAI Governance และ EIA Playbook ฉบับร่าง
- แนวทาง สกมช. — ความมั่นคงปลอดภัยตลอดวงจร AI พ.ศ. 2568
- ประเมินตามความเสี่ยง — AI Pentest, Red Teaming และการทวนสอบผลแก้ไข
- ขอบเขตครอบคลุมสถาบันการเงิน สถาบันการเงินเฉพาะกิจ ผู้ประกอบธุรกิจระบบการชำระเงินภายใต้การกำกับ และผู้ประกอบธุรกิจบริการการชำระเงินภายใต้การกำกับ
- แนวนโยบายจำแนกความเสี่ยงด้านข้อมูล ด้านการพัฒนาโมเดล และด้านภัยคุกคามทางไซเบอร์ พร้อมให้บริหารความเสี่ยงตามบริบทการใช้งาน
- พิจารณาคุณภาพและความมั่นคงปลอดภัยของข้อมูล การทดสอบโมเดล การติดตามผล และความเสี่ยงจากผู้ให้บริการภายนอก โดยใช้ร่วมกับหลักเกณฑ์อื่นที่เกี่ยวข้อง
- การเลือกวิธีทดสอบเชิงเทคนิคและรอบทบทวนต้องสอดคล้องกับความเสี่ยงและข้อกำหนดที่ใช้จริง แนวนโยบายฉบับนี้ไม่ได้กำหนดบทลงโทษหรือรอบทดสอบตายตัว
กรอบการกำกับดูแล AI ในภาคตลาดทุนของ ก.ล.ต. (สิงหาคม 2569)
คู่มือ ก.ล.ต. ฉบับปรับปรุงครั้งที่ 1 สิงหาคม 2569 เป็น Guideline เชิงหลักการแบบ Hybrid Principle-based and Risk-based Approach สำหรับผู้ประกอบธุรกิจตลาดทุน โดยมิได้บังคับใช้แบบ one-size-fits-all
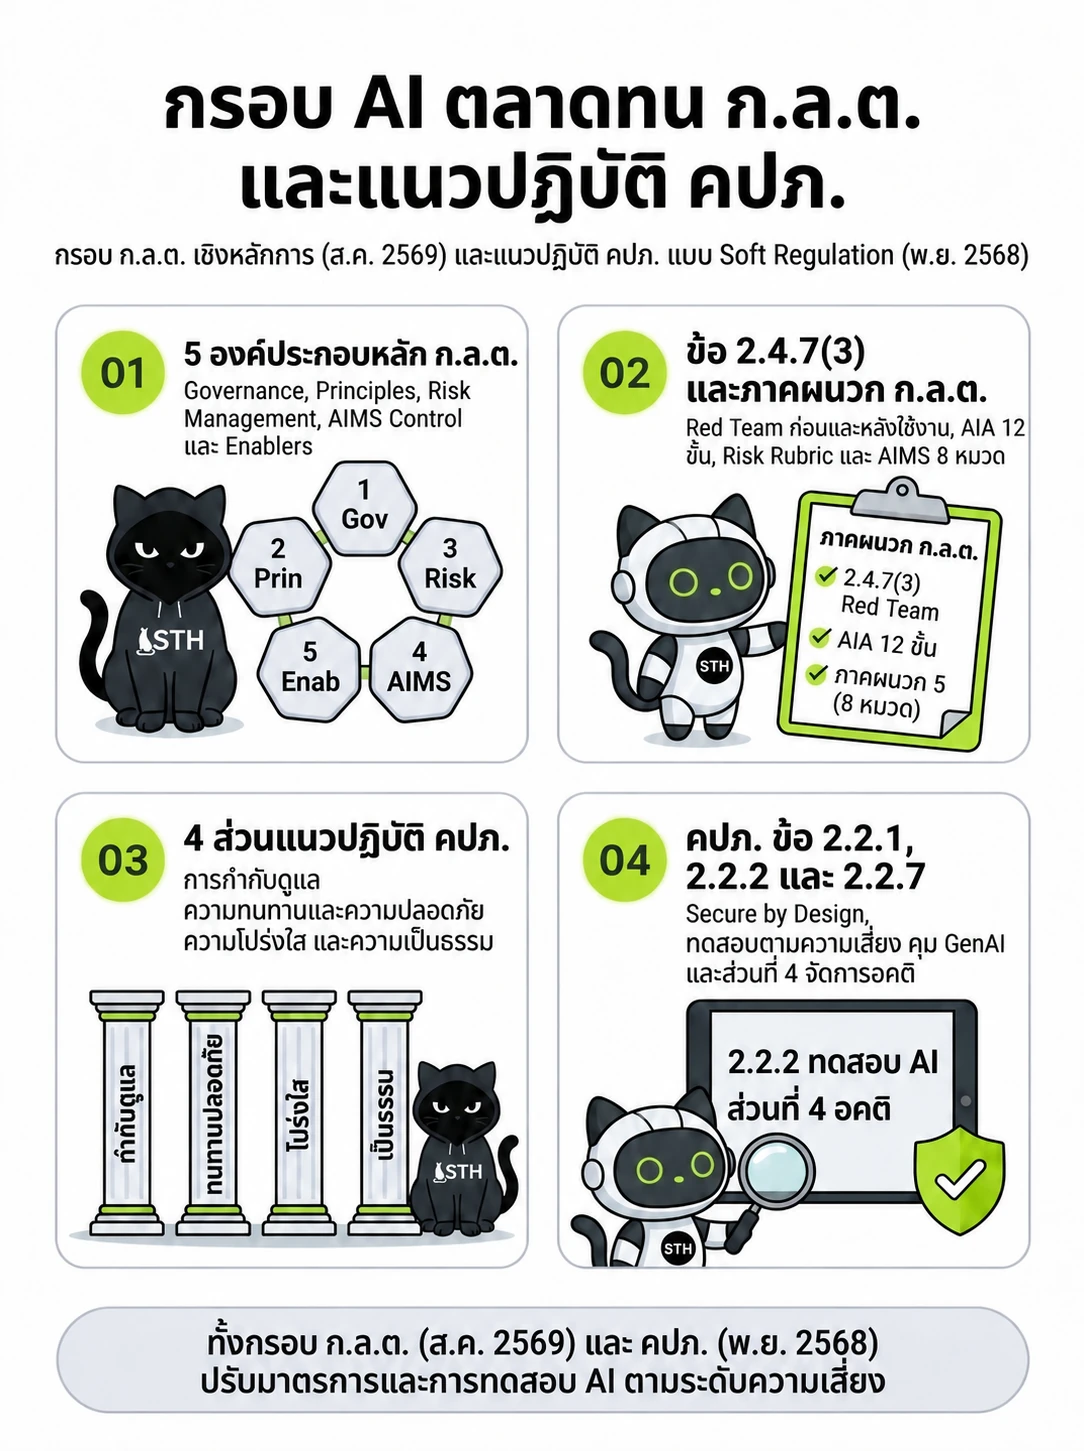
ทั้งกรอบ ก.ล.ต. (สิงหาคม 2569) และแนวปฏิบัติ คปภ. (พฤศจิกายน 2568) ออกแบบให้ปรับความเข้มข้นของมาตรการและการทดสอบ AI ตามความเสี่ยงจริง
- 5 องค์ประกอบหลัก ก.ล.ต.
ครอบคลุม Governance, Principles, Risk Management, AIMS Control และ Enablers - ก.ล.ต. ข้อ 2.4.7(3) และภาคผนวก
แนะนำ Red Team ก่อนและหลังใช้งาน คู่แบบประเมิน AIA 12 ขั้น, Risk Rubric และ AIMS 8 หมวด - 4 ส่วนแนวปฏิบัติ คปภ.
แบ่งเป็นด้านการกำกับดูแล ความทนทานและความปลอดภัย ความโปร่งใส และความเป็นธรรม - คปภ. ข้อ 2.2.1, 2.2.2 และ 2.2.7
เน้น Secure by Design การทดสอบตามความเสี่ยง การคุม GenAI และส่วนที่ 4 จัดการอคติ
- ครอบคลุม 5 องค์ประกอบหลัก ได้แก่ Governance, Principles, Risk Management, AIMS Control และ Enablers เพื่อให้การใช้งาน AI ในตลาดทุนปรับมาตรการตามระดับความเสี่ยงของแต่ละกรณีได้เหมาะสม
- ข้อ 2.4.7(3) แนะนำการทดสอบระบบด้วยทีมจำลองการโจมตี (Red Team) และการทดสอบเชิงปรับแต่ง (Adversarial Testing) ทั้งก่อนและหลังนำระบบ AI ออกใช้งาน
- ภาคผนวก 2 เสนอกระบวนการ 12 ขั้นตอนสำหรับการประเมินผลกระทบ AI (AI Impact Assessment) และภาคผนวก 4 เสนอแบบทะเบียน AI Inventory พร้อมแนวทางจำแนกระดับความเสี่ยงตาม Risk Rubric
- ภาคผนวก 5 รวบรวมตัวอย่าง AIMS Control แยกตามบทบาท Developer, User และ Customizer ใน 8 หมวด (อ้างอิงมาตรฐาน AI Security ของ สกมช. สำหรับมิติด้านไซเบอร์) และภาคผนวก 13 เสนอตัวอย่างแนวทางเปิดเผยข้อมูลและป้องกัน AI-washing
แนวปฏิบัติการกำกับดูแลการใช้งาน AI สำหรับบริษัทประกันภัยของ คปภ. (พ.ศ. 2568)
แนวปฏิบัติ คปภ. พฤศจิกายน 2568 เสนอให้ประยุกต์ใช้ในลักษณะ Soft Regulation (ยังไม่ยกระดับเป็นประกาศบังคับ) ตามสัดส่วนความเสี่ยงของบริษัทประกันชีวิตและประกันวินาศภัย
- ครอบคลุม 4 ส่วนสำคัญ ได้แก่ การกำกับดูแลการใช้งาน AI (Governance), ความทนทานและการรักษาความมั่นคงปลอดภัย (Robustness and Security), ความโปร่งใส (Transparency) และความเป็นธรรม (Fairness)
- ข้อ 2.2.1 แนะนำหลักการ Secure by Design และข้อ 2.2.2 แนะนำให้พิจารณาจัดให้มีการทดสอบความมั่นคงปลอดภัยและประเมินช่องโหว่ของระบบ AI ตามความเหมาะสมกับระดับความเสี่ยง
- ข้อ 2.2.7 เสนอแนวทางควบคุมความเสี่ยงจากการใช้งาน Generative AI การป้องกันข้อมูลรั่วไหล และการตรวจสอบอินพุตและผลลัพธ์อย่างเหมาะสม
- ส่วนที่ 4 มุ่งเน้นการจัดการอคติ (Bias Management) และคุ้มครองผู้เอาประกันภัยจากการคิดเบี้ยประกันภัยตามความเสี่ยงรายบุคคลแบบละเอียด (Granular Risk-Based Pricing) ที่อาจไม่เป็นธรรม
ETDA GenAI Governance และ EIA Playbook ฉบับร่าง
แนวทาง GenAI Governance ปี 2024 ใช้ประกอบการกำกับดูแลระดับองค์กร ส่วน EIA Playbook ที่อ้างอิงยังระบุว่าเป็นฉบับร่าง ลงวันที่ 11 กันยายน 2569
- พิจารณาวัตถุประสงค์ของการใช้ GenAI ความรับผิดชอบของผู้เกี่ยวข้อง และความเสี่ยงด้านข้อมูล ผลลัพธ์ และการใช้งานก่อนจัดหาและนำไปใช้
- EIA อ้างหลักจริยธรรม UNESCO 10 ข้อ โดยส่วนกำหนดขอบเขตพิจารณา 2 ข้อ และส่วนประเมินหลักการพิจารณาอีก 8 ข้อใน 7 หมวด ก่อนวิเคราะห์ผลกระทบ ไม่ใช่กรอบ 4 หรือ 6 มิติ
- หมวดประเมินครอบคลุมความปลอดภัย ความเป็นธรรม ความยั่งยืน ความเป็นส่วนตัว การกำกับดูแลโดยมนุษย์ ความรับผิดชอบ และหมวดที่รวมความโปร่งใสและการอธิบายได้กับความตระหนักรู้และความรอบรู้
- EIA ประเมินผลกระทบและมาตรการทางสังคมกับเทคนิค ไม่ใช่ใบรับรองว่าระบบผ่าน AI Pentest และฉบับร่างไม่ใช่กฎหมายที่มีผลบังคับใช้
แนวทางความมั่นคงปลอดภัย AI ของ สกมช.
ใช้แนวทาง สกมช. ประกอบการกำกับดูแลและรักษาความมั่นคงปลอดภัยตลอดวงจร AI โดยตรวจขอบเขตและสถานะของเอกสารก่อนอ้างเป็นหน้าที่ขององค์กร
- กำหนดผู้รับผิดชอบ ทรัพย์สิน ข้อมูล และความเสี่ยงของระบบ AI รวมถึงการเชื่อมต่อระบบภายนอก
- วางมาตรการสำหรับข้อมูล โมเดล ระบบที่นำไปใช้งาน การติดตามเหตุ และการรับมือเหตุการณ์ตามบริบทขององค์กร
- เชื่อมโยงหลักฐานการทดสอบกับการแก้ไข การทบทวนความเสี่ยง และการเปลี่ยนแปลงของระบบ โดยอ่านรายละเอียดเพิ่มเติมในคู่มือ NCSA AI Security ของเว็บนี้
ข้อเสนอ AI Pentest และ Red Teaming ตามความเสี่ยง
ข้อเสนอแนะเชิงเทคนิคของ STH ใช้สร้างหลักฐานเสริมการกำกับดูแลตามระดับความเสี่ยง โดยแยกต่างหากจากข้อกำหนดของ ธปท., ก.ล.ต., คปภ., ETDA และ สกมช. ซึ่งไม่ได้กำหนดรายการทดสอบบังคับชุดเดียวกันให้ทุกองค์กร
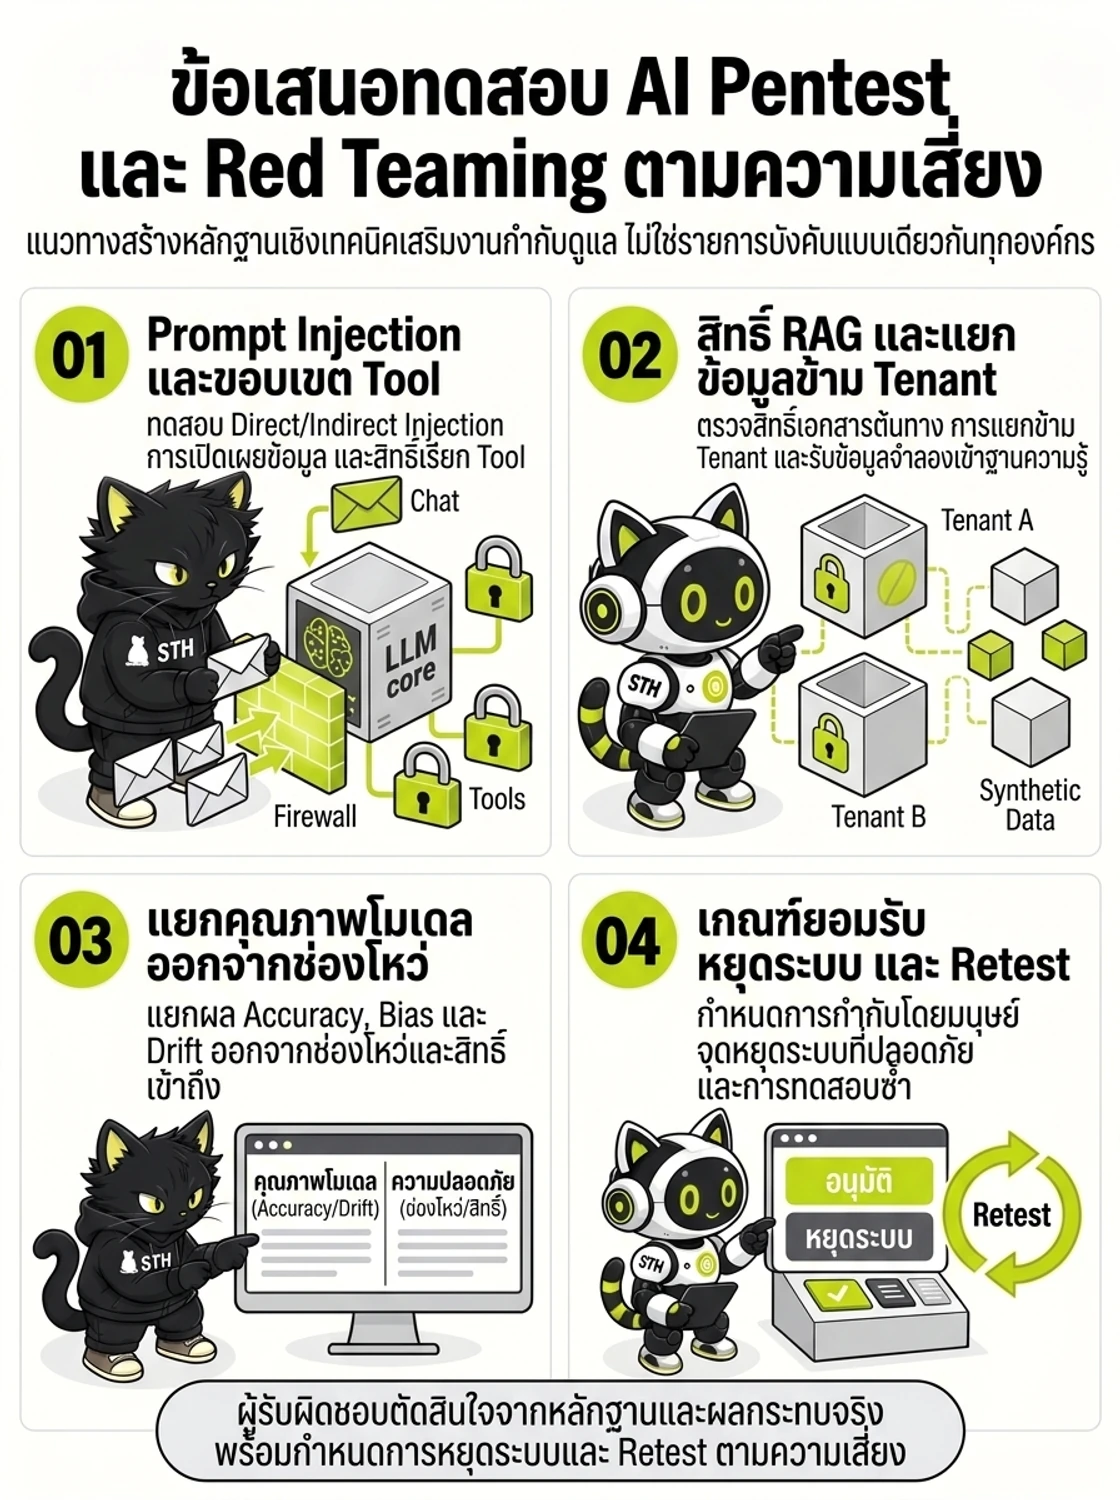
ผู้รับผิดชอบระบบใช้หลักฐานเชิงเทคนิคประกอบเกณฑ์ยอมรับ จุดหยุดระบบ และ Retest โดยไม่ตีความว่าเป็นรายการบังคับตายตัวจากหน่วยงานกำกับ
- Prompt Injection และขอบเขต Tool
ทดสอบ Direct และ Indirect Injection การเปิดเผยข้อมูล และสิทธิ์เรียกใช้ Tool - สิทธิ์ RAG และแยกข้อมูลข้าม Tenant
ตรวจสอบสิทธิ์เอกสารต้นทาง การแยกข้าม Tenant และจำลองการรับข้อมูลเข้าฐานความรู้ - แยกคุณภาพโมเดลออกจากช่องโหว่
แยกผลตรวจ Accuracy, Bias และ Drift ออกจากช่องโหว่ระบบและสิทธิ์เข้าถึง - เกณฑ์ยอมรับ จุดหยุดระบบ และ Retest
กำหนดการทบทวนโดยมนุษย์ จุดหยุดระบบที่ปลอดภัย และการทดสอบซ้ำหลังแก้ไข
- เมื่อใช้ LLM ให้ทดสอบ Prompt Injection จากข้อความโดยตรงและข้อมูลภายนอก รวมถึงขอบเขตการเปิดเผยข้อมูลและการเรียกใช้ Tool ที่ได้รับอนุญาต
- เมื่อใช้ RAG ให้ตรวจสิทธิ์เอกสารต้นทาง การแยกข้อมูลข้าม Tenant และการรับข้อมูลเข้า Knowledge Base ด้วยข้อมูลจำลอง
- ทดสอบความถูกต้อง Bias และ Drift ตามกรณีใช้งาน แยกผลด้านคุณภาพโมเดลออกจากผลด้านช่องโหว่และสิทธิ์การเข้าถึง
- กำหนดเกณฑ์ยอมรับ การกำกับดูแลโดยมนุษย์ การหยุดระบบเมื่อจำเป็น และ Retest โดยให้ผู้รับผิดชอบตัดสินจากหลักฐานและผลกระทบ
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| ธปท. ว. 5994/2568 แนวนโยบาย | แนวนโยบาย ธปท. ว. 5994/2568 และผู้ให้บริการที่อยู่ในขอบเขต | เอกสาร 25680178 เป็นแนวนโยบายให้ผู้ให้บริการทางการเงินนำไปอ้างอิงและประยุกต์ใช้ตามลักษณะการใช้งาน AI ไม่ใช่ข้อบังคับ Pentest ต่อเนื่องสำหรับทุกองค์กร | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| ก.ล.ต. กรอบธรรมาภิบาล AI สิงหาคม 2569 (Guideline เชิงหลักการ) | กรอบการกำกับดูแล AI ในภาคตลาดทุนของ ก.ล.ต. | 5 องค์ประกอบหลัก, ข้อ 2.4.7(3) Red Team และ Adversarial Testing, ภาคผนวก 2 (AI Impact Assessment 12 ขั้นตอน), ภาคผนวก 4 (AI Inventory) และภาคผนวก 5 (ตัวอย่าง AIMS Control 8 หมวด) | แนวทางเชิงหลักการตามระดับความเสี่ยง (เช่น ก่อนและหลังนำระบบ AI ออกใช้งาน หรือเมื่อเปลี่ยนแปลงสำคัญ ตามแบบทบทวนที่องค์กรกำหนด) |
| คปภ. แนวปฏิบัติ AI พฤศจิกายน 2568 (Soft Regulation) | แนวปฏิบัติการกำกับดูแลการใช้งาน AI สำหรับบริษัทประกันภัย | 4 ส่วนหลัก (Governance, Robustness and Security, Transparency, Fairness), ข้อ 2.2.1 แนะนำ Secure by Design, ข้อ 2.2.2 แนะนำทดสอบความมั่นคงปลอดภัยและช่องโหว่ AI และข้อ 2.2.7 แนวทาง GenAI | แนะนำให้ทดสอบและประเมินตามความเหมาะสมกับระดับความเสี่ยง (ลักษณะ Soft Regulation ยังไม่ยกระดับเป็นประกาศบังคับรายปี) |
| ETDA GenAI 2024 และ EIA Playbook ฉบับร่าง | ETDA GenAI Governance และ EIA Playbook ฉบับร่าง | แนวทาง GenAI Governance ปี 2024 ใช้ประกอบการกำกับดูแลระดับองค์กร ส่วน EIA Playbook ที่อ้างอิงยังระบุว่าเป็นฉบับร่าง ลงวันที่ 11 กันยายน 2569 | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| NCSA AI Security Guidelines 2568 | แนวทางความมั่นคงปลอดภัย AI ของ สกมช. | ใช้แนวทาง สกมช. ประกอบการกำกับดูแลและรักษาความมั่นคงปลอดภัยตลอดวงจร AI โดยตรวจขอบเขตและสถานะของเอกสารก่อนอ้างเป็นหน้าที่ขององค์กร | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
| ข้อเสนอการทดสอบของ STH | ข้อเสนอ AI Pentest และ Red Teaming ตามความเสี่ยง | ข้อเสนอแนะเชิงเทคนิคของ STH ใช้สร้างหลักฐานเสริมการกำกับดูแลตามระดับความเสี่ยง โดยแยกต่างหากจากข้อกำหนดของ ธปท., ก.ล.ต., คปภ., ETDA และ สกมช. ซึ่งไม่ได้กำหนดรายการทดสอบบังคับชุดเดียวกันให้ทุกองค์กร | ตามขอบเขตมาตรฐานและความเสี่ยงของบริการ ไม่ใช่รอบทดสอบตายตัว |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
แนวนโยบาย ธปท. ว. 5994/2568 ใช้กับใคร?
ขอบเขตครอบคลุมสถาบันการเงิน สถาบันการเงินเฉพาะกิจ ผู้ประกอบธุรกิจระบบการชำระเงินภายใต้การกำกับ และผู้ประกอบธุรกิจบริการการชำระเงินภายใต้การกำกับ เอกสาร 25680178 เป็นแนวนโยบายให้ผู้ให้บริการทางการเงินนำไปอ้างอิงและประยุกต์ใช้ตามลักษณะการใช้งาน AI ไม่ใช่ข้อบังคับ Pentest ต่อเนื่องสำหรับทุกองค์กร
EIA Playbook เป็นกฎหมายหรือใบรับรอง AI Pentest หรือไม่?
EIA ประเมินผลกระทบและมาตรการทางสังคมกับเทคนิค ไม่ใช่ใบรับรองว่าระบบผ่าน AI Pentest และฉบับร่างไม่ใช่กฎหมายที่มีผลบังคับใช้ EIA อ้างหลักจริยธรรม UNESCO 10 ข้อ โดยส่วนกำหนดขอบเขตพิจารณา 2 ข้อ และส่วนประเมินหลักการพิจารณาอีก 8 ข้อใน 7 หมวด ก่อนวิเคราะห์ผลกระทบ ไม่ใช่กรอบ 4 หรือ 6 มิติ
ควรประเมินระบบ AI ที่ใช้บริการภายนอกอย่างไร?
เมื่อใช้ LLM ให้ทดสอบ Prompt Injection จากข้อความโดยตรงและข้อมูลภายนอก รวมถึงขอบเขตการเปิดเผยข้อมูลและการเรียกใช้ Tool ที่ได้รับอนุญาต เมื่อใช้ RAG ให้ตรวจสิทธิ์เอกสารต้นทาง การแยกข้อมูลข้าม Tenant และการรับข้อมูลเข้า Knowledge Base ด้วยข้อมูลจำลอง
กรอบการกำกับดูแล AI ของ ก.ล.ต. (สิงหาคม 2569) มีแนวทางการประเมินทางเทคนิคอย่างไร?
คู่มือ ก.ล.ต. ฉบับปรับปรุงครั้งที่ 1 (สิงหาคม 2569) ใช้แนวทาง Hybrid Principle-based and Risk-based Approach มิได้บังคับใช้แบบ one-size-fits-all โดยข้อ 2.4.7(3) แนะนำให้ทดสอบระบบด้วยทีมจำลองการโจมตี (Red Team) และ Adversarial Testing ก่อนและหลังนำระบบ AI ออกใช้งาน ภาคผนวก 2 เสนอขั้นตอน AI Impact Assessment 12 ขั้นตอน ภาคผนวก 4 เสนอแบบทะเบียน AI Inventory และความถี่การทบทวน ภาคผนวก 5 รวบรวมตัวอย่าง AIMS Control 8 หมวด (อ้างอิงมาตรฐาน AI Security ของ สกมช. ในมิติด้านไซเบอร์) และภาคผนวก 13 เสนอตัวอย่างแนวทางป้องกัน AI-washing
แนวปฏิบัติ AI ของ คปภ. (พ.ศ. 2568) แนะนำให้บริษัทประกันภัยทดสอบความมั่นคงปลอดภัยอย่างไร?
แนวปฏิบัติ คปภ. พฤศจิกายน 2568 เป็นการกำกับดูแลลักษณะ Soft Regulation (ยังไม่ยกระดับเป็นประกาศบังคับ) โดยข้อ 2.2.1 แนะนำหลักการ Secure by Design และข้อ 2.2.2 แนะนำให้พิจารณาจัดให้มีการทดสอบความมั่นคงปลอดภัยและประเมินช่องโหว่ของระบบ AI ตามความเหมาะสมกับระดับความเสี่ยง ควบคู่กับแนวทางควบคุมความเสี่ยงจากการใช้ Generative AI (ข้อ 2.2.7) และการจัดการอคติของโมเดลในส่วนที่ 4 เช่น กรณีการคิดเบี้ยประกันภัยรายบุคคลแบบละเอียด