
MPA Content Security v5.3.1 และข้อกำหนด Penetration Testing สำหรับอุตสาหกรรมบันเทิง
เจาะลึกมาตรฐาน Motion Picture Association (MPA) Content Security Best Practices v5.3.1 ระบบ TPN Shield สี่ระดับ และข้อกำหนด Penetration Testing (Control TS-4.1) สำหรับสตูดิโอ ผู้ให้บริการงานตัดต่อ VFX และห่วงโซ่อุปทานสื่อ
- กลุ่มเป้าหมายที่บังคับใช้
- สตูดิโอผู้ผลิต ผู้ให้บริการ VFX งานตัดต่อ ห้องบันทึกเสียง ซับไตเติล คลาวด์เรนเดอร์ และผู้พัฒนาซอฟต์แวร์ในห่วงโซ่อุปทาน M&E
- ความถี่ในการทดสอบ
- ทดสอบอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงโครงสร้างระบบหรือแอปพลิเคชันอย่างมีนัยสำคัญ
- ขอบเขตการทดสอบ
- External IP, Host, Web Application, API, เครื่องมือส่งไฟล์ Aspera หรือ Signiant, Cloud, Remote Access และ Network Segmentation
- ความเสี่ยงหากไม่ปฏิบัติตาม
- การรั่วไหลของ Pre-release Content, การไม่ผ่านเกณฑ์คู่ค้าของสตูดิโอฮอลลีวูด, การสูญเสียสถานะ TPN Shield และการถูกเพิกถอนสัญญาจ้าง
MPA และ Trusted Partner Network มีบทบาทอย่างไรในอุตสาหกรรมภาพยนตร์
Motion Picture Association ร่วมกับ Trusted Partner Network กำหนดกรอบความมั่นคงปลอดภัยขั้นต่ำ เพื่อป้องกันการรั่วไหลของภาพยนตร์ ซีรีส์ และไฟล์งานก่อนการเผยแพร่จริง
- MPA เป็นตัวแทนของ 7 สตูดิโอชั้นนำ ได้แก่ Walt Disney Studios, Netflix, Paramount Pictures, Prime Video และ Amazon MGM Studios, Sony Pictures Entertainment, Universal City Studios รวมถึง Warner Bros. Discovery
- Trusted Partner Network หรือ TPN เป็นโครงการความมั่นคงปลอดภัยของเนื้อหาที่ MPA เป็นเจ้าของและบริหารจัดการ เพื่อสร้างเกณฑ์มาตรฐานเดียวกันทั่วทั้งอุตสาหกรรมภาพยนตร์และความบันเทิง
- มาตรฐานนี้ครอบคลุมผู้ให้บริการตลอดห่วงโซ่อุปทาน ตั้งแต่กองถ่ายทำ สตูดิโอวิชวลเอฟเฟกต์ VFX ห้องตัดต่อ ห้องทำสี ห้องบันทึกเสียง บริษัทพากย์และจัดทำคำบรรยาย ไปจนถึงผู้ให้บริการ Cloud Rendering และ Media Software
- ระบบทะเบียนกลาง TPN+ Registry ทำหน้าที่เป็นศูนย์กลางให้สตูดิโอเจ้าของลิขสิทธิ์เข้าถึงผลการประเมินและสถานะความพร้อมของคู่ค้าก่อนเริ่มส่งมอบไฟล์งานที่มีความสำคัญสูง
ระบบ TPN Shield สี่ระดับและเกณฑ์การเลื่อนระดับ
TPN Shield แสดงสถานะความพร้อมและการแก้ไขเพื่อให้ Content Owner ใช้ประกอบการตัดสินใจความเสี่ยงของคู่ค้า
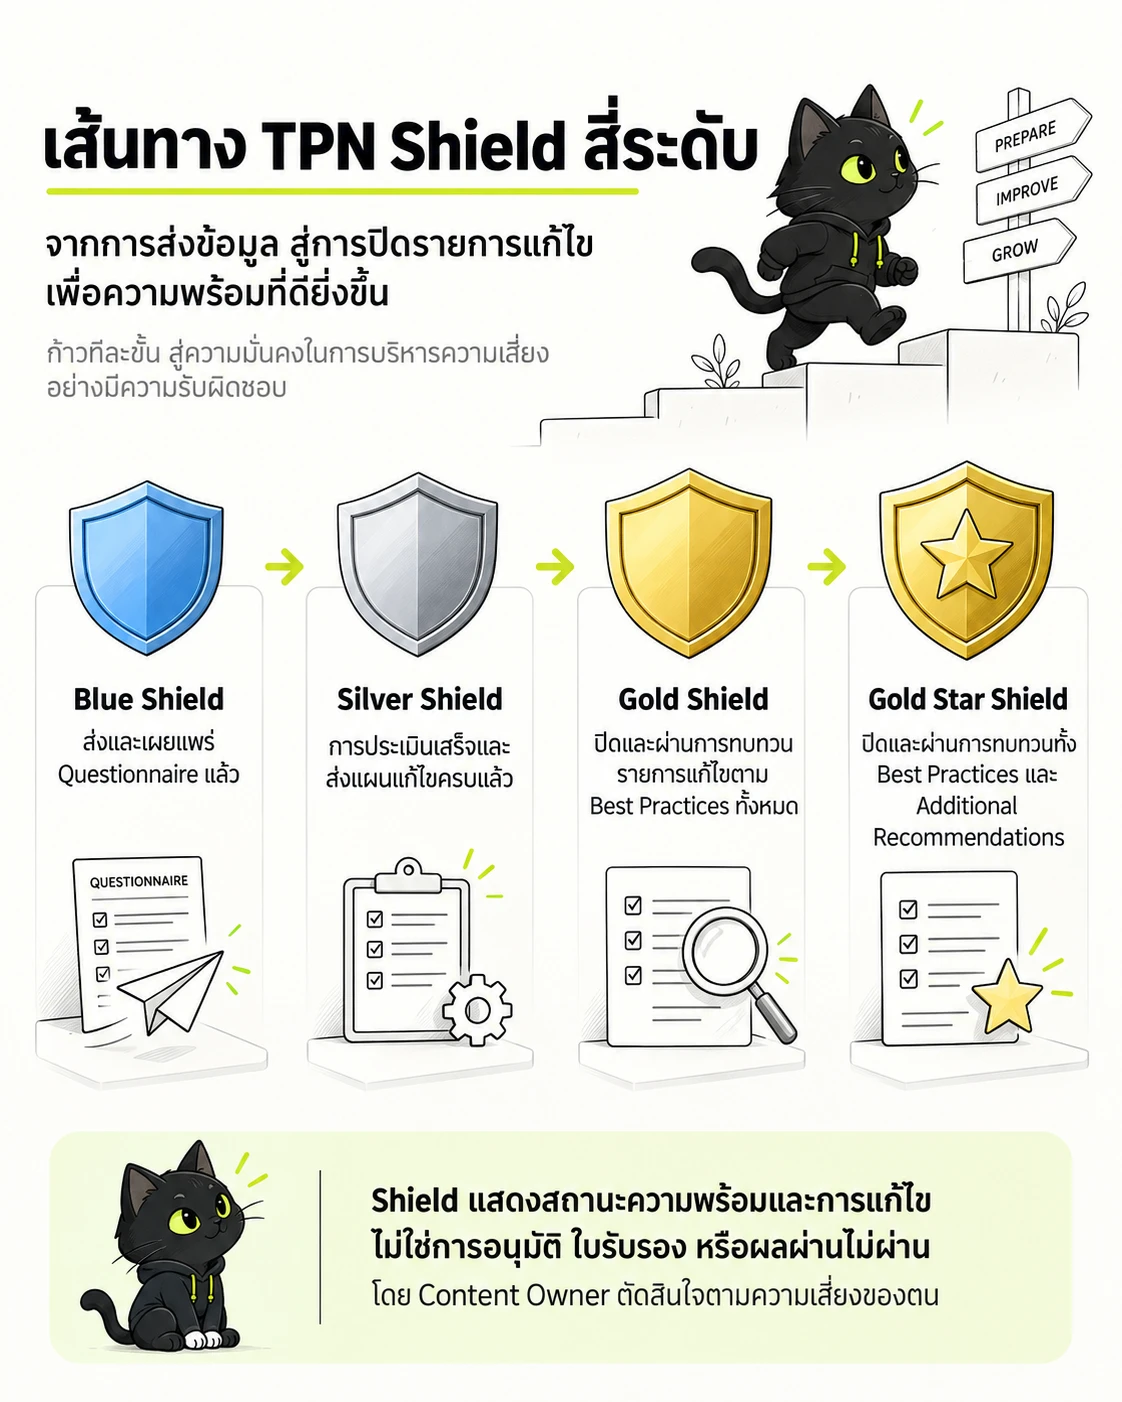
Shield แสดงสถานะความพร้อมและการแก้ไข ไม่ใช่การอนุมัติ ใบรับรอง หรือผลผ่านไม่ผ่าน โดย Content Owner ตัดสินใจตามความเสี่ยงของตน
- Blue Shield — ส่งและเผยแพร่ Questionnaire แล้ว
- Silver Shield — การประเมินเสร็จและส่งแผนแก้ไขครบแล้ว
- Gold Shield — ปิดและผ่านการทบทวนรายการแก้ไขตาม Best Practices ทั้งหมด
- Gold Star Shield — ปิดและผ่านการทบทวนทั้ง Best Practices และ Additional Recommendations
- Blue Shield ได้รับเมื่อ Questionnaire ถูกส่งและเผยแพร่ โดยควรอัปเดตทุกปี
- Silver Shield ได้รับเมื่อการประเมินเสร็จและส่งแผนแก้ไขครบทุก Control หรือ Component
- Gold Shield ได้รับเมื่อรายการแก้ไขตาม Best Practices ทั้งหมดถูกปิดและผ่านการทบทวน
- Gold Star Shield ได้รับเมื่อทั้ง Best Practices และ Additional Recommendations ถูกปิดและผ่านการทบทวน
- Silver, Gold และ Gold Star มีอายุสองปีนับจากวันที่เผยแพร่รายงาน แต่ Shield ไม่ใช่การอนุมัติ ใบรับรอง หรือผลผ่านไม่ผ่าน
ข้อกำหนดการทดสอบเจาะระบบตาม Control TS-4.1 และความแตกต่างจาก TS-4.0
Workbook v5.3.1 แยกการสแกนช่องโหว่ตาม TS-4.0 ออกจาก Penetration Testing ตาม TS-4.1 และกำหนดขอบเขต รอบ ผู้ทดสอบ และการแก้ไขของแต่ละกระบวนการไว้ต่างกัน
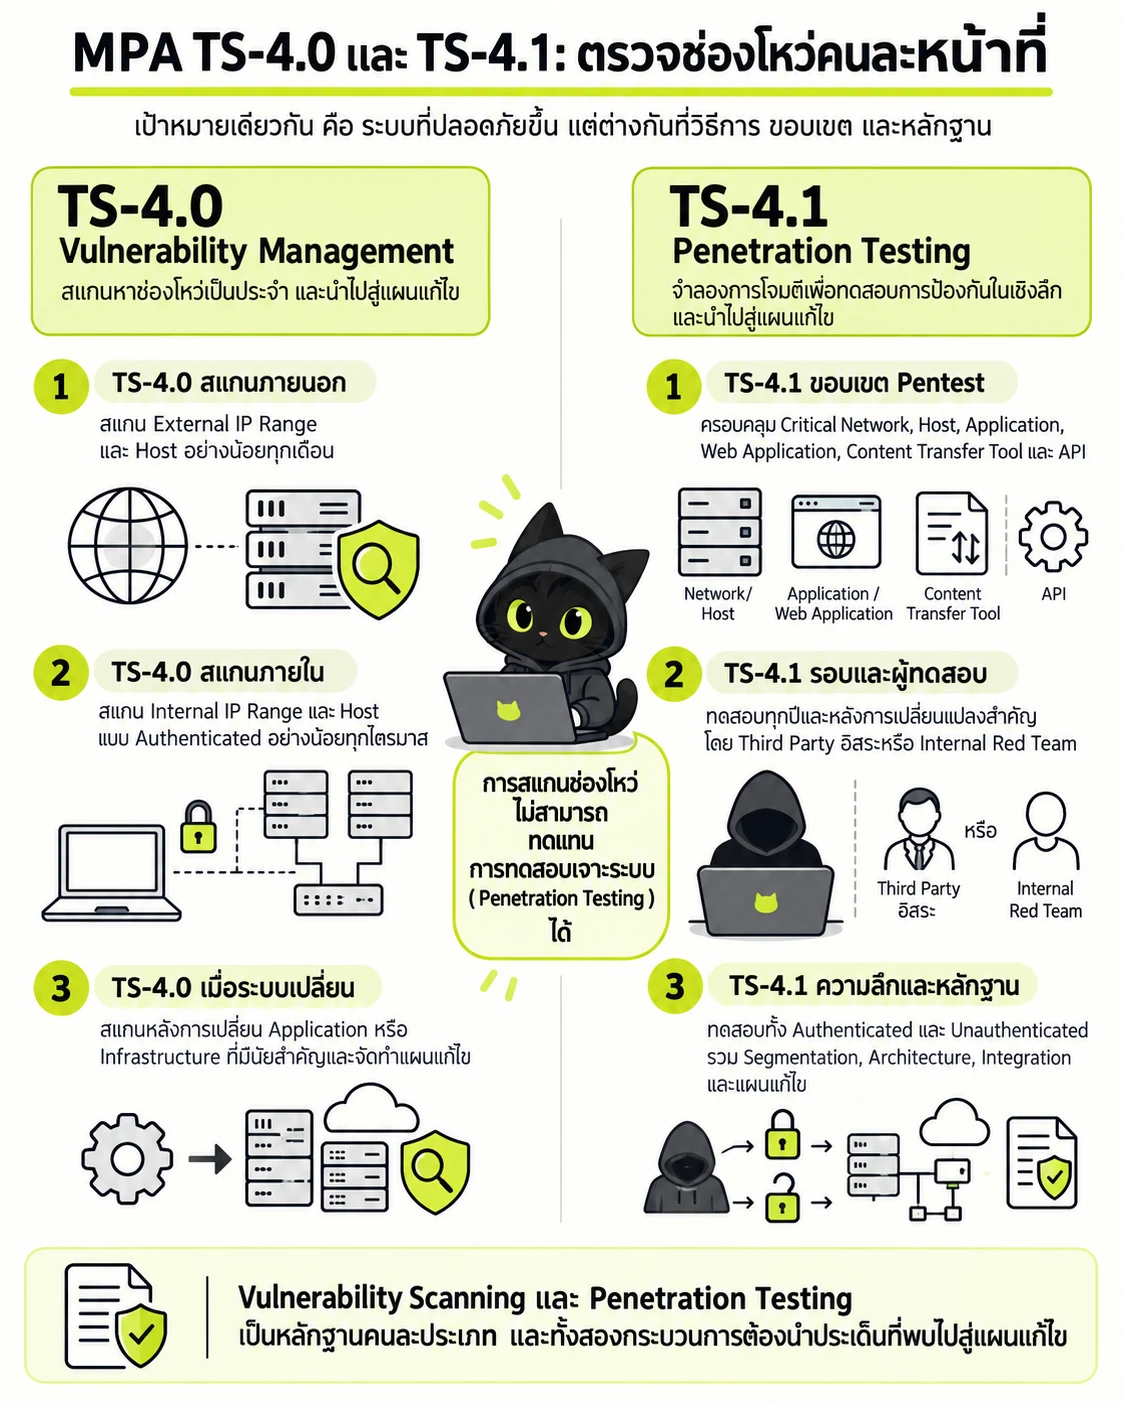
Vulnerability Scanning และ Penetration Testing เป็นหลักฐานคนละประเภท และทั้งสองกระบวนการต้องนำประเด็นที่พบไปสู่แผนแก้ไข
- TS-4.0 สแกนภายนอก — สแกน External IP Range และ Host อย่างน้อยทุกเดือน
- TS-4.0 สแกนภายใน — สแกน Internal IP Range และ Host แบบ Authenticated อย่างน้อยทุกไตรมาส
- TS-4.0 เมื่อระบบเปลี่ยน — สแกนหลังการเปลี่ยน Application หรือ Infrastructure ที่มีนัยสำคัญและจัดทำแผนแก้ไข
- TS-4.1 ขอบเขต Pentest — ครอบคลุม Critical Network, Host, Application, Web Application, Content Transfer Tool และ API
- TS-4.1 รอบและผู้ทดสอบ — ทดสอบทุกปีและหลังการเปลี่ยนแปลงสำคัญ โดย Third Party อิสระหรือ Internal Red Team
- TS-4.1 ความลึกและหลักฐาน — ทดสอบทั้ง Authenticated และ Unauthenticated รวม Segmentation, Architecture, Integration และแผนแก้ไข
- TS-4.0 กำหนด External Scan อย่างน้อยทุกเดือน Internal Authenticated Scan อย่างน้อยทุกไตรมาส และสแกนหลัง Significant Application หรือ Infrastructure Change
- TS-4.0 ครอบคลุม Content and Production Network, Non-Production Network และ API พร้อมการตรวจสอบและจัดทำแผนแก้ไข
- TS-4.1 ครอบคลุม Critical Network Segment, Host, Application, Web Application, Content Transfer Tool และ API โดยทดสอบทุกปีและหลัง Significant Change
- TS-4.1 ใช้ Independent Third Party หรือ Internal Red Team; Third Party ต้องมี Certification ที่เกี่ยวข้อง เช่น GPEN, OSCP หรือ CEH
- ขอบเขต TS-4.1 รวม Authenticated และ Unauthenticated Testing, Segmentation, Application and Network Architecture, Integration และ Remediation Plan
ขอบเขตการตรวจประเมิน Application, Cloud และการทำงานระยะไกล
มาตรฐานฉบับ v5.3.1 เพิ่มความเข้มงวดด้าน Application Security และรองรับสภาพแวดล้อมการทำงานแบบกระจายศูนย์อย่างเป็นระบบ
- การประเมินด้าน Application หรือ App Assessment มุ่งเน้นความมั่นคงปลอดภัยของวงจรการพัฒนาซอฟต์แวร์ การทำ SAST, DAST, และการตรวจสอบ Dependency เพื่อป้องกันช่องโหว่ในห่วงโซ่อุปทานของซอฟต์แวร์
- Control PS-4.2 กำหนดให้การทดสอบครอบคลุมระบบใน Data Center ผู้ให้บริการ Colocation และสภาพแวดล้อมคลาวด์สาธารณะตามขอบเขตความรับผิดชอบร่วม
- Control TS-2.9 กำหนดให้การทดสอบครอบคลุมสภาพแวดล้อมการทำงานจากที่พักอาศัย หรือ Work From Home รวมถึงช่องทาง Remote Access, VPN, และระบบ Zero Trust Network Access
- การทดสอบ Network Segmentation เป็นข้อกำหนดสำคัญเพื่อพิสูจน์ว่าระบบเครือข่าย Production ที่ใช้ตัดต่อหรือจัดเก็บไฟล์ถูกแยกขาดจากเครือข่ายสำนักงานทั่วไปอย่างแท้จริง
- เกณฑ์ควบคุมในฉบับ v5.3 ได้เพิ่มข้อกำหนดด้าน AI และ Machine Learning เพื่อควบคุมความปลอดภัยของ Prompt, ข้อมูลสำหรับ Fine-tuning, และสิทธิ์การใช้งานโมเดลสังเคราะห์เสียงหรือภาพ
การบริหารจัดการ Remediation และหลักฐานที่จำเป็นในการขอรับ Gold Shield
การได้รับรายงานผลการทดสอบเป็นเพียงจุดเริ่มต้น การยกระดับสู่ Gold Shield กำหนดให้องค์กรต้องมีกระบวนการปิดช่องโหว่และหลักฐานเชิงประจักษ์ที่ตรวจสอบได้
- จัดทำแผนแก้ไข Remediation Plan อย่างเป็นทางการทันทีที่ได้รับรายงาน โดยช่องโหว่ระดับวิกฤตควรมีแนวทางควบคุมความเสี่ยงเบื้องต้นภายในเวลา 24 ถึง 48 ชั่วโมง
- ดำเนินการทดสอบซ้ำหรือ Retest ร่วมกับผู้เชี่ยวชาญอิสระเพื่อยืนยันว่าช่องโหว่ถูกแก้ไขเรียบร้อยแล้ว และเก็บรายงานผลการทดสอบซ้ำไว้เป็นหลักฐานประกอบ
- ส่งมอบเอกสารยืนยันการแก้ไขและหลักฐานเชิงเทคนิคเข้าสู่ระบบ TPN+ เพื่อให้ทีม TPN SecOps พิจารณาอนุมัติการเลื่อนระดับสู่ Gold Shield หรือ Gold Star Shield
- บูรณาการผลการทดสอบและการปิดช่องโหว่เข้ากับระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ เช่น ISO/IEC 27001 หรือ NIST เพื่อให้ผู้บริหารเห็นภาพรวมของความเสี่ยงที่คงเหลืออยู่
ตารางเปรียบเทียบข้อกำหนดและการทดสอบความปลอดภัย
สรุปรายละเอียดประกาศ บทบัญญัติ และขอบเขตการทดสอบความปลอดภัยที่จำเป็น
| ประกาศ และข้อกำหนด | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| Control TS-4.1 | การทดสอบเจาะระบบประจำปี (Penetration Testing) | ทดสอบ External IP, Public Host, Web Application, API, เครื่องมือส่งไฟล์ Aspera หรือ Signiant และ Network Segmentation แบบ Authenticated และ Unauthenticated | อย่างน้อยปีละ 1 ครั้ง และเมื่อมีการเปลี่ยนแปลงโครงสร้างพื้นฐานหรือแอปพลิเคชันอย่างมีนัยสำคัญ |
| Control TS-4.0 | การบริหารจัดการช่องโหว่ (Vulnerability Management) | สแกนช่องโหว่ภายนอกและภายในแบบ Authenticated บน Host, Virtual Machine, Container และ API | ระบบภายนอกทุกเดือน ระบบภายในทุกไตรมาส และหลังการเปลี่ยนแปลงครั้งใหญ่ |
| Control PS-4.2 และ TS-2.9 | ขอบเขต Data Center, Cloud Infrastructure และ Remote Working | ทดสอบระบบใน Data Center, Colocation, Cloud Service Provider, และช่องทาง Work From Home, VPN, หรือ ZTNA | ตามรอบทดสอบประจำปีและเมื่อเพิ่มหรือปรับเปลี่ยนช่องทางการเข้าถึงระยะไกล |
| TPN Application Security Controls | ความมั่นคงปลอดภัยของซอฟต์แวร์แอปพลิเคชัน (App Assessment) | ประเมิน Secure SDLC, การทำ SAST, DAST, การสแกน Dependency ของซอฟต์แวร์ และการป้องกันข้อมูล AI/ML | ก่อนปล่อยแอปพลิเคชันเวอร์ชันใหม่ และทบทวนตามรอบการประเมิน TPN+ |
เครื่องมือประเมินความพร้อม
คลิกเลือกรายการที่องค์กรของท่านได้ดำเนินการแล้ว เพื่อคำนวณระดับความพร้อมเบื้องต้น
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
การตรวจประเมิน TPN ถือเป็นใบรับรอง Pass หรือ Fail หรือไม่?
การประเมิน TPN ไม่มีการตัดสินแบบได้หรือตก แต่เป็นการออกรายงานประเมินความสอดคล้องตามเกณฑ์ MPA Best Practices โดยสตูดิโอเจ้าของคอนเทนต์จะใช้ข้อมูลรายงานและสถานะ TPN Shield ใน TPN+ Registry เพื่อตัดสินใจจัดซื้อจัดจ้างด้วยตนเอง
การทำ Vulnerability Scanning ตาม Control TS-4.0 สามารถใช้ทดแทน Penetration Testing ได้หรือไม่?
ไม่สามารถทดแทนได้ มาตรฐาน MPA กำหนดให้ TS-4.0 สำหรับสแกนช่องโหว่อัตโนมัติเป็นประจำทุกเดือน และ TS-4.1 สำหรับการทดสอบเจาะระบบประจำปีโดยผู้เชี่ยวชาญอิสระเพื่อตรวจหาข้อบกพร่องของตรรกะทางธุรกิจและการข้ามสิทธิ์
สตูดิโอที่ได้รับ Classic Gold Shield เดิม จะต้องปรับตัวอย่างไรกับระบบ Shield สี่ระดับใหม่?
สถานะ Classic Gold เดิมจะยังคงใช้งานได้จนกว่ารายงานการประเมินจะหมดอายุรอบ 2 ปี แต่จะไม่แสดงความก้าวหน้าในการปิดช่องโหว่ โดยในการตรวจประเมินรอบใหม่ตามเกณฑ์ v5.3.1 จะต้องเข้าสู่ระบบ 4 ระดับและต้องปิด Remediation ทั้งหมดเพื่อรับ Gold Shield