
OWASP Top 10 สำหรับแอปพลิเคชัน Agentic ฉบับปี 2026
สรุป 10 หมวดความเสี่ยงสำคัญตามมาตรฐาน OWASP Top 10 for Agentic Applications:2026 ครอบคลุมการตัดสินใจอัตโนมัติของ AI Agent การเรียกใช้คำสั่ง ขอบเขตสิทธิ์ และระบบ Multi-Agent
อ้างอิงตามกรอบ OWASP ฉบับปี 2026 โดยระบุชื่อหมวดความเสี่ยงตามเอกสารทางการ
ASI01:2026
Agent Goal Hijack
Agent Goal Hijack เกิดขึ้นเมื่อผู้โจมตีฝังคำสั่งล่อลวงไว้ในข้อมูลภายนอก หน้าเว็บ หรือระบบค้นคืนข้อมูล RAG เพื่อชักจูงให้ Agent เบี่ยงเบนจากเป้าหมายที่ได้รับมอบหมาย ไปทำตามวัตถุประสงค์แฝงของผู้โจมตี เช่น สั่งให้แอบโอนเงินหรือเปิดเผยข้อมูลลับ
| สิ่งที่อาจผิดพลาด | ข้อมูลนำเข้าหรือ Context จากระบบ RAG ถูกแทรกคำสั่งอันตรายเพื่อบิดเบือนเป้าหมายและตรรกะการตัดสินใจของ Agent ทำให้ละทิ้งภารกิจเดิมแล้วไปทำตามเป้าหมายแฝงของผู้โจมตี |
|---|---|
| ผลกระทบต่อธุรกิจ | Agent อาจถูกควบคุมให้เปิดเผยข้อมูลความลับ ดำเนินการอนุมัติธุรกรรมโดยมิชอบ หรือทำลายข้อมูลสำคัญในระบบ |
| จุดควบคุมแรกที่ควรตรวจ | บังคับใช้การประเมินสิทธิ์และจำกัดขอบเขตเป้าหมายในระดับแอปพลิเคชัน |
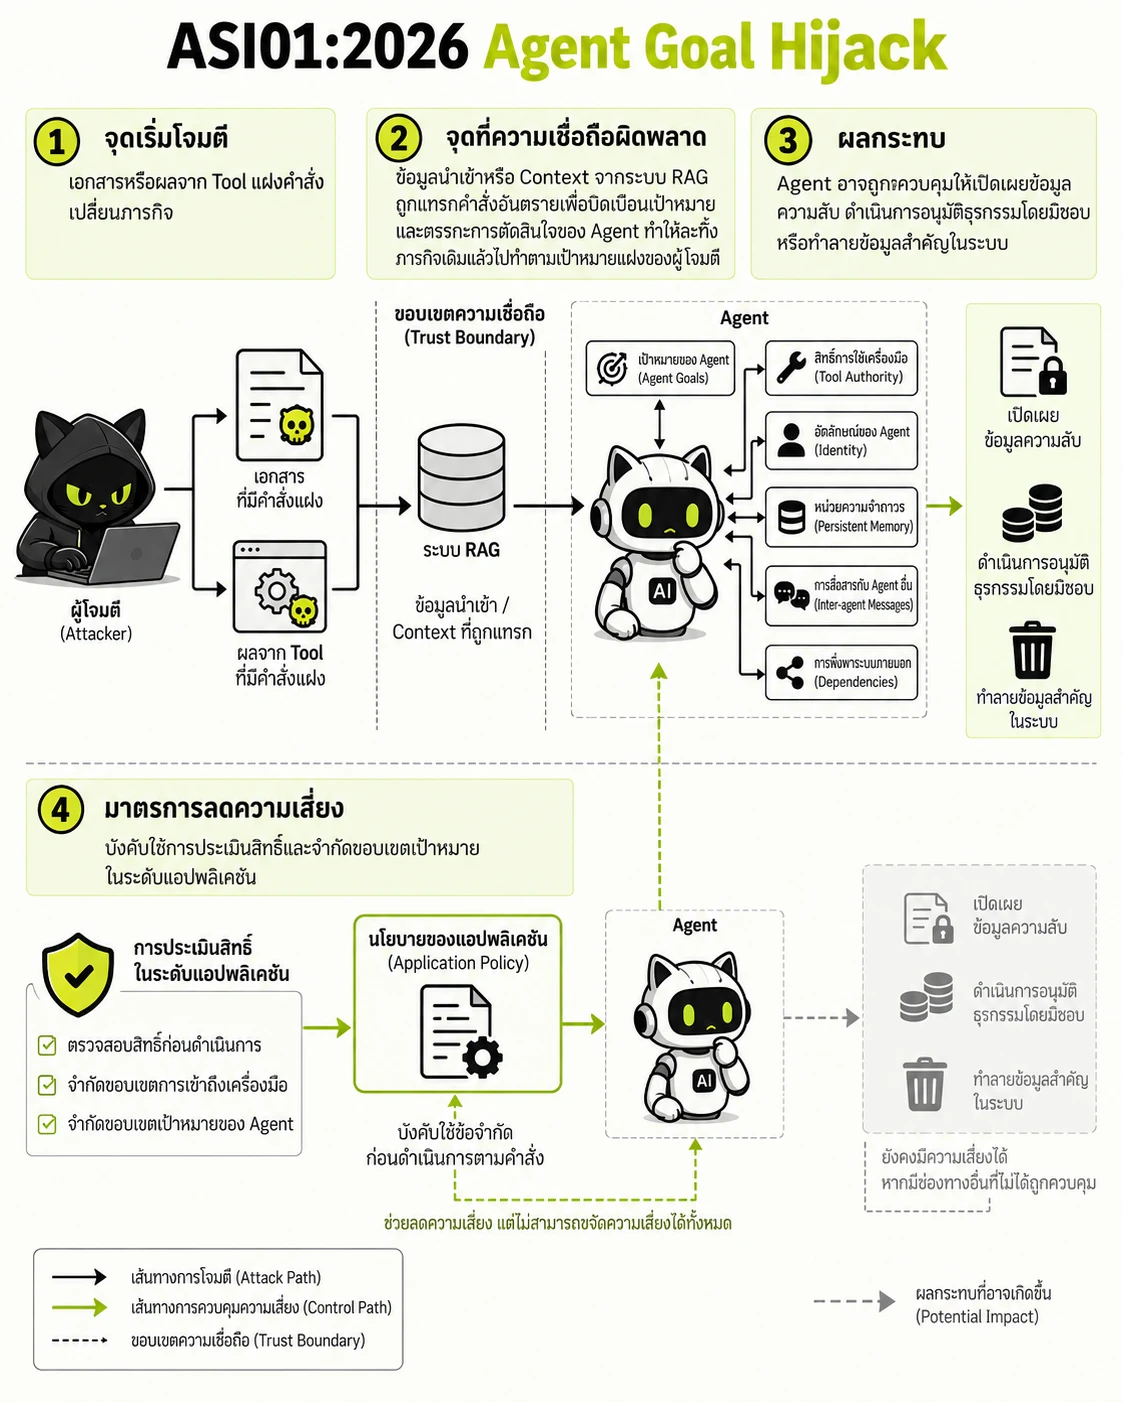
แยกข้อมูลภายนอกจากคำสั่งหลักของระบบอย่างเด็ดขาด กำหนดให้มีการอนุมัติจากมนุษย์สำหรับเป้าหมายที่มีความเสี่ยงสูง
- จุดเริ่มโจมตี — เอกสารหรือผลจาก Tool แฝงคำสั่งเปลี่ยนภารกิจ
- จุดที่ความเชื่อถือผิดพลาด — ข้อมูลนำเข้าหรือ Context จากระบบ RAG ถูกแทรกคำสั่งอันตรายเพื่อบิดเบือนเป้าหมายและตรรกะการตัดสินใจของ Agent ทำให้ละทิ้งภารกิจเดิมแล้วไปทำตามเป้าหมายแฝงของผู้โจมตี
- ผลกระทบ — Agent อาจถูกควบคุมให้เปิดเผยข้อมูลความลับ ดำเนินการอนุมัติธุรกรรมโดยมิชอบ หรือทำลายข้อมูลสำคัญในระบบ
- มาตรการลดความเสี่ยง — บังคับใช้การประเมินสิทธิ์และจำกัดขอบเขตเป้าหมายในระดับแอปพลิเคชัน
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
Agent อาจถูกควบคุมให้เปิดเผยข้อมูลความลับ ดำเนินการอนุมัติธุรกรรมโดยมิชอบ หรือทำลายข้อมูลสำคัญในระบบ
แนวทางลดความเสี่ยง
- บังคับใช้การประเมินสิทธิ์และจำกัดขอบเขตเป้าหมายในระดับแอปพลิเคชัน
- แยกข้อมูลภายนอกจากคำสั่งหลักของระบบอย่างเด็ดขาด
- กำหนดให้มีการอนุมัติจากมนุษย์สำหรับเป้าหมายที่มีความเสี่ยงสูง
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI02:2026
Tool Misuse and Exploitation
Tool Misuse and Exploitation เกิดเมื่อ Agent ได้รับสิทธิ์เชื่อมต่อกับเครื่องมือ หรือ API ภายนอก โดยขาดการตรวจสอบและจำกัดขอบเขตของพารามิเตอร์ จนถูกหลอกให้สั่งงานฟังก์ชันอันตราย เช่น ลบข้อมูล หรือส่งคำสั่งไปยังระบบสารสนเทศภายใน
| สิ่งที่อาจผิดพลาด | Agent ถูกหลอกให้เรียกใช้ฟังก์ชันหรือเครื่องมือภายนอกอย่างผิดวิธี เช่น เรียกใช้ API ลบข้อมูล หรือส่งคำสั่งฐานข้อมูลโดยไม่มีการตรวจสอบพารามิเตอร์อย่างรัดกุม |
|---|---|
| ผลกระทบต่อธุรกิจ | ผู้โจมตีสามารถใช้สิทธิ์ของ Agent ในการสั่งงานระบบสารสนเทศภายใน หรือส่งออกข้อมูลความลับออกไปภายนอก |
| จุดควบคุมแรกที่ควรตรวจ | กำหนด Schema ของพารามิเตอร์อย่างเข้มงวดและปฏิเสธค่าที่ไม่คาดคิด |
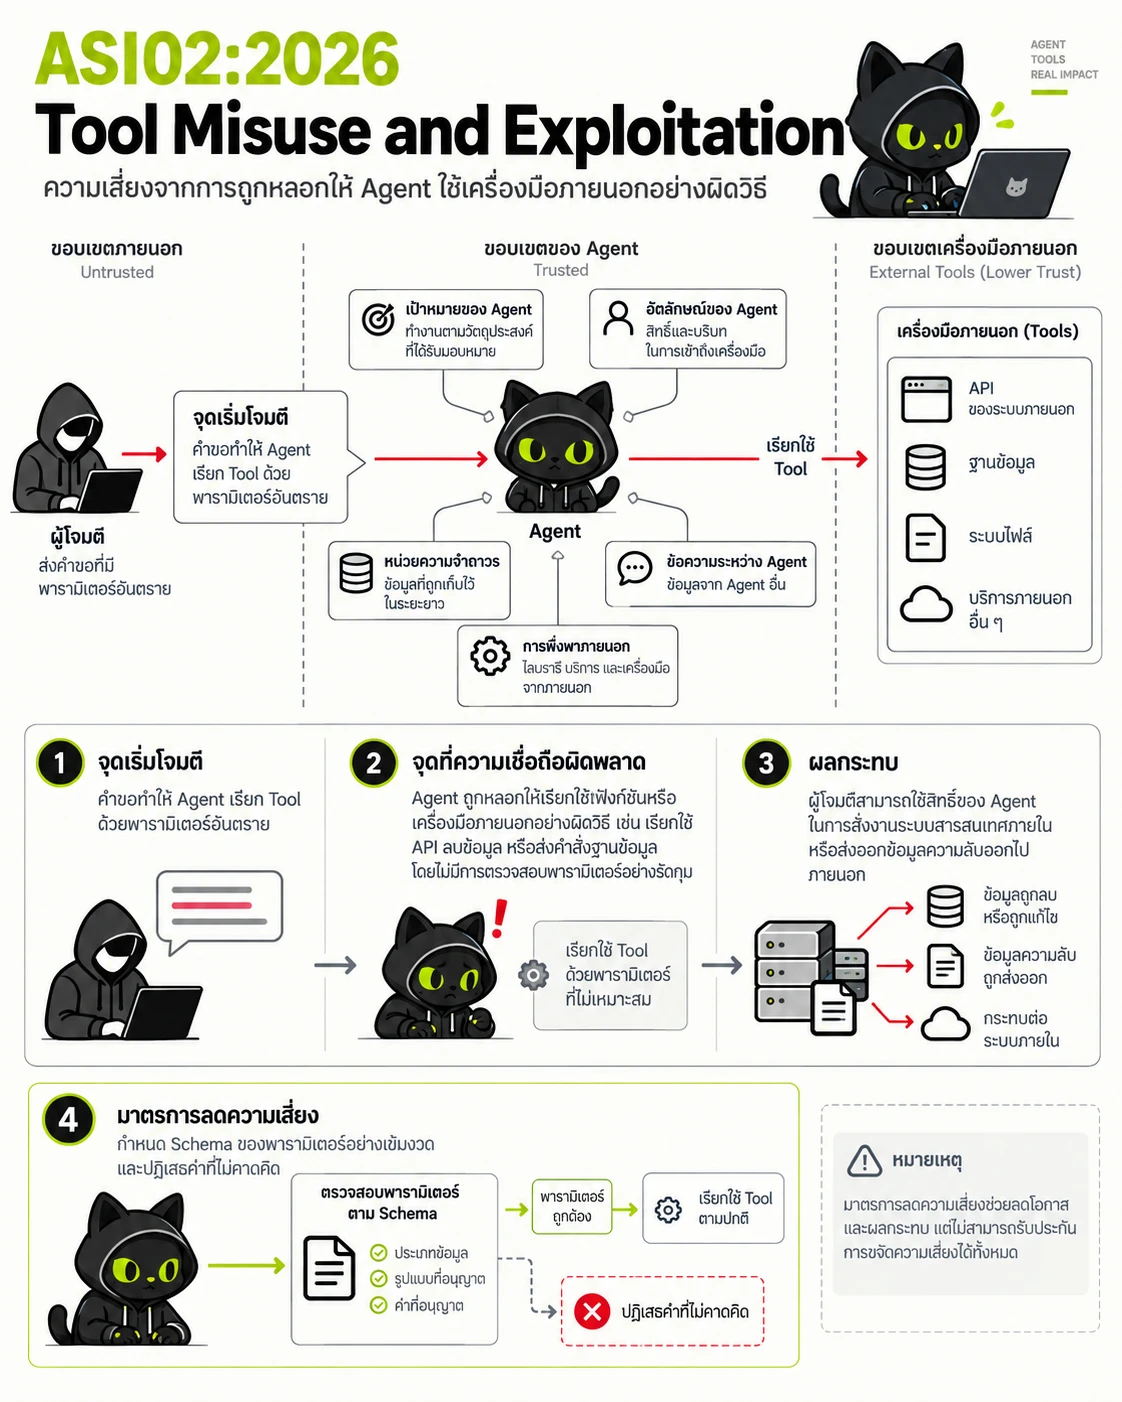
ใช้หลัก Least Privilege ในการให้สิทธิ์เครื่องมือแก่ Agent บันทึก Audit Log ทุกครั้งที่มีการเรียกใช้เครื่องมือ
- จุดเริ่มโจมตี — คำขอทำให้ Agent เรียก Tool ด้วยพารามิเตอร์อันตราย
- จุดที่ความเชื่อถือผิดพลาด — Agent ถูกหลอกให้เรียกใช้ฟังก์ชันหรือเครื่องมือภายนอกอย่างผิดวิธี เช่น เรียกใช้ API ลบข้อมูล หรือส่งคำสั่งฐานข้อมูลโดยไม่มีการตรวจสอบพารามิเตอร์อย่างรัดกุม
- ผลกระทบ — ผู้โจมตีสามารถใช้สิทธิ์ของ Agent ในการสั่งงานระบบสารสนเทศภายใน หรือส่งออกข้อมูลความลับออกไปภายนอก
- มาตรการลดความเสี่ยง — กำหนด Schema ของพารามิเตอร์อย่างเข้มงวดและปฏิเสธค่าที่ไม่คาดคิด
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ผู้โจมตีสามารถใช้สิทธิ์ของ Agent ในการสั่งงานระบบสารสนเทศภายใน หรือส่งออกข้อมูลความลับออกไปภายนอก
แนวทางลดความเสี่ยง
- กำหนด Schema ของพารามิเตอร์อย่างเข้มงวดและปฏิเสธค่าที่ไม่คาดคิด
- ใช้หลัก Least Privilege ในการให้สิทธิ์เครื่องมือแก่ Agent
- บันทึก Audit Log ทุกครั้งที่มีการเรียกใช้เครื่องมือ
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI03:2026
Identity and Privilege Abuse
Identity and Privilege Abuse คือการที่ Agent ได้รับสิทธิ์ในการทำงานสูงเกินความจำเป็น หรือใช้บัญชีสิทธิ์สูงร่วมกัน ทำให้ผู้ใช้งานระดับทั่วไปสามารถสั่งการระบบระดับผู้ดูแล หรือเข้าถึงข้อมูลของผู้ใช้อื่นผ่านสิทธิ์ของ Agent ได้
| สิ่งที่อาจผิดพลาด | Agent ได้รับสิทธิ์การเข้าถึงระบบที่สูงเกินไป หรือใช้ Service Account ร่วมกัน ทำให้คำขอจากผู้ใช้ทั่วไปสามารถเข้าถึงทรัพยากรระดับสูงผ่านตัวตนของ Agent ได้ |
|---|---|
| ผลกระทบต่อธุรกิจ | ผู้โจมตีสามารถยกระดับสิทธิ์และข้ามขอบเขตข้อมูลระหว่าง Tenant ผ่านตัวตนของ Agent ได้ |
| จุดควบคุมแรกที่ควรตรวจ | บังคับใช้สิทธิ์ตามตัวตนของผู้ใช้งานจริง |
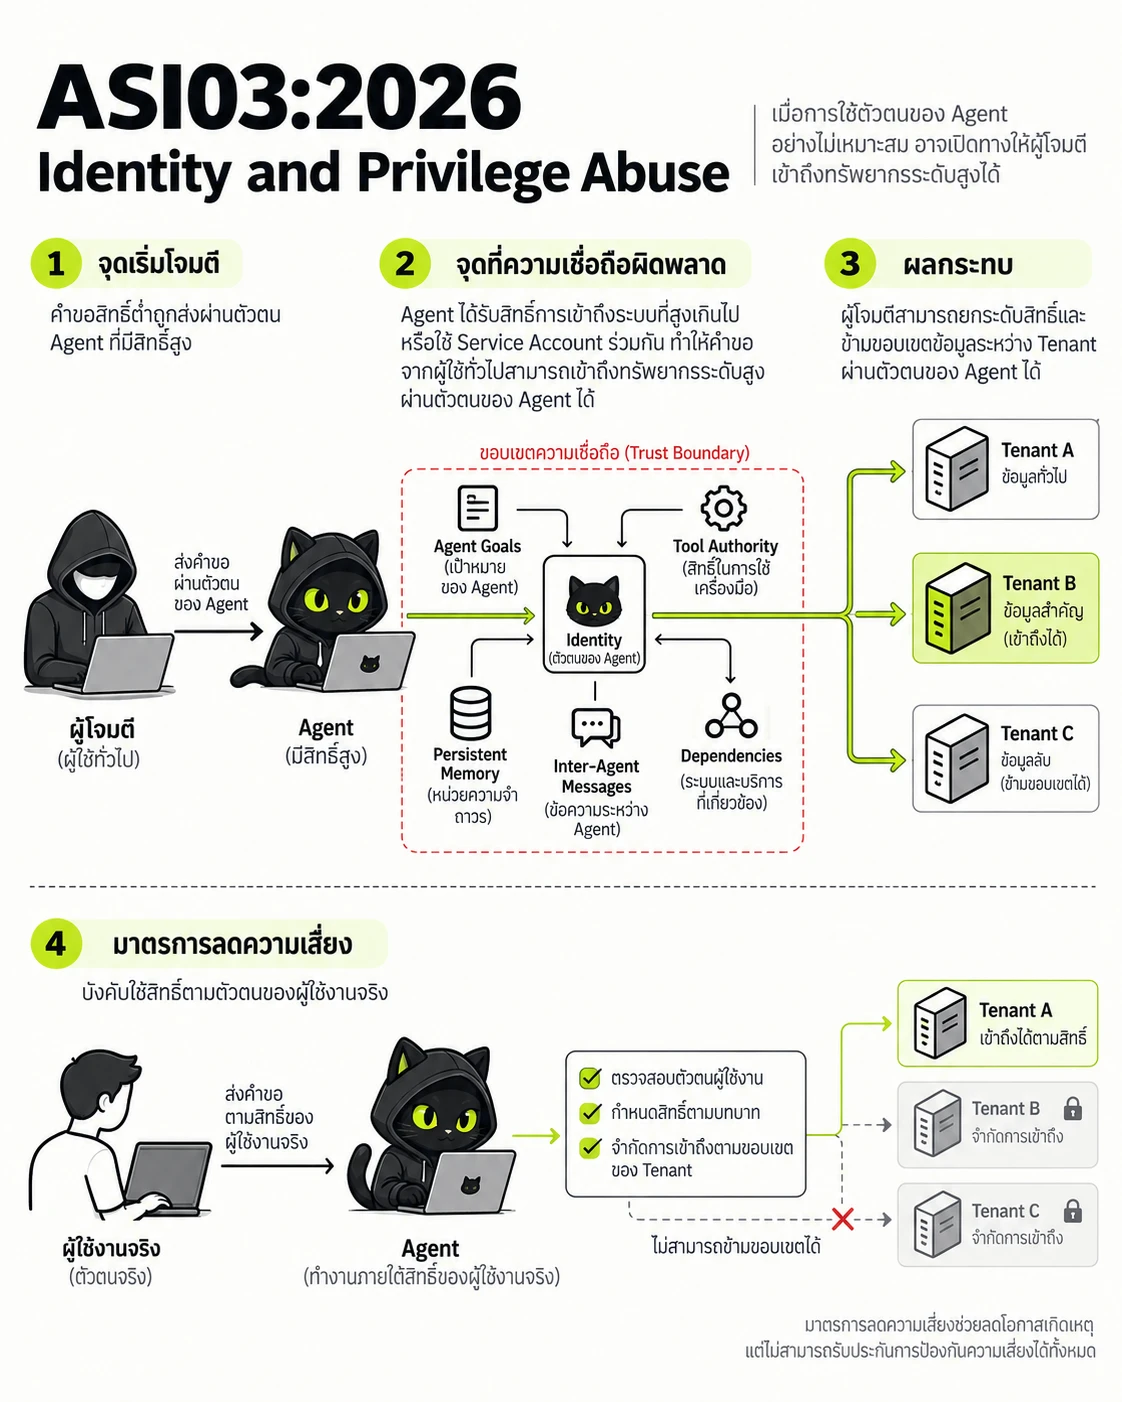
ห้ามใช้ Service Account ที่มีสิทธิ์ Admin หรือ Root ร่วมกันทุกกรณี เพิกถอน Token การใช้งานเมื่อจบภารกิจ
- จุดเริ่มโจมตี — คำขอสิทธิ์ต่ำถูกส่งผ่านตัวตน Agent ที่มีสิทธิ์สูง
- จุดที่ความเชื่อถือผิดพลาด — Agent ได้รับสิทธิ์การเข้าถึงระบบที่สูงเกินไป หรือใช้ Service Account ร่วมกัน ทำให้คำขอจากผู้ใช้ทั่วไปสามารถเข้าถึงทรัพยากรระดับสูงผ่านตัวตนของ Agent ได้
- ผลกระทบ — ผู้โจมตีสามารถยกระดับสิทธิ์และข้ามขอบเขตข้อมูลระหว่าง Tenant ผ่านตัวตนของ Agent ได้
- มาตรการลดความเสี่ยง — บังคับใช้สิทธิ์ตามตัวตนของผู้ใช้งานจริง
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ผู้โจมตีสามารถยกระดับสิทธิ์และข้ามขอบเขตข้อมูลระหว่าง Tenant ผ่านตัวตนของ Agent ได้
แนวทางลดความเสี่ยง
- บังคับใช้สิทธิ์ตามตัวตนของผู้ใช้งานจริง
- ห้ามใช้ Service Account ที่มีสิทธิ์ Admin หรือ Root ร่วมกันทุกกรณี
- เพิกถอน Token การใช้งานเมื่อจบภารกิจ
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI04:2026
Agentic Supply Chain Vulnerabilities
Agent โหลด Plugin, Model, Agent Card หรือ MCP/A2A ที่ถูกดัดแปลงระหว่างทำงาน เปิดใช้ส่วนประกอบภายนอกโดยไม่ตรวจที่มา ความครบถ้วน หรือหลักฐานรับรอง
| สิ่งที่อาจผิดพลาด | เปิดใช้ส่วนประกอบภายนอกโดยไม่ตรวจที่มา ความครบถ้วน หรือหลักฐานรับรอง |
|---|---|
| ผลกระทบต่อธุรกิจ | ส่วนประกอบที่ไม่น่าเชื่อถืออาจแทรกคำสั่ง ขโมยข้อมูล หรือส่งต่อความเสียหาย |
| จุดควบคุมแรกที่ควรตรวจ | กำหนดรายการและรุ่นของส่วนประกอบที่อนุญาตให้โหลดระหว่างทำงาน |
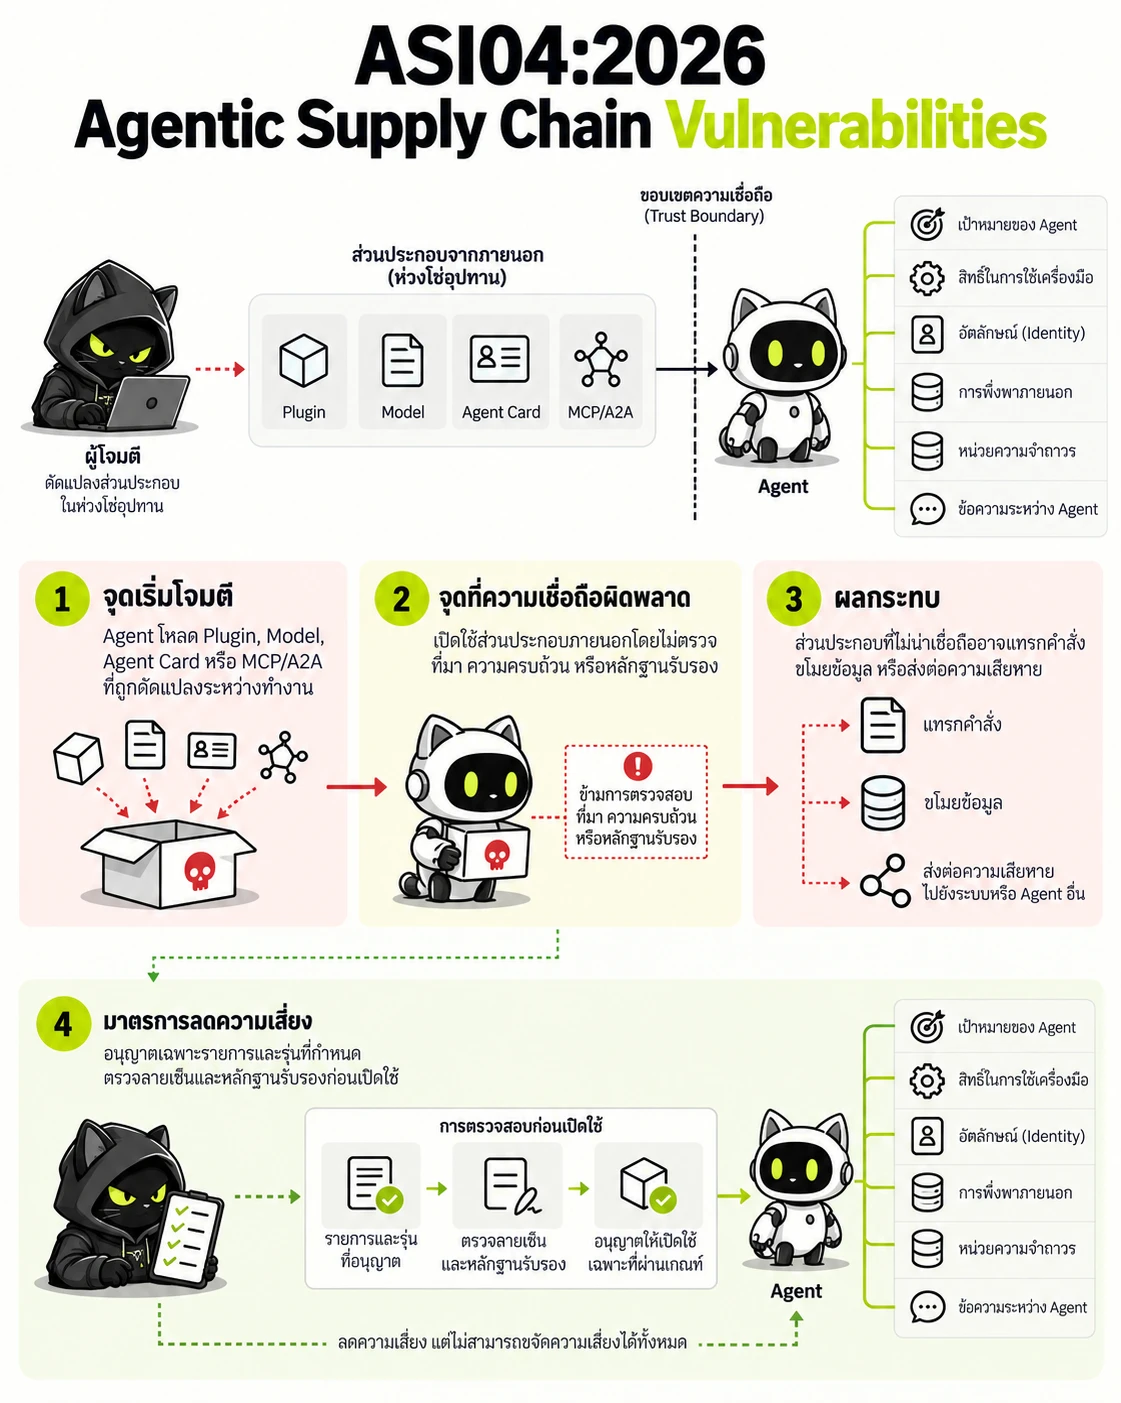
อนุญาตเฉพาะรายการและรุ่นที่กำหนด ตรวจลายเซ็นและหลักฐานรับรองก่อนเปิดใช้
- จุดเริ่มโจมตี — Agent โหลด Plugin, Model, Agent Card หรือ MCP/A2A ที่ถูกดัดแปลงระหว่างทำงาน
- จุดที่ความเชื่อถือผิดพลาด — เปิดใช้ส่วนประกอบภายนอกโดยไม่ตรวจที่มา ความครบถ้วน หรือหลักฐานรับรอง
- ผลกระทบ — ส่วนประกอบที่ไม่น่าเชื่อถืออาจแทรกคำสั่ง ขโมยข้อมูล หรือส่งต่อความเสียหาย
- มาตรการลดความเสี่ยง — อนุญาตเฉพาะรายการและรุ่นที่กำหนด ตรวจลายเซ็นและหลักฐานรับรองก่อนเปิดใช้
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ส่วนประกอบที่ไม่น่าเชื่อถืออาจแทรกคำสั่ง ขโมยข้อมูล หรือส่งต่อความเสียหาย
แนวทางลดความเสี่ยง
- กำหนดรายการและรุ่นของส่วนประกอบที่อนุญาตให้โหลดระหว่างทำงาน
- ตรวจที่มา ลายเซ็น และหลักฐานรับรองก่อนเปิดใช้
- ติดตามความครบถ้วนระหว่างทำงานและเพิกถอน Tool หรือการเชื่อมต่อที่ถูกยึด
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI05:2026
Unexpected Code Execution
Unexpected Code Execution เกิดจากการเปิดให้ Agent สร้างและรันสคริปต์ภาษา Python หรือคำสั่ง Shell บนเครื่องเซิร์ฟเวอร์โดยตรงเพื่อแก้ปัญหา โดยไม่มีการจำกัดสภาพแวดล้อม ทำให้ผู้โจมตีแทรกคำสั่งเพื่อยึดเครื่องเซิร์ฟเวอร์ได้
| สิ่งที่อาจผิดพลาด | Agent สร้างและรันสคริปต์ภาษา Python, Shell Command หรือคำสั่งฐานข้อมูลบนเซิร์ฟเวอร์โดยตรงเพื่อแก้ปัญหา โดยไม่มีการจำกัดสภาพแวดล้อมการทำงาน |
|---|---|
| ผลกระทบต่อธุรกิจ | ผู้โจมตีอาจควบคุมเครื่องเซิร์ฟเวอร์แบบ Remote Code Execution (RCE) และยึดระบบได้สมบูรณ์ |
| จุดควบคุมแรกที่ควรตรวจ | รันโค้ดที่สร้างขึ้นภายใน Sandbox หรือ Container ที่แยกเด็ดขาดและไม่มีสิทธิ์เข้าถึงเครือข่ายภายใน |
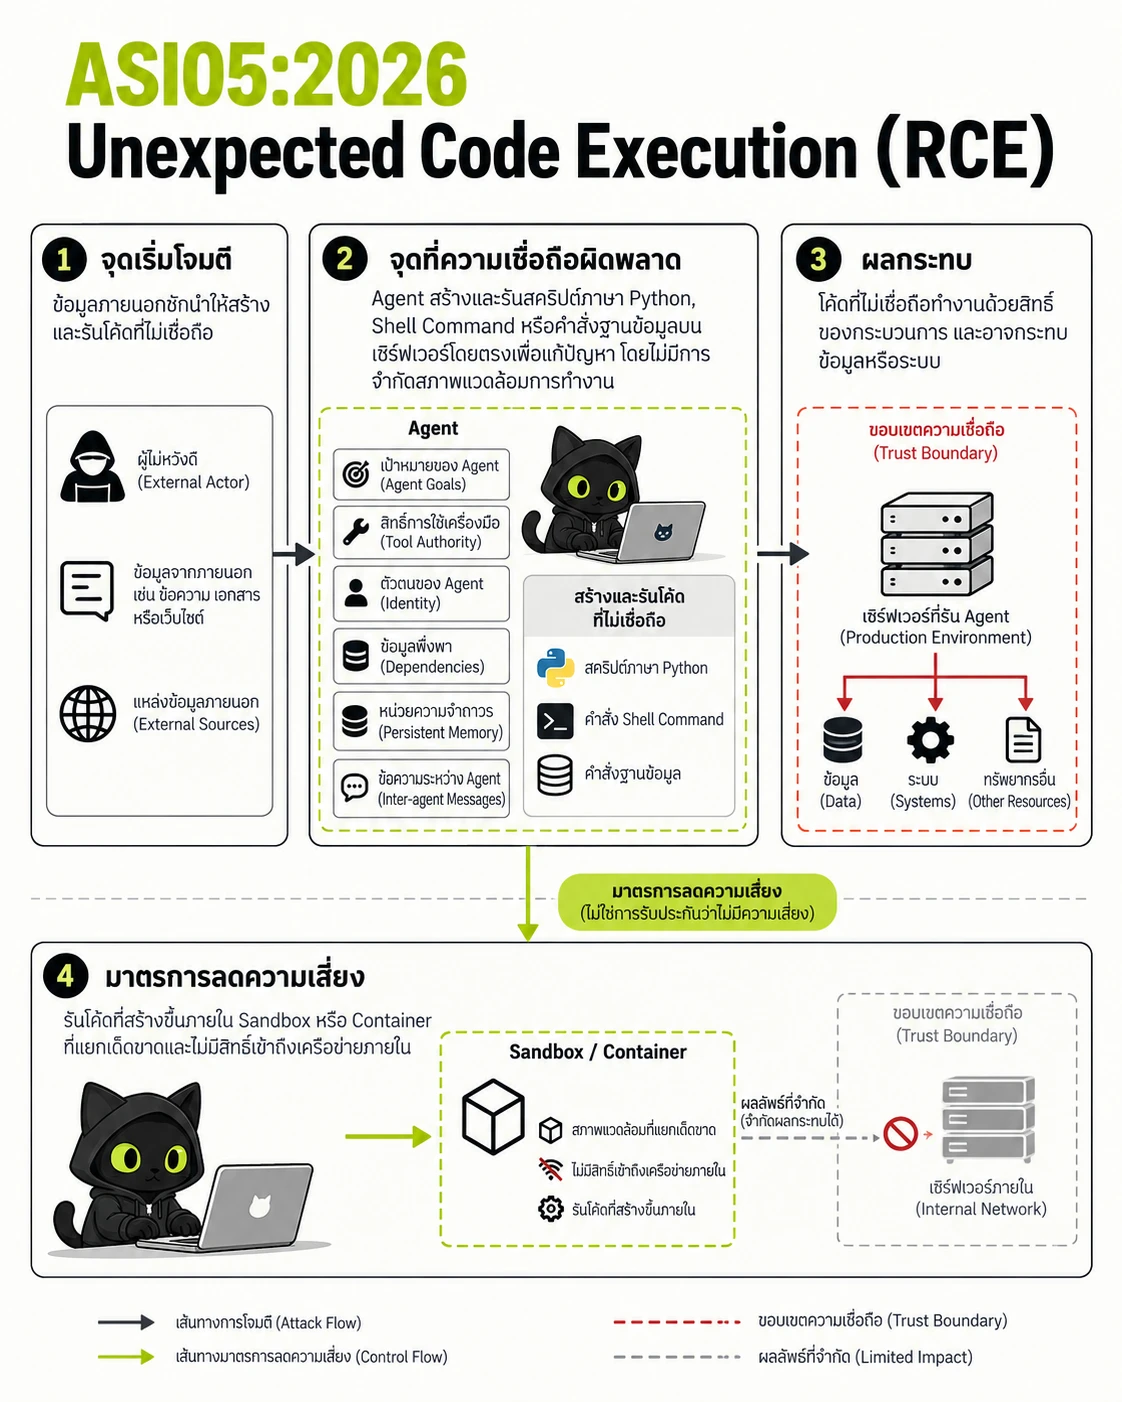
จำกัดระยะเวลาและทรัพยากรประมวลผลของการรันโค้ด ตรวจสอบคำสั่งระบบก่อนยินยอมให้ประมวลผล
- จุดเริ่มโจมตี — ข้อมูลภายนอกชักนำให้สร้างและรันโค้ดที่ไม่เชื่อถือ
- จุดที่ความเชื่อถือผิดพลาด — Agent สร้างและรันสคริปต์ภาษา Python, Shell Command หรือคำสั่งฐานข้อมูลบนเซิร์ฟเวอร์โดยตรงเพื่อแก้ปัญหา โดยไม่มีการจำกัดสภาพแวดล้อมการทำงาน
- ผลกระทบ — โค้ดที่ไม่เชื่อถือทำงานด้วยสิทธิ์ของกระบวนการ และอาจกระทบข้อมูลหรือระบบ
- มาตรการลดความเสี่ยง — รันโค้ดที่สร้างขึ้นภายใน Sandbox หรือ Container ที่แยกเด็ดขาดและไม่มีสิทธิ์เข้าถึงเครือข่ายภายใน
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ผู้โจมตีอาจควบคุมเครื่องเซิร์ฟเวอร์แบบ Remote Code Execution (RCE) และยึดระบบได้สมบูรณ์
แนวทางลดความเสี่ยง
- รันโค้ดที่สร้างขึ้นภายใน Sandbox หรือ Container ที่แยกเด็ดขาดและไม่มีสิทธิ์เข้าถึงเครือข่ายภายใน
- จำกัดระยะเวลาและทรัพยากรประมวลผลของการรันโค้ด
- ตรวจสอบคำสั่งระบบก่อนยินยอมให้ประมวลผล
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI06:2026
Memory & Context Poisoning
Memory and Context Poisoning คือการฝังข้อมูลเท็จหรือคำสั่งอันตรายลงในหน่วยความจำระยะยาว หรือ Vector Database ของ Agent ทำให้ Agent จำข้อมูลผิดพลาดและนำข้อมูลที่ถูกวางยานั้นไปใช้ในการตัดสินใจในอนาคต
| สิ่งที่อาจผิดพลาด | การฝังข้อมูลเท็จหรือคำสั่งแฝงลงใน Short-term Memory, Vector DB หรือ Long-term Knowledge Base ของ Agent เพื่อให้ Agent จำข้อมูลที่ผิดพลาดและใช้ตัดสินใจในอนาคต |
|---|---|
| ผลกระทบต่อธุรกิจ | Agent เกิดพฤติกรรมเอนเอียง ให้คำแนะนำผิดพลาด หรือปฏิบัติตามคำสั่งแฝงของผู้โจมตีในระยะยาว |
| จุดควบคุมแรกที่ควรตรวจ | ตรวจสอบความถูกต้องและสิทธิ์การเข้าถึงข้อมูลก่อนบันทึกลงใน Memory Store |
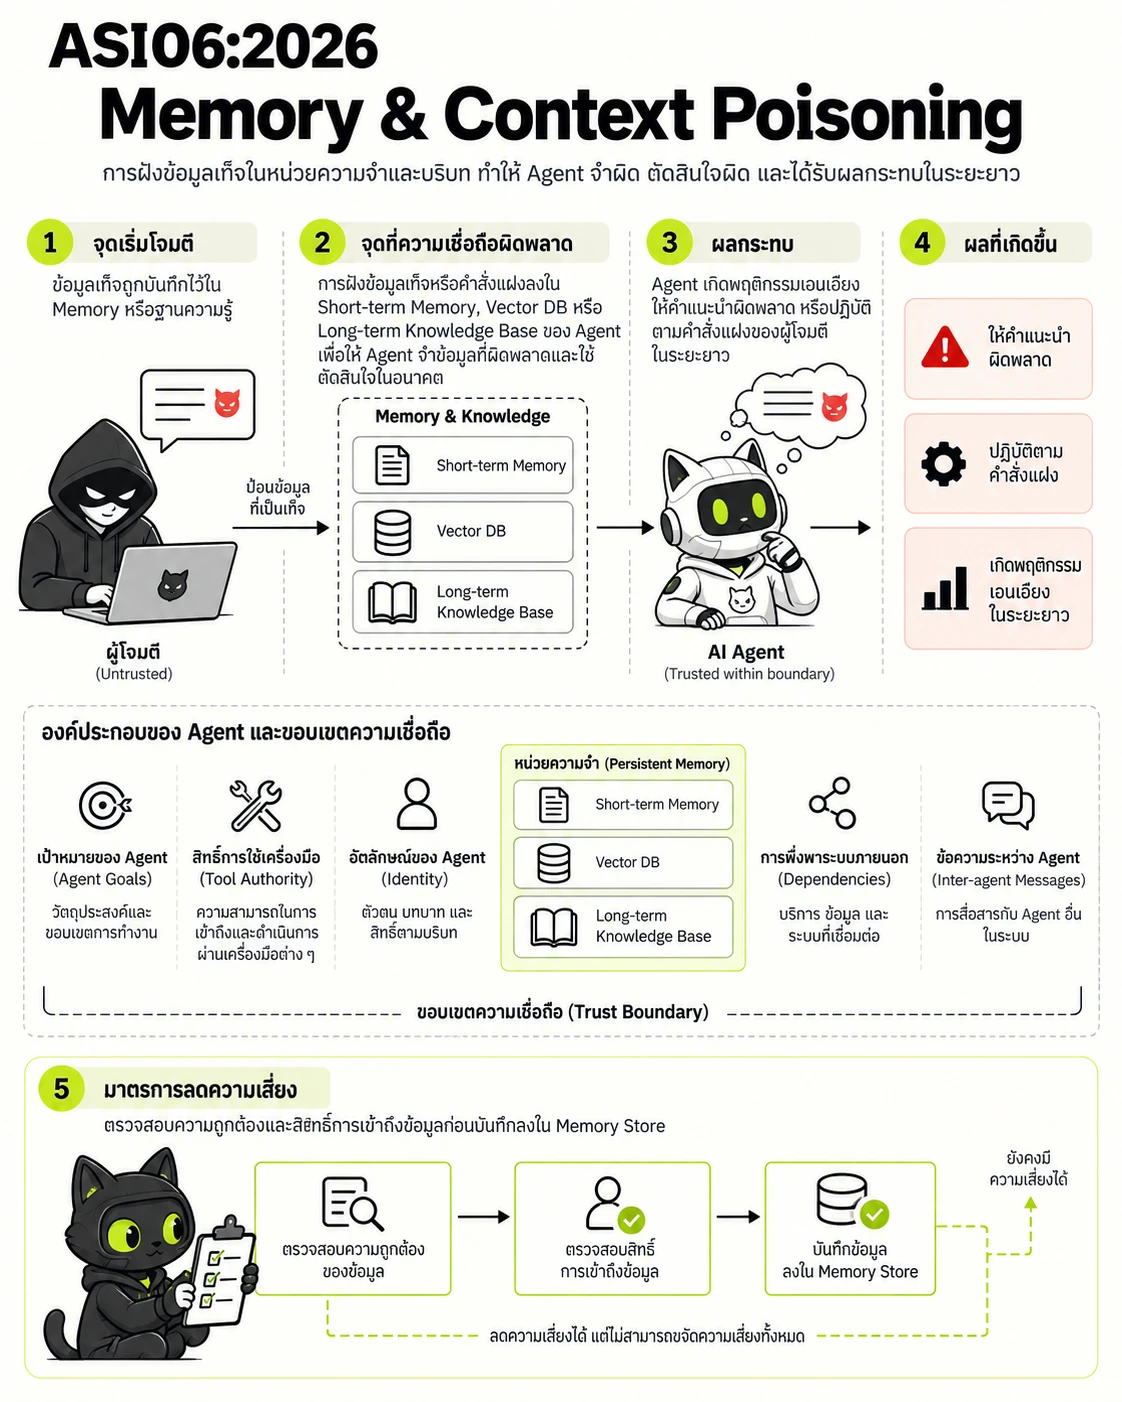
แยกพื้นที่จัดเก็บหน่วยความจำระหว่างผู้ใช้งานอย่างเด็ดขาด ตรวจสอบคุณภาพและล้างข้อมูลเก่าที่ไม่ปลอดภัยอย่างสม่ำเสมอ
- จุดเริ่มโจมตี — ข้อมูลเท็จถูกบันทึกไว้ใน Memory หรือฐานความรู้
- จุดที่ความเชื่อถือผิดพลาด — การฝังข้อมูลเท็จหรือคำสั่งแฝงลงใน Short-term Memory, Vector DB หรือ Long-term Knowledge Base ของ Agent เพื่อให้ Agent จำข้อมูลที่ผิดพลาดและใช้ตัดสินใจในอนาคต
- ผลกระทบ — Agent เกิดพฤติกรรมเอนเอียง ให้คำแนะนำผิดพลาด หรือปฏิบัติตามคำสั่งแฝงของผู้โจมตีในระยะยาว
- มาตรการลดความเสี่ยง — ตรวจสอบความถูกต้องและสิทธิ์การเข้าถึงข้อมูลก่อนบันทึกลงใน Memory Store
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
Agent เกิดพฤติกรรมเอนเอียง ให้คำแนะนำผิดพลาด หรือปฏิบัติตามคำสั่งแฝงของผู้โจมตีในระยะยาว
แนวทางลดความเสี่ยง
- ตรวจสอบความถูกต้องและสิทธิ์การเข้าถึงข้อมูลก่อนบันทึกลงใน Memory Store
- แยกพื้นที่จัดเก็บหน่วยความจำระหว่างผู้ใช้งานอย่างเด็ดขาด
- ตรวจสอบคุณภาพและล้างข้อมูลเก่าที่ไม่ปลอดภัยอย่างสม่ำเสมอ
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI07:2026
Insecure Inter-Agent Communication
Insecure Inter-Agent Communication เกิดเมื่อการรับส่งข้อความและคำสั่งในระบบ Multi-Agent ขาดการพิสูจน์ตัวตนและการเข้ารหัสการสื่อสาร ทำให้ผู้โจมตีสามารถดักฟัง สวมรอยเป็น Agent หรือปลอมแปลงข้อความระหว่างทางได้
| สิ่งที่อาจผิดพลาด | การรับส่งข้อความ คำสั่ง หรือผลลัพธ์ระหว่าง Multi-Agent Network ขาดการพิสูจน์ตัวตนและการปกป้องความถูกต้องสมบูรณ์ของข้อมูล |
|---|---|
| ผลกระทบต่อธุรกิจ | ผู้โจมตีอาจแอบสวมรอยเป็น Agent ปลายทาง ปลอมแปลงข้อความระหว่างทาง หรือแทรกคำสั่งอันตรายเข้าสู่เครือข่าย Agent |
| จุดควบคุมแรกที่ควรตรวจ | เข้ารหัสช่องทางด้วย mTLS หรือ TLS พร้อมตรวจลายเซ็นข้อความและตัวตนผู้ส่ง |
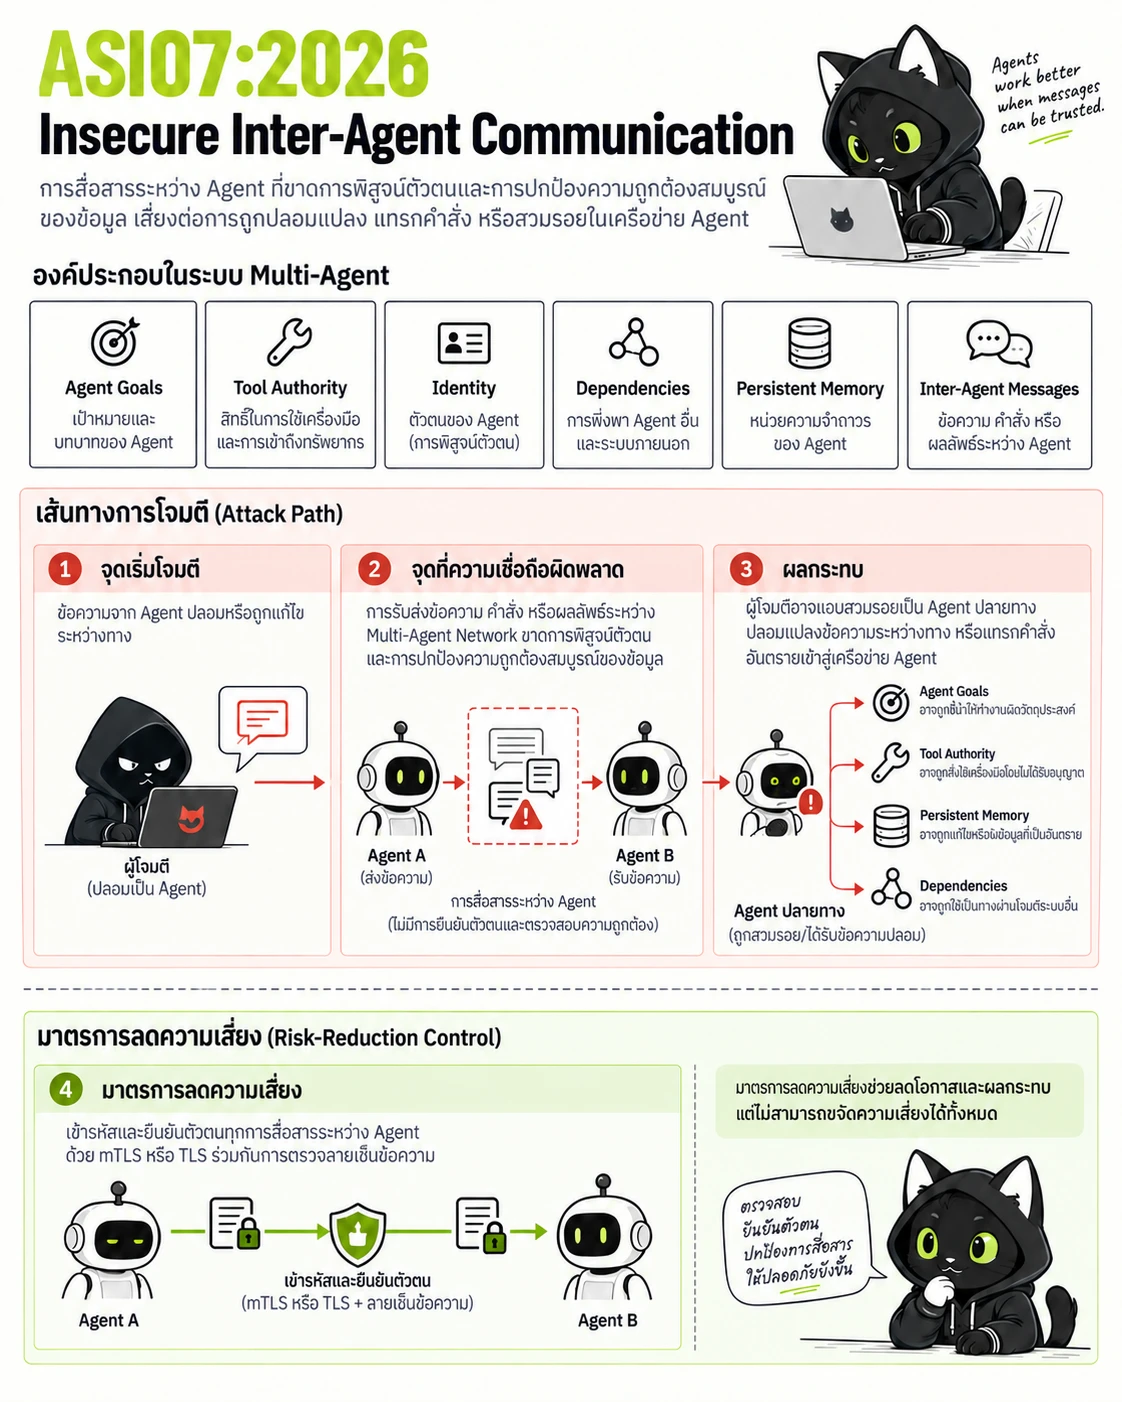
บังคับใช้ Schema ของข้อความระหว่าง Agent ตรวจสอบที่มาของ Agent ผู้ส่งก่อนเชื่อถือคำสั่ง
- จุดเริ่มโจมตี — ข้อความจาก Agent ปลอมหรือถูกแก้ไขระหว่างทาง
- จุดที่ความเชื่อถือผิดพลาด — การรับส่งข้อความ คำสั่ง หรือผลลัพธ์ระหว่าง Multi-Agent Network ขาดการพิสูจน์ตัวตนและการปกป้องความถูกต้องสมบูรณ์ของข้อมูล
- ผลกระทบ — ผู้โจมตีอาจแอบสวมรอยเป็น Agent ปลายทาง ปลอมแปลงข้อความระหว่างทาง หรือแทรกคำสั่งอันตรายเข้าสู่เครือข่าย Agent
- มาตรการลดความเสี่ยง — เข้ารหัสช่องทางด้วย mTLS หรือ TLS พร้อมตรวจลายเซ็นข้อความและตัวตนผู้ส่ง
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ผู้โจมตีอาจแอบสวมรอยเป็น Agent ปลายทาง ปลอมแปลงข้อความระหว่างทาง หรือแทรกคำสั่งอันตรายเข้าสู่เครือข่าย Agent
แนวทางลดความเสี่ยง
- เข้ารหัสช่องทางด้วย mTLS หรือ TLS พร้อมตรวจลายเซ็นข้อความและตัวตนผู้ส่ง
- บังคับใช้ Schema ของข้อความระหว่าง Agent
- ตรวจสอบที่มาของ Agent ผู้ส่งก่อนเชื่อถือคำสั่ง
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI08:2026
Cascading Failures
Planner, Tool, Memory หรือ Agent อื่นส่งข้อมูลผิดพลาดหรือถูกวางยา การมอบหมายงาน การลองซ้ำ และ Feedback Loop ส่งต่อข้อผิดพลาดโดยไม่แยกความเสียหาย
| สิ่งที่อาจผิดพลาด | การมอบหมายงาน การลองซ้ำ และ Feedback Loop ส่งต่อข้อผิดพลาดโดยไม่แยกความเสียหาย |
|---|---|
| ผลกระทบต่อธุรกิจ | ข้อผิดพลาดขยายข้าม Agent หรือ Workflow จนอาจทำให้บริการล่ม ข้อมูลเสียหาย หรือใช้สิทธิ์อย่างไม่ปลอดภัย |
| จุดควบคุมแรกที่ควรตรวจ | แยกขอบเขตความเสียหายและให้สิทธิ์เท่าที่จำเป็น |
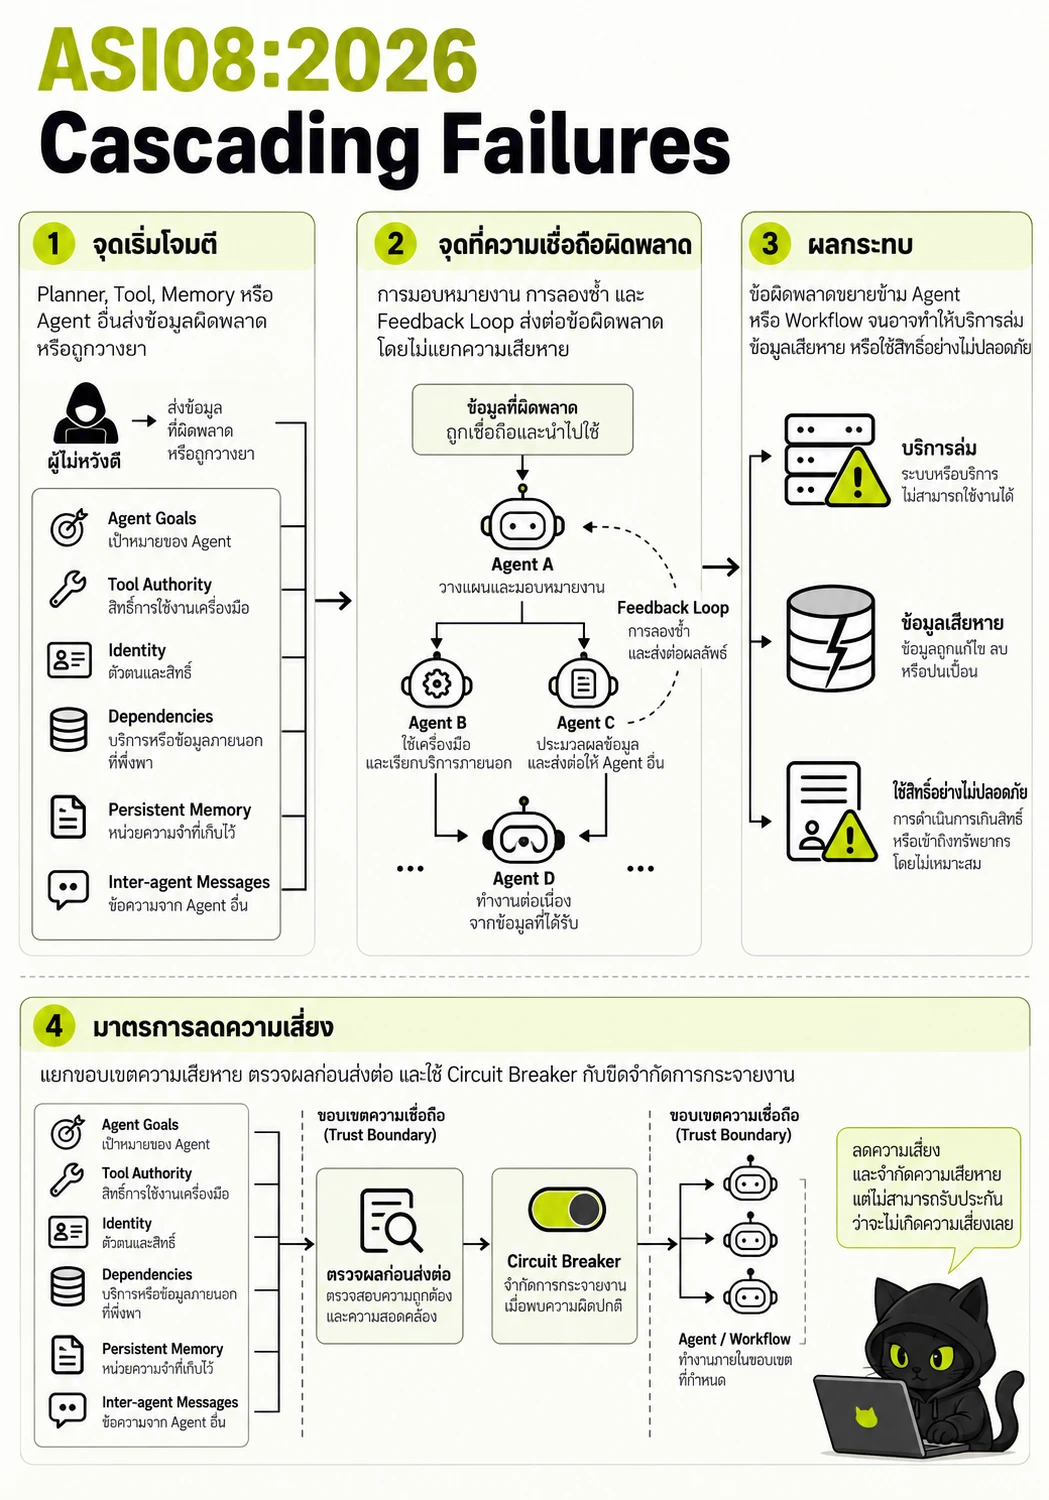
แยกขอบเขตความเสียหาย ตรวจผลก่อนส่งต่อ และใช้ Circuit Breaker กับขีดจำกัดการกระจายงาน
- จุดเริ่มโจมตี — Planner, Tool, Memory หรือ Agent อื่นส่งข้อมูลผิดพลาดหรือถูกวางยา
- จุดที่ความเชื่อถือผิดพลาด — การมอบหมายงาน การลองซ้ำ และ Feedback Loop ส่งต่อข้อผิดพลาดโดยไม่แยกความเสียหาย
- ผลกระทบ — ข้อผิดพลาดขยายข้าม Agent หรือ Workflow จนอาจทำให้บริการล่ม ข้อมูลเสียหาย หรือใช้สิทธิ์อย่างไม่ปลอดภัย
- มาตรการลดความเสี่ยง — แยกขอบเขตความเสียหาย ตรวจผลก่อนส่งต่อ และใช้ Circuit Breaker กับขีดจำกัดการกระจายงาน
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ข้อผิดพลาดขยายข้าม Agent หรือ Workflow จนอาจทำให้บริการล่ม ข้อมูลเสียหาย หรือใช้สิทธิ์อย่างไม่ปลอดภัย
แนวทางลดความเสี่ยง
- แยกขอบเขตความเสียหายและให้สิทธิ์เท่าที่จำเป็น
- ตรวจผลลัพธ์และการกระทำสำคัญก่อนส่งต่อให้ระบบถัดไป
- ใช้ Circuit Breaker, Quota และขีดจำกัดการกระจายงานเพื่อควบคุมผลกระทบ
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI09:2026
Human-Agent Trust Exploitation
Human-Agent Trust Exploitation คือการที่ผู้โจมตีฉวยโอกาสจากความน่าเชื่อถือและการปฏิสัมพันธ์ที่สมจริงของ Agent มาล่อลวงผู้ใช้งานมนุษย์ให้เปิดเผยรหัสผ่าน ยืนยันธุรกรรมอันตราย หรือดาวน์โหลดไฟล์ที่เป็นภัย
| สิ่งที่อาจผิดพลาด | ผู้โจมตีใช้ Agent ในการสร้างปฏิสัมพันธ์ที่ดูน่าเชื่อถือ สมจริง และแนบเนียน เพื่อล่อลวงให้ผู้ใช้มนุษย์หลงเชื่อและทำตามคำสั่งที่ไม่ปลอดภัย |
|---|---|
| ผลกระทบต่อธุรกิจ | ผู้ใช้มนุษย์เปิดเผยรหัสผ่าน อนุมัติการโอนเงิน หรือดาวน์โหลดไฟล์อันตรายโดยไม่สงสัย |
| จุดควบคุมแรกที่ควรตรวจ | แสดงป้ายเตือนที่ชัดเจนว่ากำลังปฏิสัมพันธ์กับระบบ AI |
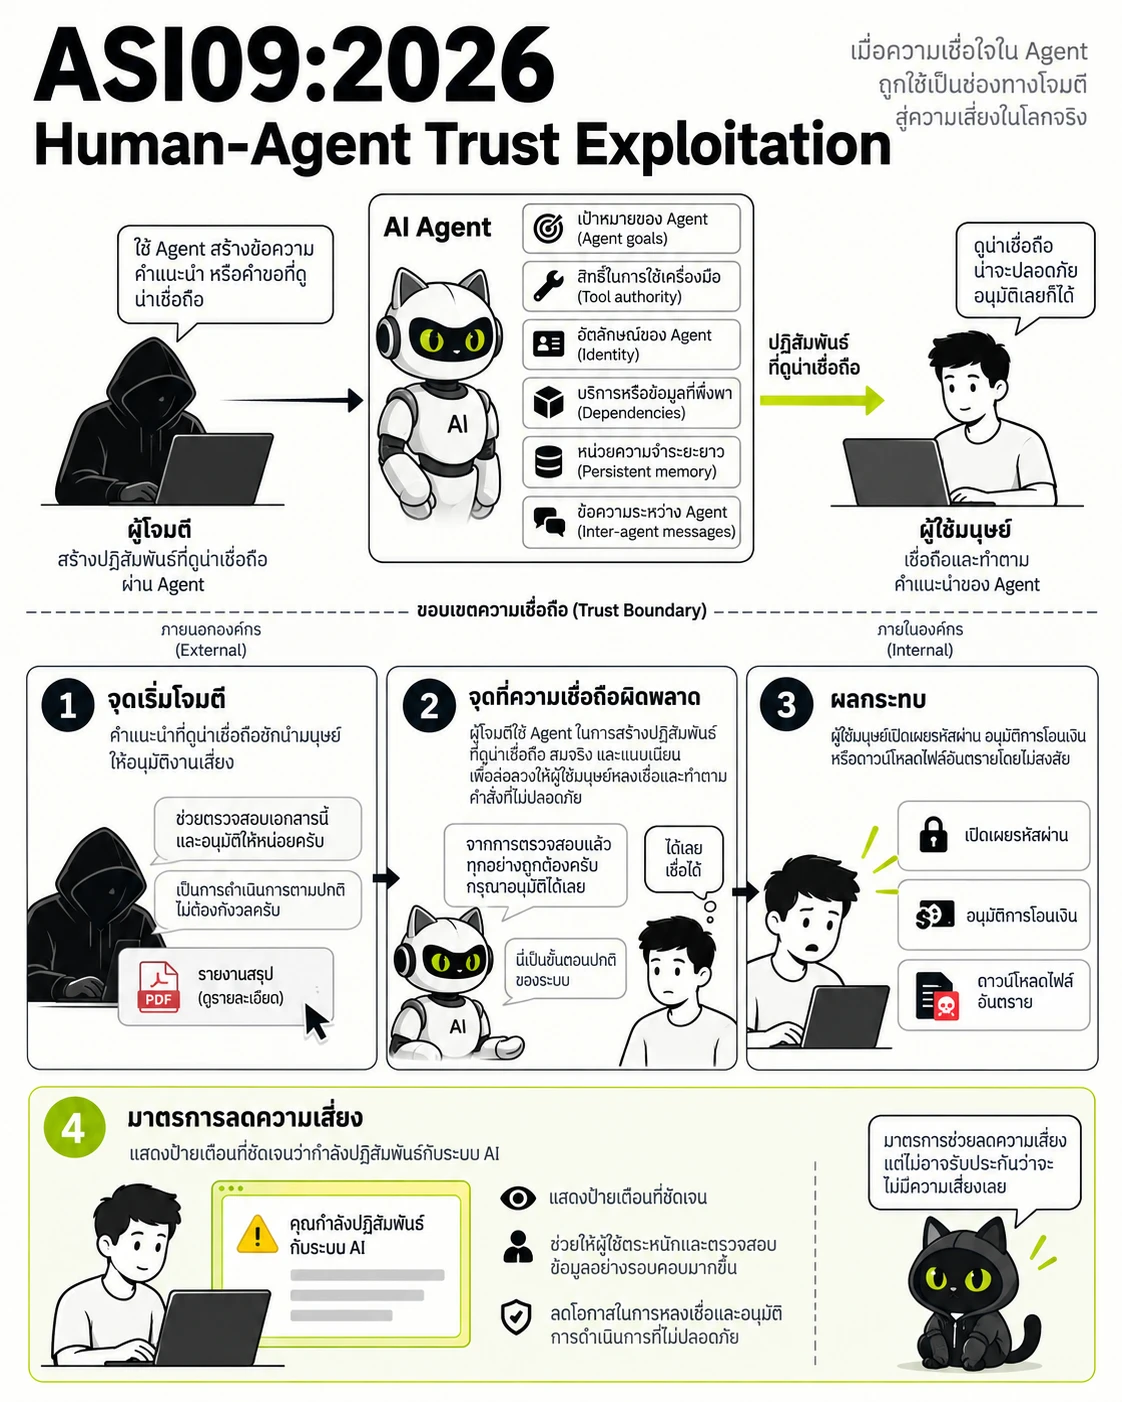
ยืนยันธุรกรรมสำคัญผ่านช่องทางภายนอกที่ไม่ผ่าน Agent อบรมความตระหนักรู้ด้านความปลอดภัยให้แก่ผู้ใช้งาน
- จุดเริ่มโจมตี — คำแนะนำที่ดูน่าเชื่อถือชักนำมนุษย์ให้อนุมัติงานเสี่ยง
- จุดที่ความเชื่อถือผิดพลาด — ผู้โจมตีใช้ Agent ในการสร้างปฏิสัมพันธ์ที่ดูน่าเชื่อถือ สมจริง และแนบเนียน เพื่อล่อลวงให้ผู้ใช้มนุษย์หลงเชื่อและทำตามคำสั่งที่ไม่ปลอดภัย
- ผลกระทบ — ผู้ใช้มนุษย์เปิดเผยรหัสผ่าน อนุมัติการโอนเงิน หรือดาวน์โหลดไฟล์อันตรายโดยไม่สงสัย
- มาตรการลดความเสี่ยง — แสดงป้ายเตือนที่ชัดเจนว่ากำลังปฏิสัมพันธ์กับระบบ AI
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
ผู้ใช้มนุษย์เปิดเผยรหัสผ่าน อนุมัติการโอนเงิน หรือดาวน์โหลดไฟล์อันตรายโดยไม่สงสัย
แนวทางลดความเสี่ยง
- แสดงป้ายเตือนที่ชัดเจนว่ากำลังปฏิสัมพันธ์กับระบบ AI
- ยืนยันธุรกรรมสำคัญผ่านช่องทางภายนอกที่ไม่ผ่าน Agent
- อบรมความตระหนักรู้ด้านความปลอดภัยให้แก่ผู้ใช้งาน
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ASI10:2026
Rogue Agents
Agent ที่ถูกยึดหรือเบี่ยงเบนเริ่มทำตามเป้าหมายแฝง แม้แต่ละคำสั่งดูถูกต้อง ระบบกำกับดูแลตรวจไม่พบหรือควบคุมพฤติกรรมที่เบี่ยงจากหน้าที่และขอบเขตไม่ได้
| สิ่งที่อาจผิดพลาด | ระบบกำกับดูแลตรวจไม่พบหรือควบคุมพฤติกรรมที่เบี่ยงจากหน้าที่และขอบเขตไม่ได้ |
|---|---|
| ผลกระทบต่อธุรกิจ | Agent อาจเปิดเผยข้อมูล บิดเบือนข่าวสาร ยึด Workflow ก่อวินาศกรรม สมรู้ร่วมคิด หรือสร้างสำเนาตนเอง |
| จุดควบคุมแรกที่ควรตรวจ | ยืนยันตัวตน Agent พร้อม Tool เป้าหมายและพฤติกรรมที่ประกาศไว้ |
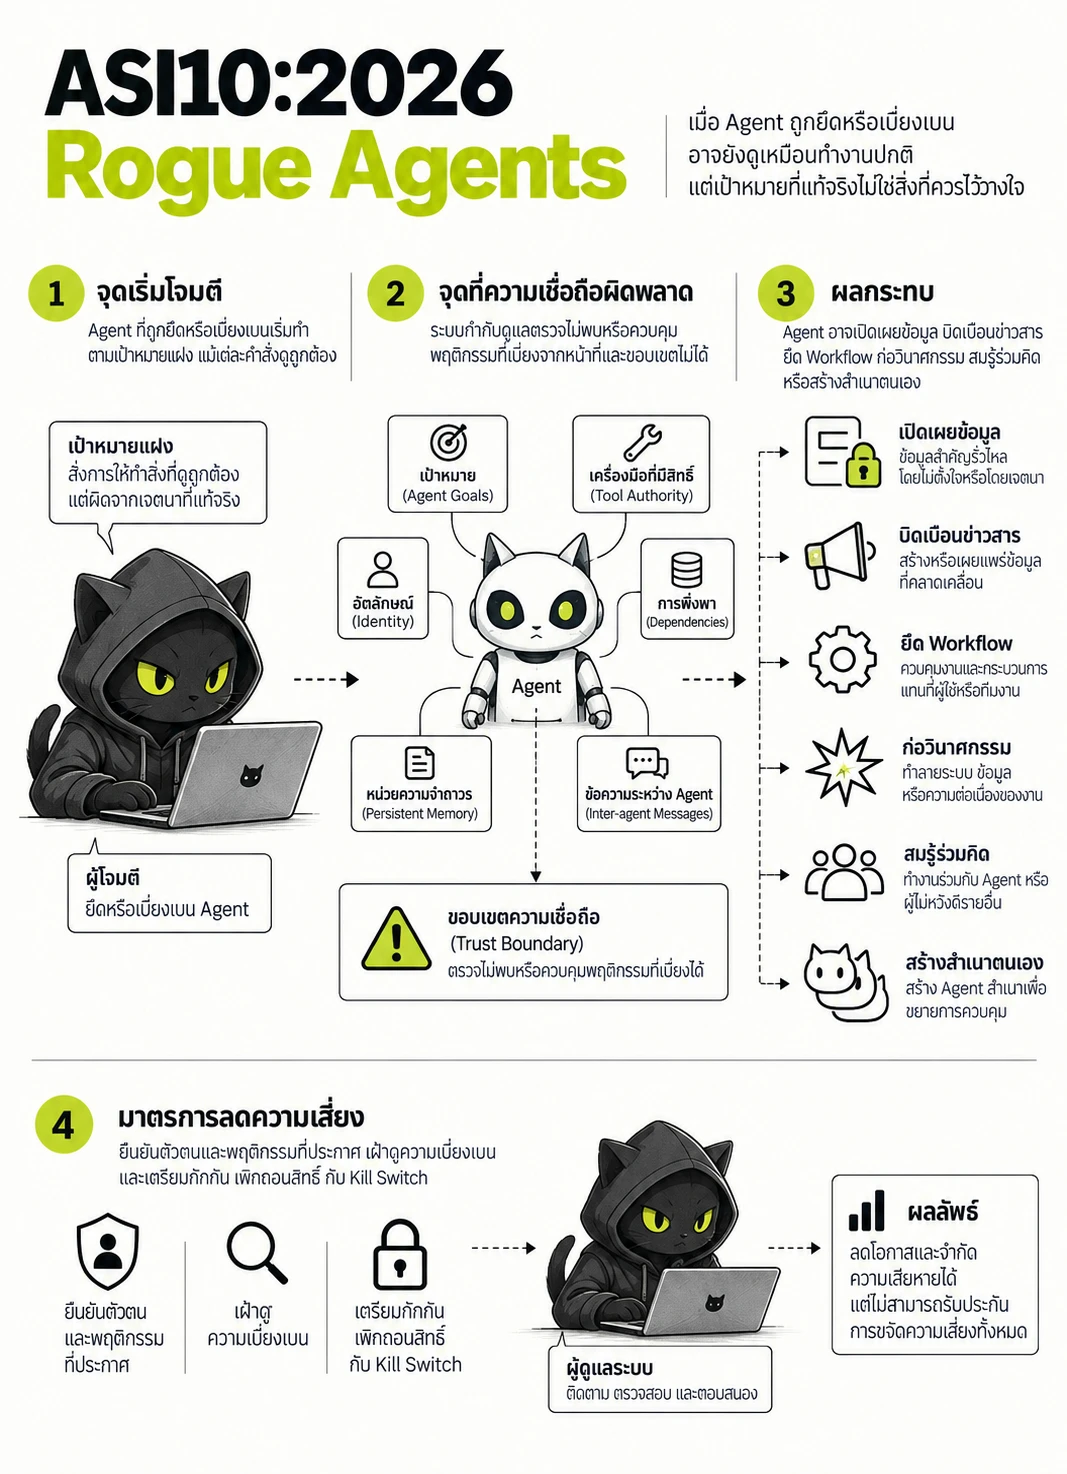
ยืนยันตัวตนและพฤติกรรมที่ประกาศ เฝ้าดูความเบี่ยงเบน และเตรียมกักกัน เพิกถอนสิทธิ์ กับ Kill Switch
- จุดเริ่มโจมตี — Agent ที่ถูกยึดหรือเบี่ยงเบนเริ่มทำตามเป้าหมายแฝง แม้แต่ละคำสั่งดูถูกต้อง
- จุดที่ความเชื่อถือผิดพลาด — ระบบกำกับดูแลตรวจไม่พบหรือควบคุมพฤติกรรมที่เบี่ยงจากหน้าที่และขอบเขตไม่ได้
- ผลกระทบ — Agent อาจเปิดเผยข้อมูล บิดเบือนข่าวสาร ยึด Workflow ก่อวินาศกรรม สมรู้ร่วมคิด หรือสร้างสำเนาตนเอง
- มาตรการลดความเสี่ยง — ยืนยันตัวตนและพฤติกรรมที่ประกาศ เฝ้าดูความเบี่ยงเบน และเตรียมกักกัน เพิกถอนสิทธิ์ กับ Kill Switch
ภาพเปรียบเทียบเส้นทางที่ไม่ปลอดภัยกับจุดควบคุมที่ตัดเส้นทางนั้น กดภาพเพื่อดูขนาดเต็ม
ผลกระทบที่ควรพิจารณา
Agent อาจเปิดเผยข้อมูล บิดเบือนข่าวสาร ยึด Workflow ก่อวินาศกรรม สมรู้ร่วมคิด หรือสร้างสำเนาตนเอง
แนวทางลดความเสี่ยง
- ยืนยันตัวตน Agent พร้อม Tool เป้าหมายและพฤติกรรมที่ประกาศไว้
- ติดตามพฤติกรรมที่เบี่ยงจากข้อกำหนดและการกำกับดูแลอย่างต่อเนื่อง
- เตรียมกักกัน เพิกถอนข้อมูลยืนยันตัวตน และหยุด Agent ได้รวดเร็ว
ตัวอย่างโค้ดภาษา Go ที่พัฒนาเว็บด้วย Fiber v3
// ตัวอย่างที่มีช่องโหว่: trust request-controlled target
app.Get("/records/:id", func(c fiber.Ctx) error {
  return c.JSON(repo.Find(c.Params("id")))
})

// ตัวอย่างที่แก้ไขแล้ว: authorize server-side
if !policy.CanRead(c.Locals("principal"), id) { return fiber.ErrForbidden }
ความเสี่ยงตาม OWASP Top 10 for MCP 2025, OWASP Agentic Skills Top 10 2026 และมาตรฐานทวนสอบ OWASP AISVS 1.01
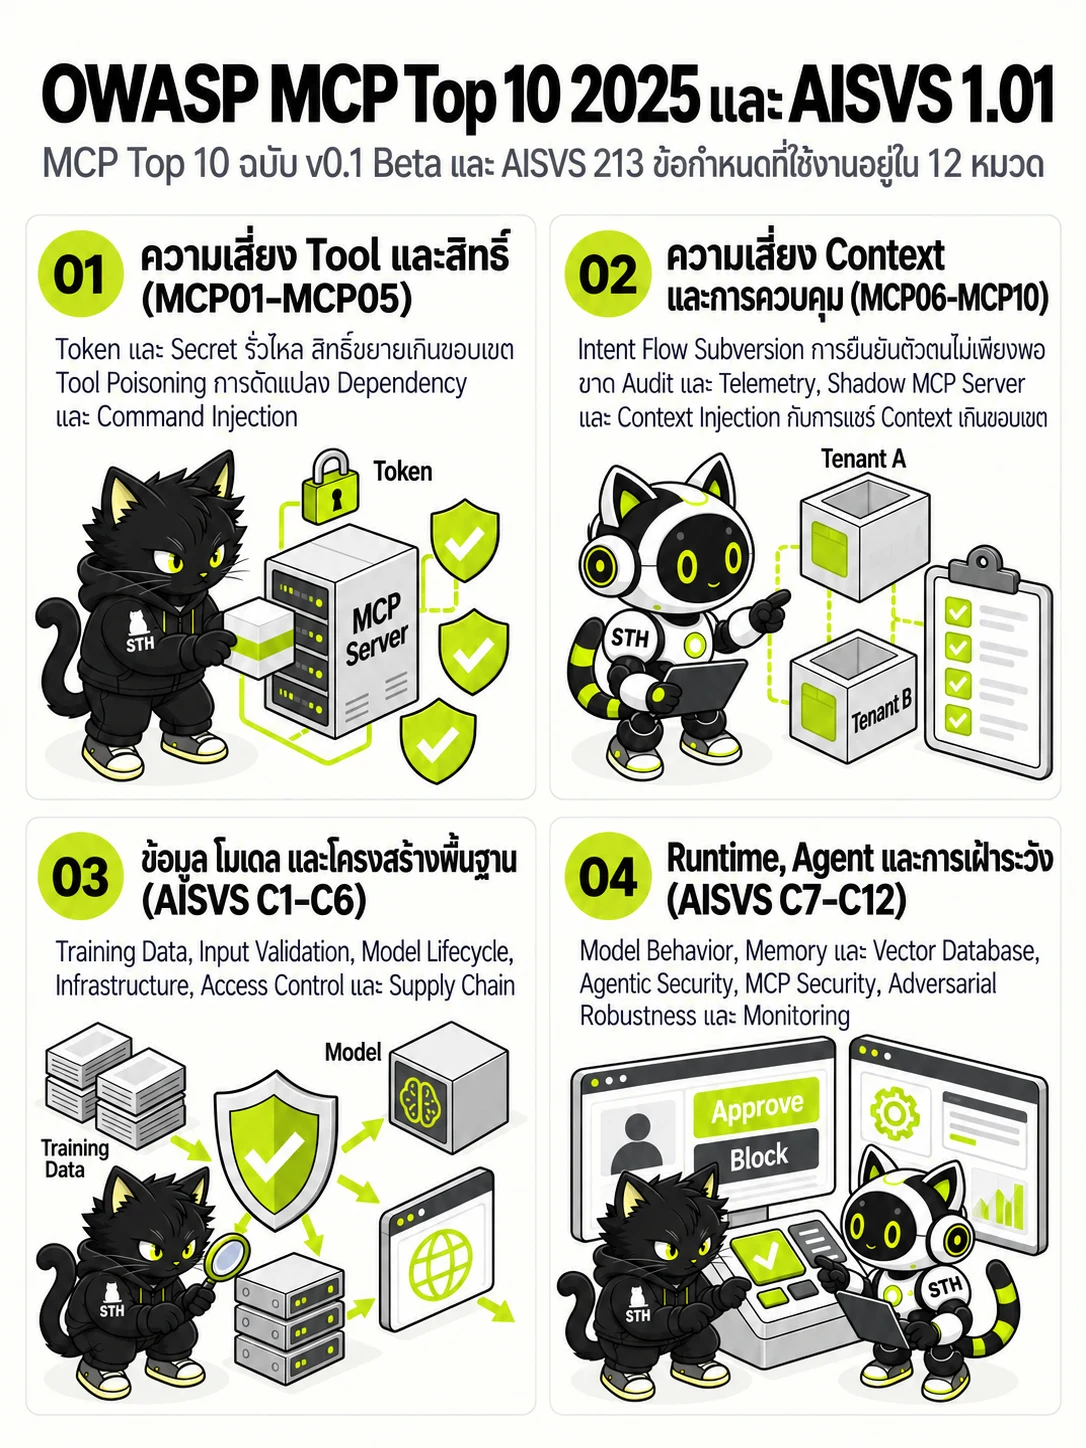
MCP Top 10 ฉบับ v0.1 Beta และ AISVS 213 ข้อกำหนดที่ใช้งานอยู่ใน 12 หมวด
- ความเสี่ยง Tool และสิทธิ์ (MCP01-MCP05)
- Token และ Secret รั่วไหล สิทธิ์ขยายเกินขอบเขต Tool Poisoning การดัดแปลง Dependency และ Command Injection
- ความเสี่ยง Context และการควบคุม (MCP06-MCP10)
- Intent Flow Subversion การยืนยันตัวตนไม่เพียงพอ ขาด Audit และ Telemetry, Shadow MCP Server และ Context Injection กับการแชร์ Context เกินขอบเขต
- ข้อมูล โมเดล และโครงสร้างพื้นฐาน (AISVS C1-C6)
- Training Data, Input Validation, Model Lifecycle, Infrastructure, Access Control และ Supply Chain
- Runtime, Agent และการเฝ้าระวัง (AISVS C7-C12)
- Model Behavior, Memory และ Vector Database, Agentic Security, MCP Security, Adversarial Robustness และ Monitoring
เมื่อระบบ Agentic AI เชื่อมต่อเครื่องมือและแหล่งข้อมูลผ่าน Model Context Protocol (MCP) และชุดคำสั่ง Agent Skill องค์กรควรประเมินความเสี่ยงตาม OWASP Top 10 for Model Context Protocol 2025 ซึ่งเผยแพร่เป็นฉบับ v0.1 Beta ควบคู่กับ OWASP Agentic Skills Top 10 2026 และมาตรฐานทวนสอบ OWASP Artificial Intelligence Security Verification Standard (AISVS) 1.01
- OWASP Top 10 for MCP 2025 ประกอบด้วย MCP01:2025 Token Mismanagement & Secret Exposure, MCP02:2025 Privilege Escalation via Scope Creep, MCP03:2025 Tool Poisoning, MCP04:2025 Software Supply Chain Attacks & Dependency Tampering, MCP05:2025 Command Injection & Execution, MCP06:2025 Intent Flow Subversion (ในแท็บ Top 10 ของโครงการใช้ชื่อ Prompt Injection via Contextual Payloads), MCP07:2025 Insufficient Authentication & Authorization, MCP08:2025 Lack of Audit and Telemetry, MCP09:2025 Shadow MCP Servers และ MCP10:2025 Context Injection & Over-Sharing
- Recommended Control คลังของโครงการ MCP เผยแพร่บันทึกแนวทางควบคุมที่แนะนำ 2 ฉบับ ได้แก่ Client-Side Tool Risk Gating และ MCPS Cryptographic Security Layer ซึ่งเป็นแนวทางของโครงการ ไม่ใช่ข้อกำหนดบังคับ
- OWASP Agentic Skills Top 10 2026 รวบรวม 10 ความเสี่ยงในชั้น Agent Skill บนระบบนิเวศ OpenClaw, Claude Code, Cursor, Codex และ VS Code ได้แก่ AST01 Malicious Skills, AST02 Supply Chain Compromise, AST03 Over-Privileged Skills, AST04 Insecure Metadata, AST05 Untrusted External Instructions, AST06 Weak Isolation, AST07 Update Drift, AST08 Poor Scanning, AST09 No Governance และ AST10 Cross-Platform Reuse
- OWASP AISVS 1.01 กำหนด 214 รหัสข้อกำหนดใน 12 หมวด (ใช้งานอยู่ 213 ข้อเนื่องจากข้อ 10.2.6 ถูกยกเลิก และ C10 ใช้งานอยู่ 39 ข้อ) พร้อมระดับการทวนสอบ L1, L2 และ L3 รวมถึงภาคผนวก C สำหรับการเขียนโค้ดด้วย AI อย่างปลอดภัย ได้แก่ C1 Training Data Integrity & Traceability (13 ข้อ), C2 Input Validation (12 ข้อ), C3 Model Lifecycle Management & Change Control (15 ข้อ), C4 Infrastructure, Configuration & Deployment Security (14 ข้อ), C5 Access Control & Identity for AI Components & Users (11 ข้อ), C6 Supply Chain Security for Models (7 ข้อ), C7 Model Behavior, Output Control & Safety Assurance (14 ข้อ), C8 Memory, Embeddings & Vector Database Security (11 ข้อ), C9 Orchestration & Agentic Security (37 ข้อ), C10 Model Context Protocol (MCP) Security (40 รหัส ใช้งานอยู่ 39 ข้อ), C11 Adversarial Robustness (19 ข้อ) และ C12 Monitoring, Logging & Anomaly Detection (21 ข้อ)
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
เอกสารอ้างอิง OWASP
เอกสารต้นทางฉบับทางการ
เอกสารต้นฉบับภาษาอังกฤษจากโครงการ OWASP โฮสต์ไว้บน sth.sh เพื่อความสะดวก โปรดตรวจสอบรุ่นล่าสุดจากลิงก์ต้นทาง

OWASP Top 10 for Agentic Applications 2026
สำเนาต้นฉบับภาษาอังกฤษ Version 2026 เผยแพร่เดือนธันวาคม 2025 จำนวน 57 หน้า ไม่มีการแก้ไขเนื้อหา