
OWASP AISVS v1.01: มาตรฐานการทวนสอบความมั่นคงปลอดภัยระบบ AI 214 รหัสข้อกำหนด (ใช้งานอยู่ 213 ข้อ) ใน 12 หมวดหมู่
เจาะลึก OWASP AI Security Verification Standard (AISVS v1.01) กรอบข้อกำหนดการทวนสอบความปลอดภัยระบบ AI จำนวน 214 รหัสข้อกำหนดใน 12 หมวด (C1 ถึง C12) ซึ่งมี 213 ข้อที่ใช้งานอยู่เนื่องจากข้อ 10.2.6 ถูกยกเลิกแล้ว แบ่งระดับการทวนสอบ L1 ถึง L3 พร้อมภาคผนวก Appendix C สำหรับการเขียนโค้ดด้วย AI ทั้งนี้ AISVS เป็นมาตรฐานชุมชนของ OWASP ที่ใช้โดยสมัครใจ ไม่ใช่กฎหมายหรือระบบการรับรอง
- กลุ่มเป้าหมาย
- องค์กรที่พัฒนา จัดซื้อ หรือใช้งานระบบ AI, RAG, LLM Application, AI Agent และเซิร์ฟเวอร์ MCP
- รอบการทดสอบและทบทวน
- ข้อเสนอแนะของ STH คือก่อนเปิดใช้งานจริง (Pre-launch) ตามระดับ L1, L2 หรือ L3 และเมื่อเปลี่ยนโมเดล ชุดข้อมูล เครื่องมือของ Agent หรือสถาปัตยกรรม เนื่องจาก AISVS ไม่ได้กำหนดรอบการทวนสอบทั้งระบบ
- ขอบเขตการทดสอบ
- 214 รหัสข้อกำหนดใน 12 หมวด (C1 ถึง C12) ครอบคลุมข้อมูล โมเดล โครงสร้างพื้นฐาน Vector DB, Agent, MCP และ Appendix C สำหรับการเขียนโค้ดด้วย AI
- ความเสี่ยงที่เกี่ยวข้อง
- Prompt Injection, การรั่วไหลของข้อมูลข้าม Tenant, การเรียกใช้ Tool โดยไม่ได้รับอนุญาต และการขาดหลักฐานทวนสอบทางเทคนิค
โครงสร้าง OWASP AISVS v1.01 และระดับการทวนสอบ L1, L2 และ L3
OWASP AISVS v1.01 กำหนดเกณฑ์ทวนสอบเชิงวิศวกรรมสำหรับแอปพลิเคชัน AI โดยแต่ละระดับการทวนสอบสอดคล้องกับระดับ ASVS ที่ตรงกัน จึงควรประยุกต์ใช้ร่วมกับ OWASP ASVS ในระดับเดียวกัน
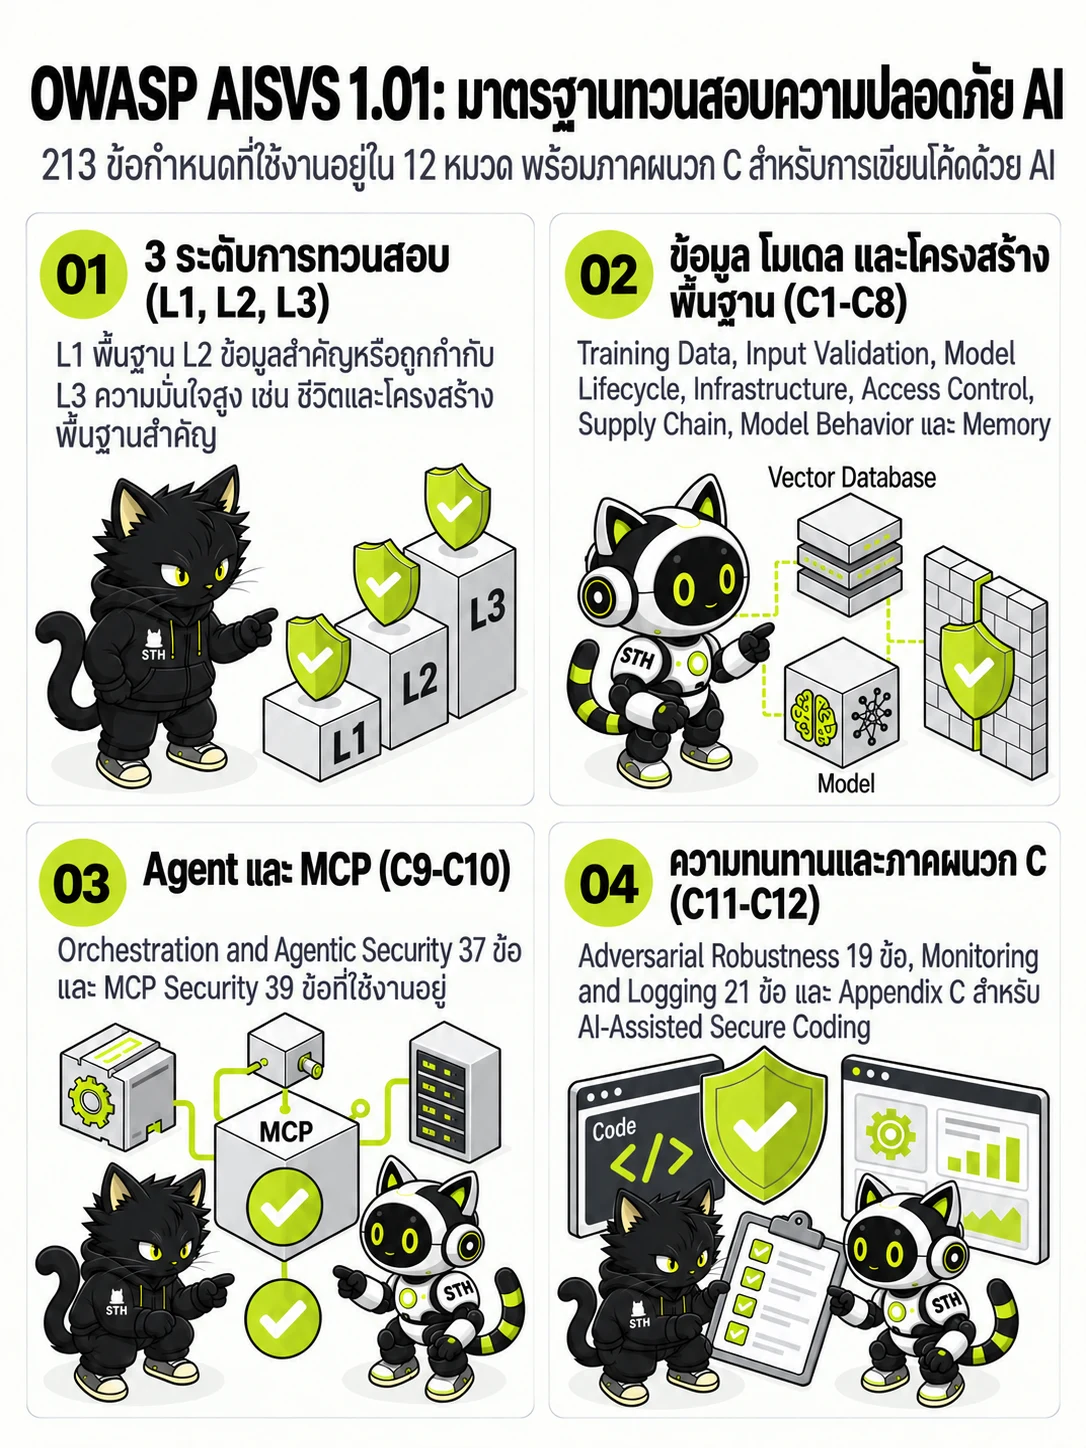
213 ข้อกำหนดที่ใช้งานอยู่ใน 12 หมวด พร้อมภาคผนวก C สำหรับการเขียนโค้ดด้วย AI
- 3 ระดับการทวนสอบ (L1, L2, L3)
- L1 พื้นฐาน L2 ข้อมูลสำคัญหรือถูกกำกับ L3 ความมั่นใจสูง เช่น ชีวิตและโครงสร้างพื้นฐานสำคัญ
- ข้อมูล โมเดล และโครงสร้างพื้นฐาน (C1-C8)
- Training Data, Input Validation, Model Lifecycle, Infrastructure, Access Control, Supply Chain, Model Behavior และ Memory
- Agent และ MCP (C9-C10)
- Orchestration and Agentic Security 37 ข้อ และ MCP Security 39 ข้อที่ใช้งานอยู่
- ความทนทานและภาคผนวก C (C11-C12)
- Adversarial Robustness 19 ข้อ, Monitoring and Logging 21 ข้อ และ Appendix C สำหรับ AI-Assisted Secure Coding
- ประกอบด้วย 214 รหัสข้อกำหนดใน 12 หมวด (C1 ถึง C12) โดยข้อ 10.2.6 ถูกระบุว่ายกเลิกแล้ว จึงมี 213 ข้อที่ใช้งานอยู่ ครอบคลุมตั้งแต่ความถูกต้องของข้อมูลฝึกสอนไปจนถึงการทำงานของ Agent, MCP และการเฝ้าระวัง
- Level 1 (L1) เป็นมาตรการพื้นฐานสำหรับแอปพลิเคชัน AI ใดก็ตามที่รับอินพุตที่ไม่น่าเชื่อถือหรือทำงานกับข้อมูลทุกระดับความอ่อนไหว
- Level 2 (L2) สำหรับแอปพลิเคชัน AI ที่จัดการข้อมูลธุรกิจสำคัญหรือข้อมูลที่ถูกกำกับดูแล หรือทำงานในบริบทที่มีผู้โจมตี
- Level 3 (L3) สำหรับแอปพลิเคชัน AI ที่ต้องการความมั่นใจสูง เช่น การตัดสินใจที่เกี่ยวกับความปลอดภัยของชีวิต โครงสร้างพื้นฐานสำคัญ หรือข้อมูลส่วนบุคคลที่อ่อนไหวมาก
หมวด C1 ถึง C6: ข้อมูลฝึกสอน การตรวจสอบอินพุต วงจรชีวิตโมเดล และ Supply Chain
ครึ่งแรกของมาตรฐานมุ่งเน้นความถูกต้องของข้อมูล ความปลอดภัยของสภาพแวดล้อมรันไทม์ และการควบคุมห่วงโซ่อุปทานของโมเดล
- C1 Training Data Integrity and Traceability (13 ข้อ) และ C2 Input Validation (12 ข้อ) ควบคุมที่มาและความถูกต้องของข้อมูลฝึกสอน และการตรวจสอบอินพุตที่ไม่น่าเชื่อถือ
- C3 Model Lifecycle Management (15 ข้อ) และ C4 Infrastructure (14 ข้อ) ครอบคลุมการจัดการวงจรชีวิตโมเดล การลงลายมือชื่อ และโครงสร้างพื้นฐานที่รัน AI โดยข้อ 4.1.2 กำหนดให้โหลดไฟล์โมเดลเฉพาะรูปแบบ Serialization ที่อยู่ใน Allow List และไม่เปิดให้รันโค้ดโดยพลการระหว่าง Deserialization
- C5 Access Control and Identity (11 ข้อ) ควบคุมการยืนยันตัวตนและสิทธิ์เข้าถึงของผู้ใช้ บริการ และข้อมูลที่โมเดลเข้าถึงได้
- C6 Supply Chain Security for Models (7 ข้อ) ครอบคลุมการสแกนโมเดลก่อนนำเข้า การดาวน์โหลด Weight, Dataset และ Adapter จากแหล่งที่อนุมัติ การตรวจความถูกต้องของ Artifact และ AI Bill of Materials (AIBOM)
หมวด C7 ถึง C12: พฤติกรรมโมเดล, Vector DB, Agentic Security และ MCP Security
หมวด C7 ถึง C12 มีสัดส่วนข้อกำหนดมากที่สุดเพื่อรองรับความเสี่ยงจากการเชื่อมต่อฐานข้อมูลเวกเตอร์ การเรียกใช้ Tool และโปรโตคอล MCP
- C7 Model Behavior (14 ข้อ) และ C8 Memory, Embeddings, and Vector Database (11 ข้อ) ควบคุมพฤติกรรมและผลลัพธ์ของโมเดล การแยกข้อมูลตาม Tenant หรือ Namespace ในระบบ RAG และการป้องกันข้อมูลพิษในหน่วยความจำ
- C9 Orchestration & Agentic Security (37 ข้อ) กำหนดการควบคุมการทำงานของ Agent เช่น การขออนุมัติ การจำกัดงบประมาณการเรียกใช้ และการตัดวงจรเมื่อทำงานวนซ้ำผิดปกติ
- C10 MCP Security (40 รหัสข้อกำหนด ใช้งานอยู่ 39 ข้อ) เป็นหมวดที่ใหญ่ที่สุด ครอบคลุมการตรวจสอบ Token แบบ OAuth 2.1 และการอนุญาตทุกการเรียกใช้ การขนส่งที่ปลอดภัยรวมถึงการตรวจสอบ Origin และ Token ที่ผูกกับผู้ส่งตามระดับ การตรวจคำอธิบาย Tool และการขออนุมัติใหม่เมื่อคำอธิบาย Tool เปลี่ยน และการรัน MCP Server ที่เปิดในเครื่องใน Sandbox ที่ให้สิทธิ์น้อยที่สุด
- C11 Adversarial Robustness (19 ข้อ) และ C12 Monitoring and Logging (21 ข้อ) ครอบคลุมความทนทานต่อการโจมตีเชิงปฏิปักษ์และการสกัดโมเดลหรือข้อมูล รวมถึงการบันทึกและเฝ้าระวังที่ตรวจสอบย้อนหลังได้
Appendix C (AI-Assisted Secure Coding) และการนำไปใช้ทำ AI Pentest และ Red Teaming
นอกจาก 12 หมวดหลักแล้ว AISVS v1.01 มี Appendix C จำนวน 69 ข้อใน 14 กลุ่ม (AC.1 ถึง AC.14) สำหรับควบคุมความเสี่ยงเมื่อใช้ AI ช่วยเขียนโค้ด
- Appendix C ครอบคลุมการควบคุมโค้ดที่สร้างโดย AI เช่น ข้อ AC.4.2 ที่กำหนดให้รัน SAST, IAST, DAST, Secret Scanning, IaC Scanning และ SCA ในทุก Pull Request ที่มีโค้ดจาก AI และข้อ AC.13.3 ที่ตรวจจับชื่อ Dependency ที่เลียนแบบชื่อจริงและแพ็กเกจที่ไม่มีเวอร์ชันที่เผยแพร่จริง
- ทีมทดสอบใช้รหัสข้อกำหนดของ AISVS v1.01 คู่กับ OWASP LLM Top 10:2026 และ OWASP Agentic Top 10:2026 เพื่อเปลี่ยนรายการความเสี่ยงให้เป็นเกณฑ์ผ่านหรือไม่ผ่านที่วัดผลได้
- ข้อเสนอแนะของ STH คือใช้เป็นเกณฑ์ตรวจรับระบบ AI ก่อนขึ้นใช้งานจริง และกำหนดรอบการทบทวนตามความเสี่ยง เนื่องจาก AISVS ไม่ได้กำหนดรอบการทวนสอบทั้งระบบ (มีเพียง AC.14.3 และ AC.14.5 ที่กำหนดให้ทดสอบอย่างน้อยปีละ 1 ครั้ง) ทั้งนี้ AISVS ระบุว่าธรรมาภิบาล AI อยู่นอกขอบเขต และอ้างอิง ISO/IEC 42001, ISO/IEC 23894 และ NIST AI RMF สำหรับขอบเขตดังกล่าว
ตารางอ้างอิงและขอบเขตการประเมิน
สรุปเอกสารอ้างอิง ขอบเขตการประเมิน และรอบทบทวนตามบริบทของแต่ละรายการ
| เอกสารอ้างอิง | สาระสำคัญ | ขอบเขตการทดสอบ | รอบเวลาทดสอบ |
|---|---|---|---|
| AISVS v1.01 หมวด C1 ถึง C3 (40 ข้อ) | ข้อมูลฝึกสอน การตรวจสอบอินพุต และวงจรชีวิตโมเดล | ตรวจที่มาและความถูกต้องของข้อมูลฝึกสอน การตรวจสอบอินพุตที่ไม่น่าเชื่อถือ และการลงลายมือชื่อและควบคุมวงจรชีวิตโมเดล | ก่อนนำโมเดลขึ้นใช้งาน และเมื่อเปลี่ยนชุดข้อมูลฝึกสอนหรือปรับจูนโมเดล |
| AISVS v1.01 หมวด C4 ถึง C6 (32 ข้อ) | ความมั่นคงปลอดภัยโครงสร้างพื้นฐาน การควบคุมสิทธิ์ และ Supply Chain | ตรวจสอบโครงสร้างพื้นฐานที่รัน AI สิทธิ์เข้าถึงและตัวตน รูปแบบ Serialization ของไฟล์โมเดลตามข้อ 4.1.2 และ AI Bill of Materials (AIBOM) | ตามรอบการประเมินความมั่นคงปลอดภัยและเมื่ออัปเดตไลบรารีหรือโมเดลภายนอก |
| AISVS v1.01 หมวด C7 ถึง C10 (102 รหัส ใช้งานอยู่ 101 ข้อ) | พฤติกรรมโมเดล Vector DB, Agentic Security (37 ข้อ) และ MCP Security (40 รหัส) | ทดสอบการแยกข้อมูลใน RAG การควบคุมการเรียกใช้ Tool ของ Agent การขออนุมัติใหม่เมื่อคำอธิบาย Tool เปลี่ยน และการตรวจสอบ Token ของเซิร์ฟเวอร์ MCP | ก่อนเปิดใช้งานจริงและทุกครั้งที่เพิ่ม Tool หรือเชื่อมต่อเซิร์ฟเวอร์ MCP ใหม่ |
| AISVS v1.01 หมวด C11 ถึง C12 (40 ข้อ) และ Appendix C | การทดสอบความทนทาน การบันทึก Log และความปลอดภัยการสร้างโค้ดด้วย AI | ทำ AI Red Teaming ทดสอบความทนทานต่อการโจมตีเชิงปฏิปักษ์ ตรวจสอบความครบถ้วนของ Log และตรวจโค้ดที่สร้างโดย AI ก่อนเข้าสู่ Production | ข้อเสนอแนะของ STH คือตามระดับ L1, L2 หรือ L3 และในไปป์ไลน์ CI/CD |
รายการติดตามการดำเนินงาน
เลือกรายการที่องค์กรดำเนินการแล้ว เปอร์เซ็นต์แสดงสัดส่วนรายการที่เลือกเท่านั้น ไม่ใช่ผลประเมินความปลอดภัยหรือการปฏิบัติตามข้อกำหนด
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
OWASP AISVS v1.01 มีกี่ข้อกำหนดและแบ่งหมวดหมู่อย่างไร?
OWASP AISVS v1.01 มี 214 รหัสข้อกำหนดใน 12 หมวดหมู่ (C1 ถึง C12) โดยข้อ 10.2.6 ถูกยกเลิกแล้ว จึงมี 213 ข้อที่ใช้งานอยู่ หมวดที่มีรหัสมากที่สุดคือ C10 MCP Security จำนวน 40 รหัส (ใช้งานอยู่ 39) และ C9 Orchestration & Agentic Security จำนวน 37 ข้อ พร้อมภาคผนวก Appendix C จำนวน 69 ข้อสำหรับการใช้ AI ช่วยเขียนโค้ด
ควรเลือกระดับการทวนสอบ L1, L2 หรือ L3 อย่างไร?
เลือกระดับตามลักษณะของแอปพลิเคชัน โดย L1 เป็นพื้นฐานสำหรับแอปพลิเคชัน AI ที่รับอินพุตที่ไม่น่าเชื่อถือหรือทำงานกับข้อมูลทุกระดับความอ่อนไหว L2 สำหรับข้อมูลธุรกิจสำคัญ ข้อมูลที่ถูกกำกับดูแล หรือบริบทที่มีผู้โจมตี และ L3 สำหรับกรณีที่ต้องการความมั่นใจสูง เช่น การตัดสินใจที่เกี่ยวกับความปลอดภัยของชีวิต โครงสร้างพื้นฐานสำคัญ หรือข้อมูลส่วนบุคคลที่อ่อนไหวมาก โดยแต่ละระดับสมมติว่าได้ทวนสอบตาม ASVS ระดับเดียวกันด้วย
AISVS v1.01 ใช้ร่วมกับ OWASP LLM Top 10 และ Agentic Top 10 อย่างไร?
OWASP LLM Top 10:2026 และ Agentic Top 10:2026 สรุปหมวดความเสี่ยงหลัก ส่วน AISVS v1.01 แปลงความเสี่ยงเหล่านั้นให้เป็นรายการตรวจสอบ 214 รหัสข้อกำหนดที่ทีมวิศวกรรมและทีม AI Pentest ใช้ทดสอบและจัดทำหลักฐานได้