
MITRE ATT&CK v19.2: ทุก Enterprise Tactic สำหรับ Pentest และ Red Team
หน้านี้รวบรวมกรอบความรู้ Enterprise ATT&CK v19.2 สำหรับเชื่อมโยงพฤติกรรมของภัยคุกคามจริงเข้ากับการประเมินความมั่นคงปลอดภัย การทดสอบเจาะระบบ และ Red Team ตามขอบเขตที่ได้รับอนุญาต สินทรัพย์สำคัญ และระดับความเสี่ยงขององค์กร
ตามกรอบ Enterprise ATT&CK v19.2: Tactic คือเป้าหมายทางยุทธวิธีของผู้โจมตี ส่วน Technique คือวิธีการที่ใช้เพื่อให้บรรลุเป้าหมายนั้น
การประยุกต์ใช้ MITRE ATT&CK กับการทดสอบความปลอดภัย
MITRE ATT&CK เป็นฐานข้อมูลพฤติกรรมของผู้โจมตี การนำไปใช้งานอย่างมีประสิทธิภาพควรเริ่มจากการวิเคราะห์ Threat Model และสินทรัพย์สำคัญขององค์กร ไม่ใช่การไล่ตรวจทุก Technique
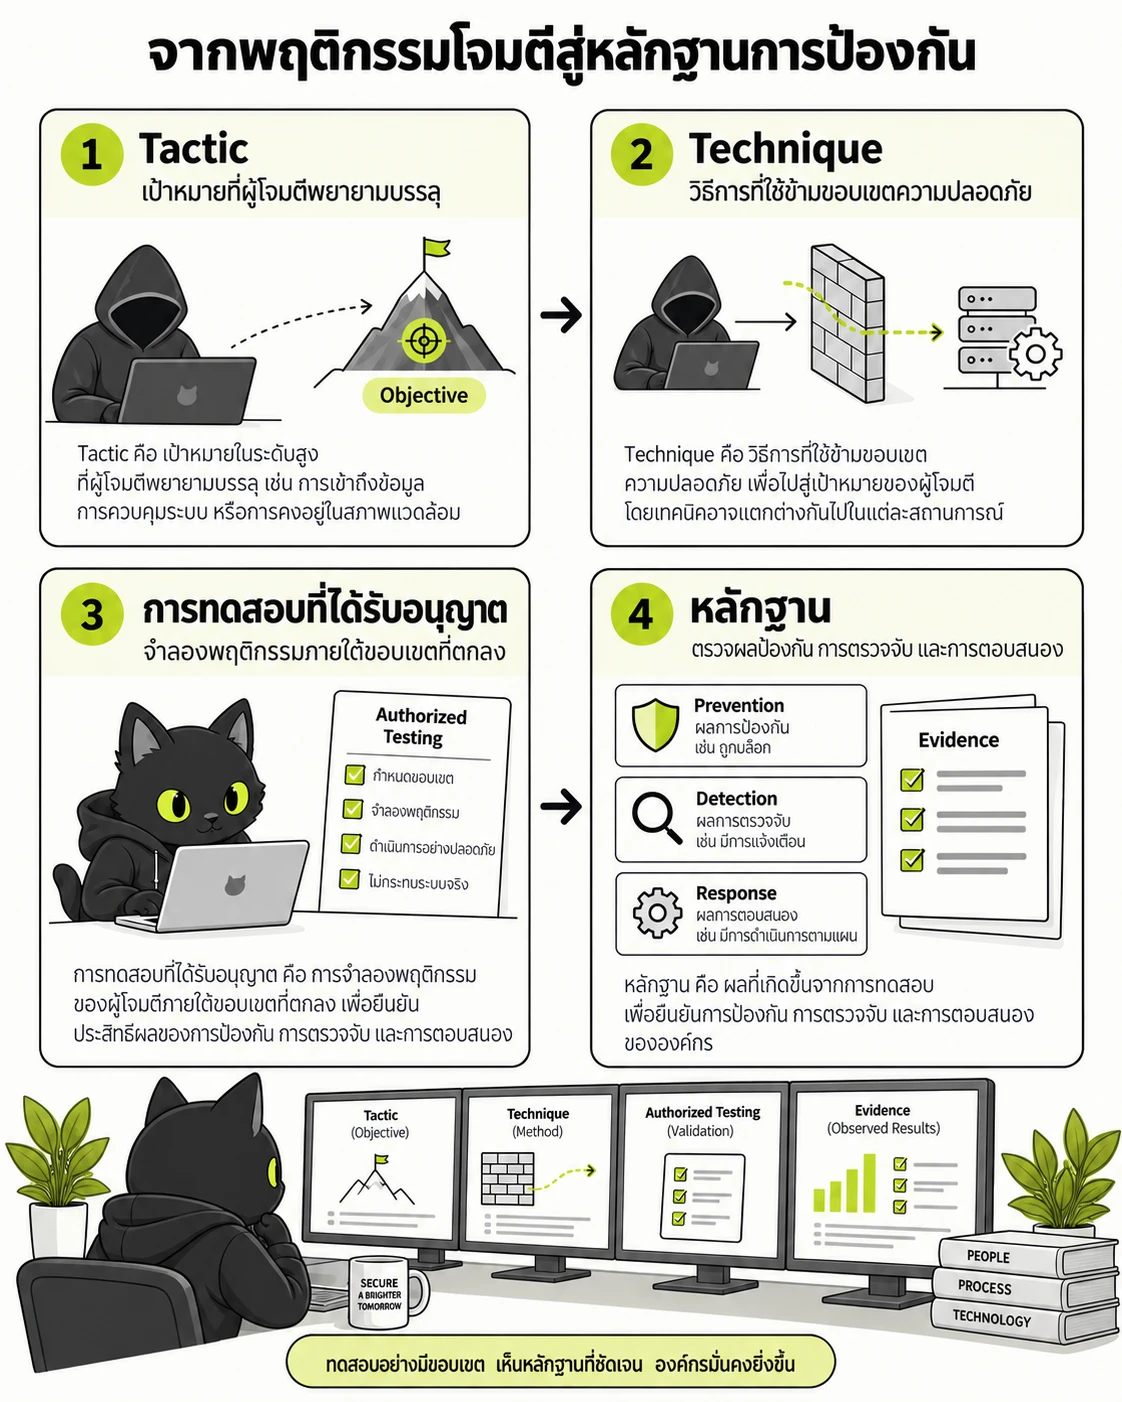
เลือกพฤติกรรมที่ตรงกับระบบจริง แล้วใช้หลักฐานประเมินมาตรการและติดตามการแก้ไข
- Tactic — เป้าหมายที่ผู้โจมตีพยายามบรรลุ
- Technique — วิธีการที่ใช้ข้ามขอบเขตความปลอดภัย
- การทดสอบที่ได้รับอนุญาต — จำลองพฤติกรรมภายใต้ขอบเขตที่ตกลง
- หลักฐาน — ตรวจผลป้องกัน การตรวจจับ และการตอบสนอง
- คัดเลือก Tactic และ Technique ให้สอดคล้องกับบริบทธุรกิจ สถาปัตยกรรมระบบ Attack Surface และ Threat Intelligence ที่เกี่ยวข้องกับองค์กร
- จัดทำแผนจำลองพฤติกรรมผู้โจมตี (Adversary Emulation) โดยกำหนดขอบเขต กรอบเวลา และ Guardrails ที่ชัดเจน เพื่อทดสอบกลไกป้องกัน ตรวจจับ และตอบสนองตามสิทธิ์ที่ได้รับอนุญาต
- เชื่อมโยงผลการทดสอบเข้ากับ Telemetry, Detection Rule, SIEM, EDR, Network Log หรือ Cloud Log เพื่อให้สามารถตรวจสอบย้อนกลับและชี้จุดอ่อนได้อย่างชัดเจน
- จัดลำดับความสำคัญในการแก้ไขช่องโหว่ตามระดับผลกระทบ โอกาสเกิด และความสำคัญของระบบงาน เนื่องจากแผนผัง ATT&CK ไม่ได้รับประกัน Coverage ครบ 100%
TA0043 · Enterprise tactic 1 of 15
Reconnaissance
- รหัส Tactic
- TA0043
- ตัวอย่าง Technique
- T1595 Active Scanning
- เป้าหมายของ Tactic
- รวบรวมข้อมูลเพื่อวางแผนปฏิบัติการโจมตี (Reconnaissance)
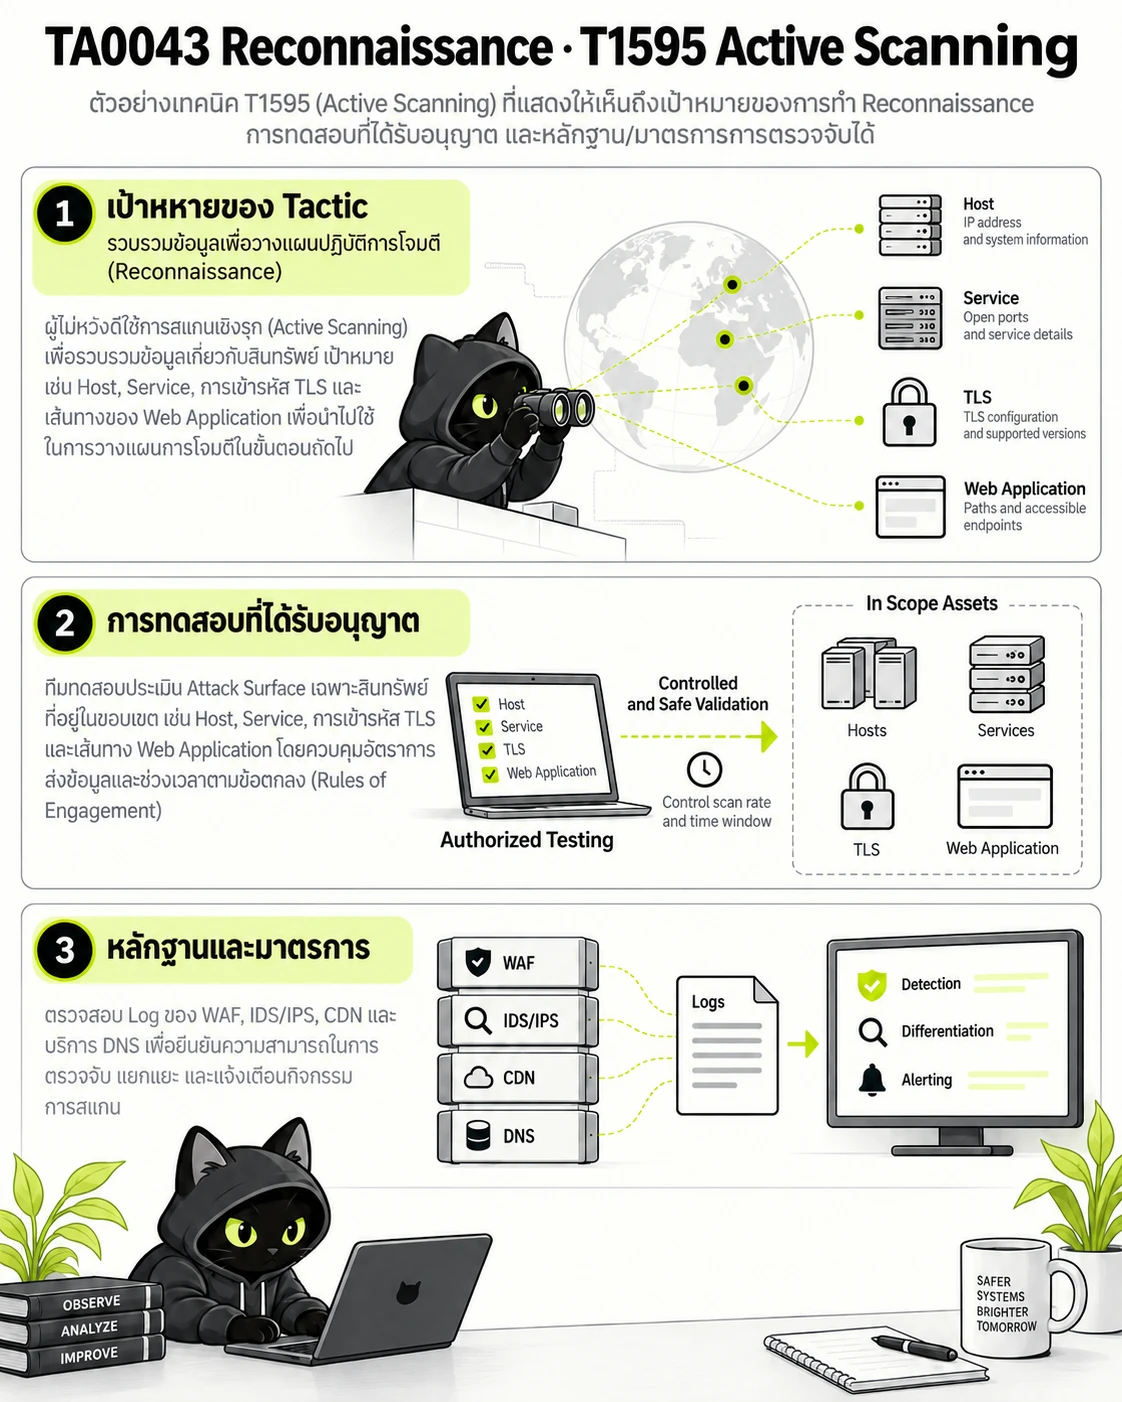
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — รวบรวมข้อมูลเพื่อวางแผนปฏิบัติการโจมตี (Reconnaissance)
- การทดสอบที่ได้รับอนุญาต — ทีมทดสอบประเมิน Attack Surface เฉพาะสินทรัพย์ที่อยู่ในขอบเขต เช่น Host, Service, การเข้ารหัส TLS และเส้นทาง Web Application โดยควบคุมอัตราการส่งข้อมูลและช่วงเวลาตามข้อตกลง (Rules of Engagement)
- หลักฐานและมาตรการ — ตรวจสอบ Log ของ WAF, IDS/IPS, CDN และบริการ DNS เพื่อยืนยันความสามารถในการตรวจจับ แยกแยะ และแจ้งเตือนกิจกรรมการสแกน
ความเกี่ยวข้องกับ Pentest / Red Team
ทีมทดสอบประเมิน Attack Surface เฉพาะสินทรัพย์ที่อยู่ในขอบเขต เช่น Host, Service, การเข้ารหัส TLS และเส้นทาง Web Application โดยควบคุมอัตราการส่งข้อมูลและช่วงเวลาตามข้อตกลง (Rules of Engagement)
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบ Log ของ WAF, IDS/IPS, CDN และบริการ DNS เพื่อยืนยันความสามารถในการตรวจจับ แยกแยะ และแจ้งเตือนกิจกรรมการสแกน
TA0042 · Enterprise tactic 2 of 15
Resource Development
- รหัส Tactic
- TA0042
- ตัวอย่าง Technique
- T1583 Acquire Infrastructure
- เป้าหมายของ Tactic
- จัดหาและจัดเตรียมทรัพยากรสนับสนุนการโจมตี (Resource Development)
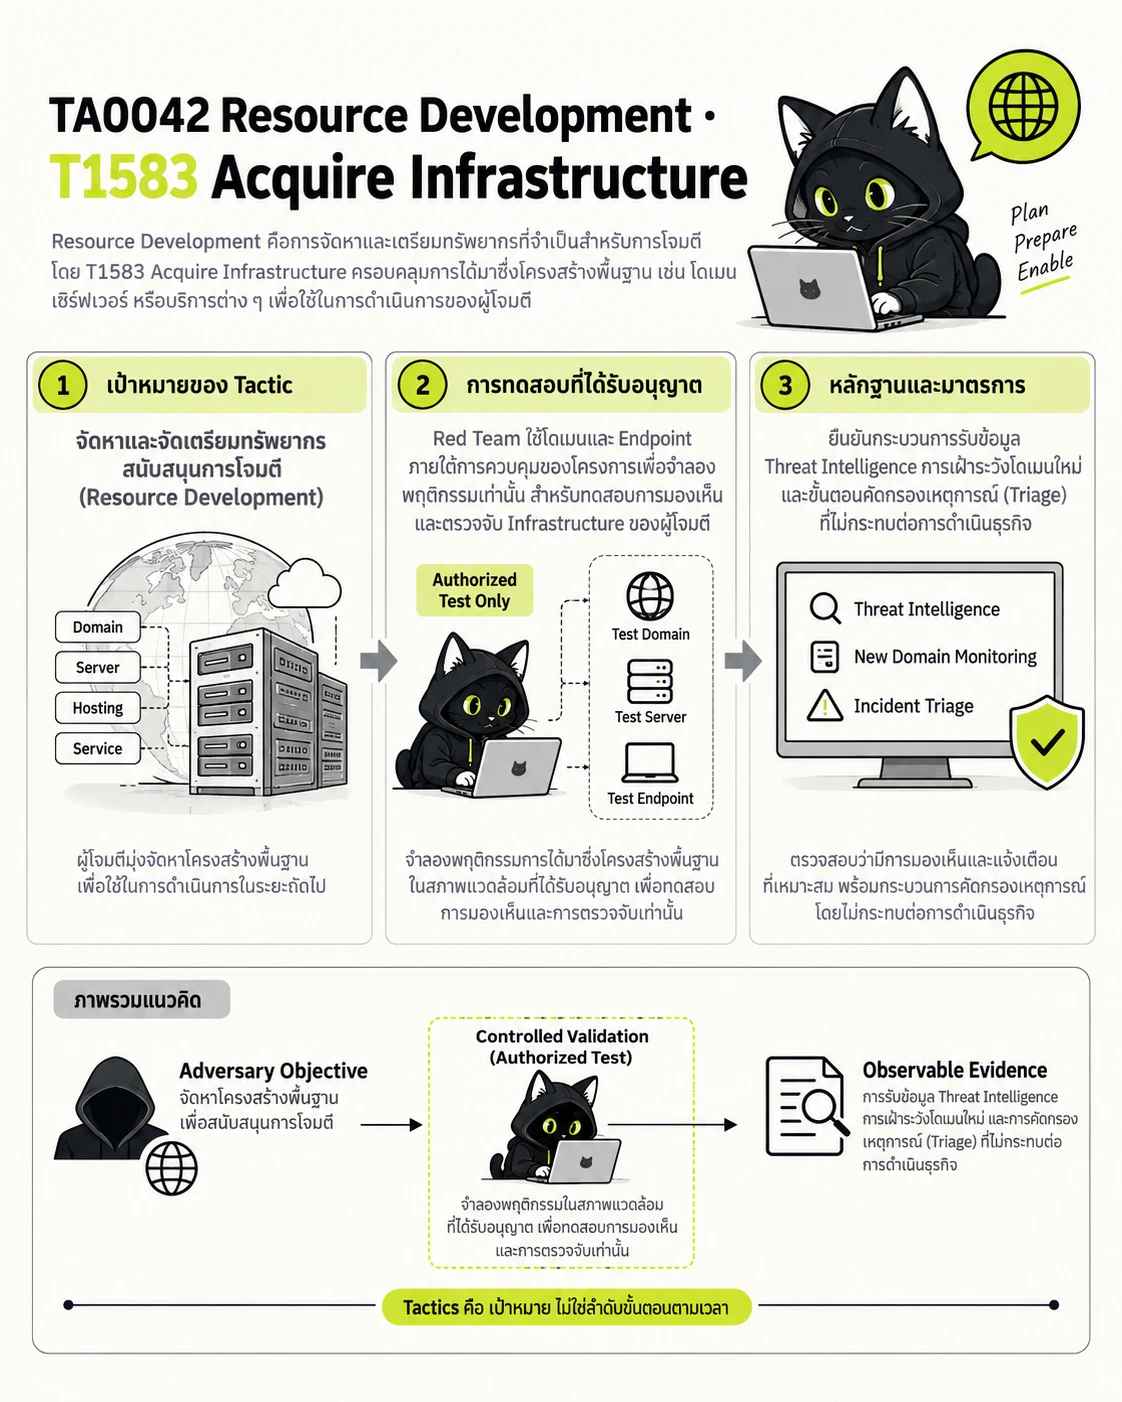
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — จัดหาและจัดเตรียมทรัพยากรสนับสนุนการโจมตี (Resource Development)
- การทดสอบที่ได้รับอนุญาต — Red Team ใช้โดเมนและ Endpoint ภายใต้การควบคุมของโครงการเพื่อจำลองพฤติกรรมเท่านั้น สำหรับทดสอบการมองเห็นและตรวจจับ Infrastructure ของผู้โจมตี
- หลักฐานและมาตรการ — ยืนยันกระบวนการรับข้อมูล Threat Intelligence การเฝ้าระวังโดเมนใหม่ และขั้นตอนคัดกรองเหตุการณ์ (Triage) ที่ไม่กระทบต่อการดำเนินธุรกิจ
ความเกี่ยวข้องกับ Pentest / Red Team
Red Team ใช้โดเมนและ Endpoint ภายใต้การควบคุมของโครงการเพื่อจำลองพฤติกรรมเท่านั้น สำหรับทดสอบการมองเห็นและตรวจจับ Infrastructure ของผู้โจมตี
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันกระบวนการรับข้อมูล Threat Intelligence การเฝ้าระวังโดเมนใหม่ และขั้นตอนคัดกรองเหตุการณ์ (Triage) ที่ไม่กระทบต่อการดำเนินธุรกิจ
TA0001 · Enterprise tactic 3 of 15
Initial Access
- รหัส Tactic
- TA0001
- ตัวอย่าง Technique
- T1190 Exploit Public-Facing Application
- เป้าหมายของ Tactic
- เจาะเข้าสู่เครือข่ายหรือระบบเป้าหมาย (Initial Access)
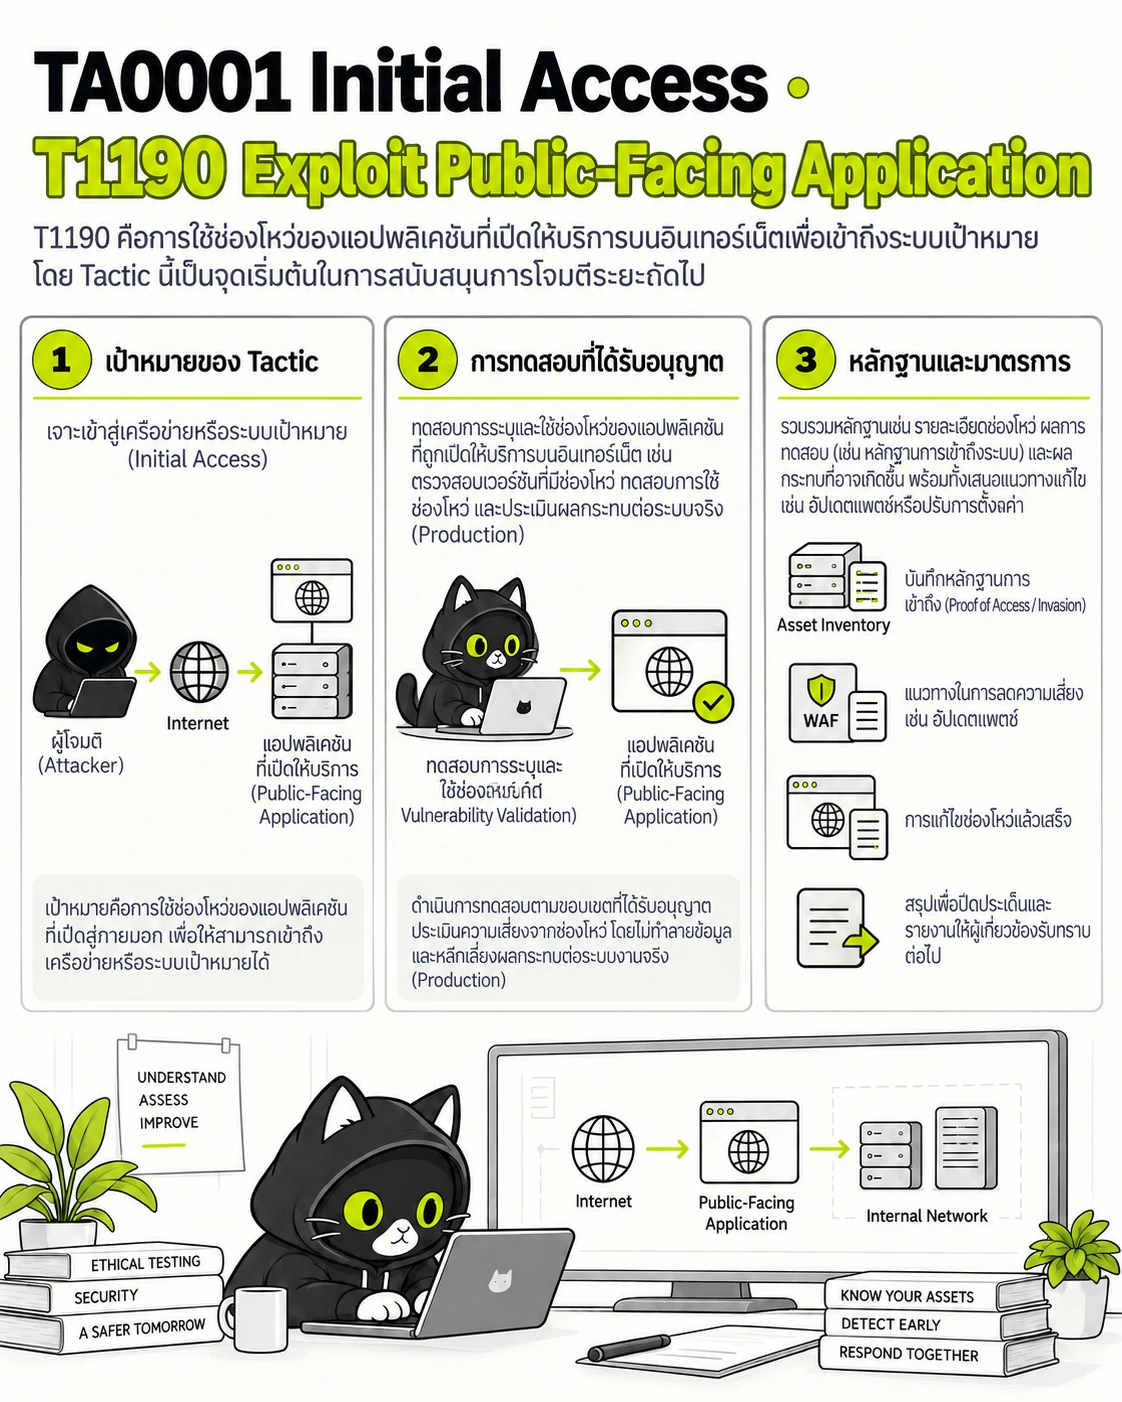
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — เจาะเข้าสู่เครือข่ายหรือระบบเป้าหมาย (Initial Access)
- การทดสอบที่ได้รับอนุญาต — ทดสอบเจาะระบบเพื่อประเมินความมั่นคงปลอดภัยของระบบที่เปิดสู่ภายนอกด้วยกรณีทดสอบที่ได้รับอนุญาตและไม่ทำลายข้อมูล หลีกเลี่ยงผลกระทบต่อระบบงานจริง (Production)
- หลักฐานและมาตรการ — ยืนยันความถูกต้องของ Asset Inventory, บันทึก Log ของ WAF และ Application, การแจ้งเตือนช่องโหว่ รวมถึงขั้นตอนส่งต่อเหตุการณ์ไปยังผู้รับผิดชอบระบบ
ความเกี่ยวข้องกับ Pentest / Red Team
ทดสอบเจาะระบบเพื่อประเมินความมั่นคงปลอดภัยของระบบที่เปิดสู่ภายนอกด้วยกรณีทดสอบที่ได้รับอนุญาตและไม่ทำลายข้อมูล หลีกเลี่ยงผลกระทบต่อระบบงานจริง (Production)
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันความถูกต้องของ Asset Inventory, บันทึก Log ของ WAF และ Application, การแจ้งเตือนช่องโหว่ รวมถึงขั้นตอนส่งต่อเหตุการณ์ไปยังผู้รับผิดชอบระบบ
TA0002 · Enterprise tactic 4 of 15
Execution
- รหัส Tactic
- TA0002
- ตัวอย่าง Technique
- T1059 Command and Scripting Interpreter
- เป้าหมายของ Tactic
- รันโค้ดหรือคำสั่งบนระบบเป้าหมาย (Execution)
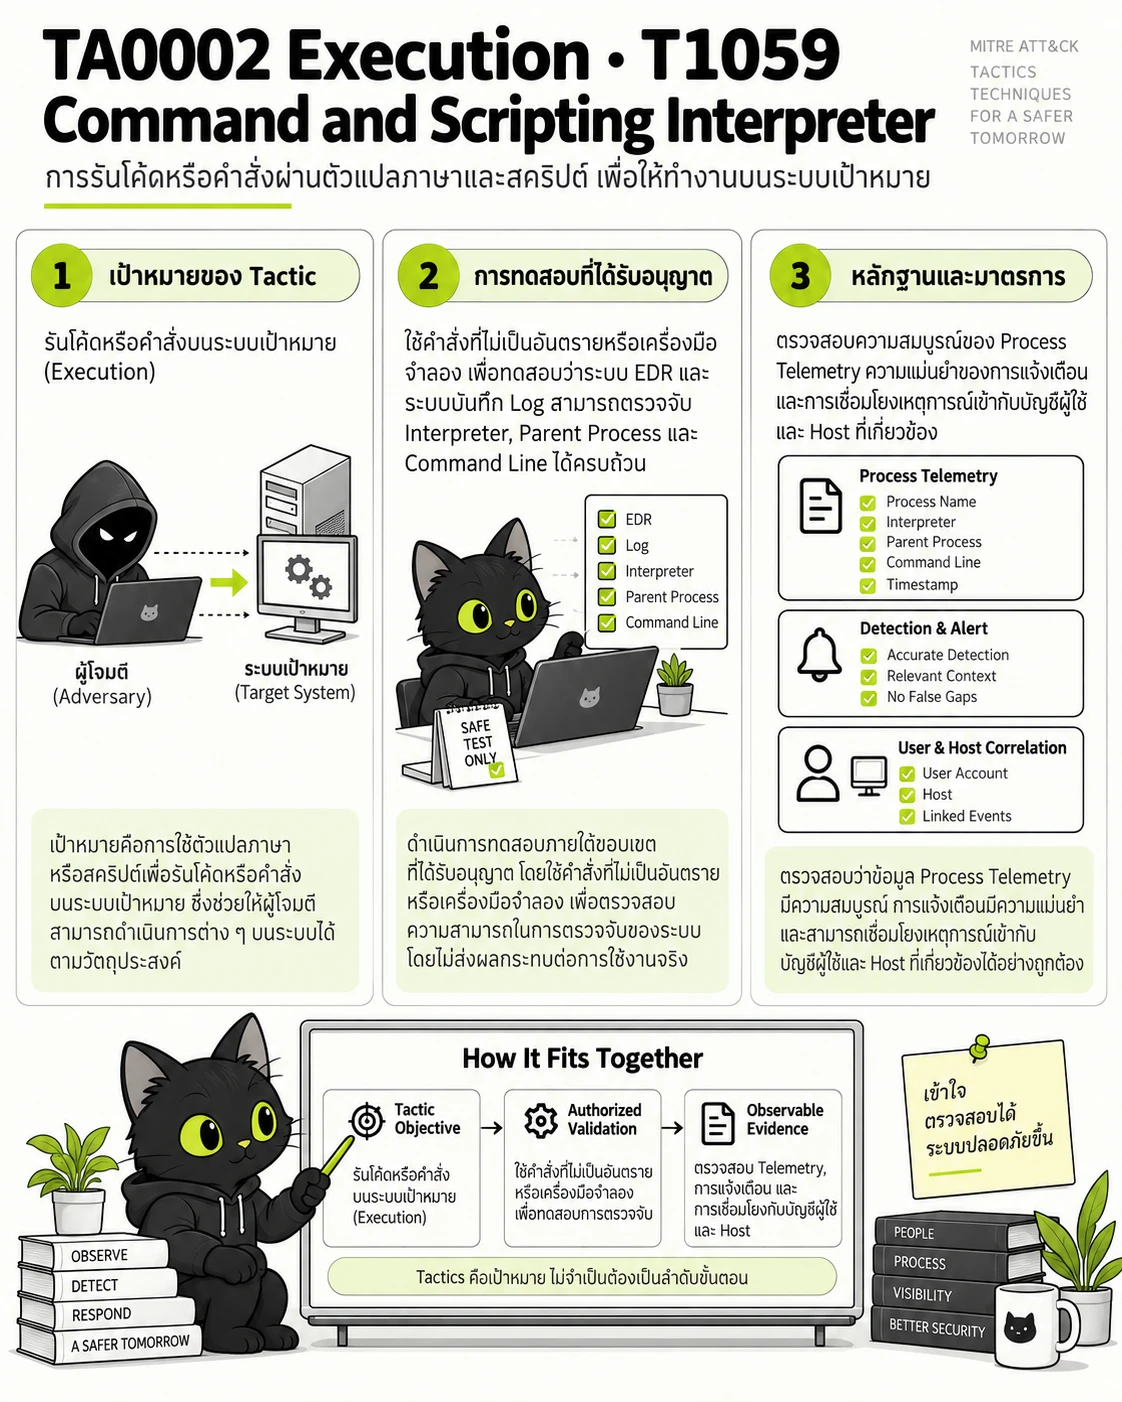
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — รันโค้ดหรือคำสั่งบนระบบเป้าหมาย (Execution)
- การทดสอบที่ได้รับอนุญาต — ใช้คำสั่งที่ไม่เป็นอันตรายหรือเครื่องมือจำลอง เพื่อทดสอบว่าระบบ EDR และระบบบันทึก Log สามารถตรวจจับ Interpreter, Parent Process และ Command Line ได้ครบถ้วน
- หลักฐานและมาตรการ — ตรวจสอบความสมบูรณ์ของ Process Telemetry ความแม่นยำของการแจ้งเตือน และการเชื่อมโยงเหตุการณ์เข้ากับบัญชีผู้ใช้และ Host ที่เกี่ยวข้อง
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้คำสั่งที่ไม่เป็นอันตรายหรือเครื่องมือจำลอง เพื่อทดสอบว่าระบบ EDR และระบบบันทึก Log สามารถตรวจจับ Interpreter, Parent Process และ Command Line ได้ครบถ้วน
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบความสมบูรณ์ของ Process Telemetry ความแม่นยำของการแจ้งเตือน และการเชื่อมโยงเหตุการณ์เข้ากับบัญชีผู้ใช้และ Host ที่เกี่ยวข้อง
TA0003 · Enterprise tactic 5 of 15
Persistence
- รหัส Tactic
- TA0003
- ตัวอย่าง Technique
- T1505 Server Software Component
- เป้าหมายของ Tactic
- รักษาจุดยึดและสิทธิ์การเข้าถึงระบบอย่างต่อเนื่อง (Persistence)
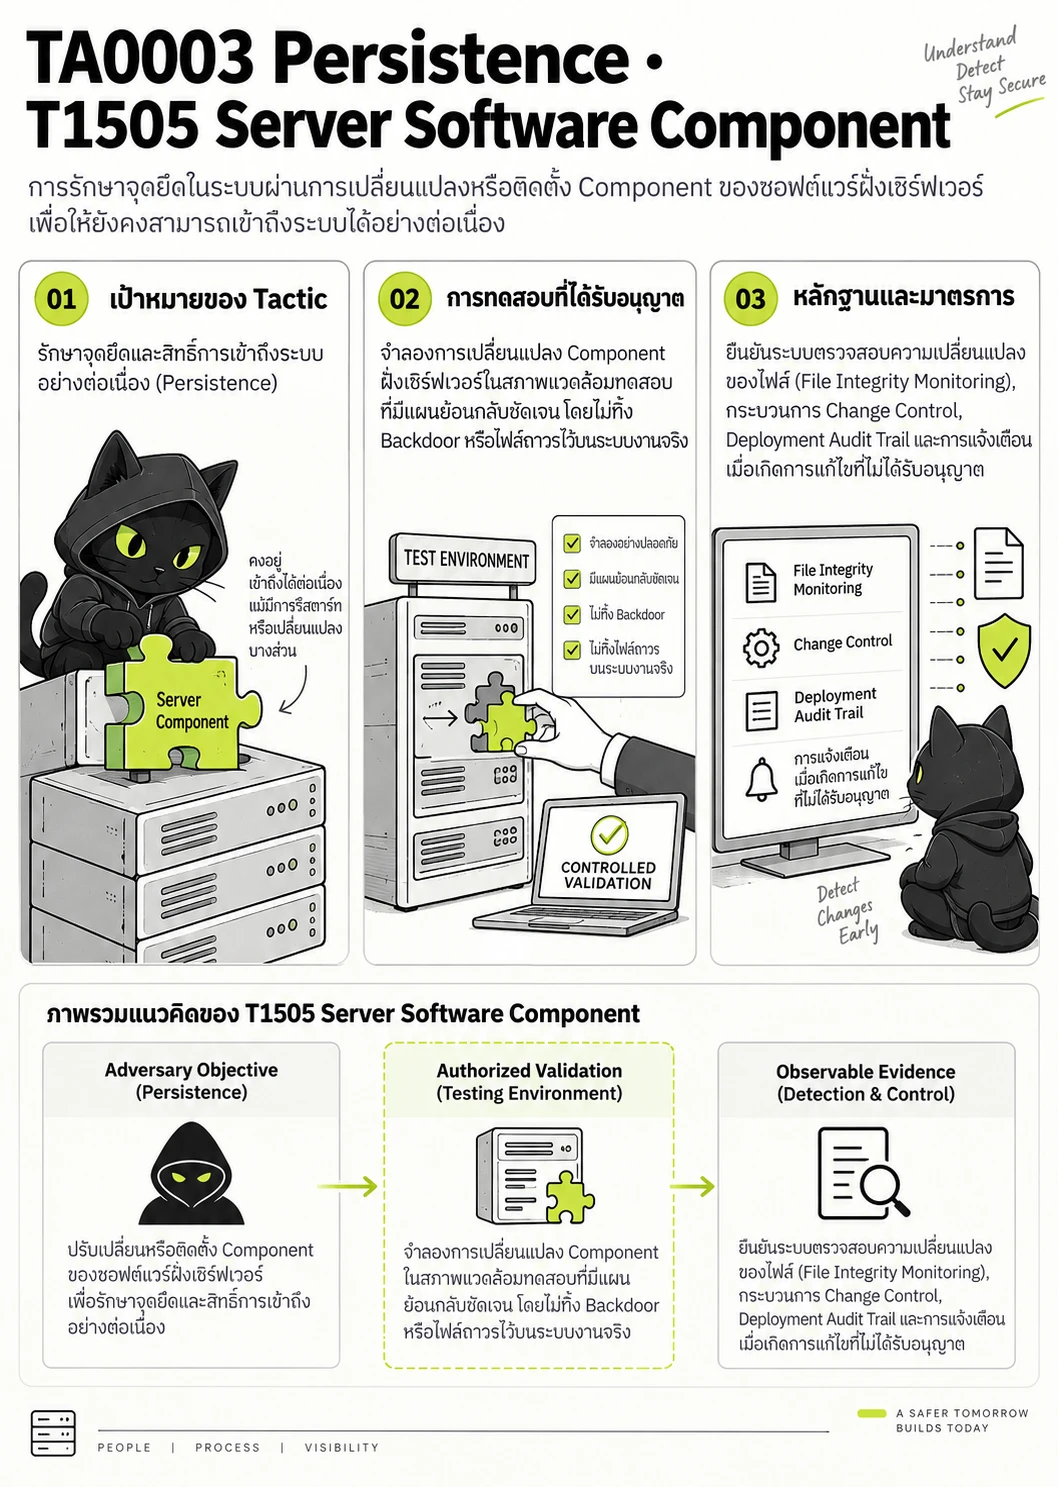
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — รักษาจุดยึดและสิทธิ์การเข้าถึงระบบอย่างต่อเนื่อง (Persistence)
- การทดสอบที่ได้รับอนุญาต — จำลองการเปลี่ยนแปลง Component ฝั่งเซิร์ฟเวอร์ในสภาพแวดล้อมทดสอบที่มีแผนย้อนกลับชัดเจน โดยไม่ทิ้ง Backdoor หรือไฟล์ถาวรไว้บนระบบงานจริง
- หลักฐานและมาตรการ — ยืนยันระบบตรวจสอบความเปลี่ยนแปลงของไฟล์ (File Integrity Monitoring), กระบวนการ Change Control, Deployment Audit Trail และการแจ้งเตือนเมื่อเกิดการแก้ไขที่ไม่ได้รับอนุญาต
ความเกี่ยวข้องกับ Pentest / Red Team
จำลองการเปลี่ยนแปลง Component ฝั่งเซิร์ฟเวอร์ในสภาพแวดล้อมทดสอบที่มีแผนย้อนกลับชัดเจน โดยไม่ทิ้ง Backdoor หรือไฟล์ถาวรไว้บนระบบงานจริง
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันระบบตรวจสอบความเปลี่ยนแปลงของไฟล์ (File Integrity Monitoring), กระบวนการ Change Control, Deployment Audit Trail และการแจ้งเตือนเมื่อเกิดการแก้ไขที่ไม่ได้รับอนุญาต
TA0004 · Enterprise tactic 6 of 15
Privilege Escalation
- รหัส Tactic
- TA0004
- ตัวอย่าง Technique
- T1068 Exploitation for Privilege Escalation
- เป้าหมายของ Tactic
- การยกระดับสิทธิ์สู่ระดับที่สูงขึ้น (Privilege Escalation)
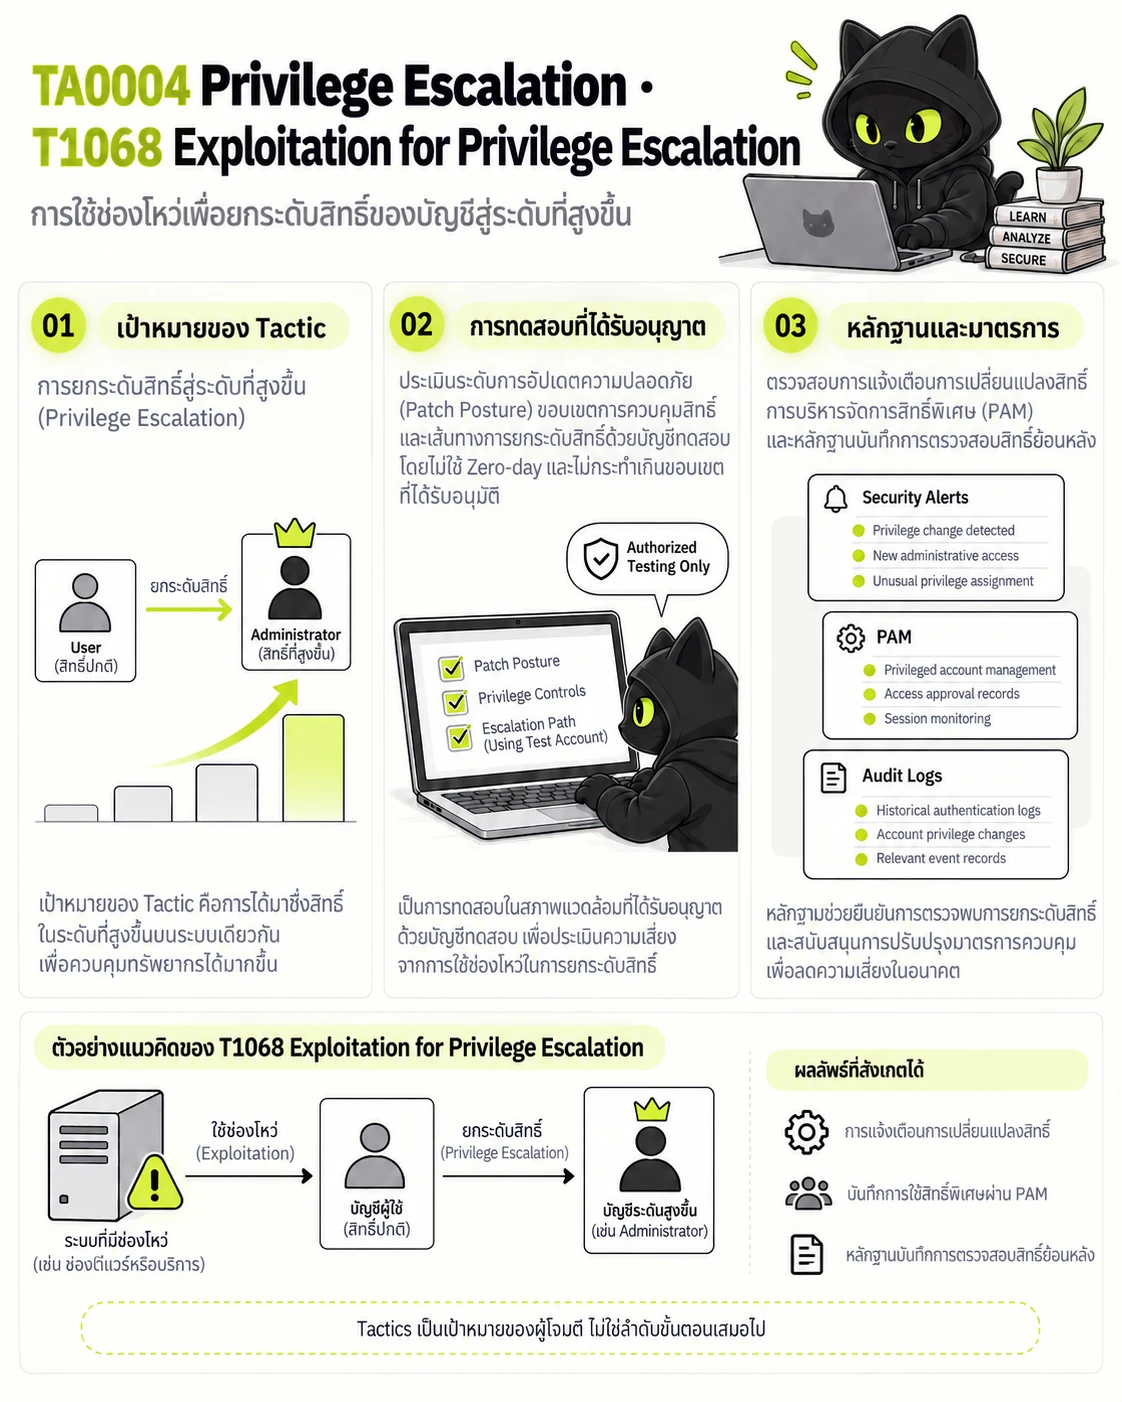
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — การยกระดับสิทธิ์สู่ระดับที่สูงขึ้น (Privilege Escalation)
- การทดสอบที่ได้รับอนุญาต — ประเมินระดับการอัปเดตความปลอดภัย (Patch Posture) ขอบเขตการควบคุมสิทธิ์ และเส้นทางการยกระดับสิทธิ์ด้วยบัญชีทดสอบ โดยไม่ใช้ Zero-day และไม่กระทำเกินขอบเขตที่ได้รับอนุมัติ
- หลักฐานและมาตรการ — ตรวจสอบการแจ้งเตือนการเปลี่ยนแปลงสิทธิ์ การบริหารจัดการสิทธิ์พิเศษ (PAM) และหลักฐานบันทึกการตรวจสอบสิทธิ์ย้อนหลัง
ความเกี่ยวข้องกับ Pentest / Red Team
ประเมินระดับการอัปเดตความปลอดภัย (Patch Posture) ขอบเขตการควบคุมสิทธิ์ และเส้นทางการยกระดับสิทธิ์ด้วยบัญชีทดสอบ โดยไม่ใช้ Zero-day และไม่กระทำเกินขอบเขตที่ได้รับอนุมัติ
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบการแจ้งเตือนการเปลี่ยนแปลงสิทธิ์ การบริหารจัดการสิทธิ์พิเศษ (PAM) และหลักฐานบันทึกการตรวจสอบสิทธิ์ย้อนหลัง
TA0005 · Enterprise tactic 7 of 15
Stealth
- รหัส Tactic
- TA0005
- ตัวอย่าง Technique
- T1070 Indicator Removal
- เป้าหมายของ Tactic
- หลบเลี่ยงการตรวจจับและซ่อนร่องรอยกิจกรรม (Stealth)
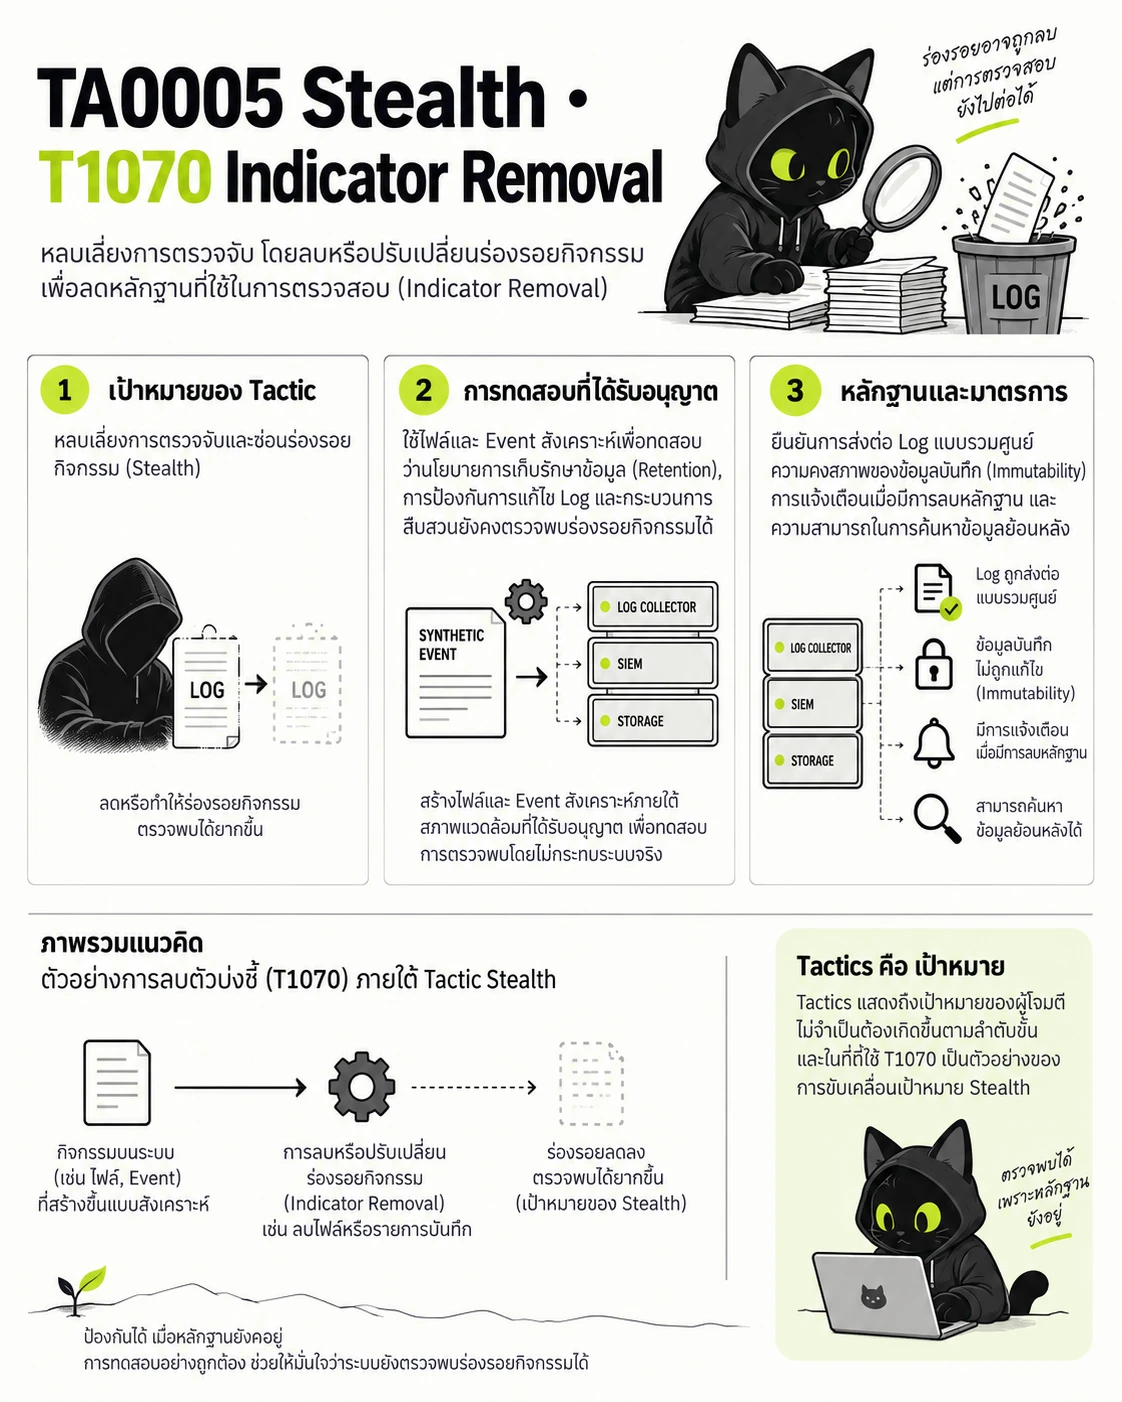
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — หลบเลี่ยงการตรวจจับและซ่อนร่องรอยกิจกรรม (Stealth)
- การทดสอบที่ได้รับอนุญาต — ใช้ไฟล์และ Event สังเคราะห์เพื่อทดสอบว่านโยบายการเก็บรักษาข้อมูล (Retention), การป้องกันการแก้ไข Log และกระบวนการสืบสวนยังคงตรวจพบร่องรอยกิจกรรมได้
- หลักฐานและมาตรการ — ยืนยันการส่งต่อ Log แบบรวมศูนย์ ความคงสภาพของข้อมูลบันทึก (Immutability) การแจ้งเตือนเมื่อมีการลบหลักฐาน และความสามารถในการค้นหาข้อมูลย้อนหลัง
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้ไฟล์และ Event สังเคราะห์เพื่อทดสอบว่านโยบายการเก็บรักษาข้อมูล (Retention), การป้องกันการแก้ไข Log และกระบวนการสืบสวนยังคงตรวจพบร่องรอยกิจกรรมได้
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันการส่งต่อ Log แบบรวมศูนย์ ความคงสภาพของข้อมูลบันทึก (Immutability) การแจ้งเตือนเมื่อมีการลบหลักฐาน และความสามารถในการค้นหาข้อมูลย้อนหลัง
TA0112 · Enterprise tactic 8 of 15
Defense Impairment
- รหัส Tactic
- TA0112
- ตัวอย่าง Technique
- T1685 Disable or Modify Tools
- เป้าหมายของ Tactic
- บั่นทอนหรือปิดกั้นกลไกและเครื่องมือป้องกันความปลอดภัย (Defense Impairment)
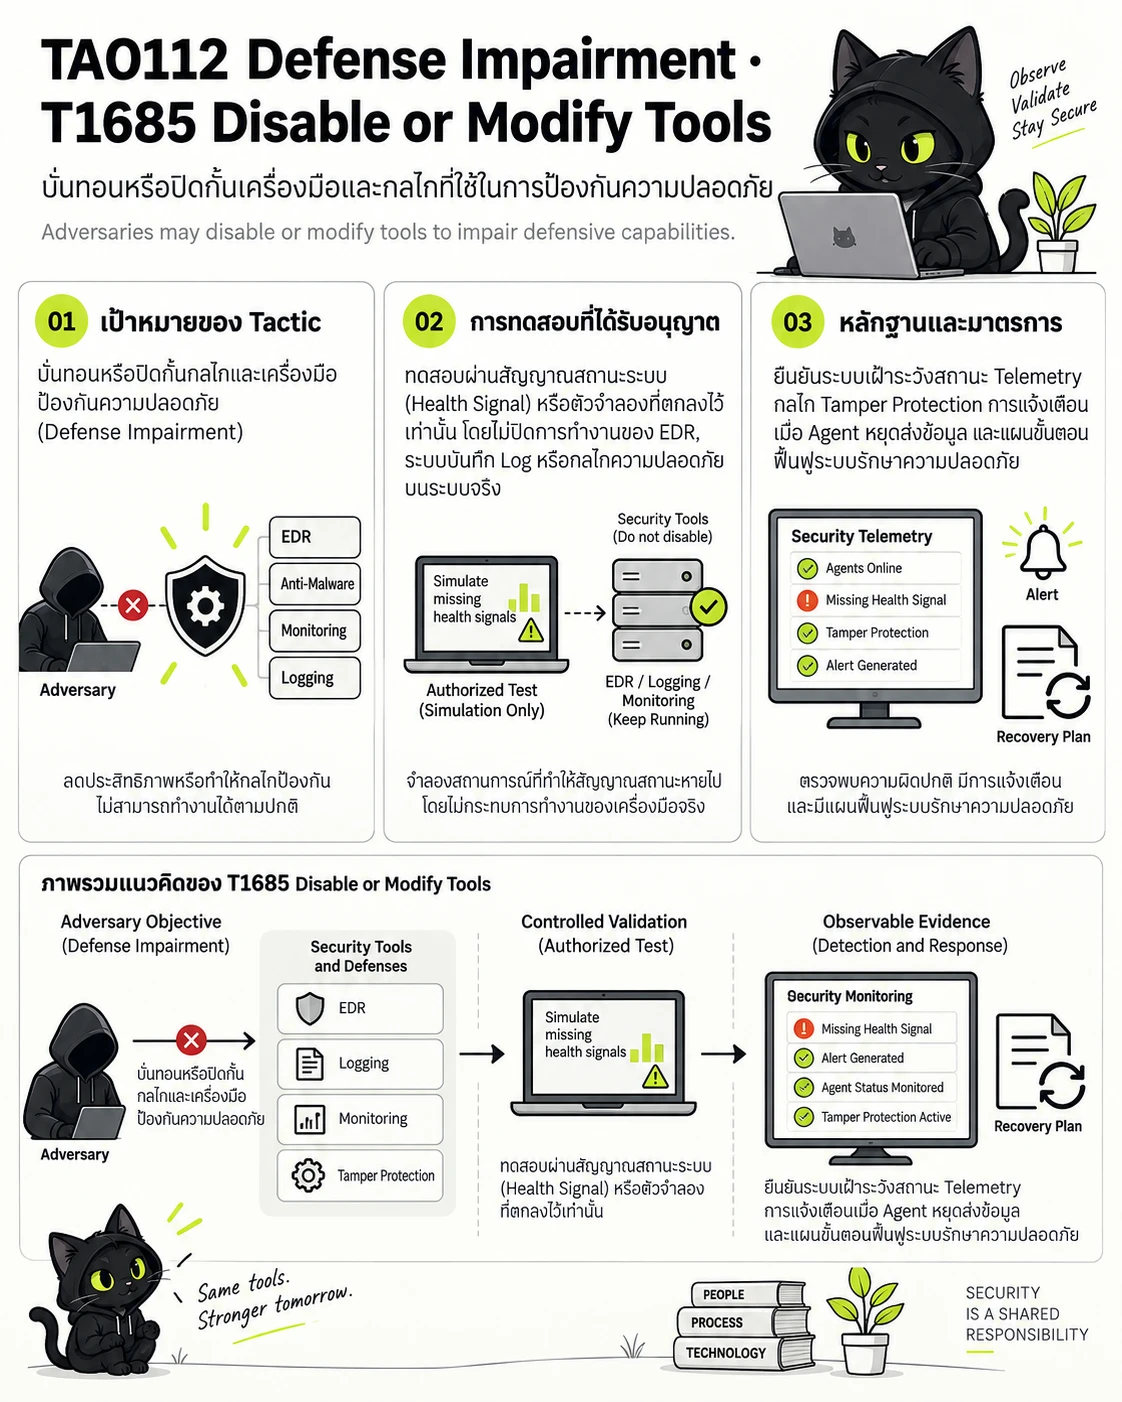
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — บั่นทอนหรือปิดกั้นกลไกและเครื่องมือป้องกันความปลอดภัย (Defense Impairment)
- การทดสอบที่ได้รับอนุญาต — ทดสอบผ่านสัญญาณสถานะระบบ (Health Signal) หรือตัวจำลองที่ตกลงไว้เท่านั้น โดยไม่ปิดการทำงานของ EDR, ระบบบันทึก Log หรือกลไกความปลอดภัยบนระบบจริง
- หลักฐานและมาตรการ — ยืนยันระบบเฝ้าระวังสถานะ Telemetry กลไก Tamper Protection การแจ้งเตือนเมื่อ Agent หยุดส่งข้อมูล และแผนขั้นตอนฟื้นฟูระบบรักษาความปลอดภัย
ความเกี่ยวข้องกับ Pentest / Red Team
ทดสอบผ่านสัญญาณสถานะระบบ (Health Signal) หรือตัวจำลองที่ตกลงไว้เท่านั้น โดยไม่ปิดการทำงานของ EDR, ระบบบันทึก Log หรือกลไกความปลอดภัยบนระบบจริง
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันระบบเฝ้าระวังสถานะ Telemetry กลไก Tamper Protection การแจ้งเตือนเมื่อ Agent หยุดส่งข้อมูล และแผนขั้นตอนฟื้นฟูระบบรักษาความปลอดภัย
TA0006 · Enterprise tactic 9 of 15
Credential Access
- รหัส Tactic
- TA0006
- ตัวอย่าง Technique
- T1003 OS Credential Dumping
- เป้าหมายของ Tactic
- เข้าถึงข้อมูลระบุตัวตนและรหัสผ่าน (Credential Access)
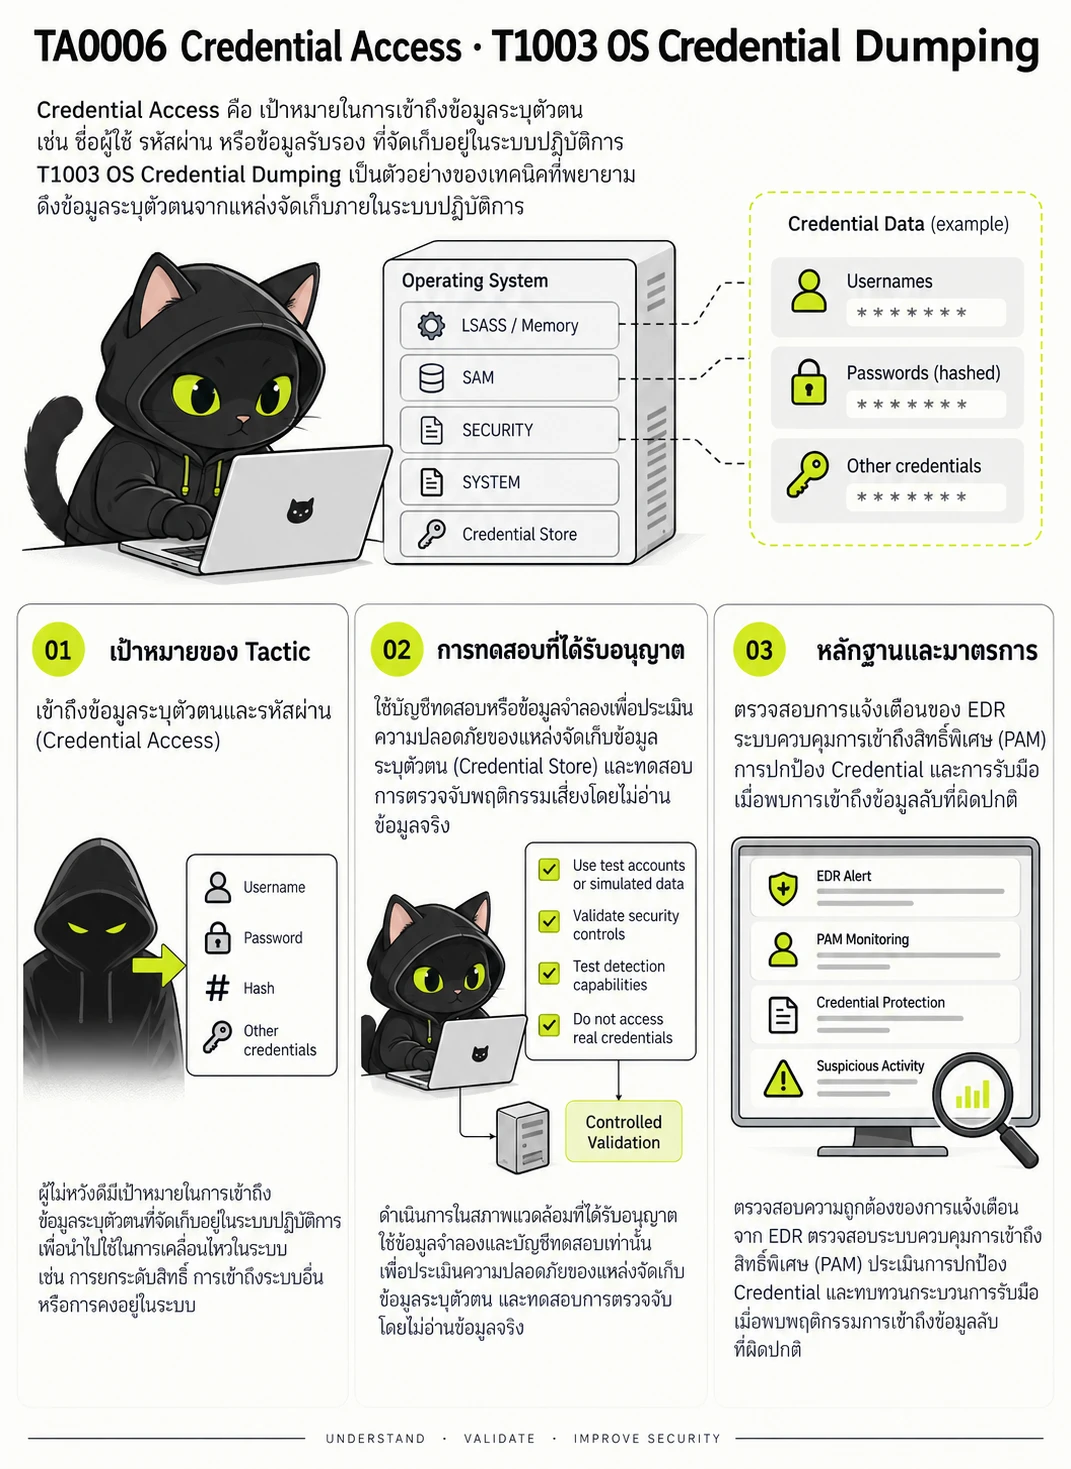
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — เข้าถึงข้อมูลระบุตัวตนและรหัสผ่าน (Credential Access)
- การทดสอบที่ได้รับอนุญาต — ใช้บัญชีทดสอบหรือข้อมูลจำลองเพื่อประเมินความปลอดภัยของแหล่งจัดเก็บข้อมูลระบุตัวตน (Credential Store) และทดสอบการตรวจจับพฤติกรรมเสี่ยงโดยไม่อ่านข้อมูลจริง
- หลักฐานและมาตรการ — ตรวจสอบการแจ้งเตือนของ EDR ระบบควบคุมการเข้าถึงสิทธิ์พิเศษ (PAM) การปกป้อง Credential และการรับมือเมื่อพบการเข้าถึงข้อมูลลับที่ผิดปกติ
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้บัญชีทดสอบหรือข้อมูลจำลองเพื่อประเมินความปลอดภัยของแหล่งจัดเก็บข้อมูลระบุตัวตน (Credential Store) และทดสอบการตรวจจับพฤติกรรมเสี่ยงโดยไม่อ่านข้อมูลจริง
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบการแจ้งเตือนของ EDR ระบบควบคุมการเข้าถึงสิทธิ์พิเศษ (PAM) การปกป้อง Credential และการรับมือเมื่อพบการเข้าถึงข้อมูลลับที่ผิดปกติ
TA0007 · Enterprise tactic 10 of 15
Discovery
- รหัส Tactic
- TA0007
- ตัวอย่าง Technique
- T1087 Account Discovery
- เป้าหมายของ Tactic
- สำรวจและทำความเข้าใจสภาพแวดล้อมเป้าหมาย (Discovery)
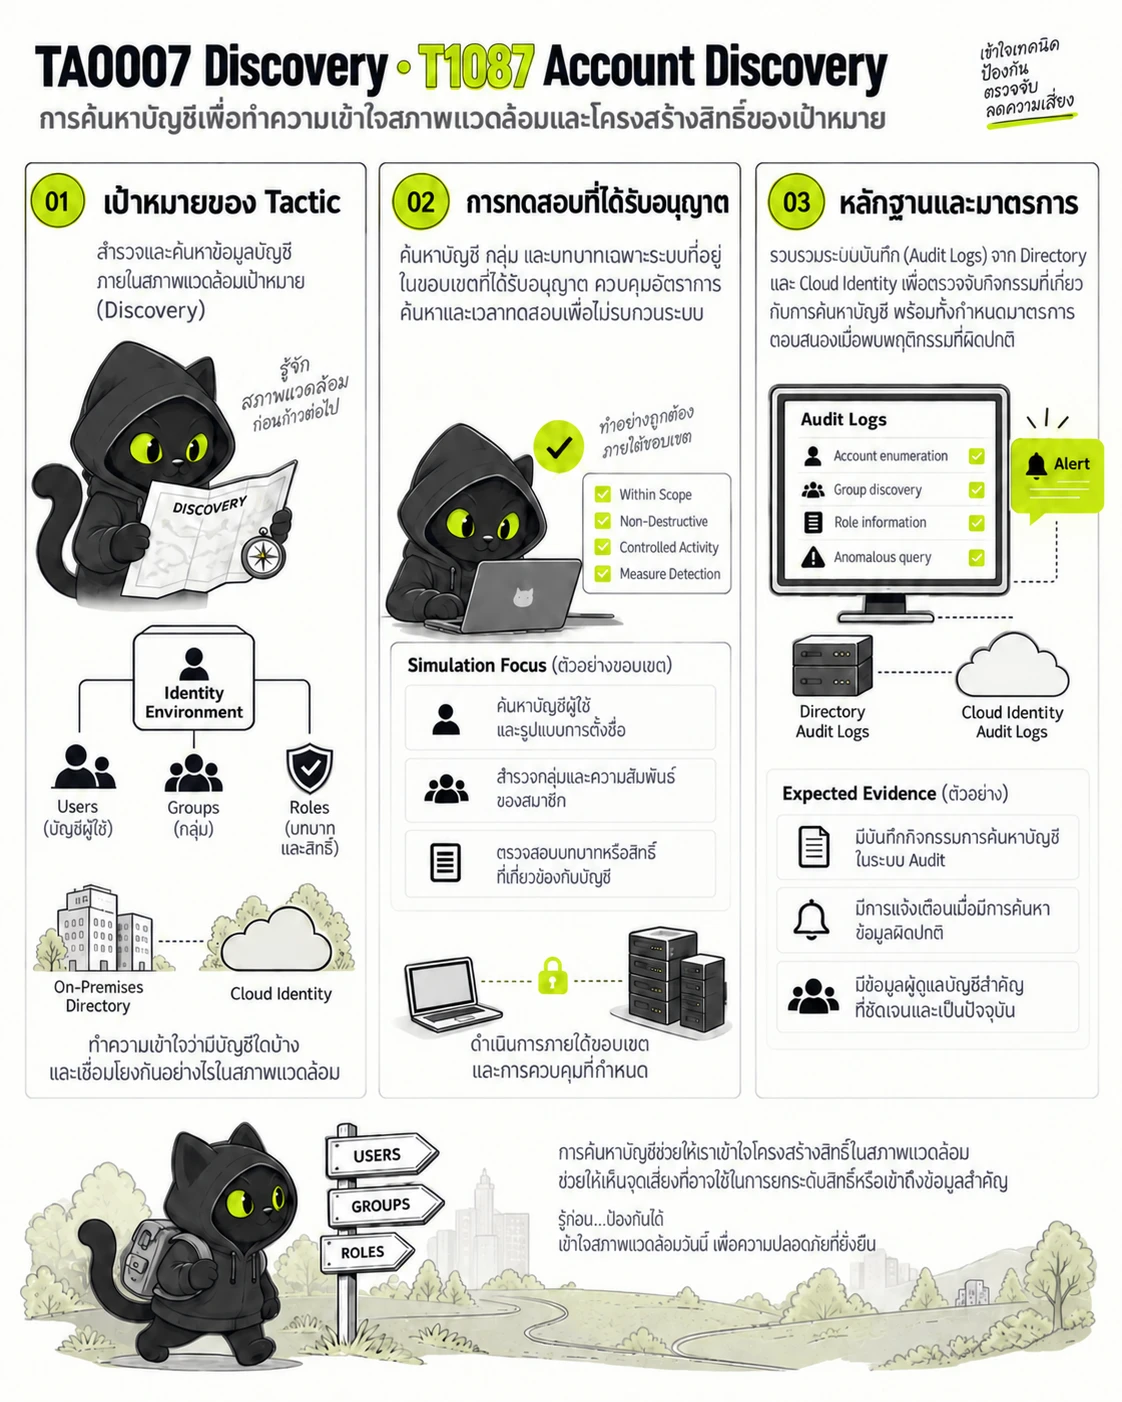
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — สำรวจและทำความเข้าใจสภาพแวดล้อมเป้าหมาย (Discovery)
- การทดสอบที่ได้รับอนุญาต — จำลองการค้นหาบัญชีและโครงสร้างสิทธิ์ตามขอบเขต เพื่อประเมินความเพียงพอของ Identity Telemetry การควบคุมอัตราการค้นหา และข้อมูลประกอบสำหรับผู้ดูแลระบบ
- หลักฐานและมาตรการ — ยืนยันระบบบันทึก Audit ของ Directory และ Cloud Identity การแจ้งเตือนเมื่อมีการค้นหาข้อมูลผิดปกติ และความชัดเจนของข้อมูลผู้ดูแลบัญชีสำคัญ
ความเกี่ยวข้องกับ Pentest / Red Team
จำลองการค้นหาบัญชีและโครงสร้างสิทธิ์ตามขอบเขต เพื่อประเมินความเพียงพอของ Identity Telemetry การควบคุมอัตราการค้นหา และข้อมูลประกอบสำหรับผู้ดูแลระบบ
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันระบบบันทึก Audit ของ Directory และ Cloud Identity การแจ้งเตือนเมื่อมีการค้นหาข้อมูลผิดปกติ และความชัดเจนของข้อมูลผู้ดูแลบัญชีสำคัญ
TA0008 · Enterprise tactic 11 of 15
Lateral Movement
- รหัส Tactic
- TA0008
- ตัวอย่าง Technique
- T1021 Remote Services
- เป้าหมายของ Tactic
- เคลื่อนย้ายข้ามระบบภายในเครือข่ายเป้าหมาย (Lateral Movement)
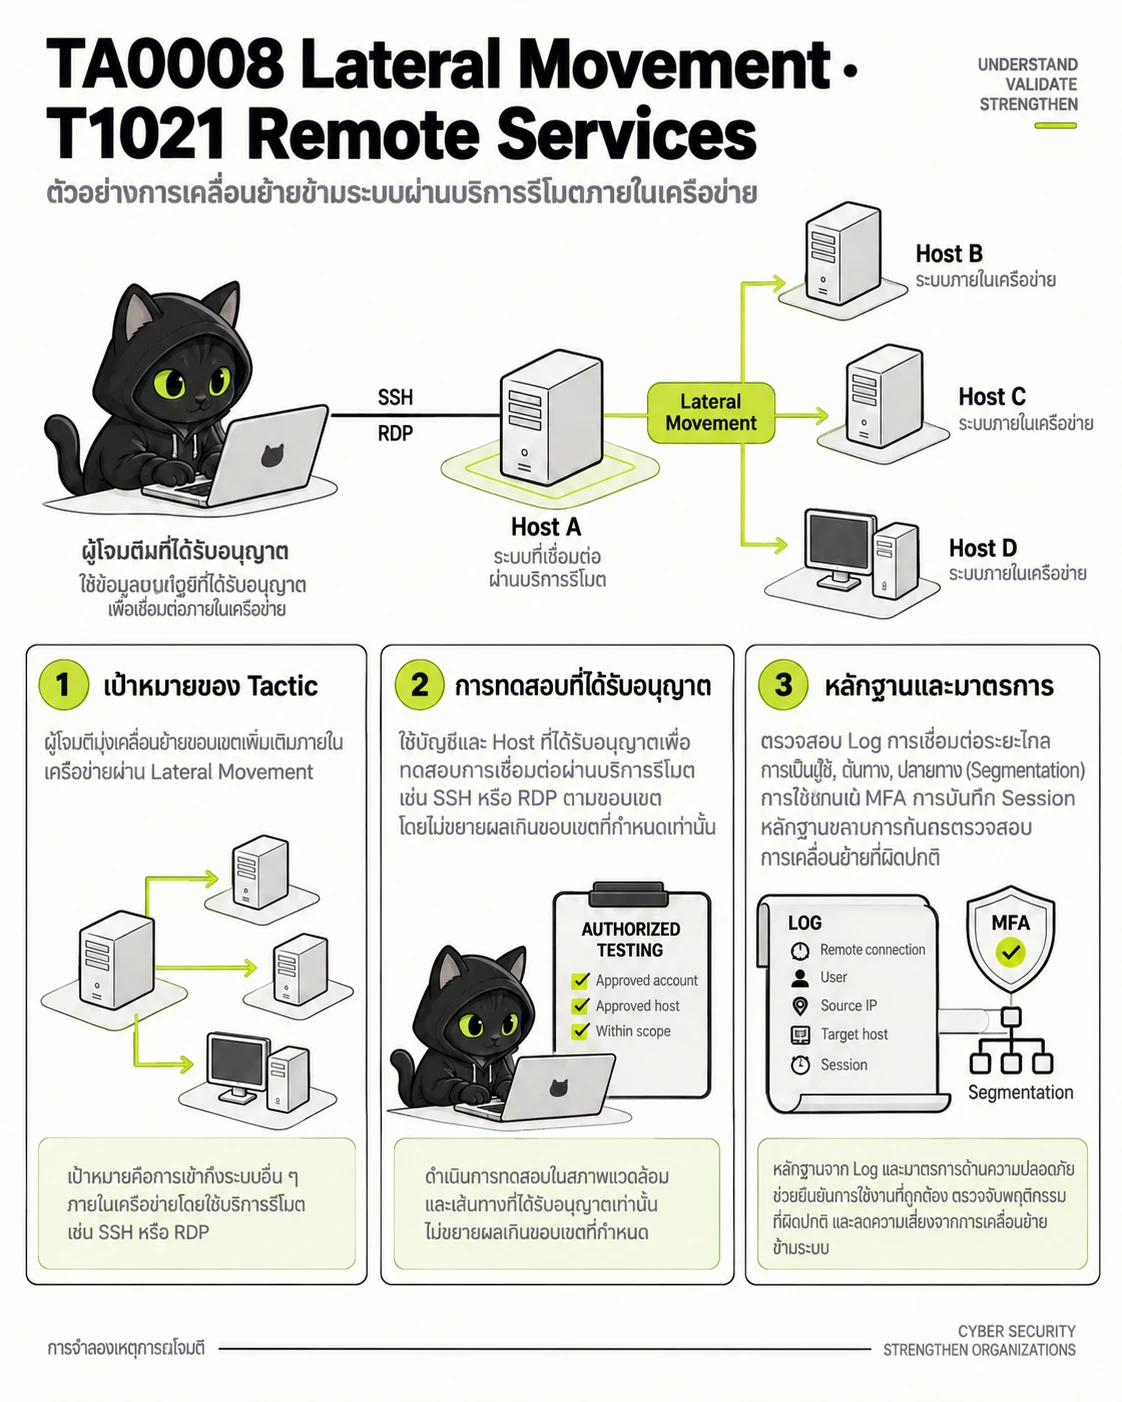
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — เคลื่อนย้ายข้ามระบบภายในเครือข่ายเป้าหมาย (Lateral Movement)
- การทดสอบที่ได้รับอนุญาต — ใช้บัญชีและ Host ที่ได้รับอนุญาตเพื่อทดสอบความปลอดภัยของบริการรีโมต เช่น SSH หรือ RDP ตามขอบเขต โดยไม่ขยายผลเกินเส้นทางที่ได้รับอนุมัติ
- หลักฐานและมาตรการ — ตรวจสอบ Log การเชื่อมต่อระยะไกล การแบ่งเครือข่ายย่อย (Segmentation) การบังคับใช้ MFA การบันทึก Session และความสามารถในการตรวจจับการเชื่อมต่อที่ผิดปกติ
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้บัญชีและ Host ที่ได้รับอนุญาตเพื่อทดสอบความปลอดภัยของบริการรีโมต เช่น SSH หรือ RDP ตามขอบเขต โดยไม่ขยายผลเกินเส้นทางที่ได้รับอนุมัติ
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบ Log การเชื่อมต่อระยะไกล การแบ่งเครือข่ายย่อย (Segmentation) การบังคับใช้ MFA การบันทึก Session และความสามารถในการตรวจจับการเชื่อมต่อที่ผิดปกติ
TA0009 · Enterprise tactic 12 of 15
Collection
- รหัส Tactic
- TA0009
- ตัวอย่าง Technique
- T1005 Data from Local System
- เป้าหมายของ Tactic
- รวบรวมข้อมูลที่สอดคล้องกับเป้าหมาย (Collection)
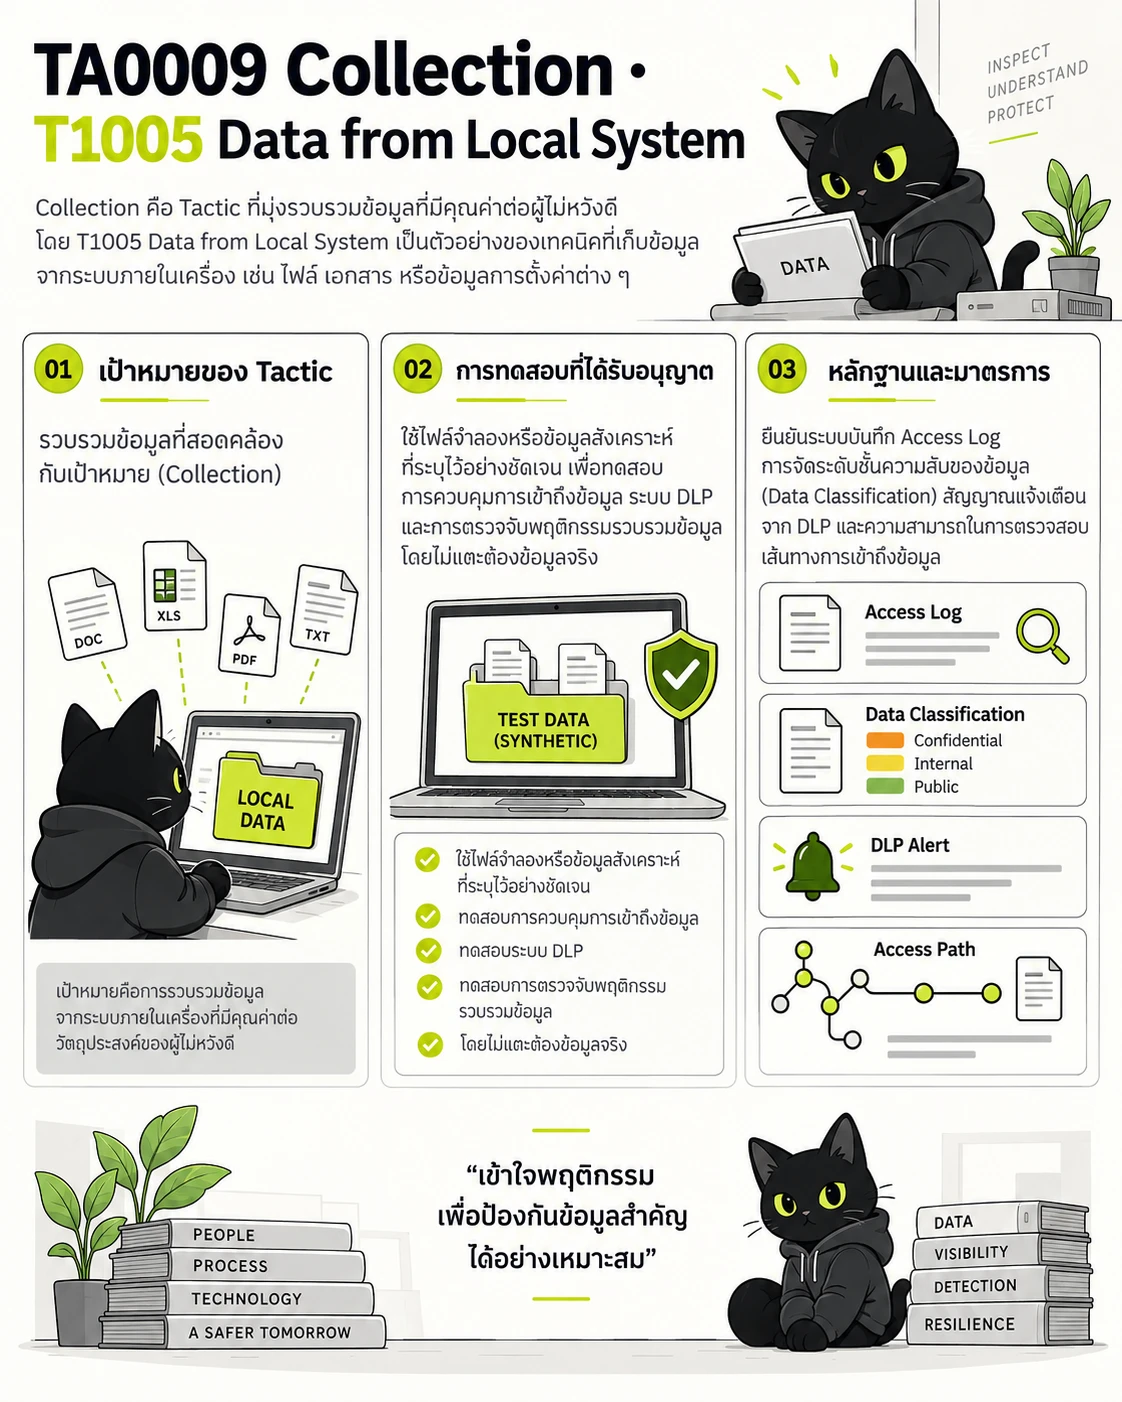
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — รวบรวมข้อมูลที่สอดคล้องกับเป้าหมาย (Collection)
- การทดสอบที่ได้รับอนุญาต — ใช้ไฟล์จำลองหรือข้อมูลสังเคราะห์ที่ระบุไว้อย่างชัดเจน เพื่อทดสอบการควบคุมการเข้าถึงข้อมูล ระบบ DLP และการตรวจจับพฤติกรรมรวบรวมข้อมูล โดยไม่แตะต้องข้อมูลจริง
- หลักฐานและมาตรการ — ยืนยันระบบบันทึก Access Log การจัดระดับชั้นความลับของข้อมูล (Data Classification) สัญญาณแจ้งเตือนจาก DLP และความสามารถในการตรวจสอบเส้นทางการเข้าถึงข้อมูล
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้ไฟล์จำลองหรือข้อมูลสังเคราะห์ที่ระบุไว้อย่างชัดเจน เพื่อทดสอบการควบคุมการเข้าถึงข้อมูล ระบบ DLP และการตรวจจับพฤติกรรมรวบรวมข้อมูล โดยไม่แตะต้องข้อมูลจริง
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันระบบบันทึก Access Log การจัดระดับชั้นความลับของข้อมูล (Data Classification) สัญญาณแจ้งเตือนจาก DLP และความสามารถในการตรวจสอบเส้นทางการเข้าถึงข้อมูล
TA0011 · Enterprise tactic 13 of 15
Command and Control
- รหัส Tactic
- TA0011
- ตัวอย่าง Technique
- T1071 Application Layer Protocol
- เป้าหมายของ Tactic
- สร้างช่องทางสื่อสารควบคุมระบบทางไกล (Command and Control)
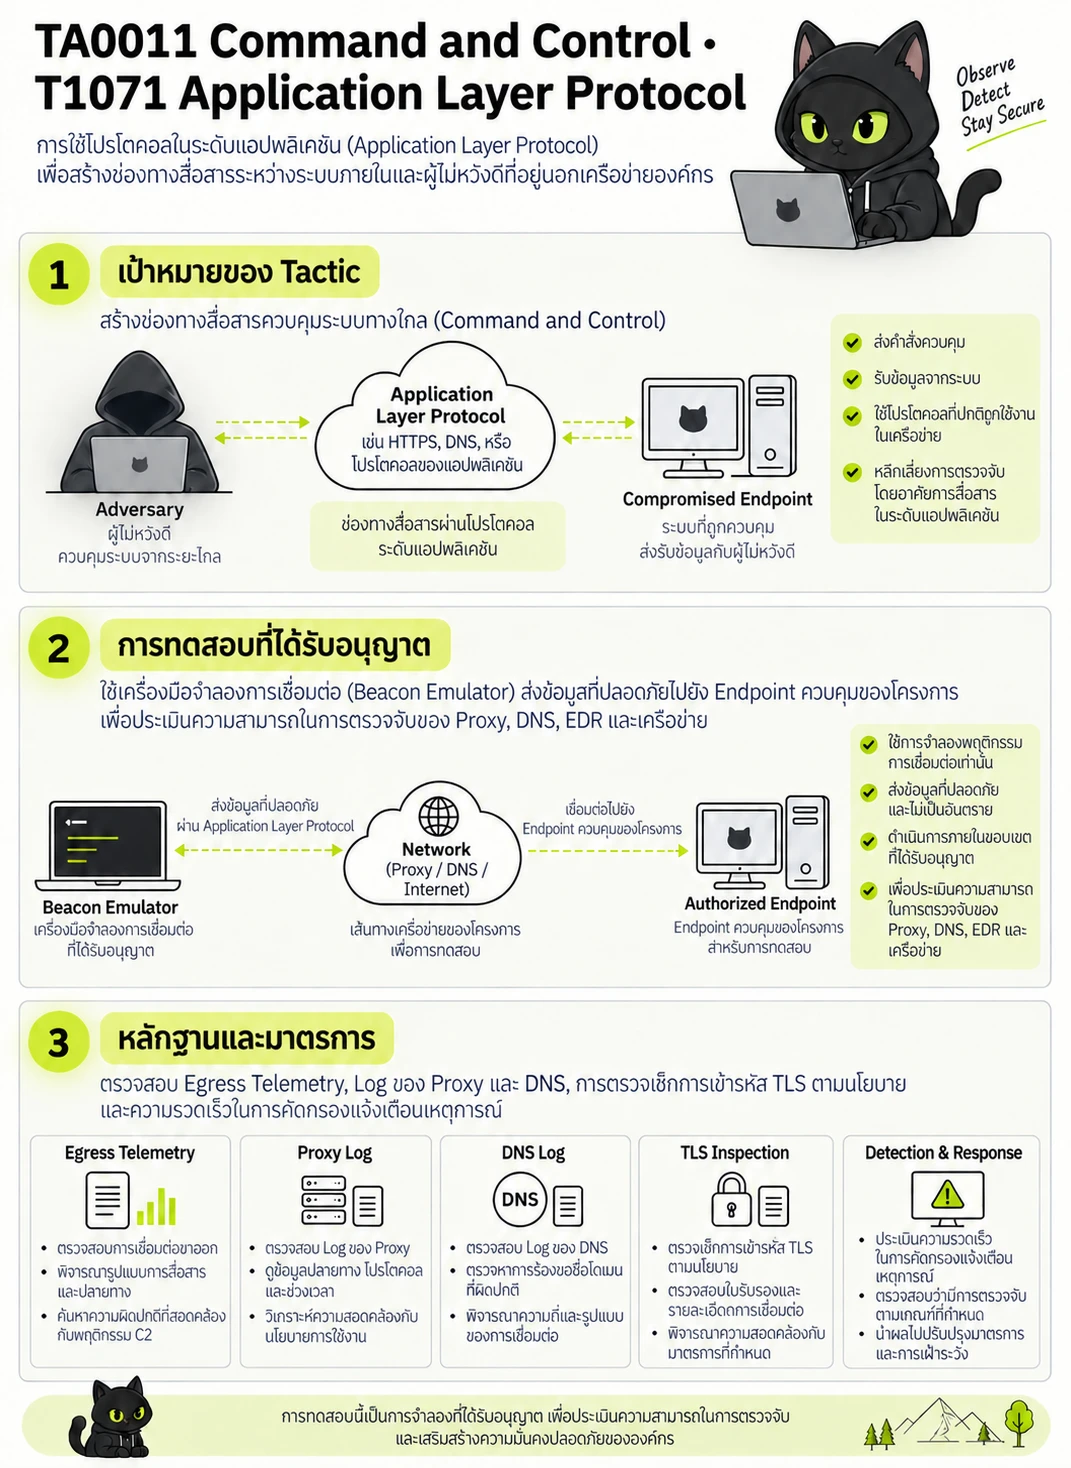
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — สร้างช่องทางสื่อสารควบคุมระบบทางไกล (Command and Control)
- การทดสอบที่ได้รับอนุญาต — ใช้เครื่องมือจำลองการเชื่อมต่อ (Beacon Emulator) ส่งข้อมูลที่ปลอดภัยไปยัง Endpoint ควบคุมของโครงการ เพื่อประเมินความสามารถในการตรวจจับของ Proxy, DNS, EDR และเครือข่าย
- หลักฐานและมาตรการ — ตรวจสอบ Egress Telemetry, Log ของ Proxy และ DNS, การตรวจเช็กการเข้ารหัส TLS ตามนโยบาย และความรวดเร็วในการคัดกรองแจ้งเตือนเหตุการณ์
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้เครื่องมือจำลองการเชื่อมต่อ (Beacon Emulator) ส่งข้อมูลที่ปลอดภัยไปยัง Endpoint ควบคุมของโครงการ เพื่อประเมินความสามารถในการตรวจจับของ Proxy, DNS, EDR และเครือข่าย
หลักฐานและการตรวจจับที่ควรยืนยัน
ตรวจสอบ Egress Telemetry, Log ของ Proxy และ DNS, การตรวจเช็กการเข้ารหัส TLS ตามนโยบาย และความรวดเร็วในการคัดกรองแจ้งเตือนเหตุการณ์
TA0010 · Enterprise tactic 14 of 15
Exfiltration
- รหัส Tactic
- TA0010
- ตัวอย่าง Technique
- T1041 Exfiltration Over C2 Channel
- เป้าหมายของ Tactic
- การส่งถ่ายข้อมูลออกนอกเครือข่าย (Exfiltration)
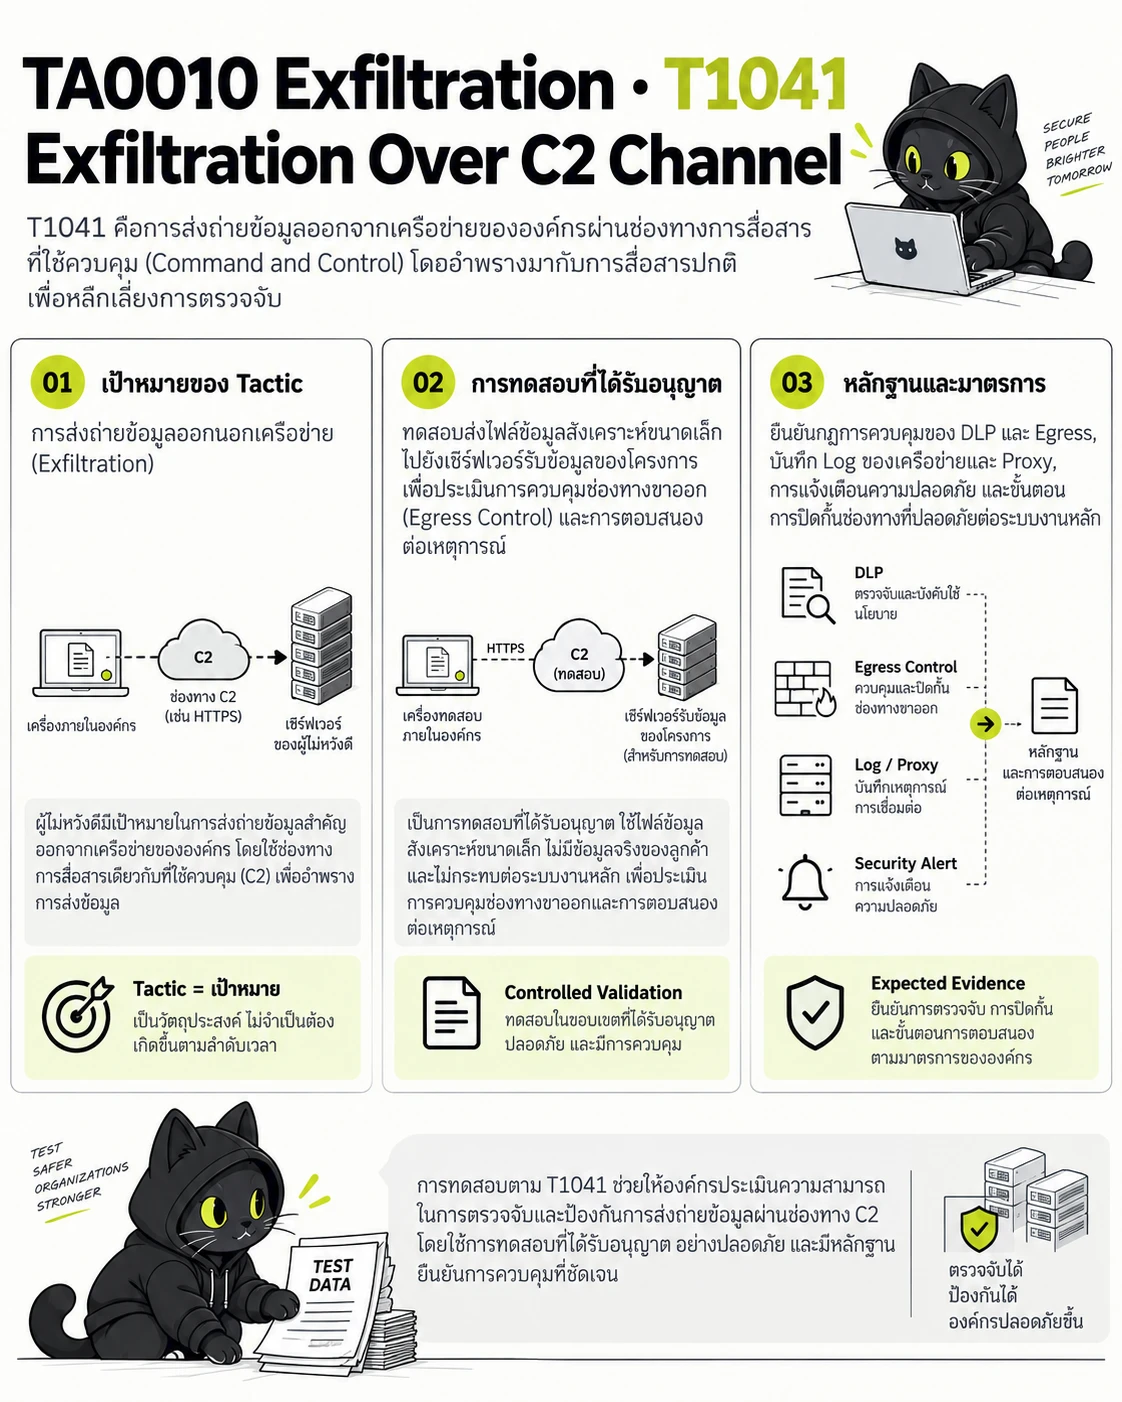
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — การส่งถ่ายข้อมูลออกนอกเครือข่าย (Exfiltration)
- การทดสอบที่ได้รับอนุญาต — ทดสอบส่งไฟล์ข้อมูลสังเคราะห์ขนาดเล็กไปยังเซิร์ฟเวอร์รับข้อมูลของโครงการ เพื่อประเมินการควบคุมช่องทางขาออก (Egress Control) และการตอบสนองต่อเหตุการณ์
- หลักฐานและมาตรการ — ยืนยันกฎการควบคุมของ DLP และ Egress, บันทึก Log ของเครือข่ายและ Proxy, การแจ้งเตือนความปลอดภัย และขั้นตอนการปิดกั้นช่องทางที่ปลอดภัยต่อระบบงานหลัก
ความเกี่ยวข้องกับ Pentest / Red Team
ทดสอบส่งไฟล์ข้อมูลสังเคราะห์ขนาดเล็กไปยังเซิร์ฟเวอร์รับข้อมูลของโครงการ เพื่อประเมินการควบคุมช่องทางขาออก (Egress Control) และการตอบสนองต่อเหตุการณ์
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันกฎการควบคุมของ DLP และ Egress, บันทึก Log ของเครือข่ายและ Proxy, การแจ้งเตือนความปลอดภัย และขั้นตอนการปิดกั้นช่องทางที่ปลอดภัยต่อระบบงานหลัก
TA0040 · Enterprise tactic 15 of 15
Impact
- รหัส Tactic
- TA0040
- ตัวอย่าง Technique
- T1486 Data Encrypted for Impact
- เป้าหมายของ Tactic
- ทำลายความพร้อมใช้งานหรือความสมบูรณ์ของระบบและข้อมูล (Impact)
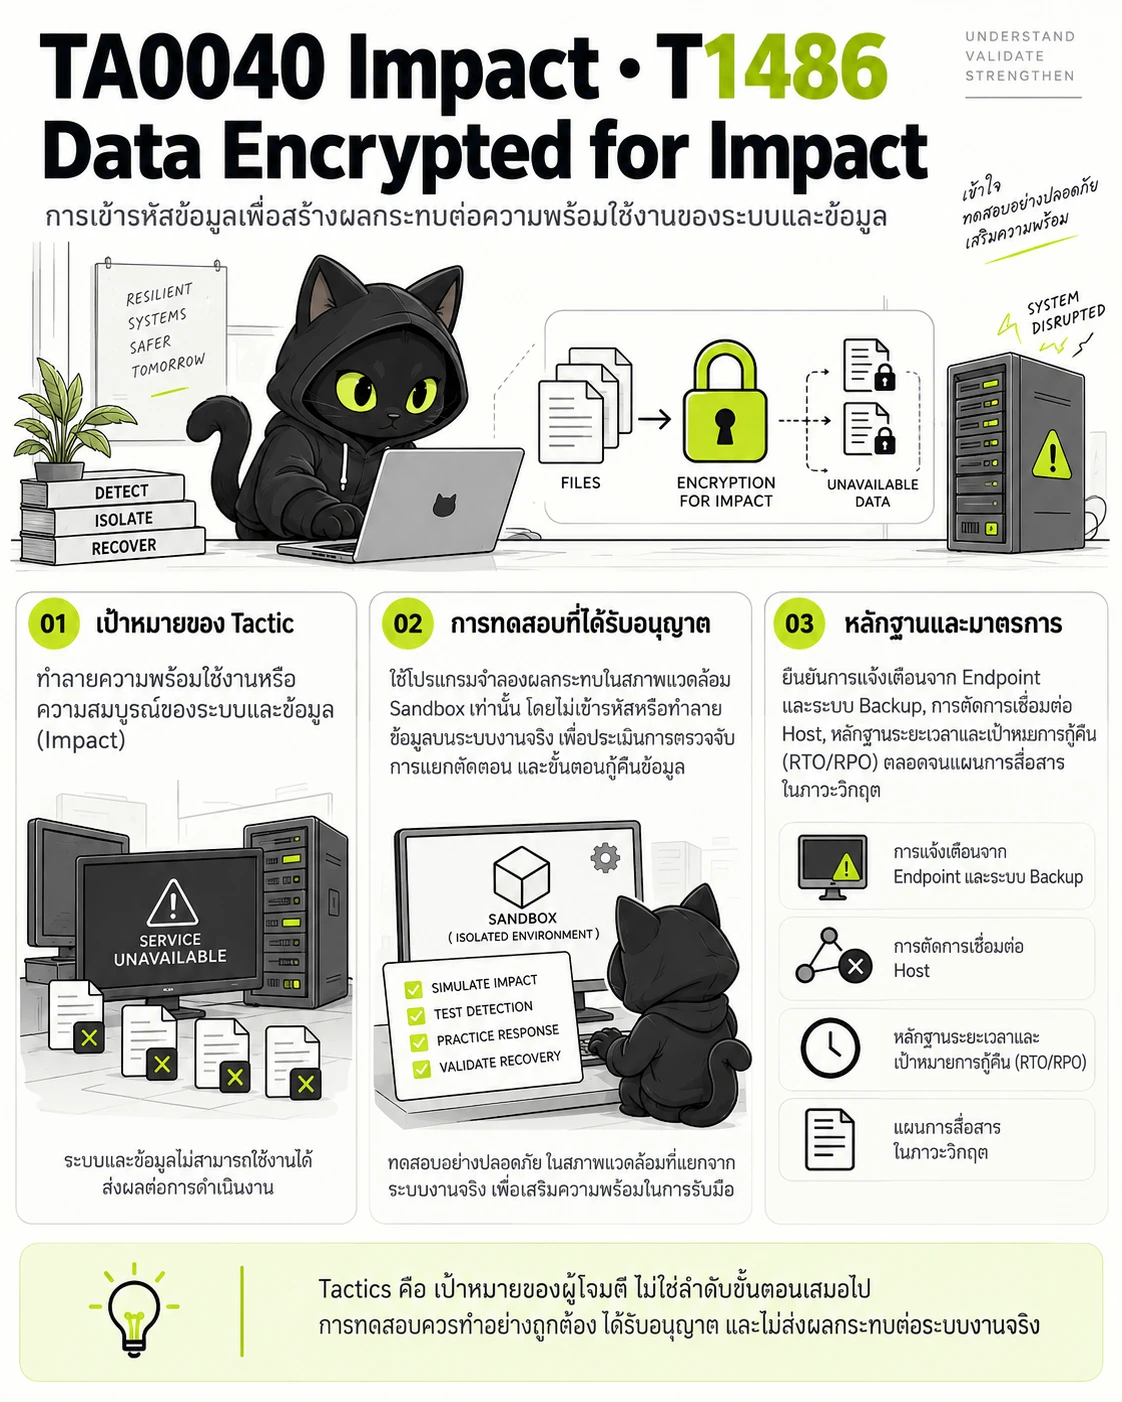
ใช้สถานการณ์ที่ได้รับอนุญาตเพื่อยืนยันว่าระบบมองเห็นและรับมือพฤติกรรมนี้ได้ โดยเก็บหลักฐานที่ตรวจสอบย้อนกลับได้
- เป้าหมายของ Tactic — ทำลายความพร้อมใช้งานหรือความสมบูรณ์ของระบบและข้อมูล (Impact)
- การทดสอบที่ได้รับอนุญาต — ใช้โปรแกรมจำลองผลกระทบในสภาพแวดล้อม Sandbox เท่านั้น โดยไม่เข้ารหัสหรือทำลายข้อมูลบนระบบงานจริง เพื่อประเมินการตรวจจับ การแยกตัดตอน และขั้นตอนกู้คืนข้อมูล
- หลักฐานและมาตรการ — ยืนยันการแจ้งเตือนจาก Endpoint และระบบ Backup, การตัดการเชื่อมต่อ Host, หลักฐานระยะเวลาและเป้าหมายการกู้คืน (RTO/RPO) ตลอดจนแผนการสื่อสารในภาวะวิกฤต
ความเกี่ยวข้องกับ Pentest / Red Team
ใช้โปรแกรมจำลองผลกระทบในสภาพแวดล้อม Sandbox เท่านั้น โดยไม่เข้ารหัสหรือทำลายข้อมูลบนระบบงานจริง เพื่อประเมินการตรวจจับ การแยกตัดตอน และขั้นตอนกู้คืนข้อมูล
หลักฐานและการตรวจจับที่ควรยืนยัน
ยืนยันการแจ้งเตือนจาก Endpoint และระบบ Backup, การตัดการเชื่อมต่อ Host, หลักฐานระยะเวลาและเป้าหมายการกู้คืน (RTO/RPO) ตลอดจนแผนการสื่อสารในภาวะวิกฤต
คำถามที่พบบ่อย (FAQ)
คำถามและข้อสงสัยสำคัญเกี่ยวกับข้อกำหนดและการตรวจประเมินตามมาตรฐาน
MITRE ATT&CK® v19.2 คืออะไร และนำมาใช้ร่วมกับ Penetration Testing อย่างไร?
MITRE ATT&CK® เป็นฐานความรู้ที่รวบรวมพฤติกรรมและเทคนิคของผู้โจมตีจากสถานการณ์จริง จัดหมวดหมู่เป็น Tactic และ Technique ทีมทดสอบนำมาใช้วางแผน Adversary Emulation และทดสอบขีดความสามารถในการตรวจจับ (Detection) และการรับมือ (Response) ขององค์กรอย่างเป็นระบบ
การแมปผลการทดสอบกับ MITRE ATT&CK ถือเป็นการรับรองว่าระบบปลอดภัย 100% หรือไม่?
ไม่ใช่ การแมปผลกับ ATT&CK ช่วยสร้างความเชื่อมโยงย้อนกลับได้ (Traceability) และช่วยระบุช่องว่างด้านการตรวจจับ แต่ไม่สามารถทดแทนการประเมินความเสี่ยงและ Attack Surface จริงของระบบได้ทั้งหมด