# เจาะระบบอย่างมืออาชีพ ด้วยพลังของคนและ AI
Locale: `th`
Source: `/th/`
Human-Led
AI-Augmented
# เจาะระบบอย่างมืออาชีพ
ด้วยพลังของคนและ AI
บริการการทดสอบเจาะระบบ (Pentest) สำหรับ Web, Mobile, API และ Network
พร้อมหลักฐานที่ตรวจสอบได้และคำแนะนำแก้ไขที่นำไปใช้ได้จริง
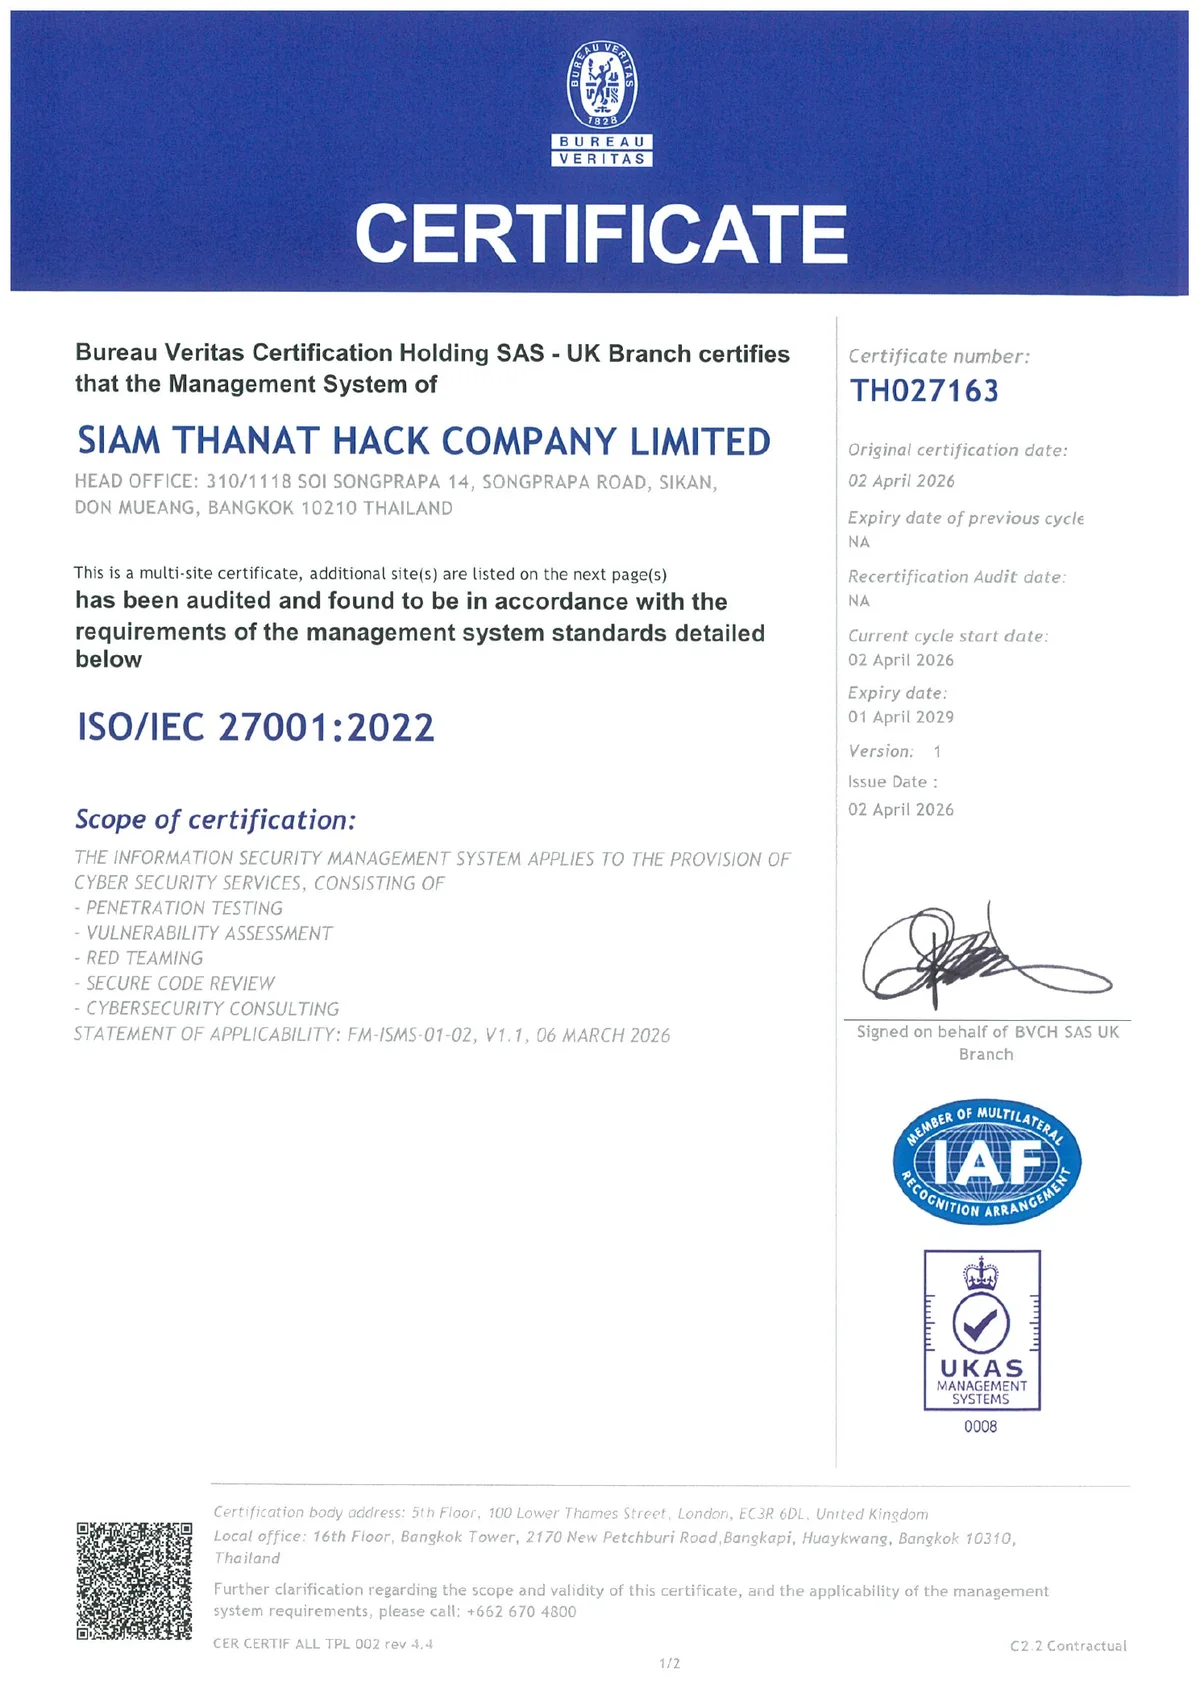
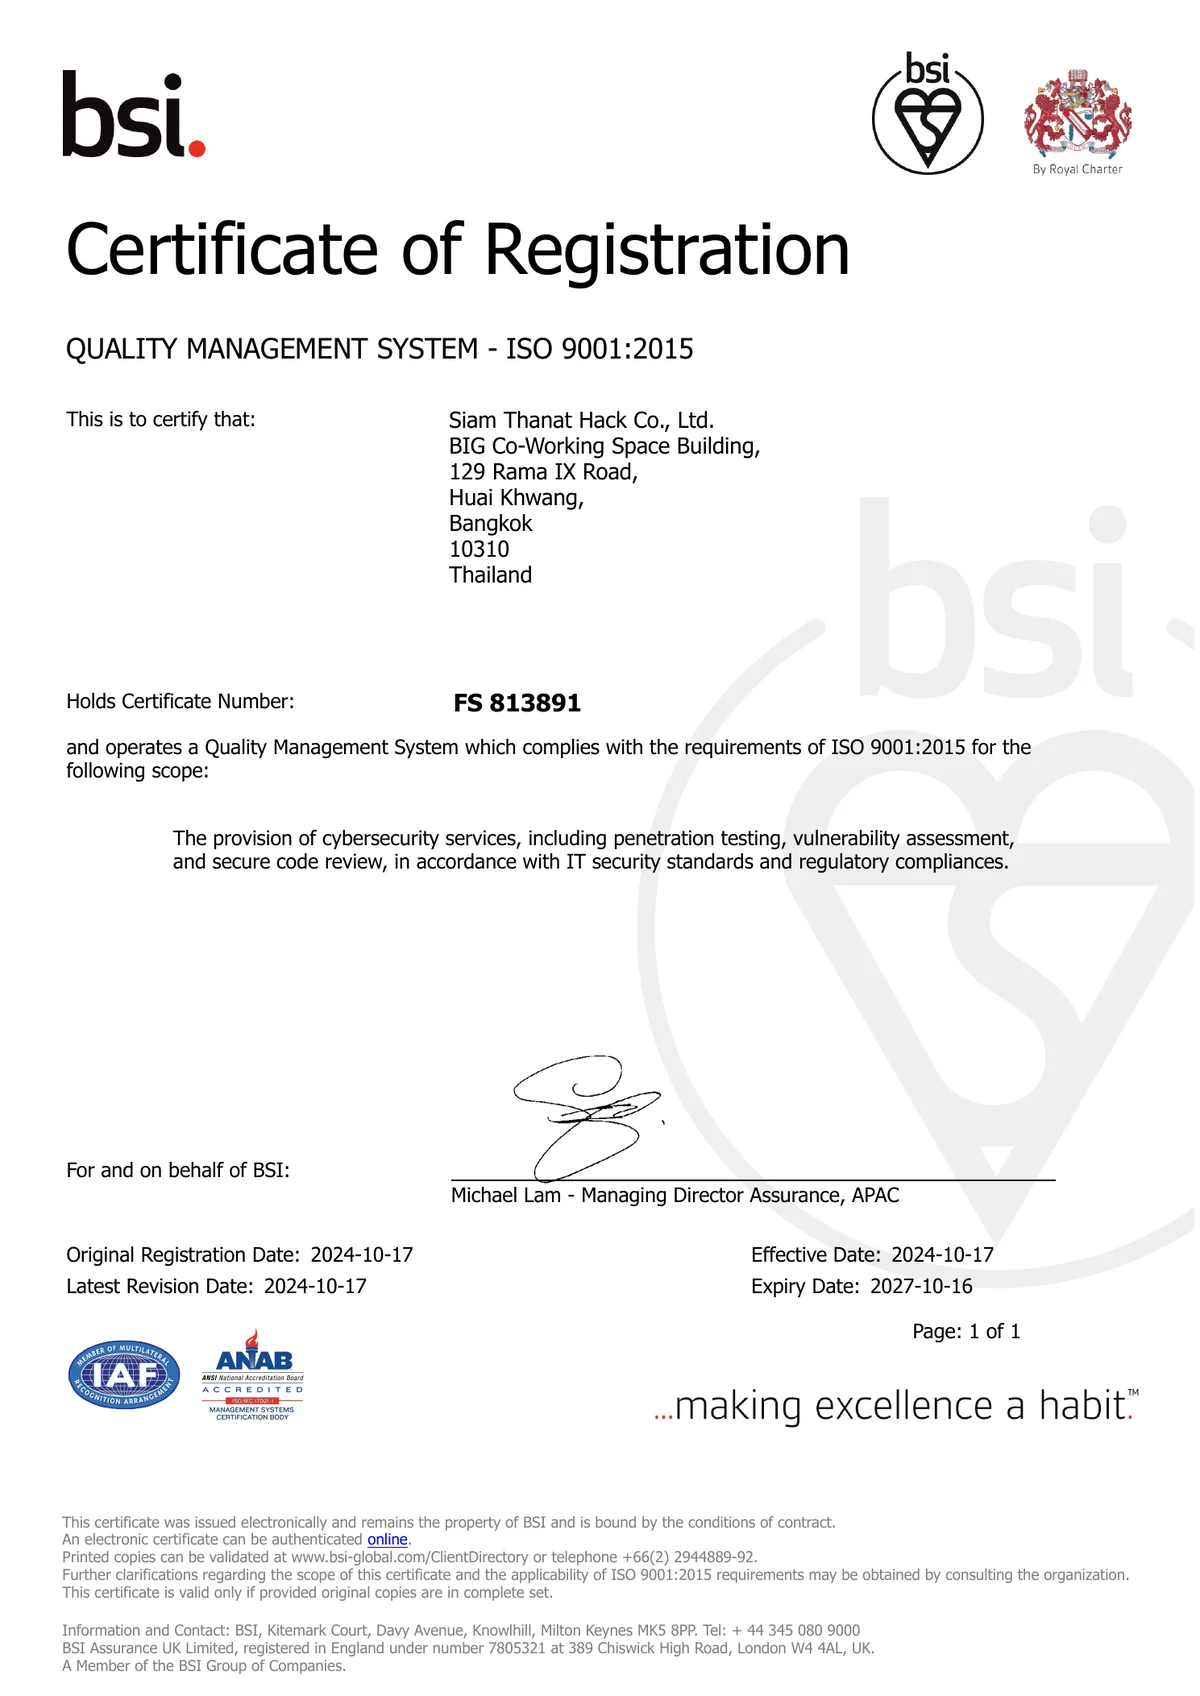
ใบรับรองมาตรฐานของ Siam Thanat Hack
[
](/assets/documents/sth-iso-iec-27001-2022-certificate.pdf)

[
](/assets/documents/sth-iso-9001-2015-certificate.pdf)

[

](https://www.crest-approved.org/membership/pathway-plus-organisations/#:~:text=Siam%20Thanat%20Hack)
[
ขอใบเสนอราคา Pentest
](/th/#contact)
[
ดูบริการของเรา
](https://www.youtube.com/watch?v=Tnx4HXRj-_o)
[
เลื่อนลงเพื่อดูเพิ่มเติม
](/th/#services)
OFFENSIVE SECURITY / 01
## บริการของเรา
มองหาช่องโหว่ที่โจมตีได้จริงพร้อมหลักฐานและวิธีแก้ที่นำไปใช้ต่อได้
01 / WEB APPLICATION PENETRATION TESTING
### เจาะลึกกว่ารายการ OWASP Top 10
ทดสอบเว็บเพื่อหาช่องโหว่ที่โจมตีได้จริง รวมถึง Business Logic ที่เครื่องสแกนมองไม่เห็น
#### ขอบเขตที่ครอบคลุม
- OWASP Top 10 และ OWASP ASVS
- Authentication, Session และ Authorization
- IDOR, Injection, SSRF และ Business Logic
#### สิ่งที่คุณจะได้รับ
รายงานสรุปผู้บริหารและรายงานเทคนิค พร้อมหลักฐาน วิธี Reproduce ผลกระทบ วิธีแก้ไข และ Retest ตาม Scope
02 / MOBILE APPLICATION PENETRATION TESTING
### ครอบคลุมทั้งแอปพลิเคชันมือถือ และ Backend ที่เชื่อมต่อกัน
ทดสอบทั้งฝั่งแอปพลิเคชันและ Backend / API ตามกรอบ OWASP Mobile Top 10 เพื่อหาช่องโหว่ที่โจมตีได้จริง
#### ขอบเขตที่ครอบคลุม
- การจัดเก็บข้อมูลบนเครื่องและการเข้ารหัส
- TLS, Certificate Pinning และ Session / Token
- Reverse Engineering, Tampering และ Business Logic
#### สิ่งที่คุณจะได้รับ
รายงานพร้อมคำแนะนำทั้งฝั่งแอปพลิเคชันและ Backend สรุปผล และ Retest ตาม Scope ที่ตกลง
03 / API PENETRATION TESTING
### ทดสอบทีละ Endpoint และเชื่อมโยง Attack Chain
หาช่องโหว่ด้าน Authentication, Authorization, Rate Limiting และ Data Exposure ใน REST และ GraphQL API
#### ขอบเขตที่ครอบคลุม
- REST, GraphQL และ Token / Session
- BOLA / IDOR, Rate Limit และ Abuse Cases
- Mass Assignment, Data Exposure และ Business Logic
#### สิ่งที่คุณจะได้รับ
รายงานระดับ Endpoint พร้อมหลักฐาน วิธี Reproduce ผลกระทบ และคำแนะนำที่ทีมพัฒนานำไปใช้ต่อได้จริง
04 / NETWORK PENETRATION TESTING
### ยืนยันเส้นทางโจมตีจาก perimeter ถึงระบบสำคัญ
ทดสอบเครือข่ายภายนอกและภายในตาม Scope และ Rules of Engagement ที่ตกลงร่วมกัน
#### ขอบเขตที่ครอบคลุม
- Internet-facing Service และ VPN Gateway
- Internal Network, Lateral Movement และ Active Directory
- Misconfiguration, Privilege Escalation และ Network Segmentation
#### สิ่งที่คุณจะได้รับ
รายงานสรุปผู้บริหารและรายงานเทคนิค พร้อมหลักฐานสนับสนุน Network Segmentation และ Retest ตาม Scope
05 / SECURE CODE REVIEW
### วิเคราะห์ Logic ที่ Black-box และ Scanner เข้าไม่ถึง
วิเคราะห์ซอร์สโค้ดด้วยมือเพื่อหาช่องโหว่และ Logic Flaw พร้อมคำแนะนำ Remediation ที่ใช้ได้จริง
#### ขอบเขตที่ครอบคลุม
- Authentication และ Authorization ในระดับโค้ด
- Input Validation, Injection และ Insecure Deserialization
- Secret, Encryption, Dependency และ Framework Configuration
#### สิ่งที่คุณจะได้รับ
รายงานระบุตำแหน่ง File / Line, ผลกระทบ, วิธีแก้ไข และคำแนะนำเชิง Architecture เมื่อจำเป็น
06 / VULNERABILITY RESEARCH
### ลงลึกถึง Binary, Protocol และ Exploitability
งานวิจัยสำหรับ Binary, Protocol หรือ Codebase ที่ต้องการมากกว่าการทดสอบตาม Checklist ทั่วไป
#### ขอบเขตที่ครอบคลุม
- วิเคราะห์ Binary, Protocol หรือ Codebase เฉพาะทาง
- Fuzzing, Reverse Engineering และ Proof-of-Concept (PoC)
- ประเมินผลกระทบและจัดทำ Security Advisory
#### สิ่งที่คุณจะได้รับ
รายงาน Security Advisory พร้อม Proof-of-Concept, การจัดลำดับความเสี่ยง ผลกระทบ และแนวทาง Mitigation
มนุษย์กำหนดขอบเขตและยืนยันทุก Finding ส่วน AI ทำการทดสอบเชิงรุกอัตโนมัติภายใน Scope ที่ได้รับอนุญาต เพื่อเพิ่มความเร็ว ความครอบคลุม และประสิทธิภาพในการจำลอง Technique ที่ผู้โจมตีจริงอาจใช้
ASSESSMENT GUIDE
## VA Scan, Pentest และ Red Team ต่างกันอย่างไร
ทั้งสามรูปแบบตอบคำถามต่างกัน เลือกจากเป้าหมาย ขอบเขต และหลักฐานที่ต้องการ ไม่ใช่ใช้แทนกันโดยอัตโนมัติ
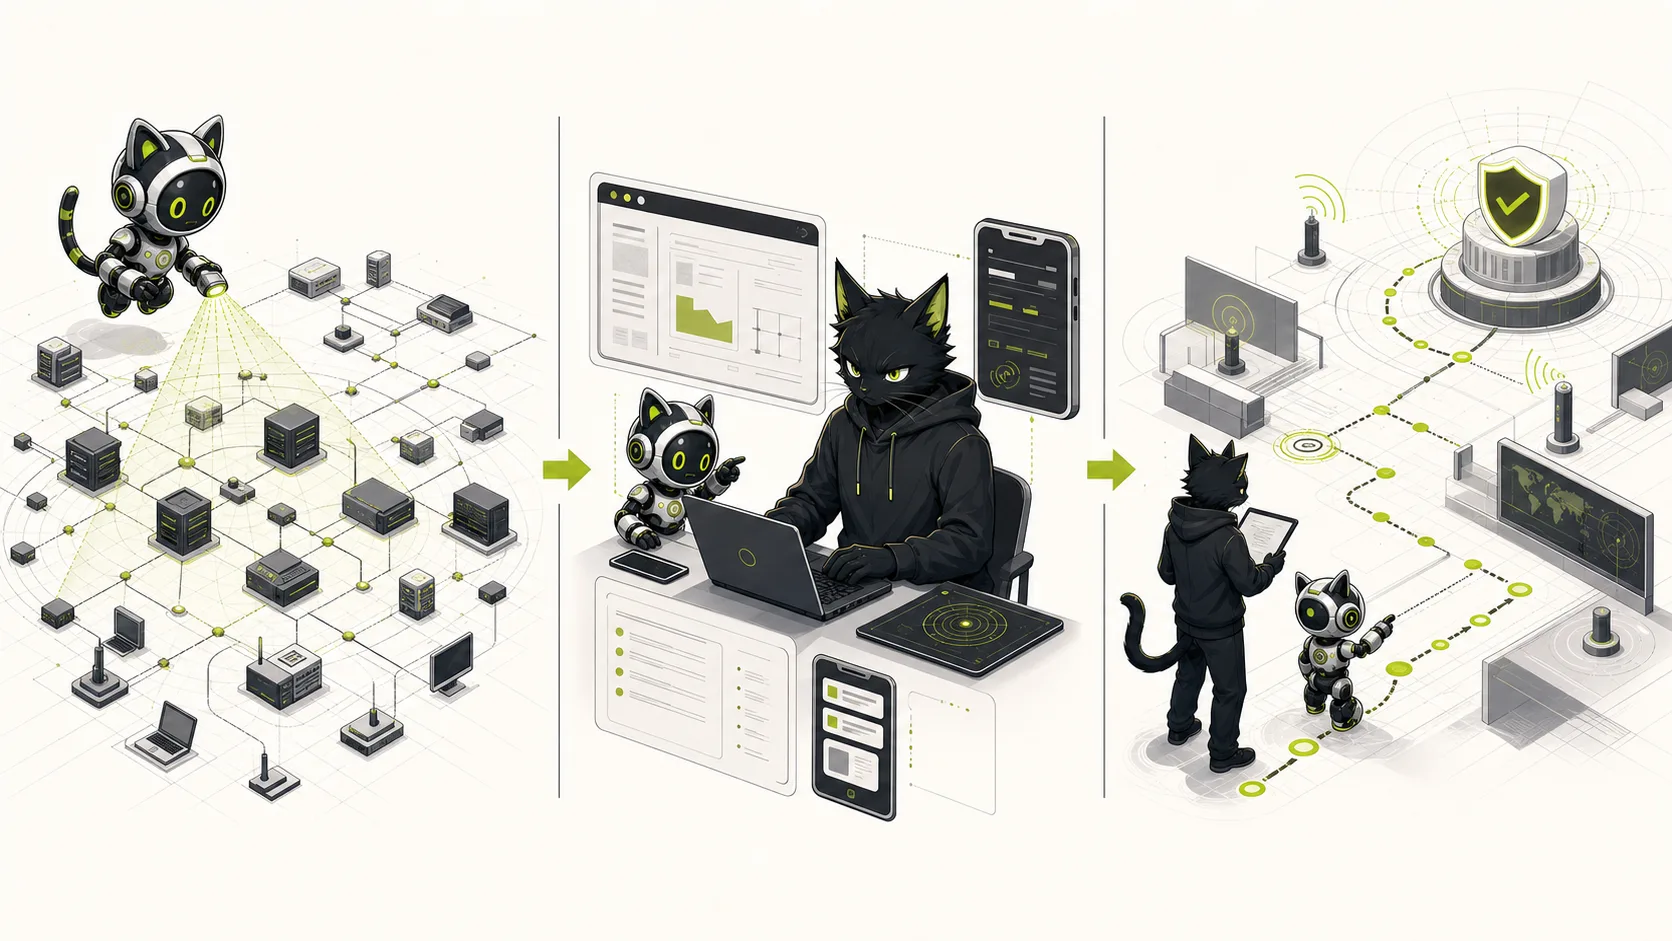
01 / VA SCAN
### VA Scan / Vulnerability Assessment / สแกนช่องโหว่
ค้นหาช่องโหว่ในขอบเขตกว้างและช่วยจัดลำดับความสำคัญ การทำ VA ด้วยเครื่องสแกนเพียงอย่างเดียวไม่ทดแทน Pentest
**ควรเลือกเมื่อ:** ต้องการตรวจสอบเบื้องต้นใน Network ขนาดใหญ่ มองภาพรวมช่องโหว่จำนวนมาก และวางแผนตรวจสอบเชิงลึกต่อ
02 / PENTEST
### Pentest / ทดสอบเจาะระบบ
ผู้เชี่ยวชาญทดสอบด้วยมือและยืนยัน Exploitability กับผลกระทบภายใน Scope ที่ตกลงร่วมกัน
**ควรเลือกเมื่อ:** ต้องการหลักฐานว่าช่องโหว่โจมตีได้จริงและแนวทางแก้สำหรับแอปพลิเคชัน Web และ Mobile ที่สำคัญ
03 / RED TEAM
### Red Team
จำลองสถานการณ์ตามวัตถุประสงค์และภัยคุกคาม ภายใต้ Scope และ Rules of Engagement ที่ชัดเจน เพื่อประเมินเป้าหมายด้านการป้องกัน การตรวจจับ และการตอบสนอง
**ควรเลือกเมื่อ:** องค์กรทำ VA และ Pentest อย่างสม่ำเสมอแล้ว และต้องการทดสอบความพร้อมของคน กระบวนการ และเทคโนโลยีต่อสถานการณ์ที่กำหนด
เลื่อนตารางในแนวนอนเพื่อดูทุกคอลัมน์
| VA Scan | Pentest | Red Team |
| --- | --- | --- |
|
ความครอบคลุม
| | |
| | | \* มุ่งเป้าไปที่เป้าหมายที่ระบุไว้ในการทดสอบ เช่น การยึด Domain Controller หรือการฝัง Backdoor โดยหลบการตรวจจับของ SOC ซึ่งไม่ได้เน้นหาช่องโหว่ให้ครบทุกจุด |
|
หลักฐานการโจมตีได้จริง
| | |
| | \* ยกเว้นช่องโหว่ที่กระทบความต่อเนื่องทางธุรกิจ | |
|
การจำลองสถานการณ์จริง
| | |
| | \* เน้นทดสอบในระบบ Non-Production เพื่อลดผลกระทบ | \* เน้นทดสอบกระบวนการ Detection กับ Response |
[อ่านบทความและคู่มือเพิ่มเติม ](/th/blog/)
ABOUT STH / 02
## เกี่ยวกับ
STH คือทีม White Hat สัญชาติไทยในกรุงเทพฯ ที่ผสานความเชี่ยวชาญเชิงลึก วินัยการทำงาน และการสื่อสารที่ตรวจสอบได้
บริษัทจดทะเบียนเมื่อ 11 ธันวาคม 2561 และดำเนินงานจากกรุงเทพฯ
เปิดทำการมาแล้ว **7** ปี
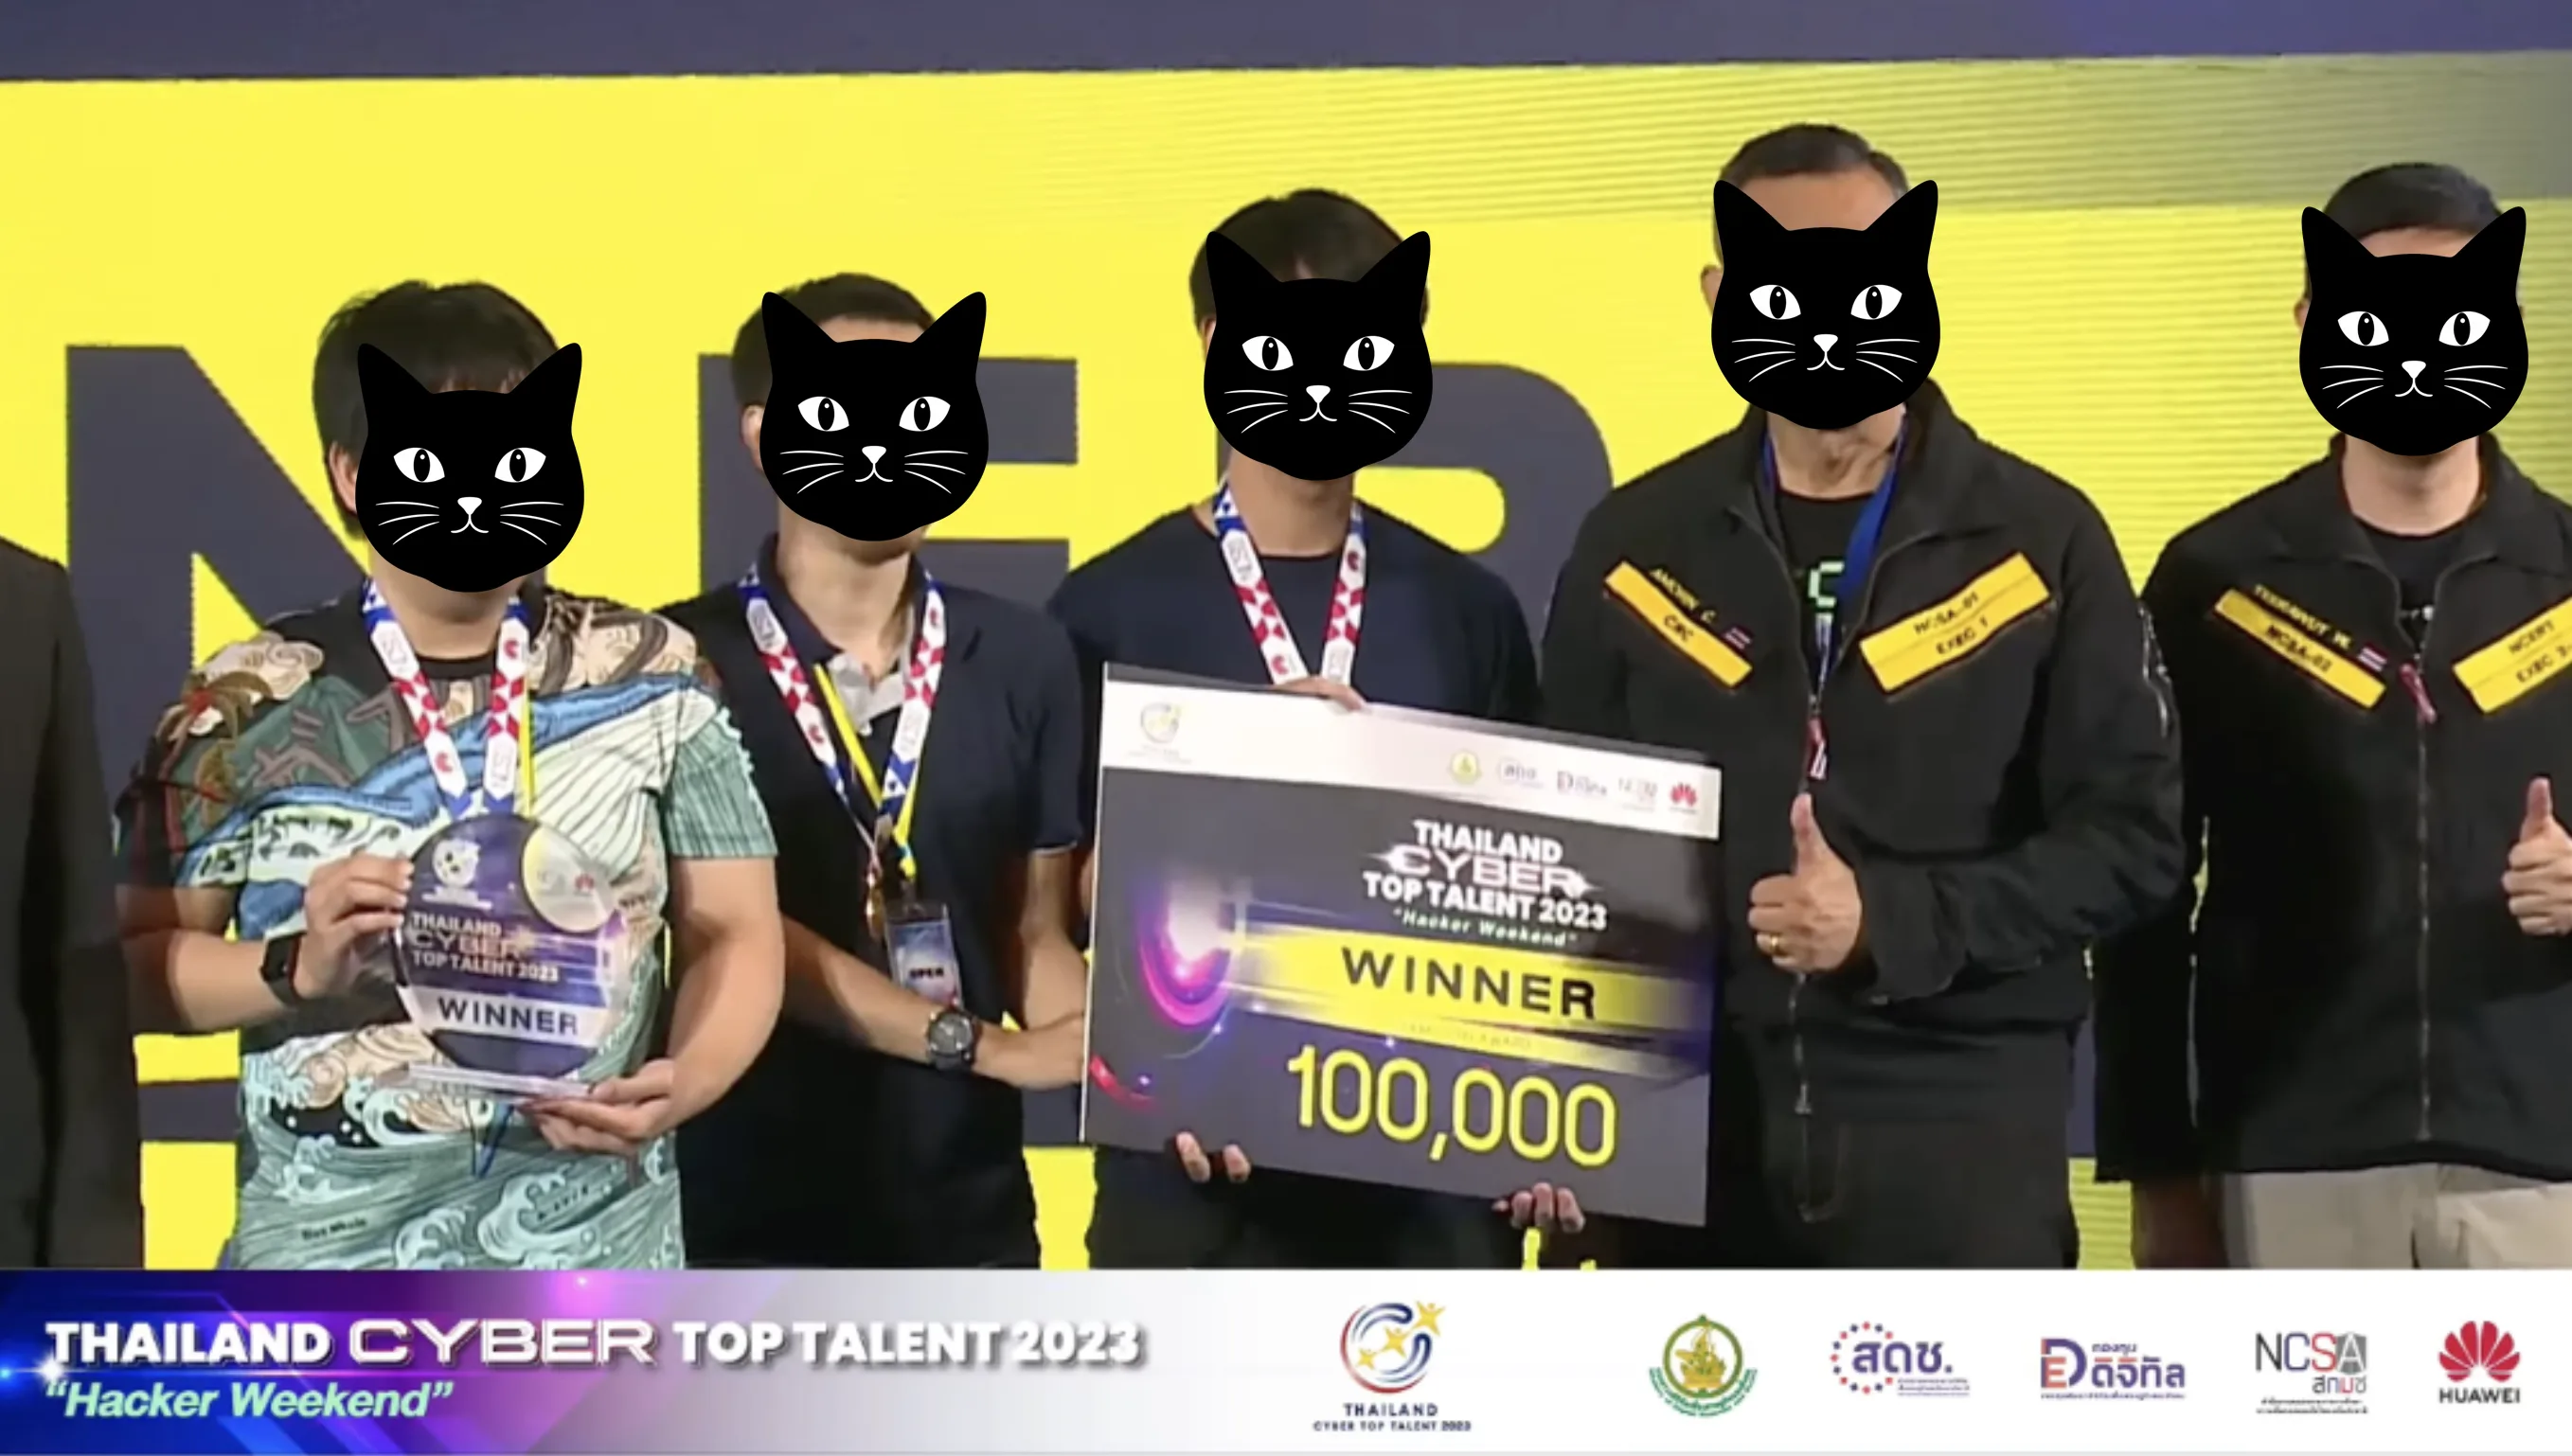
### ประสบการณ์จากสนามแข่งขัน
ทีม STH รับรางวัลผู้ชนะ Thailand Cyber Top Talent 2023
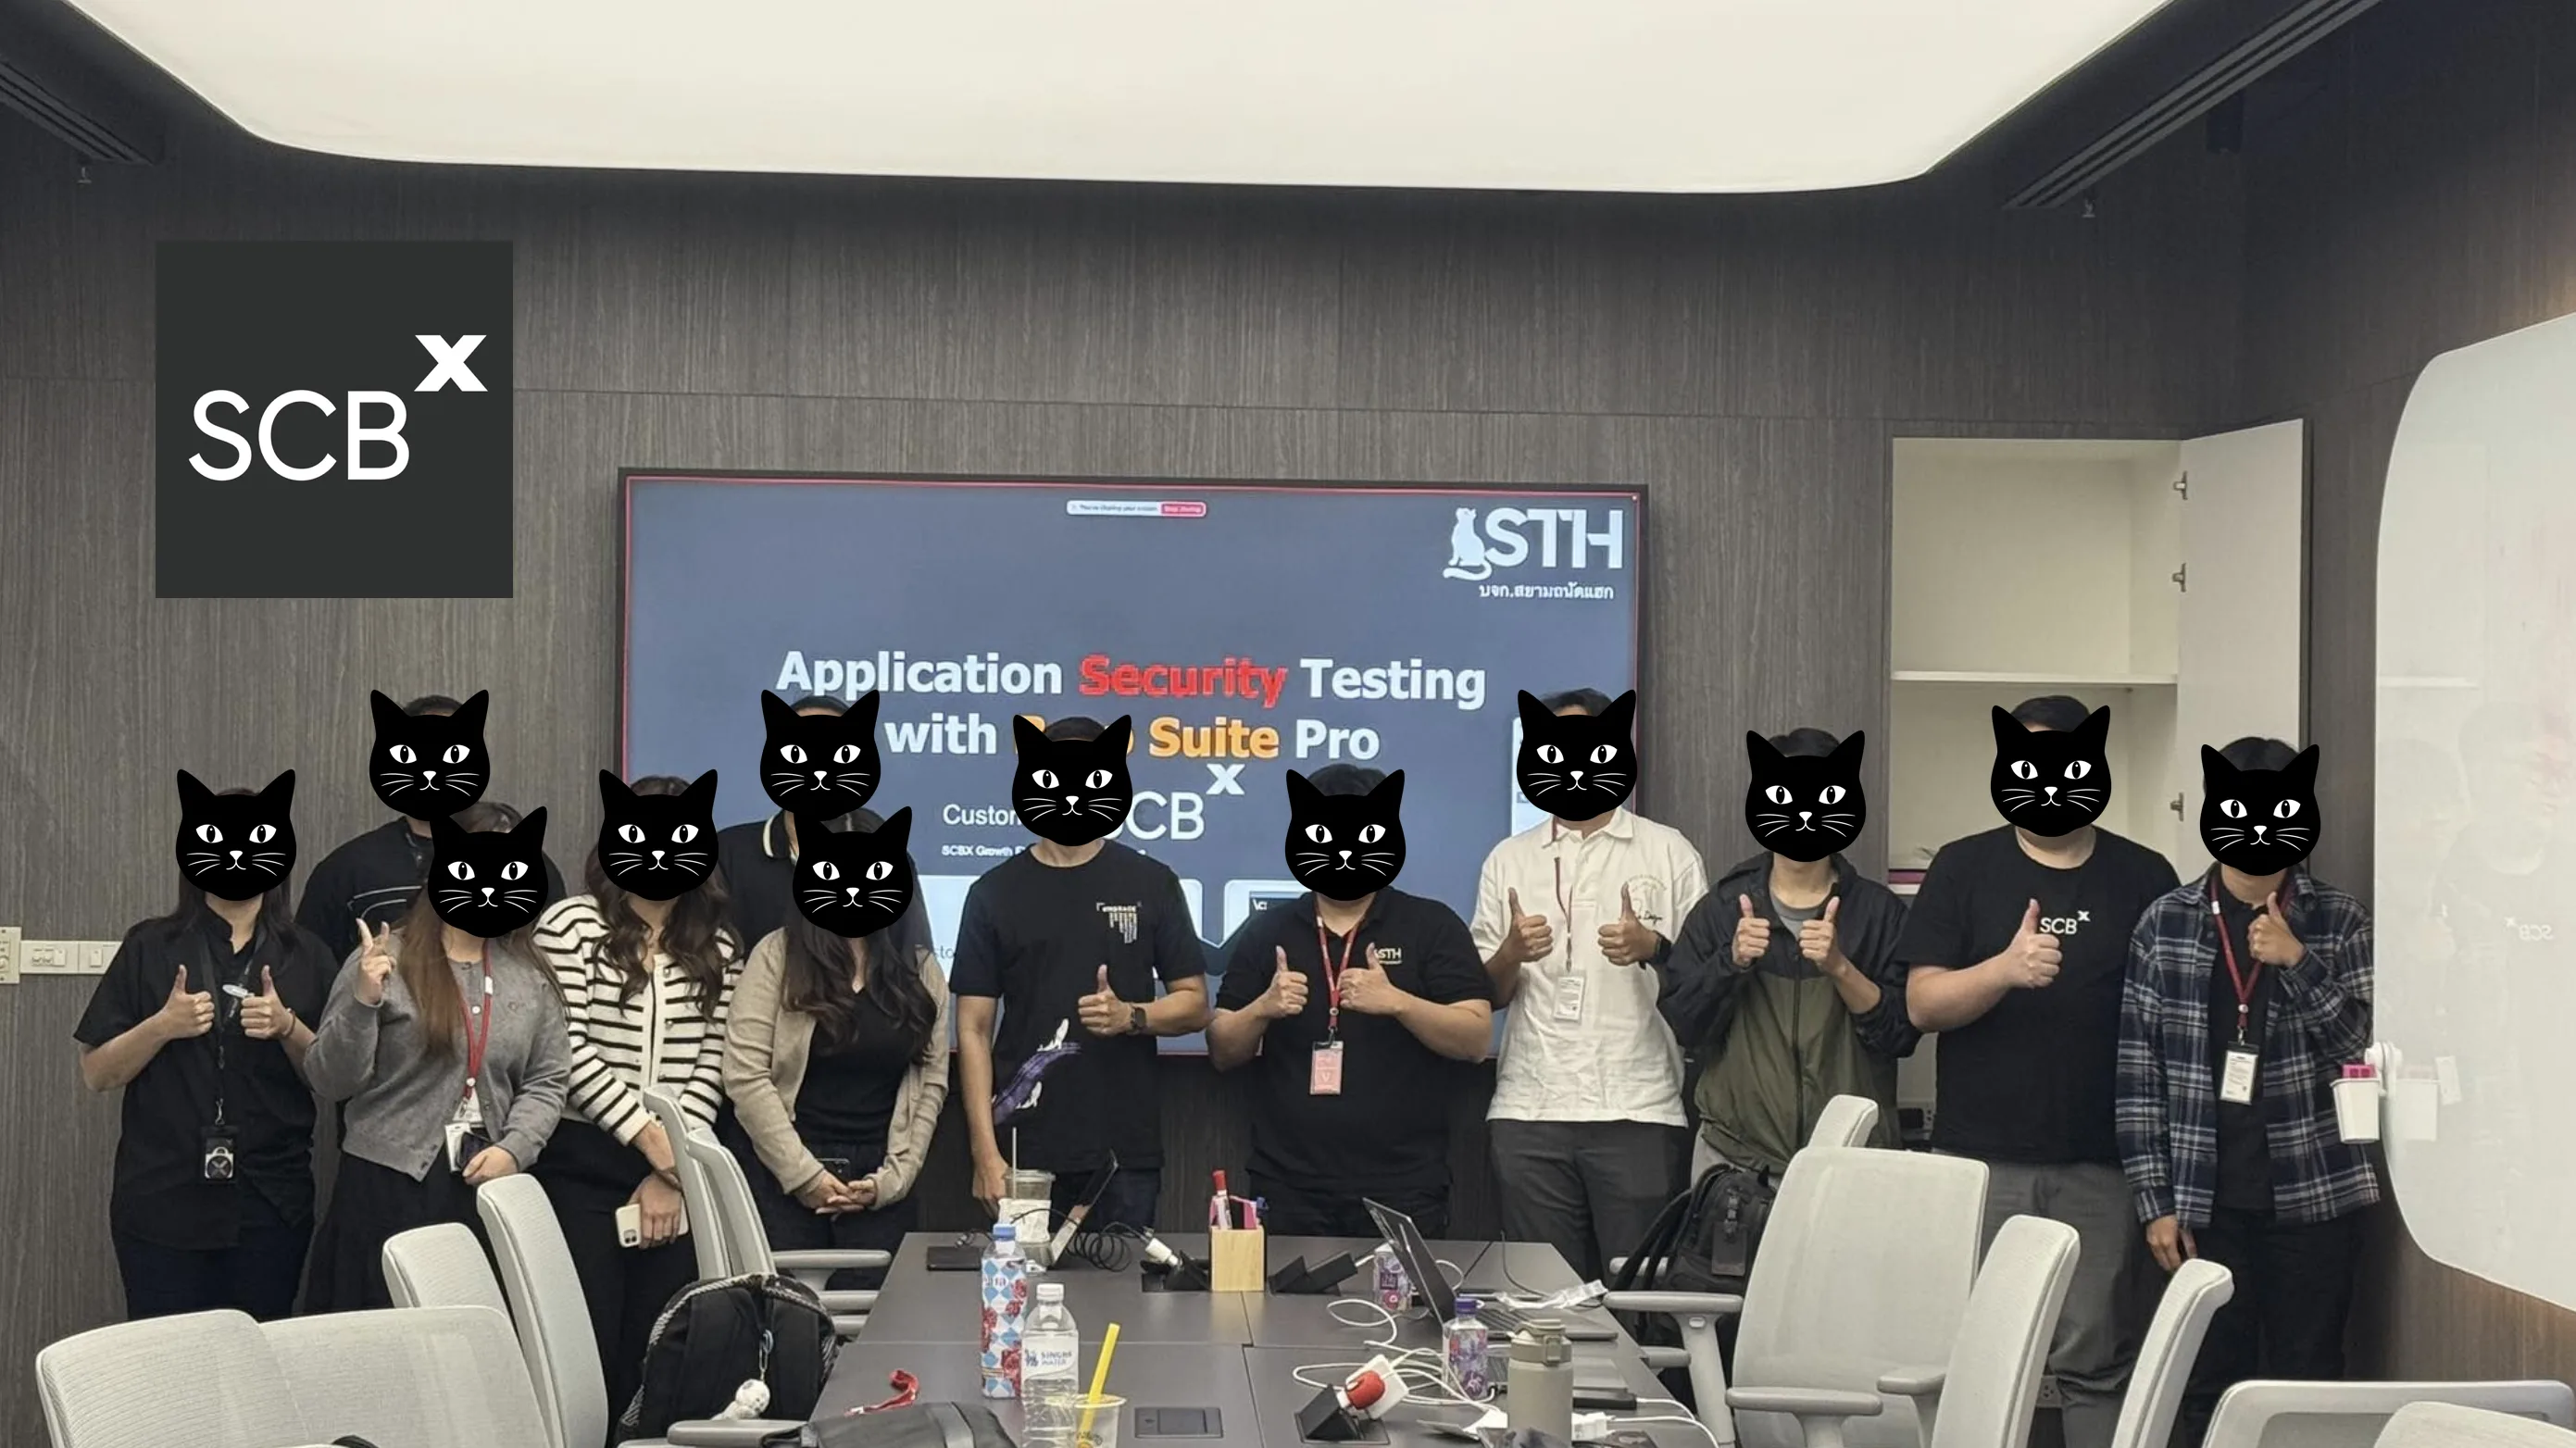
### ถ่ายทอดประสบการณ์ Application Security
เวิร์กช็อปเชิงปฏิบัติการร่วมกับทีมเทคโนโลยีของ SCBX
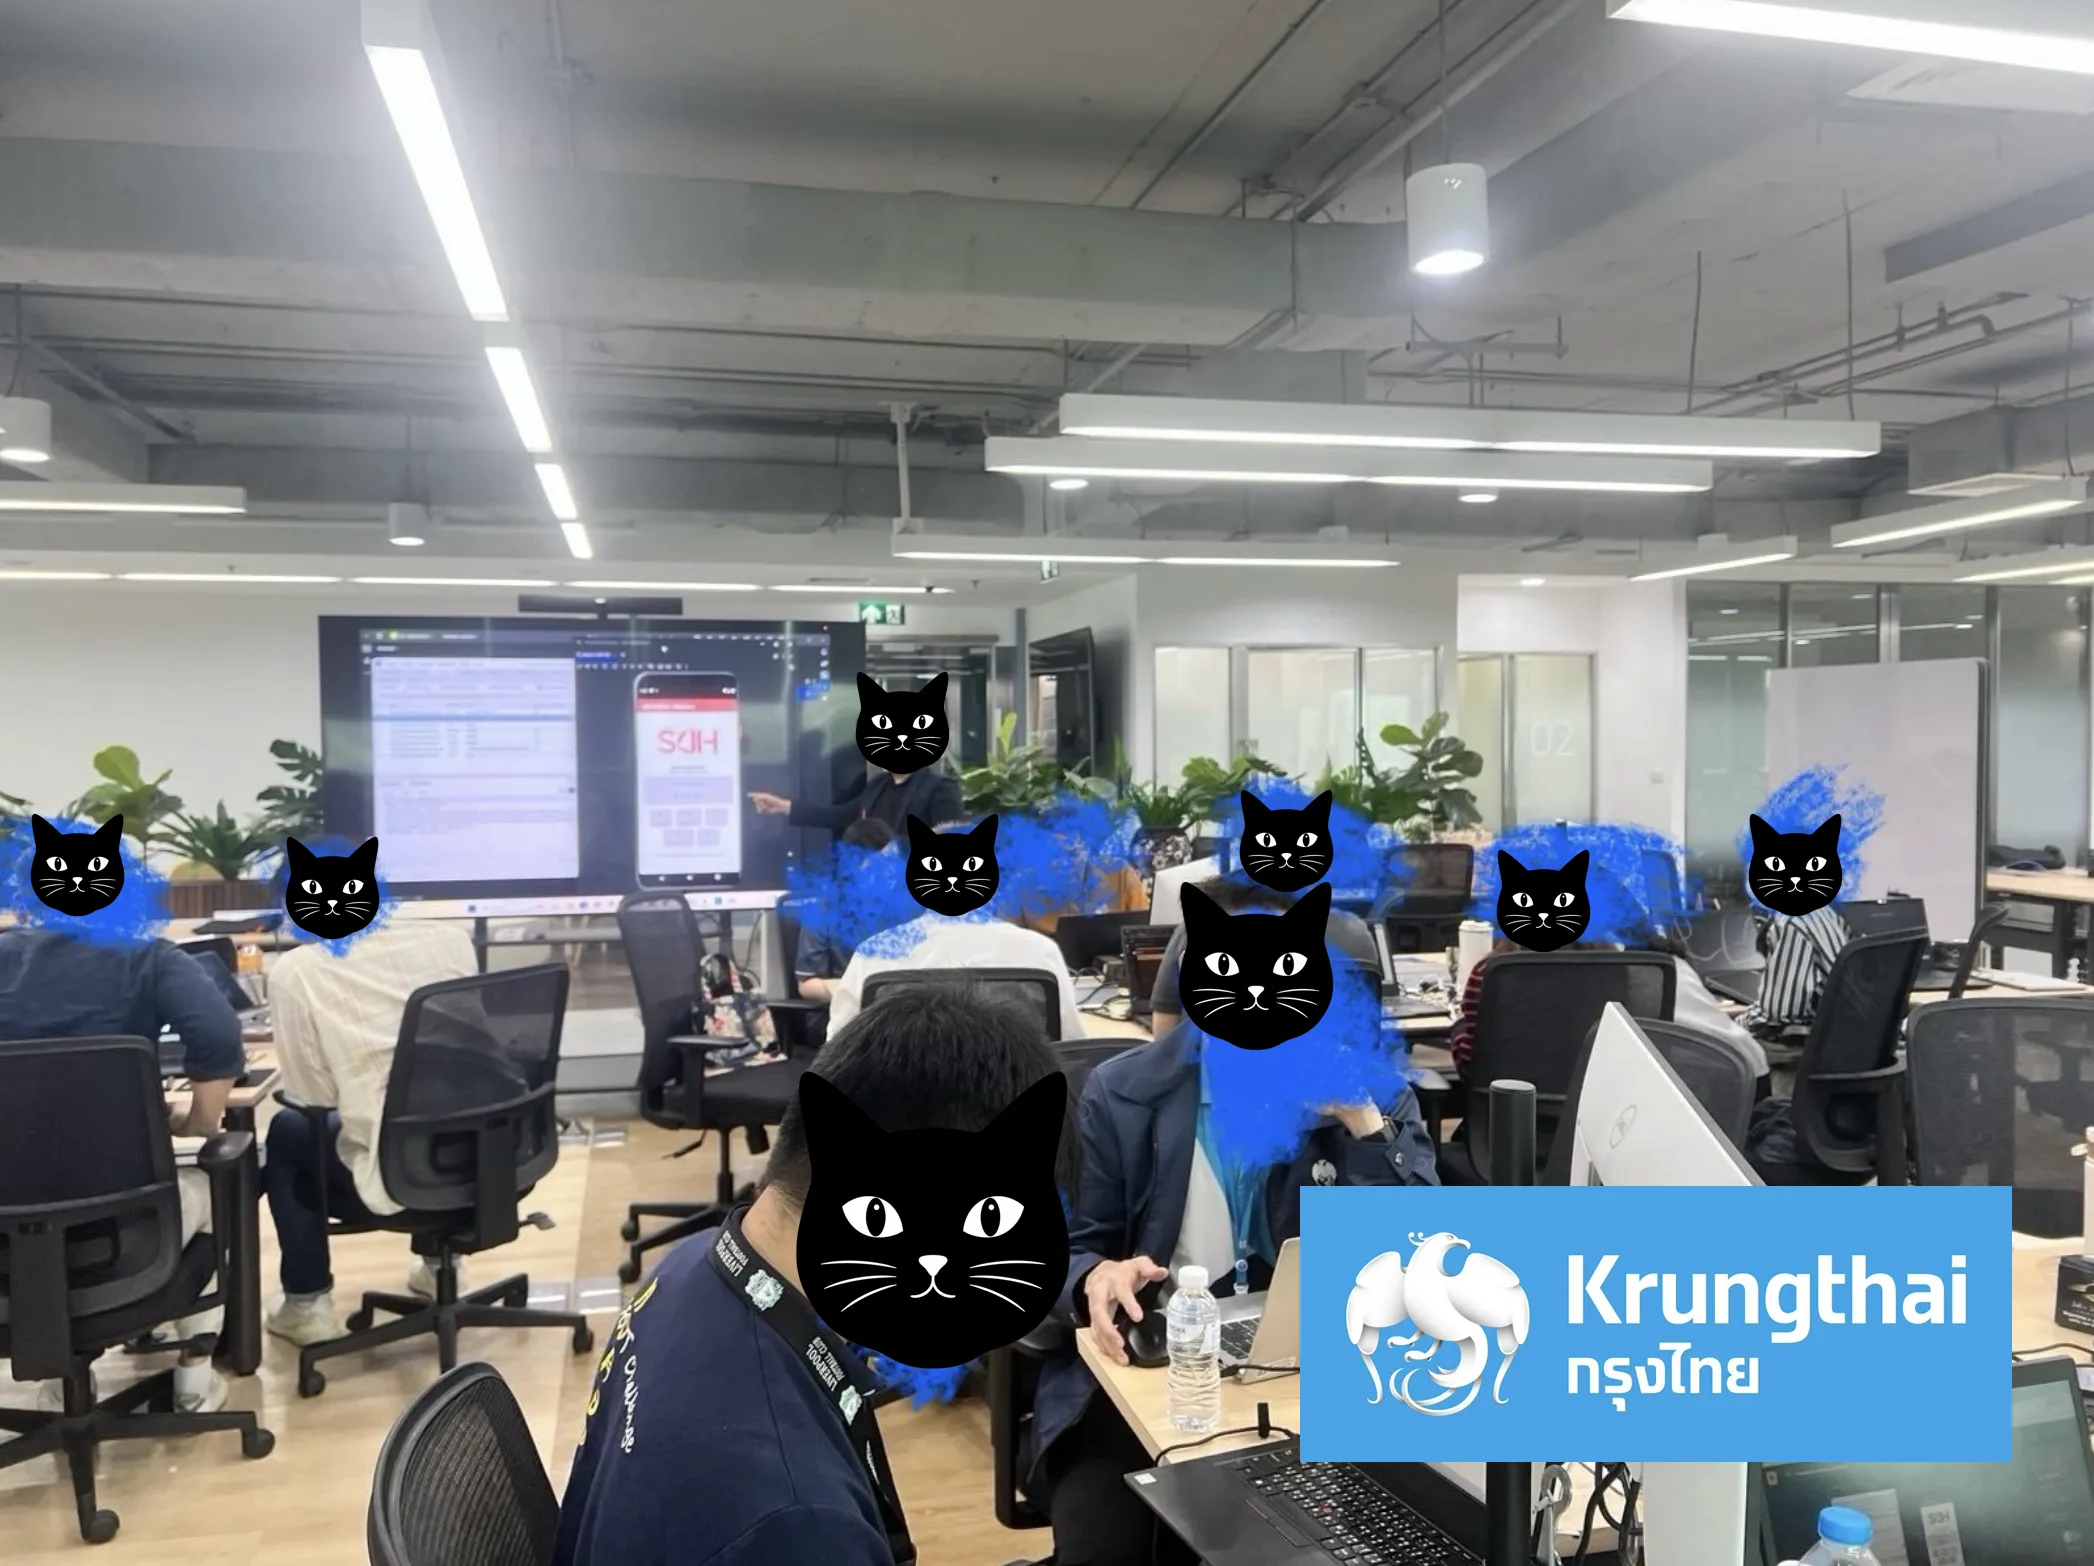
### Mobile Security แบบลงมือจริง
ฝึกวิเคราะห์แอปพลิเคชัน อุปกรณ์ และพฤติกรรมความปลอดภัยร่วมกัน
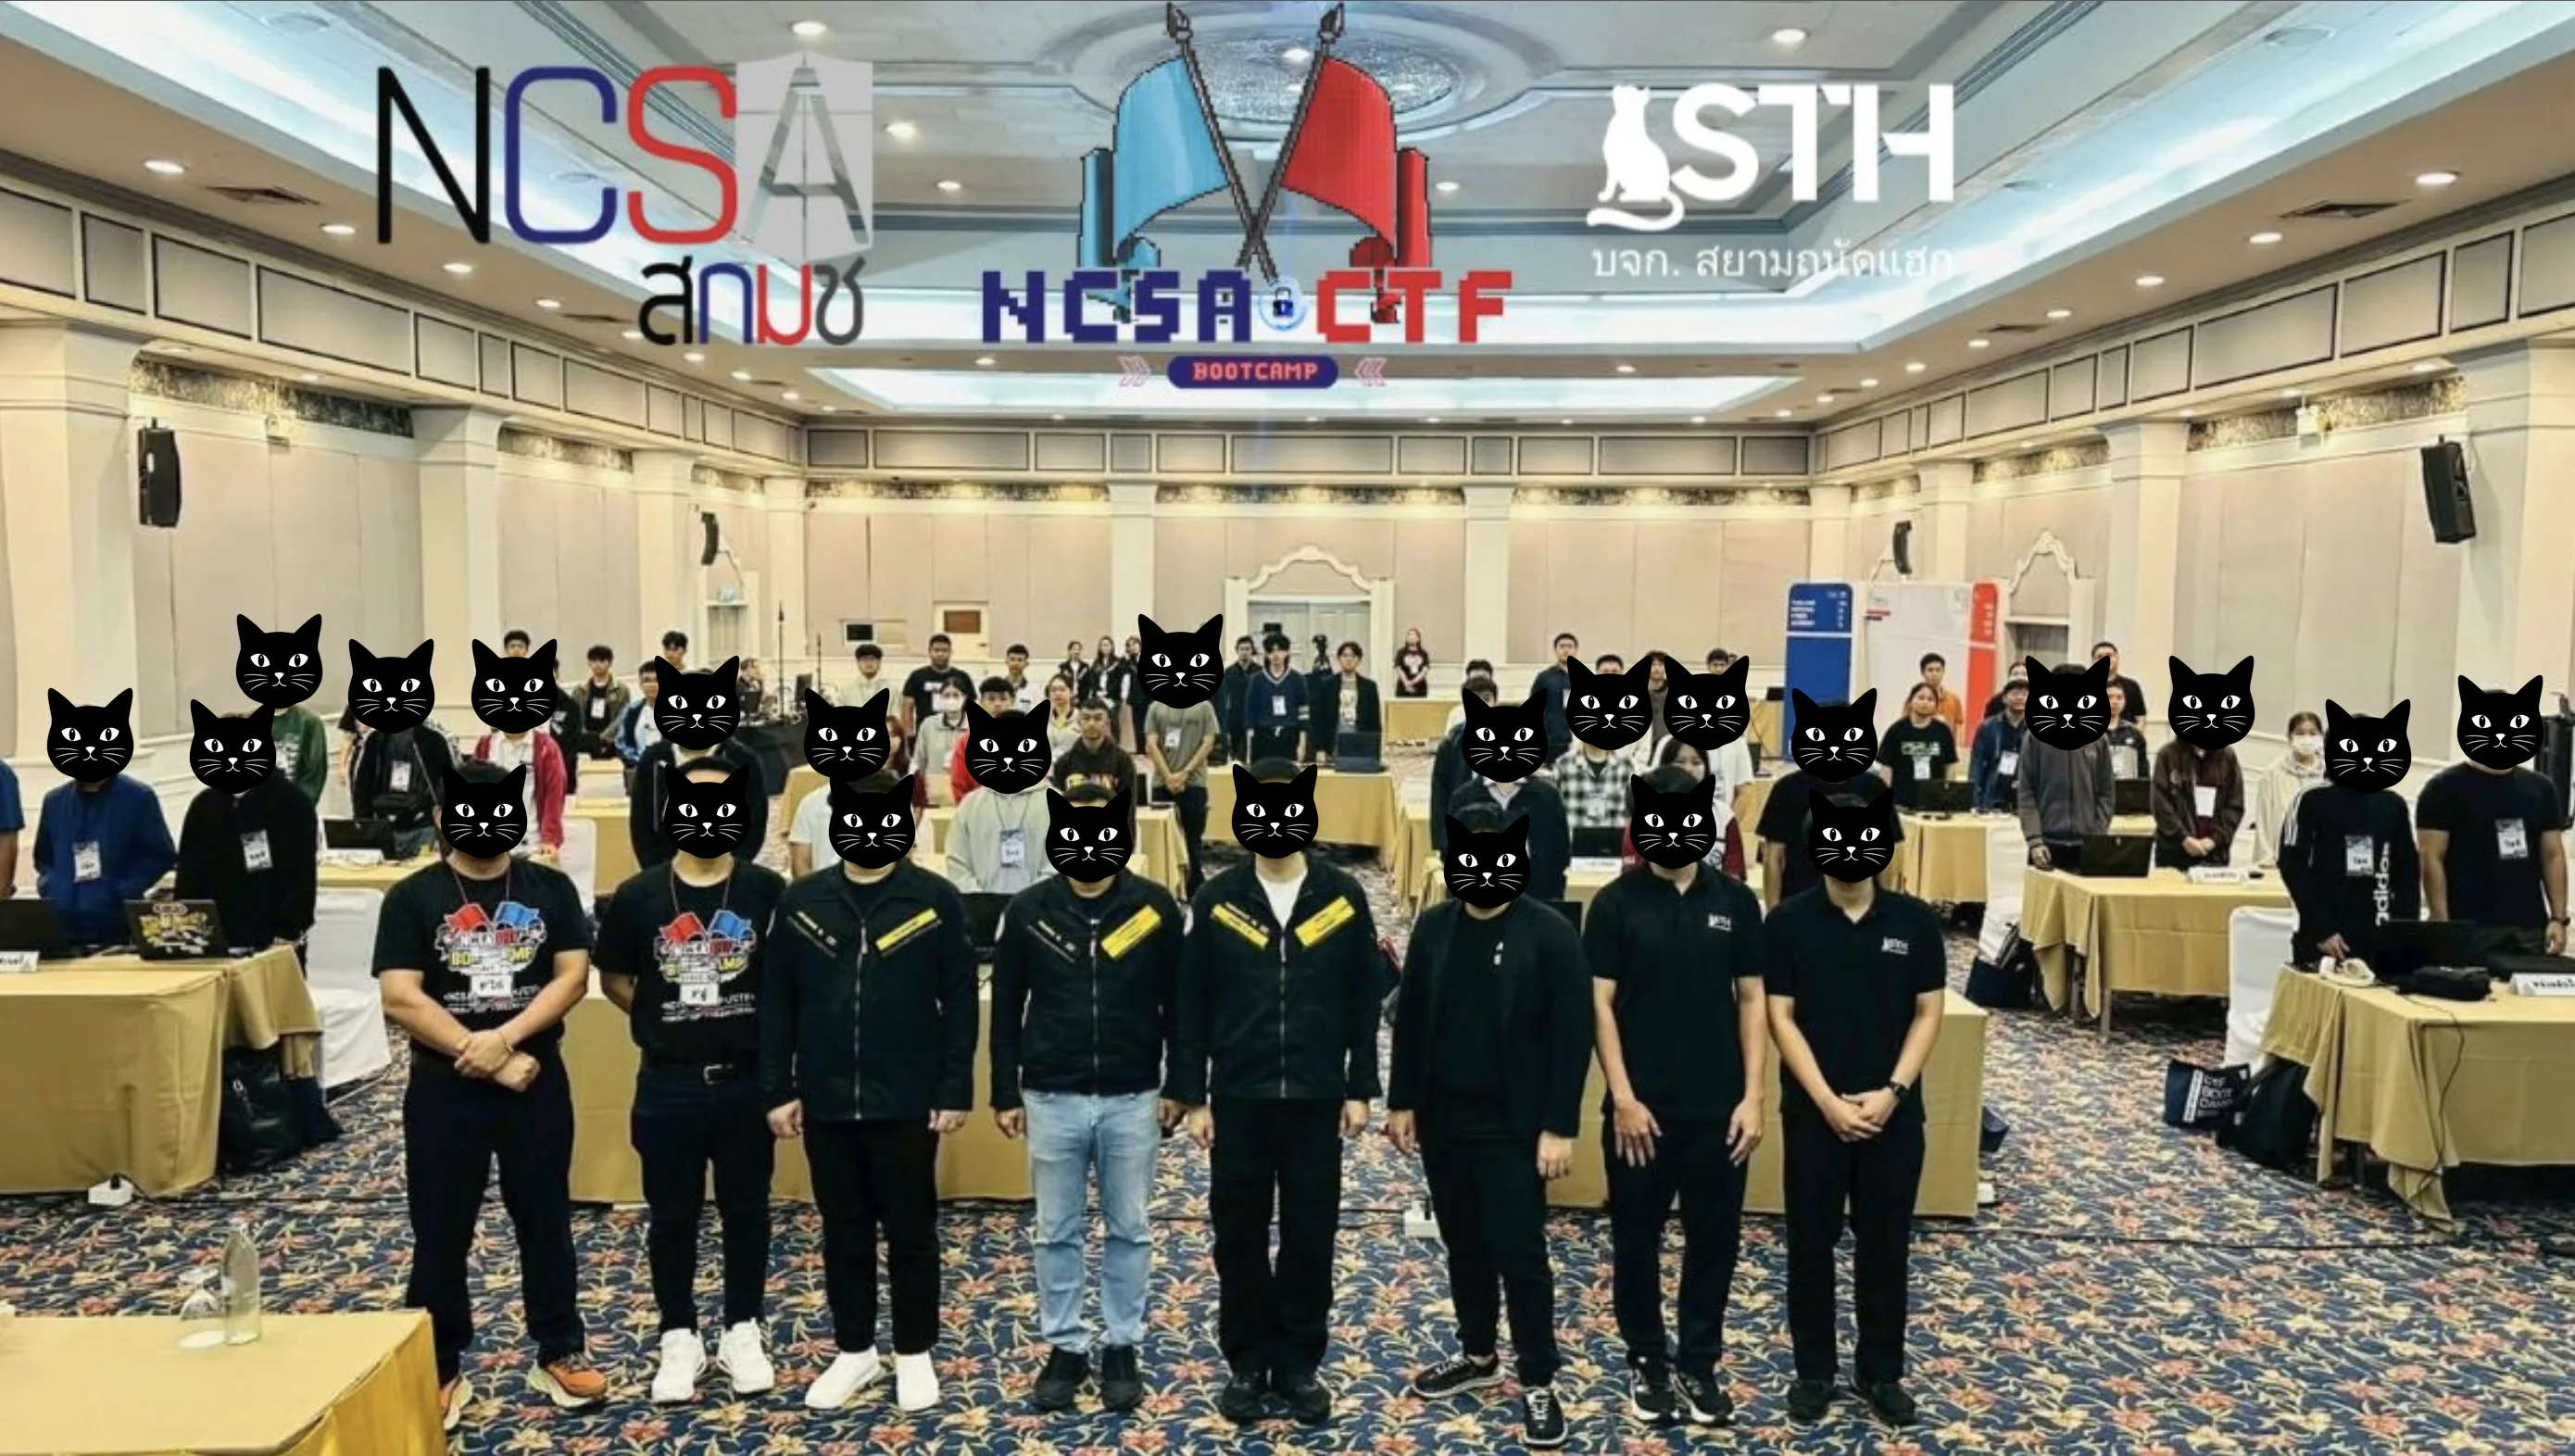
### สร้างโจทย์และแบ่งปันความรู้
ร่วมพัฒนา CTF Bootcamp เพื่อยกระดับทักษะ Cybersecurity

### แชมป์ Splunk BOTS
ทักษะการวิเคราะห์และตอบสนองภัยคุกคามที่พิสูจน์ผ่านการแข่งขัน

### ออกแบบการแข่งขัน Hack The Scammer
นำความรู้ด้าน Penetration Testing มาออกแบบระบบการแข่งขัน เพื่อสนับสนุนการต่อกรกับอาชญากรไซเบอร์
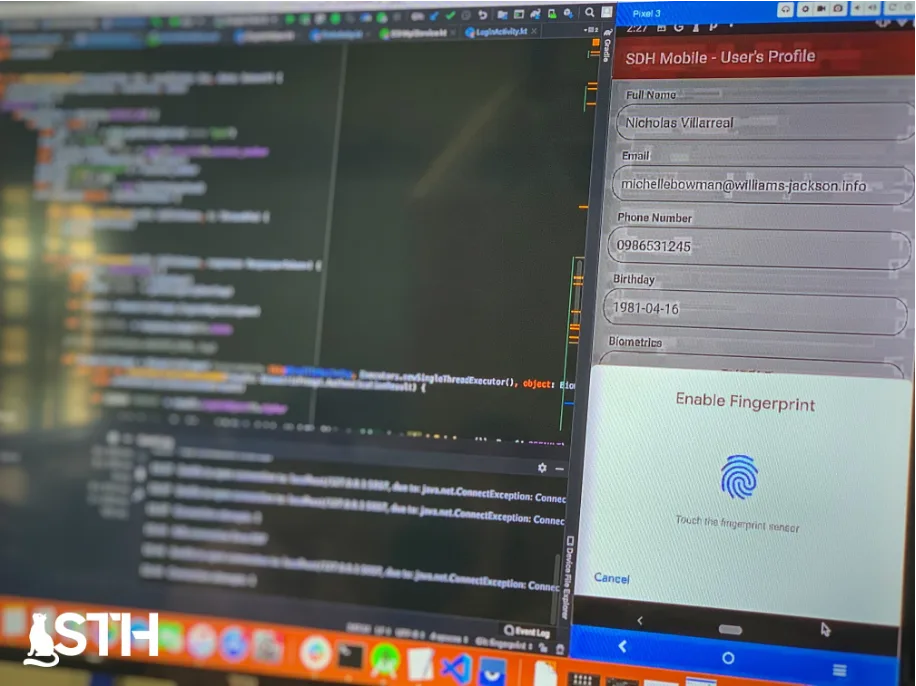
### Mobile Security Lab
อ้างอิง control baseline ของ ประกาศ ธปท. ที่ 4/2568: Mobile Application, API / Backend, Authentication และ Transaction Flow; เมื่อใช้ชีวมิติให้ประเมินการตรวจจับการปลอมแปลง (PAD / Liveness) และการคุ้มครองข้อมูลชีวมิติ
[เปิด ประกาศ ธปท. ที่ 4/2568 ](https://www.bot.or.th/content/dam/bot/fipcs/documents/FOG/2568/ThaiPDF/25680027.pdf)
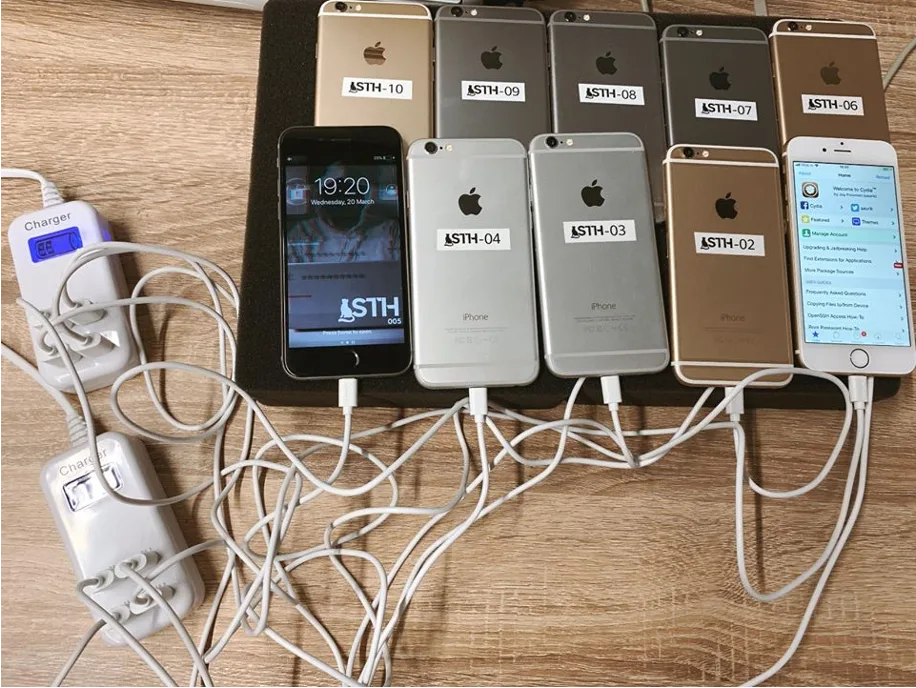
### อุปกรณ์ทดสอบจริงหลายรุ่น
ตรวจสอบพฤติกรรมแอปบนอุปกรณ์และระบบปฏิบัติการที่หลากหลาย

### แบ่งปันความรู้บนเวที Cybersecurity
CyberSec Asia × Thailand International Cyber Week 2025

### Presentation Attack Detection (PAD)
ทดสอบ PAD ตามแนวทาง Biometric Authentication ของธนาคารแห่งประเทศไทย
[แนวปฏิบัติ Biometric Technology พ.ศ. 2566แนวปฏิบัติ 2566 ](https://www.bot.or.th/content/dam/bot/fipcs/documents/FPG/2566/ThaiPDF/25660181.pdf)
[แนวปฏิบัติ Biometric Technology พ.ศ. 2563แนวปฏิบัติ 2563 ](https://www.bot.or.th/Thai/FIPCS/Documents/FOG/2563/ThaiPDF/25630177.pdf)
01
### จุดเริ่มต้นจากชุมชน
STH เติบโตจากการแบ่งปันความรู้ ทีมผู้ก่อตั้งคืออดีตผู้ดูแลเฟซบุ๊กเพจ **สอนแฮกเว็บแบบแมว ๆ** และต่อยอดสู่การแข่งขัน CTF การสร้างโจทย์ การวิจัยช่องโหว่ และงานที่ปรึกษาเชิงเทคนิคระดับความยากสูง
02
### ประสบการณ์กับระบบสำคัญ
ผู้เชี่ยวชาญในทีมเคยทำงานกับระบบสำคัญของธนาคาร ระบบรับชำระเงิน และองค์กรชั้นนำ โดยยึดขอบเขตที่ได้รับอนุญาต Scope และ Rules of Engagement อย่างเคร่งครัด เราไม่รับการเข้าถึงโดยไม่ได้รับอนุญาต การแฮกบัญชี หรือการกู้คืนบัญชี
03
### Human-Led, AI-Augmented
มนุษย์กำหนดขอบเขตและยืนยันทุก Finding ส่วน AI ทำการทดสอบเชิงรุกอัตโนมัติภายใน Scope ที่ได้รับอนุญาต เพื่อเพิ่มความเร็ว ความครอบคลุม และประสิทธิภาพในการจำลอง Technique ที่ผู้โจมตีจริงอาจใช้
เราใช้ AI ทำ Reconnaissance และทดสอบโจมตีอัตโนมัติภายใน Scope ที่ได้รับอนุญาต เพื่อสำรวจ Attack Surface สร้างและทดสอบสมมติฐานได้รวดเร็วขึ้น ส่วนผู้เชี่ยวชาญกำหนดขอบเขต ควบคุมการทดสอบ ทำซ้ำ Finding ประเมินผลกระทบ และอนุมัติรายงานฉบับสุดท้าย
### ใบรับรองวิชาชีพที่มีอยู่ในทีม
-
-
-
-
-
-
-
-
-
-
-
-
หลงใหลใน Offensive Security และพร้อมเติบโตไปกับทีม?
[ดูตำแหน่งงานที่เปิดรับสมัคร ](/th/careers/)
HUMAN-LED × AI-AUGMENTED / 03
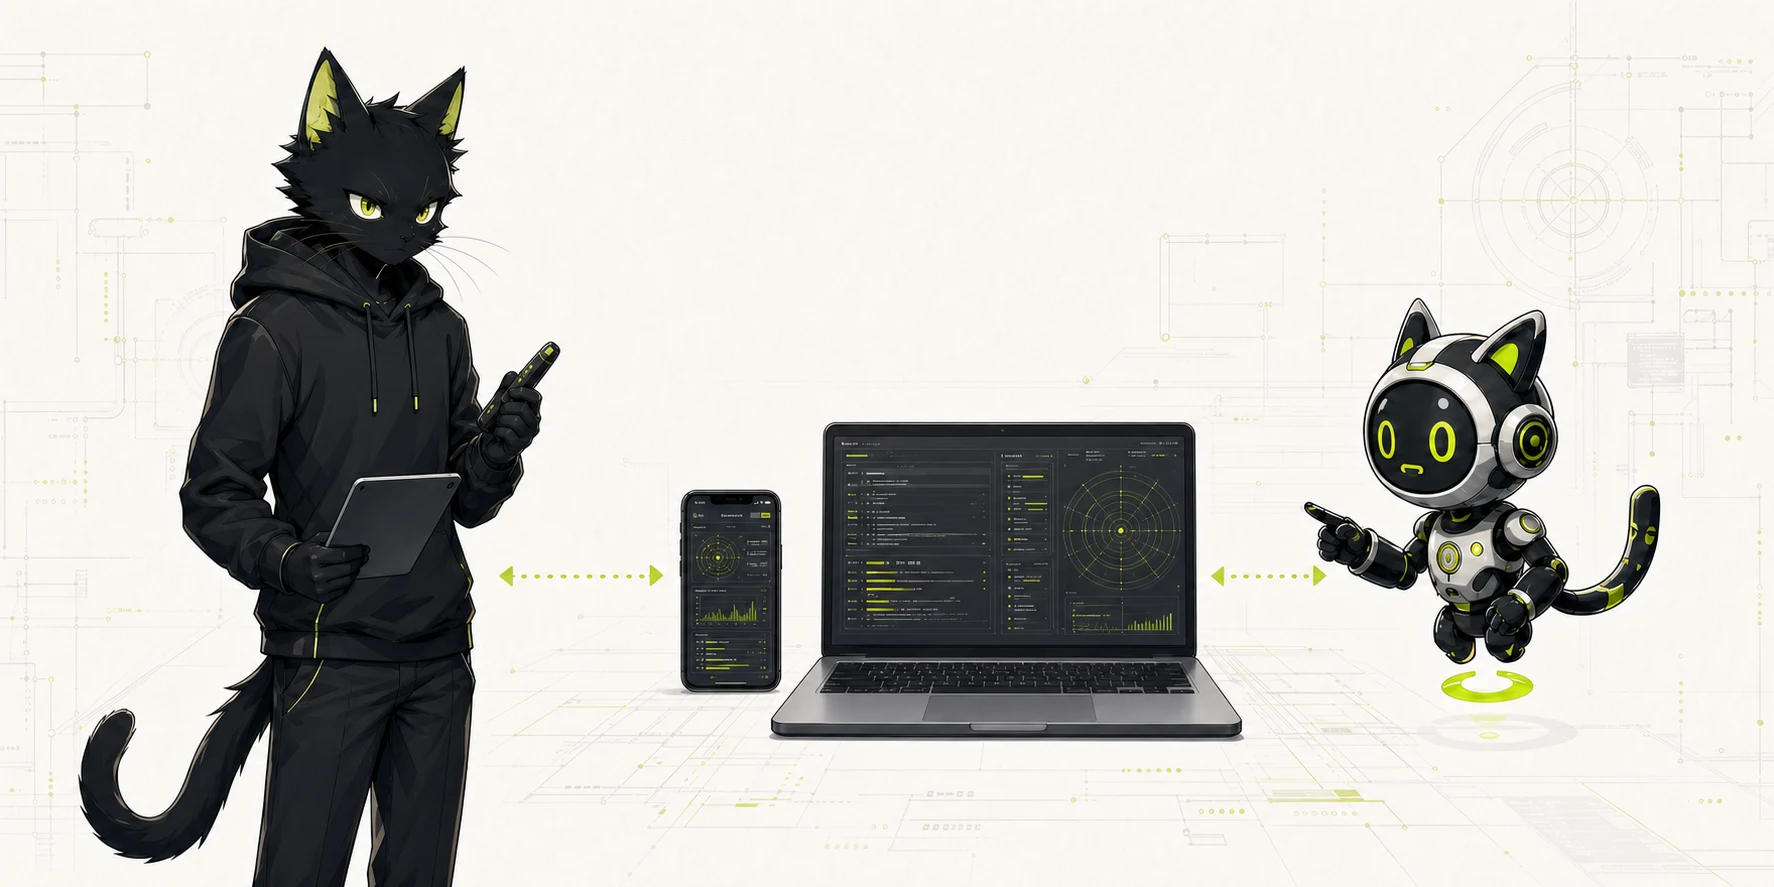
## เราทดสอบระบบของคุณ
ตั้งแต่ต้นจนจบกระบวนการ
ผู้เชี่ยวชาญกำหนดขอบเขต ควบคุมการทดสอบ และยืนยันผล ส่วน AI ทำการทดสอบเชิงรุกอัตโนมัติภายใน Scope เพื่อเพิ่มความเร็วและความครอบคลุม
Human owns the decision
### ผู้เชี่ยวชาญเป็นผู้นำตั้งแต่ Scope ถึง Sign-off
- กำหนด Scope, Rules of Engagement และ Test Window
- ทำ Threat Model และหา Abuse Case ที่ Scanner มองไม่เห็น
- เจาะระบบและประกอบ Attack Chain ด้วยมือ
- ประเมินผลกระทบ ความเสี่ยง และวิธีแก้ก่อนออกรายงาน
Evidence from the real surface
### ทดสอบกับพฤติกรรมจริงของระบบ ไม่ใช่ Checklist อย่างเดียว
- Web, Mobile, API และ Network ตามขอบเขตที่ตกลง
- ตรวจ Access Control, Session, Data Exposure และ Business Logic
- เก็บหลักฐานที่ทำซ้ำได้ พร้อมคำอธิบายผลกระทบ
- ส่งต่อ Remediation ที่ทีมพัฒนานำไปใช้ได้
AI tests actively; humans retain authority
### AI ทดสอบเชิงรุกอัตโนมัติ แต่มนุษย์ยืนยันทุก Finding
- ทำ Reconnaissance และทดสอบโจมตีอัตโนมัติภายใน Scope ที่ได้รับอนุญาต
- จัดทำ Evidence Index และตรวจความสอดคล้องของ Checklist
- อาจช่วยร่างรายงาน แต่รายงานสุดท้ายผ่าน Human Review
- Hypothesis จาก AI จะไม่เป็น Finding จนกว่ามนุษย์ทำซ้ำได้
**MANUAL VALIDATION GATE**
ทุก Finding ต้องทำซ้ำได้ มีหลักฐาน และผ่านการยืนยันด้วยมือ
DELIVERY FLOW / 04
## กระบวนการทำงานของเรา
ทุกช่วงมีเจ้าของงาน หลักฐาน และจุดตัดสินใจที่ชัดเจน
รายละเอียดขั้นตอนที่ 01
### วางแผน
เปลี่ยนเป้าหมายทางธุรกิจให้เป็นขอบเขตการทดสอบที่ชัดเจน ปลอดภัย และได้รับอนุญาตก่อนเริ่มดำเนินงาน
**เจ้าของงาน** Engagement Lead
**ระยะเวลาโดยประมาณ** 1-2 วันทำการ
#### สิ่งที่เราดำเนินการ
- ยืนยันระบบ โดเมน IP Address, API และ Application ที่อยู่ในและนอกขอบเขต
- จัดเตรียมบัญชีทดสอบ สิทธิ์การเข้าถึง MFA และ Test Data
- กำหนด Test Window, Rules of Engagement และเงื่อนไขหยุดการทดสอบ
- ระบุช่องทางสื่อสารและขั้นตอน Escalation สำหรับเหตุการณ์สำคัญ
#### Deliverables
- Approved Scope & Rules of Engagement
- Asset and Account Matrix
- Test Schedule
- Communication and Escalation Plan
#### Evidence
- หนังสืออนุญาตให้ทดสอบ
- รายการระบบและ Endpoint
- Access Readiness Checklist
- รายชื่อผู้ประสานงานและผู้อนุมัติ
#### Framework Mapping
Engagement GovernanceOWASP WSTG v4.2Authorized Testing
**Decision Gate** เริ่มการทดสอบเมื่อ Scope, Access, Test Window และ ROE ได้รับการยืนยันครบถ้วน
[ดู Scope และ ROE ](/th/#contact)
รายละเอียดขั้นตอนที่ 02
### วิเคราะห์
สร้างแบบจำลองภัยคุกคามและแผนที่ Attack Surface เพื่อเลือกเส้นทางการโจมตีที่มีโอกาสเกิดขึ้นและส่งผลกระทบสูง
**เจ้าของงาน** Lead Pentester / Security Analyst
**ระยะเวลาโดยประมาณ** 1-3 วันทำการ
#### สิ่งที่เราดำเนินการ
- วิเคราะห์ Architecture, Trust Boundary และ Data Flow
- จัดทำ Threat Model และ Abuse Case
- สำรวจ Attack Surface และเทคโนโลยีที่เปิดเผย
- วิเคราะห์ Role, Privilege และเส้นทางเข้าถึงข้อมูลสำคัญ
- จัดลำดับ Test Scenario ตามความเสี่ยงและผลกระทบ
#### Deliverables
- Attack Surface Map
- Threat Model and Abuse Cases
- Prioritized Test Scenarios
- Initial Attack Hypotheses
#### Evidence
- Endpoint และ Service Inventory
- Role and Privilege Matrix
- Data Flow และ Trust Boundary
- Reconnaissance Artifacts
#### Framework Mapping
MITRE ATT&CK v19.2ReconnaissanceResource Development - เมื่อได้รับอนุญาตและอยู่ใน ScopeOWASP WSTG: Information Gathering
**Decision Gate** ยืนยัน High-value Assets, Trust Boundaries และ Attack Paths ที่จะนำไปทดสอบ
[ดู Attack Surface ](https://wstg.owasp.org/v4.2/)
รายละเอียดขั้นตอนที่ 03
### ทดสอบ
ดำเนินการทดสอบเชิงรุกด้วยเทคนิค Manual เพื่อยืนยันช่องโหว่และเชื่อมโยงเป็น Attack Chain ภายใต้ขอบเขตที่ได้รับอนุญาต
**เจ้าของงาน** Technical Lead / Pentest Team
**ระยะเวลาโดยประมาณ** 5-15 วันทำการ
#### สิ่งที่เราดำเนินการ
- ทดสอบ Authentication, Authorization และ Session Management
- วิเคราะห์ Business Logic และการข้ามขั้นตอนของระบบ
- ยืนยันช่องโหว่ด้วย Manual Exploitation
- เชื่อมโยงหลายช่องโหว่เพื่อประเมินผลกระทบแบบ Attack Chain
- ควบคุมการทดสอบไม่ให้เกิน Rules of Engagement
#### Deliverables
- Verified Security Findings
- Proof of Concept
- Attack Chain Diagram
- Test Coverage Matrix
#### Evidence
- HTTP Requests and Responses
- Screenshots and Screen Recordings
- Commands, Logs and Tool Output
- PoC Code และ Impact Evidence
#### Framework Mapping
OWASP Top 10:2025OWASP WSTG v4.2 Test IDsMITRE ATT&CK v19.2 Tactics & Techniquesเฉพาะพฤติกรรมที่ทดสอบและยืนยันแล้ว
**Decision Gate** ช่องโหว่ต้องทำซ้ำได้ มีหลักฐานเพียงพอ และอธิบายผลกระทบต่อระบบหรือธุรกิจได้
[ดู Coverage และ Evidence ](/th/#contact)
รายละเอียดขั้นตอนที่ 04
### ยืนยันผล
ตรวจสอบผลการทดสอบซ้ำเพื่อตัด False Positive ระบุขอบเขตที่ได้รับผลกระทบ และประเมินความเสี่ยงจากหลักฐานที่พิสูจน์ได้
**เจ้าของงาน** Validation Lead / QA Reviewer
**ระยะเวลาโดยประมาณ** 1-3 วันทำการ
#### สิ่งที่เราดำเนินการ
- ทำซ้ำช่องโหว่ด้วยเงื่อนไขที่ควบคุมได้
- ตรวจสอบ Preconditions และข้อจำกัดของการโจมตี
- ทดสอบ Negative Control เพื่อแยกพฤติกรรมปกติออกจากช่องโหว่
- ประเมินผลกระทบต่อ Confidentiality, Integrity และ Availability
- วิเคราะห์ผลกระทบทางธุรกิจและความเป็นไปได้ในการโจมตีจริง
#### Deliverables
- Validated Findings
- Affected Asset and Scope
- Impact Analysis
- Risk Rating and Rationale
- Remediation Priority
#### Evidence
- Reproduction Steps
- Successful and Failed Test Cases
- Privilege หรือ Data Impact
- Preconditions and Environmental Context
#### Framework Mapping
OWASP Top 10:2025 CategoryOWASP WSTG Test ReferenceMITRE ATT&CK Technique MappingImpact & Risk Validation
**Decision Gate** จัดสถานะเป็น Confirmed, Informational หรือ Rejected พร้อมเหตุผลที่ตรวจสอบย้อนกลับได้
[ดู Risk Rationale ](https://owasp.org/www-community/OWASP_Risk_Rating_Methodology)
รายละเอียดขั้นตอนที่ 05
### รายงาน
แปลงผลการทดสอบเป็นข้อมูลสำหรับผู้บริหารและทีมเทคนิค พร้อมลำดับความสำคัญและแนวทางแก้ไขที่นำไปปฏิบัติได้จริง
**เจ้าของงาน** Report Owner / QA Reviewer
**ระยะเวลาโดยประมาณ** 3-5 วันทำการ
#### สิ่งที่เราดำเนินการ
- สรุปภาพรวมความเสี่ยงและผลกระทบต่อธุรกิจ
- จัดทำรายละเอียดทางเทคนิคและขั้นตอนการทำซ้ำ
- แสดง Attack Path และความสัมพันธ์ระหว่างช่องโหว่
- เสนอแนวทางแก้ไขทั้งระยะเร่งด่วนและระยะยาว
- ตรวจสอบคุณภาพและลบข้อมูลสำคัญที่ไม่จำเป็นออกจากหลักฐาน
#### Deliverables
- Executive Report
- Technical Pentest Report
- Finding and Evidence Register
- Attack Chain Visualization
- Prioritized Remediation Plan
#### Evidence
- Sanitized Screenshots
- Request and Response References
- PoC and Reproduction Steps
- Evidence Traceability Index
#### Framework Mapping
OWASP Top 10:2025 CoverageOWASP WSTG Test CoverageMITRE ATT&CK Attack PathFinding-to-Framework Matrix
**Decision Gate** ยืนยันข้อเท็จจริง ผู้รับผิดชอบแก้ไข ลำดับความสำคัญ และรายการที่ต้องเข้าสู่ Retest
[ดูตัวอย่างรายงาน ](/th/#contact)
รายละเอียดขั้นตอนที่ 06
### Retest
ทดสอบการแก้ไขภายใต้เงื่อนไขเดิม ตรวจสอบ Bypass หรือ Variant ที่เกี่ยวข้อง และยืนยันว่าความเสี่ยงได้รับการลดลงจริง
**เจ้าของงาน** Original Tester / QA Reviewer
**ระยะเวลาโดยประมาณ** 1-3 วันทำการ
#### สิ่งที่เราดำเนินการ
- ทำซ้ำ PoC และขั้นตอนจากผลการทดสอบเดิม
- ตรวจสอบ Root Cause ไม่เฉพาะอาการที่ปรากฏ
- ทดสอบ Variant และเส้นทาง Bypass ที่เกี่ยวข้อง
- ตรวจสอบผลกระทบจากการแก้ไขต่อฟังก์ชันเดิม
- เปรียบเทียบหลักฐานก่อนและหลังการแก้ไข
#### Deliverables
- Retest Report
- Finding Status Update
- Closure Evidence
- Residual Risk Summary
- รายการช่องโหว่ที่ยังต้องดำเนินการต่อ
#### Evidence
- Before and After Requests
- Updated Configuration หรือ Application Version
- Retest Screenshots
- Timestamped Verification Results
#### Framework Mapping
Original OWASP Reference RetainedOriginal ATT&CK Mapping RetainedFix VerificationClosure Traceability
**Decision Gate** ยืนยันสถานะหลัง Retest พร้อมหลักฐานประกอบเป็น Closed, Partially Remediated, Open, Unable to Verify หรือ Risk Accepted
ระยะเวลาเป็นค่าประมาณและอาจเปลี่ยนแปลงตาม Scope, Access และ Rules of Engagement
**Governance & Compliance**
### มาตรฐานและกรอบการทดสอบ
### กฎหมายทั่วไปและความมั่นคงปลอดภัยไซเบอร์ระดับชาติ
### ธนาคารและระบบการชำระเงิน (ธปท.)
### หลักทรัพย์และสินทรัพย์ดิจิทัล (ก.ล.ต.) และ ประกันภัย (คปภ.)
### คู่มือมาตรฐานและข้อกำหนดทั้งหมด
สรุปข้อกำหนดการทดสอบเจาะระบบของหน่วยงานกำกับดูแลไทยและมาตรฐานสากล แยกตามกลุ่มอุตสาหกรรม
#### กลุ่มสถาบันการเงิน ธนาคาร และประกันภัย
- [Penetration Testing ตามหลักเกณฑ์ธนาคารแห่งประเทศไทย](/th/compliance/bank-of-thailand/)
- [Penetration Testing ตามข้อกำหนดของสำนักงาน ก.ล.ต.](/th/compliance/sec/)
- [แนวปฏิบัติการป้องกันความเสี่ยงของระบบ ATM จากโปรแกรม Malware ของ ธปท.](/th/compliance/bot-atm-malware-guideline/)
- [ข้อกำหนด Penetration Testing สำหรับสมาชิก NDID](/th/compliance/ndid/)
- [สำนักงานคณะกรรมการกำกับและส่งเสริมการประกอบธุรกิจประกันภัย](/th/compliance/oic/)
- [PCI DSS v4.0.1: การประเมินช่องโหว่, ASV Scan, Pentest และ Segmentation Testing](/th/compliance/pci-dss/)
- [SWIFT CSP / CSCF v2025/v2026: การตรวจประเมิน KYC-SA และการทดสอบเจาะระบบ](/th/compliance/swift-csp/)
#### กลุ่มมาตรฐานภาครัฐ สกมช. และกฎหมายไทย
- [พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 และ Penetration Testing](/th/compliance/pdpa/)
- [พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 และ Penetration Testing](/th/compliance/cybersecurity-act/)
- [มาตรฐานการรักษาความมั่นคงปลอดภัยสำหรับเว็บไซต์ พ.ศ. 2568](/th/compliance/ncsa-website-standard/)
- [มาตรฐานความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ของ สกมช. พ.ศ. 2567](/th/compliance/ncsa-cloud-security-standard/)
- [แนวปฏิบัติ AI Security Guidelines ของ สกมช.](/th/compliance/ncsa-ai-security-guidelines/)
- [แนวปฏิบัติ Zero Trust ของ สกมช.](/th/compliance/ncsa-zero-trust-guidelines/)
- [แนวทางเตรียมความพร้อมสำหรับยุคควอนตัมของ สกมช.](/th/compliance/ncsa-post-quantum-readiness/)
- [แนวปฏิบัติการรักษาความมั่นคงปลอดภัยระบบ CCTV และ AI CCTV ของ สกมช. พ.ศ. 2569](/th/compliance/ncsa-cctv-security-guidelines/)
- [มาตรฐานการพิสูจน์และยืนยันตัวตนดิจิทัลของไทย: ETDA, DGA, IAL, AAL และเกณฑ์ความปลอดภัยแพลตฟอร์ม](/th/compliance/thailand-digital-id/)
#### กลุ่ม AI Governance และความมั่นคงปลอดภัย AI
- [ISO/IEC 42001:2023 คืออะไร และใช้ Pentest พิสูจน์ความพร้อมของ AIMS อย่างไร](/th/compliance/iso-42001-ai-management/)
- [NIST AI Risk Management Framework (AI RMF 1.0) คืออะไร และเปลี่ยนความเสี่ยง GenAI ให้เป็นแผนทดสอบอย่างไร](/th/compliance/nist-ai-rmf/)
- [MITRE ATLAS คืออะไร และใช้วางแผน AI Red Teaming อย่างไร](/th/compliance/mitre-atlas/)
- [Google Secure AI Framework (SAIF 2.0) คืออะไร และใช้ป้องกัน AI Agent อย่างไร](/th/compliance/google-saif/)
- [กรอบธรรมาภิบาลและการกำกับดูแล AI ของไทย: ธปท., ETDA, สกมช. และการทดสอบ AI ทางเทคนิค](/th/compliance/thai-ai-governance/)
- [วิศวกรรมความมั่นคงปลอดภัยใน AI-Native SDLC: ควบคุม AI Coding Agent ป้องกัน Context Poisoning และ Sandbox Evasion](/th/compliance/ai-native-sdlc/)
#### กลุ่มมาตรฐานสากล และ Technical Framework
- [OWASP Top 10: เว็บ มือถือ API LLM และ Agentic](/th/compliance/owasp-top-10/)
- [OWASP ASVS 5.0: คู่มือเกณฑ์มาตรฐานการตรวจสอบความมั่นคงปลอดภัยแอปพลิเคชัน](/th/compliance/owasp-asvs/)
- [ISO/IEC 27001:2022 และการทดสอบเจาะระบบ](/th/compliance/iso-27001/)
- [MITRE ATT&CK v19.2: ทุก Enterprise Tactic สำหรับ Pentest และ Red Team](/th/compliance/mitre-attack/)
- [MPA Content Security v5.3.1 และข้อกำหนด Penetration Testing สำหรับอุตสาหกรรมบันเทิง](/th/compliance/mpa-content-security/)
- [SOC 2 Type II: ข้อกำหนด Penetration Testing และการตรวจประเมินสำหรับ SaaS](/th/compliance/soc-2/)
- [IEC 62443: ความมั่นคงปลอดภัยไซเบอร์อุตสาหกรรม (OT/ICS) และการทำ Pentest โดยไม่กระทบการผลิต](/th/compliance/iec-62443/)
[เปิดหน้ารวมมาตรฐานทั้งหมด ](/th/compliance/)
VERIFIABLE TRUST / 05
## มาตรฐานที่ตรวจสอบได้
ดาวน์โหลดใบรับรองจริง และตรวจสอบหลักการส่งมอบงานของเราได้โดยตรง
[

**ISO/IEC 27001:2022**
เปิดใบรับรองฉบับเต็ม
](/assets/documents/sth-iso-iec-27001-2022-certificate.pdf)
[

**ISO 9001:2015**
เปิดใบรับรองฉบับเต็ม
](/assets/documents/sth-iso-9001-2015-certificate.pdf)
ADDITIONAL RECOGNITION
### เอกสารรับรองและรางวัลเพิ่มเติม
[
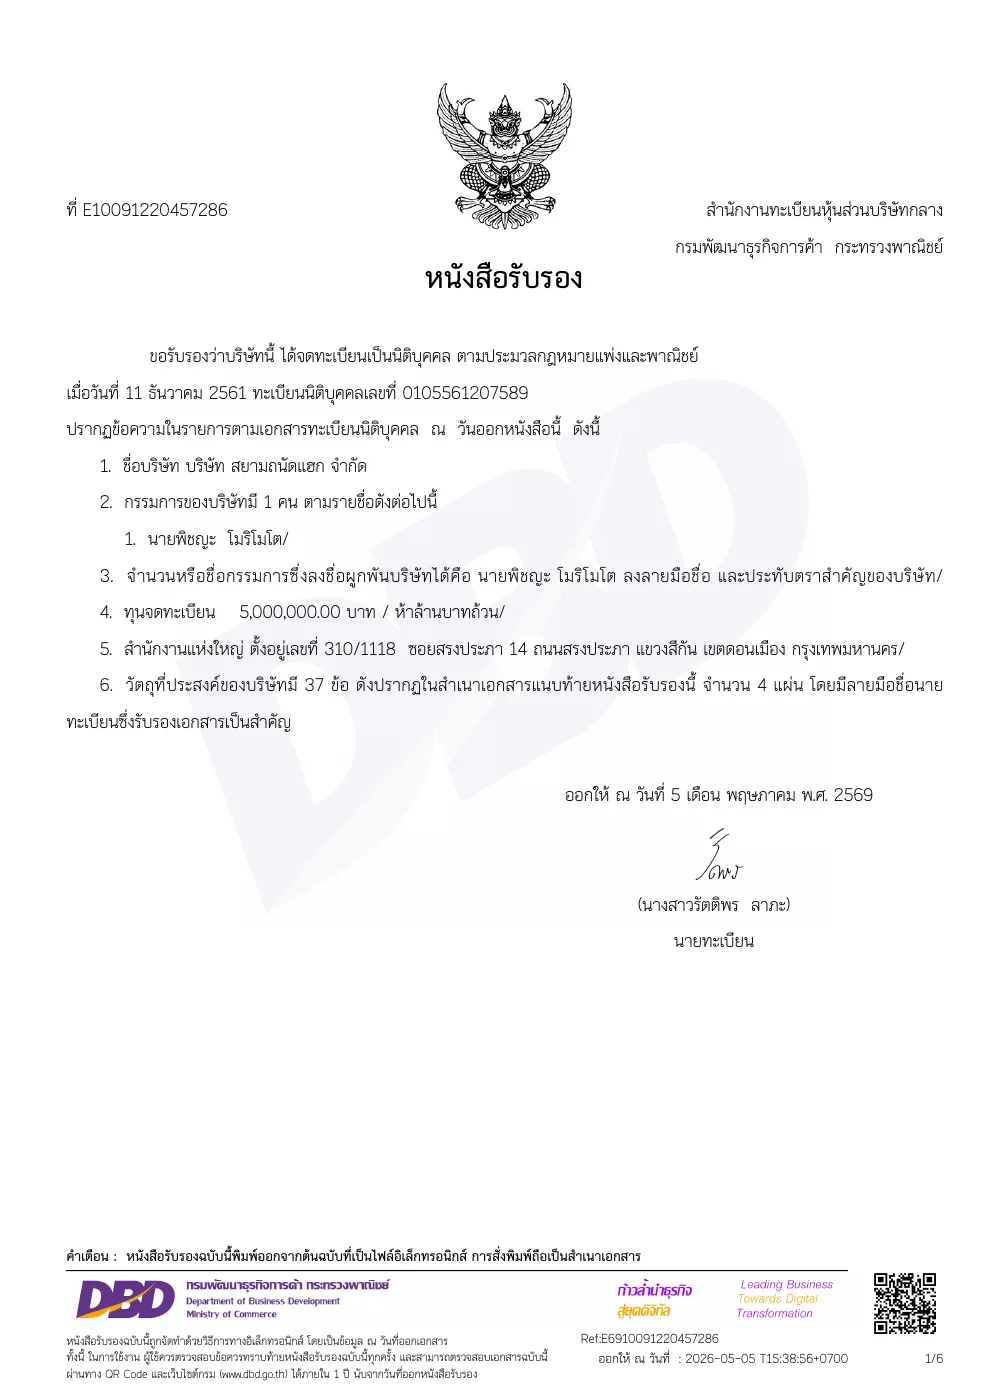
**หนังสือรับรองบริษัท**
ภาษาไทยและอังกฤษ
](/assets/documents/sth-company-certificate-th.pdf)
[
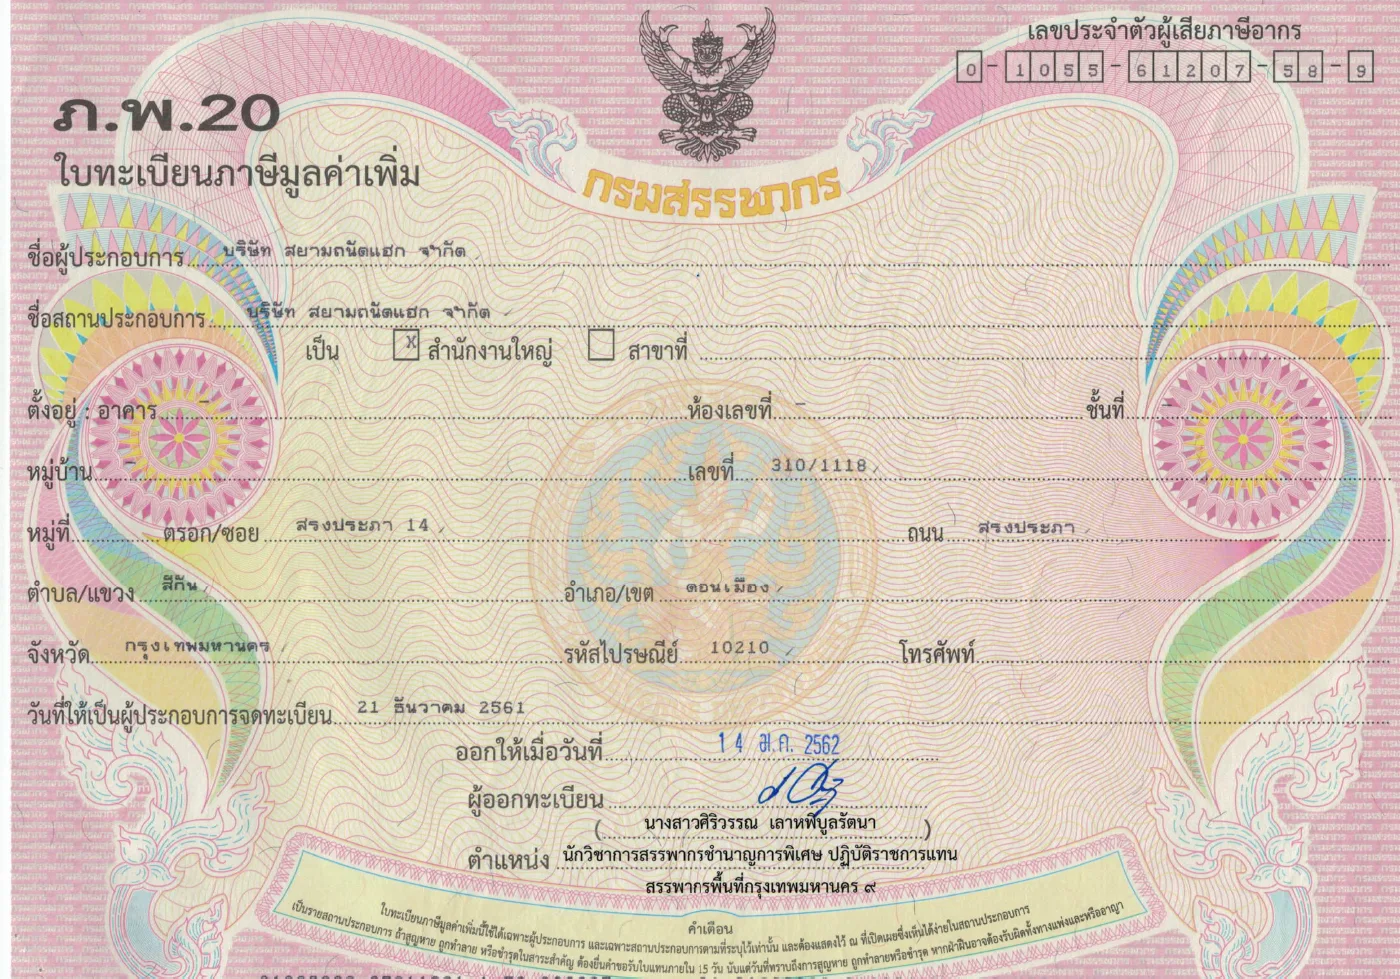
**ทะเบียนภาษีมูลค่าเพิ่ม (ภ.พ.20)**
สำนักงานใหญ่และสาขา 1
](/assets/documents/sth-vat-registration-head-office.pdf)
[
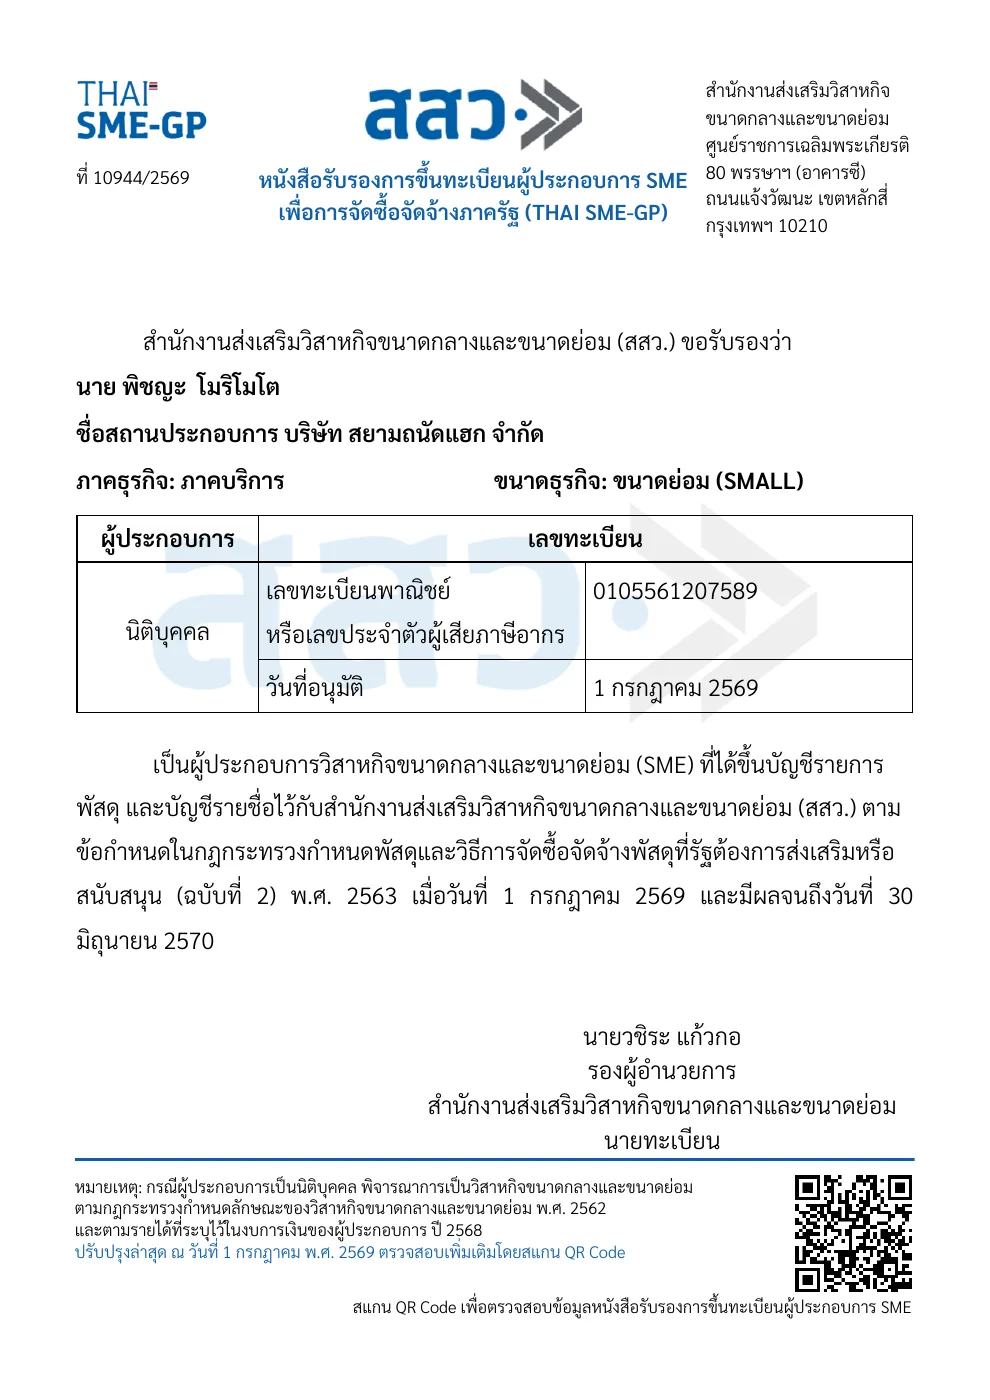
**ทะเบียนผู้ประกอบการ SME-GP**
การจัดซื้อจัดจ้างภาครัฐ
](/assets/documents/sth-sme-gp-registration.pdf)
[
**ทะเบียนที่ปรึกษา**
กระทรวงการคลัง
](/assets/documents/sth-certificate-of-consultant.pdf)
[
**Prime Minister Awards 2024**
Contribution Award
](/assets/documents/sth-prime-minister-awards-2024.pdf)
[
**Prime Minister Awards 2025**
Best Performance Awards
](/assets/documents/sth-prime-minister-awards-2025.pdf)
01
### Human validation
ทุก Finding ผ่านการทำซ้ำและยืนยันด้วยมือ
02
### Evidence ready
มีหลักฐาน วิธี Reproduce ผลกระทบ และ Remediation
03
### Responsible AI
AI เป็น Automated Testing Layer แต่มนุษย์เป็นผู้ตัดสินผลทดสอบ
04
### Retest closure
ตรวจการแก้ไขและส่งหลักฐานตาม Package หรือ Scope
START THE CONVERSATION / 06
## จะทำ Pentest ทั้งที
ทำกับทีมที่ “ถนัด” ไปเลย
ส่งข้อมูลระบบเบื้องต้น พร้อมขอบเขตการทดสอบ และช่วงเวลาที่ต้องการให้เราเริ่มประเมินแผนการดำเนินงาน
[
**ส่งอีเมลติดต่อ STH**
pentest@sth.sh
เปิดโปรแกรมอีเมลเพื่อส่งรายละเอียดโครงการ
](mailto:pentest@sth.sh)
[
**เพิ่มเพื่อน STH ทาง LINE**
@siamthanathack
กดเพื่อเปิด LINE หรือสแกน QR Code

](https://line.me/R/ti/p/@siamthanathack)
PENTEST FAQ / 07
## คำถามที่พบบ่อยเกี่ยวกับบริการ Pentest
รวมคำตอบเรื่องขอบเขต ราคา ระยะเวลา และข้อกำหนดของหน่วยงานกำกับดูแล หากไม่พบคำตอบที่ต้องการ ทักมาคุยกับทีมได้โดยตรง
### Pentest กับ VA Scan ต่างกันอย่างไร ควรเริ่มจากแบบไหน
VA Scan ใช้เครื่องมือสแกนหาช่องโหว่ในวงกว้าง เหมาะกับการตรวจสุขภาพระบบจำนวนมากและจัดลำดับความเสี่ยงก่อน ส่วน Pentest คือการที่ผู้เชี่ยวชาญลงมือเจาะจริงเพื่อพิสูจน์ว่าช่องโหว่ใช้โจมตีได้หรือไม่ พร้อมหลักฐานและวิธีแก้ ระบบที่สำคัญต่อธุรกิจหรือเก็บข้อมูลลูกค้าจึงควรทำ Pentest ควบคู่กับ VA ตามรอบ ไม่ใช่เลือกอย่างใดอย่างหนึ่งแทนกัน
### ทีมที่ทดสอบมีความเชี่ยวชาญและใบรับรองอะไรบ้าง
ทีม STH มีประสบการณ์ทดสอบเจาะระบบให้แอปพลิเคชันทางการเงินชั้นนำ และได้รับการรับรองมาตรฐานสากลทั้งในระดับองค์กรและระดับบุคคลของผู้เชี่ยวชาญที่เข้าทดสอบจริง อีกทั้งเคยเป็นแชมป์การแข่งขัน Thailand Cyber Top Talent 2023 เราพร้อมสนับสนุนการดำเนินงานตลอดโครงการ ตั้งแต่ให้คำปรึกษาช่วงเริ่มต้น เตรียมความพร้อมก่อนดำเนินการ สื่อสารช่องโหว่ที่พบระหว่างดำเนินการ และให้คำปรึกษาในการปิดช่องโหว่ต่าง ๆ อย่างรัดกุม
### ทดสอบด้วยคนจริง หรือแค่รันเครื่องสแกนอัตโนมัติ
งานของเรานำโดยมนุษย์ ผู้เชี่ยวชาญกำหนดขอบเขต ลงมือเจาะจริง และยืนยันทุก Finding ด้วยมือก่อนเข้ารายงาน เราใช้ AI และเครื่องมืออัตโนมัติช่วยเร่ง Reconnaissance และเพิ่มความครอบคลุมภายใน Scope ที่ได้รับอนุญาต แต่สิ่งที่เครื่องสแกนทำแทนไม่ได้ เช่น การเชื่อมหลายช่องโหว่ให้เป็นการโจมตีจริง การทดสอบ Business Logic, IDOR และ Authentication ยังทำโดยผู้เชี่ยวชาญ คุณจึงได้หลักฐานที่โจมตีได้จริงและตัด False Positive ออกแล้ว ไม่ใช่รายงานสำเร็จรูปจากเครื่องสแกน
### ค่าบริการ Pentest คิดจากอะไร
คิดจากขอบเขตเป็นหลัก เช่น จำนวนระบบ ขนาดของแอปพลิเคชัน จำนวนฟังก์ชันหรือ API ที่ต้องทดสอบ และรูปแบบการทดสอบ (Black-box, Gray-box หรือ White-box) เมื่อส่งรายละเอียดระบบมาให้เรา ทีมจะประเมินเป็นจำนวนวันทำงาน (man-day) และออกใบเสนอราคาที่ระบุขอบเขตชัดเจนก่อนเริ่มงานทุกครั้ง
### ทดสอบหนึ่งระบบใช้เวลานานแค่ไหน
ขึ้นอยู่กับขนาดและความซับซ้อนของระบบ โดยทั่วไปแอปพลิเคชันหนึ่งระบบใช้เวลาทดสอบประมาณ 1–3 สัปดาห์รวมการจัดทำรายงาน หลังจากทีมของคุณแก้ไขช่องโหว่แล้ว เรานัดรอบ Retest เพื่อยืนยันผลการแก้ไขอีกครั้ง
### เมื่อทดสอบเสร็จจะได้รับอะไรบ้าง
รายงานฉบับเต็มที่มีทั้งบทสรุปผู้บริหารและรายละเอียดทางเทคนิค ทุก Finding ระบุขั้นตอนการทำซ้ำ หลักฐาน ระดับความเสี่ยงตาม CVSS และคำแนะนำการแก้ไขที่นำไปใช้ได้จริง พร้อมช่องทางสอบถามทีมทดสอบโดยตรง และรายงานผล Retest หลังการแก้ไข
### หน่วยงานกำกับดูแลกำหนดให้ทำ Pentest หรือไม่
หลายอุตสาหกรรมมีข้อกำหนดโดยตรง เช่น สถาบันการเงินภายใต้หลักเกณฑ์ของธนาคารแห่งประเทศไทย ธุรกิจหลักทรัพย์และสินทรัพย์ดิจิทัลภายใต้ ก.ล.ต. และระบบบัตรตาม PCI DSS ส่วน PDPA และ พ.ร.บ.ไซเบอร์ฯ กำหนดเป็นหน้าที่ดูแลความมั่นคงปลอดภัยตามความเสี่ยง เราสรุปข้อกำหนดของแต่ละหน่วยงานพร้อมลิงก์เอกสารต้นทางไว้ที่หน้า[มาตรฐานและข้อกำหนด](/th/compliance/)
### ต้องเตรียมอะไรบ้างก่อนเริ่มทดสอบ
หลัก ๆ คือช่วยกำหนดขอบเขตร่วมกับเรา เช่น รายการระบบ URL หรือไฟล์ติดตั้งแอป บัญชีทดสอบตามบทบาทผู้ใช้ และช่วงเวลาที่สะดวกให้ทดสอบ จากนั้นเราจัดทำเอกสารขอบเขตและกติกาการทดสอบ (Rules of Engagement) ให้ตกลงร่วมกันเป็นลายลักษณ์อักษรก่อนเริ่มงาน
### ข้อมูลของบริษัทเราปลอดภัยแค่ไหนระหว่างการทดสอบ
การทดสอบทั้งหมดทำภายในขอบเขตที่ได้รับอนุญาตเป็นลายลักษณ์อักษรและอยู่ภายใต้สัญญารักษาความลับ STH ได้รับการรับรอง ISO/IEC 27001:2022 และ ISO 9001:2015 ซึ่งครอบคลุมการจัดการหลักฐาน การจัดเก็บข้อมูล และการส่งมอบรายงานอย่างรัดกุมตลอดโครงการ
อัปเดตล่าสุด 6 ตุลาคม 2569